Intelligenza Artificiale
La Von der Leyen invoca i passaporti vaccinali digitali: green pass e id digitale per tutto il mondo


La presidente della Commissione europea Ursula Von der Leyen, in una sessione dell’ultimo vertice G20, soprannominata «One Future», ha lanciato un appello per un organismo di regolamentazione internazionale per l’Intelligenza Artificiale e i sistemi di identificazione digitale simili ai passaporti per i vaccini contro il coronavirus.
Proclamando che il futuro della collettività è digitale, la Von der Leyen ha dichiarato la necessità inevitabile per le entità globali di tracciare le linee guida e far rispettare le normative.
Nel suo discorso, Von der Leyen ha riconosciuto i potenziali pericoli e le gigantesche opportunità legate al progresso della tecnologia dell’intelligenza artificiale e ha sottolineato l’importanza di controllare la nuova tecnologia.
The future is digital. I passed two messages to the G20:
→ We should establish a framework for safe, responsible AI, with a similar body as the IPCC for climate
→ Digital public infrastructures are an accelerator of growth. They must be trusted, interoperable & open to all
— Ursula von der Leyen (@vonderleyen) September 10, 2023
«Oggi voglio concentrarmi su AI e infrastrutture digitali. Come è stato descritto, l’Intelligenza Artificiale presenta dei rischi ma offre anche enormi opportunità. La questione cruciale è come sfruttare una tecnologia in rapida evoluzione» ha dichiarato la controversa figura politica europea.
«Nell’UE, nel 2020, abbiamo presentato la prima legge sull’Intelligenza Artificiale. Vogliamo facilitare l’innovazione costruendo al tempo stesso la fiducia. Ma abbiamo bisogno di più. Ciò che il mondo fa oggi darà forma al nostro futuro. Credo che l’Europa – e i suoi partner – dovrebbero sviluppare un nuovo quadro globale per i rischi dell’IA», ha affermato Ursula.
Sostieni Renovatio 21
Il capo dell’UE ha inoltre sottolineato che gli standard accettati a livello globale devono essere creati sotto la competenza delle Nazioni Unite, simili al Gruppo intergovernativo sui cambiamenti climatici. L’umanità avrebbe tratto beneficio, ha sostenuto, se un’autorità internazionale potesse chiarire i rischi e i benefici legati all’intelligenza artificiale, in modo simile all’IPCC per le preoccupazioni sul clima.
Allo stesso tempo, Von der Leyen ha sostenuto il concetto di infrastruttura pubblica digitale simile al sistema di passaporti del coronavirus – un sistema sviluppato dall’UE come risposta alla saga del COVID. L’Organizzazione Mondiale della Sanità lo ha abbracciato a braccia aperte come standard globale per combattere le minacce alla salute.
«Molti di voi conoscono il certificato digitale COVID-19. L’UE lo ha sviluppato da sola. Il modello era così funzionale e così affidabile che 51 paesi in 4 continenti lo adottarono gratuitamente. Oggi l’OMS lo utilizza come standard globale per facilitare la mobilità in tempi di minacce alla salute», ha continuato Von der Leyen, che non sembra minimamente toccata dal fatto che ogni restrizione pandemica, digitale o meno, sia stata vanificata dalla testimonianza della dirigente Pfizer Janine Small proprio all’europarlamento, quando incalzata dall’eurodeputato neerlandese Rob Roos rispose seccata che no, il vaccino non era testato per fermare la trasmissione.
In modo allarmante, Von der Leyen ha elogiato i passi avanti compiuti dall’UE verso un’app di identità digitale a livello di blocco in grado di archiviare le informazioni personali di un cittadino, comprese carte di credito, patente di guida e dati del passaporto, riporta Reclaim the Net.
Come riportato da Renovatio 21, l’UE a fine 2022 ha scelto i suoi partner per lo sviluppo del Digital ID wallet europeo e tra gli appaltatori, è emerso il nome di una società che in precedenza ha lavorato per sviluppare il COVID Pass ufficiale del Regno Unito e la relativa app di tracciamento – questo a riprova di quanto pandemia, vaccino e id digitali siano interconnessi in un unico livello.
Sappiamo che il passo successivo è l’introduzione dell’euro digitale, che sarà collegato giocoforza all’ID digitale e quindi al sistema di accessi premiali sperimentato con il green pass. Sul fatto che l’euro digitale sarà usato per la sorveglianza dei cittadini vi è l’ammissione del presidente della Banca Centrale Europea Christine Lagarde.
Oltre a sorvegliare, la CBDC, la moneta digitale di Stato, potrà decidere cosa compra il cittadino, dove e quanto, prelevare direttamente le tasse e le multe, e spegnere ogni disponibilità economica qualora lo voglia, privando l’essere umano di mezzi di sostentamento, così da piegare la sua volontà omologandola a quella dell’autorità.
In pratica, quello che si sta preparando è la vostra schiavitù.
Immagine di European Parliament via Flickr pubblicata su licenza Creative Commons Attribution 2.0 Generic (CC BY 2.0)
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
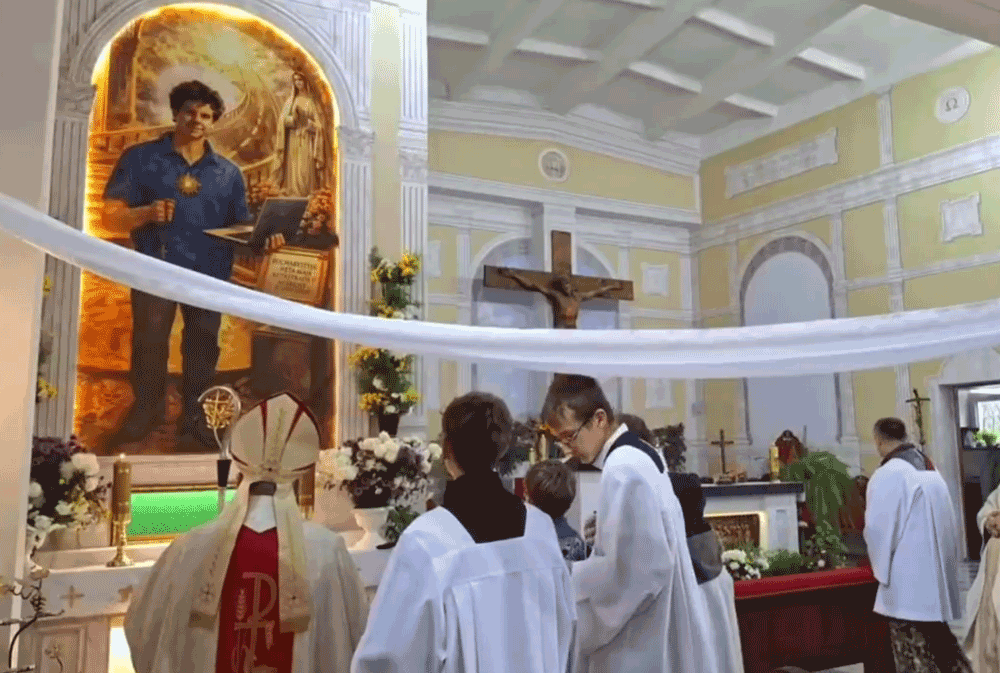
Una chiesa cattolica in Bielorussia ha suscitato polemiche per aver utilizzato l’intelligenza artificiale per generare un’icona di Carlo Acutis e farla benedire. Lo riporta LifeSite.
Euroradio riferisce che il ritratto eretto nella Chiesa di Santa Maria Maddalena sarebbe la prima icona religiosa di questo tipo in Bielorussia, e potenzialmente al mondo intero. Raffigura Acutis, soprannominato l’«apostolo cibernetico» e patrono dei giovani e di Internet. L’icona è stata benedetta l’11 ottobre dall’arcivescovo emerito Tadeusz Kondrusiewicz.
Secondo quanto riportato Acutis «aveva una devozione così intensa per il Santissimo Sacramento da aver creato un sito web che documentava tutti i miracoli eucaristici e le apparizioni mariane approvati. Durante la sua vita, Acutis si riferiva all’Eucaristia come alla «mia autostrada per il paradiso». Morì nel 2006 all’età di 15 anni a causa di una leucemia promielocitica acuta. Ora è acclamato come il primo «santo millenial».
Iscriviti alla Newslettera di Renovatio 21
La santificazione di Acutis è stata oggetto di polemiche. Il percorso che ha portato alla santità in circa diciannove anni dalla sua morte (e con un’accelerazione mediatica e burocratica molto marcata negli ultimi anni) è stato definito da diversi osservatori un’operazione di «storytelling» e marketing pastorale. Alcuni critici evidenziano come la Chiesa utilizzi queste figure per tentare un aggancio rapido con i giovani e il mondo dei social media.
Diversi osservatori hanno ridimensionato l’etichetta di «patrono di internet» o «genio dell’informatica», spiegando che le sue competenze digitali si limitavano a lavoretti scolastici e a un sito amatoriale di catalogazione dei miracoli eucaristici, trasformato poi a posteriori in un’operazione simbolica massiccia. Non manca chi ha lamentato le origini alto-borghesi della famiglia di Acutis.
Sebbene l’uso dell’IA sia in linea con l’associazione di Acutis con la tecnologia, molti osservatori hanno reagito ritenendo inappropriato creare un’icona religiosa con mezzi diversi dalle mani umane.
«Orribile. Quando si dipinge un’icona, ogni tratto è una preghiera. Intelligenza artificiale? Niente», ha commentato un utente di X. «Sono scarabocchi vuoti senza alcun significato. Vi garantisco che lo percepite anche voi guardando le immagini.»
⛪ Belarus has blessed its first AI-generated religious icon
The icon depicts Carlo Acutis, an Italian teenager who was canonized in 2025 and became known as the “Cyber Apostle.”
The icon was installed in a Catholic church in Novolukoml, where Archbishop Tadeusz Kondrusiewicz… pic.twitter.com/vawCVEK8aX
— NEXTA (@nexta_tv) October 12, 2026
Sostieni Renovatio 21
«Questo è un passo troppo azzardato», ha affermato un altro cattolico autodefinitosi «tradizionalista». «Le immagini generate dall’IA OVVIAMENTE non possono essere venerate!»
«L’arte religiosa dovrebbe essere creata dagli esseri umani, poiché l’atto stesso di creare un’opera d’arte è come comporre un canto o un’opera religiosa, per glorificare e al contempo nutrire l’anima dell’artista», ha spiegato un terzo utente. «L’intelligenza artificiale non può glorificare, quindi qualsiasi opera d’arte creata da essa è superficiale e vana.»
L’icona aveva anche alcuni difensori, uno dei quali sosteneva che l’uso dell’IA non fosse diverso dall’adozione della stampa o della televisione: «Le chiese hanno utilizzato ogni nuovo mezzo per raccontare la loro storia… Lo strumento non è mai stato la parte sacra».
Il mese scorso, l’arcivescovo Josafá Menezes da Silva di Aracaju, in Brasile, ha pubblicato le regole per l’uso dell’AI da parte della Chiesa, che includono «una revisione umana obbligatoria prima della pubblicazione» di qualsiasi materiale realizzato con l’ausilio dell’IA. Gli strumenti tecnologici possono essere utilizzati per la progettazione grafica e il fotoritocco, con i limiti descritti di seguito. L’arcivescovo ha approvato il loro utilizzo per «creare sfondi, creare texture, generare elementi astratti, creare illustrazioni, suggerire layout, lavorare con i colori, assistere nella composizione, assistere nel montaggio e contribuire alla creazione di concetti visivi», secondo ACI Digital, ma non per fotografie o omelie.
Monsignor Menezes ha affermato che «l’Intelligenza Artificiale generativa non deve essere utilizzata per ricostruire o simulare l’aspetto di un vescovo, un sacerdote o un diacono quando il risultato sostituisce la loro fotografia reale o potrebbe essere interpretato come una rappresentazione autentica del loro aspetto o di una situazione da loro vissuta», e lo stesso divieto si applica anche alla voce di un ecclesiastico.
Iscriviti alla Newslettera di Renovatio 21
Immagine screenshot da Twitter
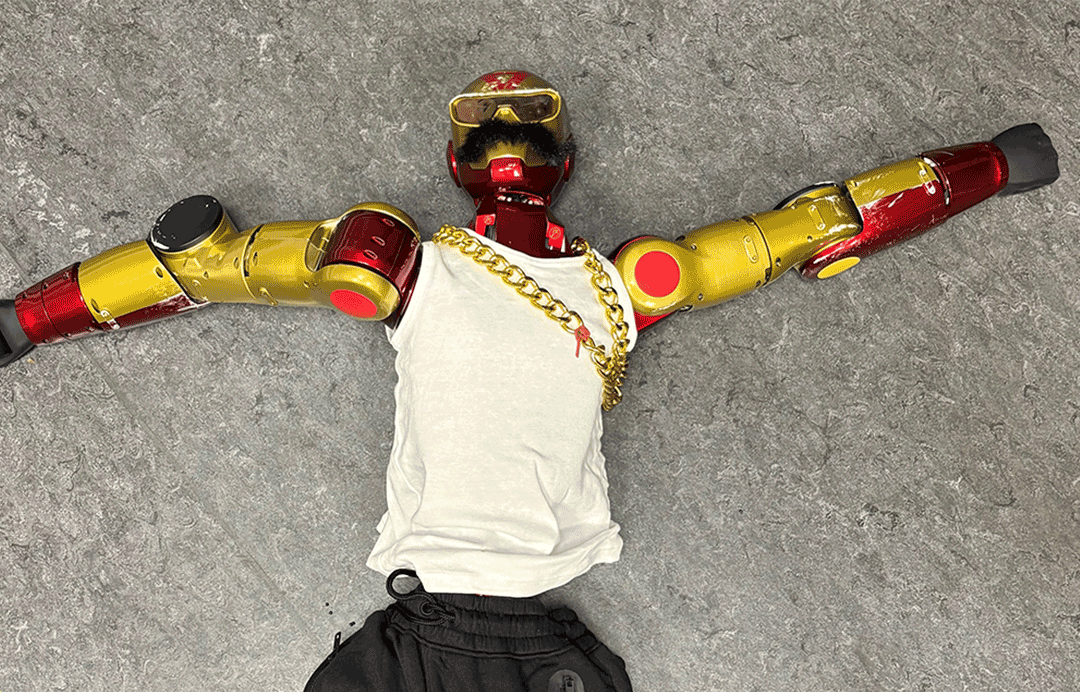
‼️BREAKING: German police seized a robot that sexually assaulted a 16-year-old girl by touching her ass and making thrusting motions at her.
Officers found it stashed in the boot of a Volkswagen. Its 16-year-old owner and a 19-year-old companion allegedly livestreamed it. pic.twitter.com/MTUBuXcgtT — International Cyber Digest (@IntCyberDigest) October 12, 2026
Iscriviti alla Newslettera di Renovatio 21
Saudi Arabia unveils its man shaped AI robot Mohammad, reacts to reporter in its first appearance pic.twitter.com/1ktlUlGBs1
— Megh Updates 🚨™ (@MeghUpdates) March 6, 2024
Iscriviti alla Newslettera di Renovatio 21

Guerriglia anarco-tirannica a Bologna, Torino, Firenze, Roma. Immagini e analisi

Rivista medica ritira l’articolo sul vaccino contro il COVID: «dati falsificati»

Stelle del cinema e tute alari. Renovatio 21 intervista il decano degli stuntmen italiani Claudio Pacifico

I Manciù, gli Inglesi e l’oppio

Musk: il danaro dei contribuenti statunitensi riciclato attraverso l’Ucraina

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Immigrazione6 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero1 settimana fa
L’antico incidente dietro la Tesla volante
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò
-
Vaccini1 settimana fa
Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»
-
Epidemie1 settimana fa
«Perché Fauci deve marcire in galera»