Guerra cibernetica
Arriva l’attacco cibernetico globale. Come da programma


Mercoledì scorso in rete è apparso un video che pare preludere al grande attacco cibernetico totale di cui da tanto tempo si parla.
Nel filmato caricato in rete tre gruppi di hacker prendevano l’impegno di tirare giù l’intera rete informatica del sistema bancario europeo.
Si tratterebbe con probabilità del più grande attacco cyber della storia. Sarebbero coinvolti, secondo quanto detto, hacker affiliati con i gruppi KillNet, Anonymous Sudan e REvil.
Il messaggio è recapitato in video dalla oramai classica maschera di Guy Fawkes usata da Anonymous, e da altri due individui mascherati che rappresentano gli altri due gruppi hacker.
Pro-Russian hacktivist group KillNet, Anonymous Sudan, and REvil announced their plans to take down the entire European banking system within the next 48 hours.
"This is not a DDoS attack, the games are over. No money, no weapons, no Kiev regime — this is the formula for the… pic.twitter.com/to5RhxDif6
— Ian Miles Cheong (@stillgray) June 14, 2023
«Noi siamo Anonymous Sudan. Oggi siamo una minaccia per tutte le banche europee. Le banche europee presto saranno testimoni del più grande attacco cibernetico nella storia recente del mondo. Preparatevi. Perché quando colpiremo, sarà troppo tardi per fare ammenda» dice il primo segmento del video. «Molte banche europee saranno bersagliate e colpite senza pietà».
«Il mondo è impazzito. La ragione di questo è il danaro» dice il personaggio mascherato del secondo segmento, affiliato, secondo la scritta, al gruppo REvil. «Se Dio comanda la Russia, chi comanda l’Europa? Giusto! Il sistema bancario! Niente danaro, niente problemi! REvil ha sufficiente familiarità con l’infrastruttura finanziaria europea. Ci vediamo presto…»
«Questo non è un attacco DDoS. I giochi sono finiti. Facciamo appello a tutti i gruppi attivi perché si coinvolgano in attività distruttive contro il sistema bancario europeo. Niente danaro, niente armi, niente regime di Kiev. Questa è la formula per la morte del nazismo e funzionerà» dice il personaggio mascherato che dovrebbe rappresentare il gruppo KillNet. «Entro 48 ore lanceremo questa compagnia globale. Niente vi salverà e questo non è un avvertimento. Vi sto solo informando. Non avete mai visto problemi del genere in precedenza. Noi siamo KillNet».
Ad guardare il video, quindi, si dovrebbe desumere gli hacker sarebbero da considerarsi «filo-russi» poiché il loro messaggio esortava le nazioni a smettere di dare denaro e armi all’Ucraina, citando la cifra nazista presente a Kiev.
Tuttavia, è ovviamente impossibile verificare la fonte, e le sue intenzioni. Attribuire ogni colpa agli «hacker russi», come noto, è uno sport praticato oramai da quasi un decennio da istituzioni e giornali occidentali.
Il video è circolato nella rete russa, per poi essere ripostato su Twitter dal giornalista indipendente Ian Miles Cheong.
Il giorno dopo è stata data notizie che varie agenzie del governo americano erano state attaccate ciberneticamente. L’intera portata dell’attacco è rimasta poco chiara mentre la US Cybersecurity and Infrastructure Security Agency ha indagato sulla violazione. «Ci siamo» ha commentato Cheong.
L’incidente è solo uno dei tanti recenti attacchi informatici che hanno preso di mira varie università e governi statali statunitensi, che erano stati attribuiti ad un altro gruppo hi hacker russi chiamato CLOP.
Come riportato da Renovatio 21, anche un gruppo di hacker cinesi chiamato Volt Typhoon poche settimane fa avrebbe attaccato infrastrutture elettroniche delle forze armate americane nel Pacifico, in un’operazione dove forse l’obiettivo finale era prendere le misure per Taiwan.
Martedì scorso era andato offline il colosso del cloud computing mondiale, Amazon Web Services, AWS, la divisione di data center e servizi informatici del conglomerato di Jeff Bezos.
Una quantità impressionanti di grandi aziende multinazionali (McDonald’s, Nike, Autodesk) e testate di spessore mondiale (NBC, Associated Press, lo stesso Washington Post, che è di proprietà di Bezos) si servono di AWS. Non solo: AWS negli anni ha vinto lucrosi appalti anche per la CIA e il Pentagono. Le cronache accennano rapidamente ad un problema tecnico.
Costa sta accendo?
Qualcuno tira fuori ancora i russi, puntando ai discorsi sempre più falchi di Medvedev. «Se procediamo dalla comprovata complicità dei Paesi occidentali nel far saltare in aria i Nord Streas, allora non abbiamo vincoli – nemmeno morali – rimasti per impedirci di distruggere le comunicazioni via cavo sul fondo dell’oceano dei nostri nemici”, ha detto pochi giorni fa l’ex presidente russo su Telegram.
Gli Atlantici avevano abboccato da ancora prima. A maggio il capo dell’Intelligence della NATO David Cattler aveva avvertito di un rischio crescente di un simile Scenario. «Ci sono crescenti preoccupazioni che la Russia possa prendere di mira cavi sottomarini e altre infrastrutture critiche nel tentativo di interrompere la vita occidentale, per ottenere influenza contro quelle nazioni che stanno fornendo sicurezza all’Ucraina», aveva detto il capo delle spie atlantiche ai giornalisti, omettendo bizzarramente tra i motivi della possibile ritorsione la questione Nord Stream.
«I russi sono più attivi di quanto li abbiamo visti da anni in questo dominio», aveva dichiarato il Cattler, notando un ritmo più elevato di pattugliamenti russi in tutto l’Atlantico e nel Mar Baltico e nel Mare del Nord. «La Russia sta mappando attivamente le infrastrutture critiche alleate sia a terra che sul fondo del mare».
Sappiamo che l’intera architettura materiale di Internet è effettivamente piuttosto fragile. Negli oceani vi sono circa 400 cavi sottomarini che trasportano più del 95% del traffico internet. Il Cattler quella volta aveva aggiunto un’etichetta col prezzo: «Complessivamente, trasportano ogni giorno transazioni finanziarie per un valore stimato di 10 trilioni di dollari, quindi questi cavi sono davvero un perno economico».
Renovatio 21 aveva scritto un articolo, mesi fa, per parlare della guerra alle grandi infrastrutture iniziata con il bombardamento terrorista del Nord Stream. La sostanza del pezzo, che ha riscosso un certo successo e qualche commento sognante («magari si tornasse agli anni Novanta!» ha scritto qualcuno) è che con l’aumento della tensione internazionale, lo shutdown di Internet sarà inevitabile. I cavi sottomarini che costituiscono la rete possono essere rotti così come è stato distrutto il gasdotto.
I satelliti di Musk possono poco – perché esistono le armi ASAT, cioè le armi anti-satellite, e russi e cinesi da tempo si lamentano delle costellazioni Starlink, e concepiscono programmi per la loro eventuale distruzione.
«Quindi preparatevi a perdere internet. Questo sito compreso» scrivevamo.
Ebbene, aggiungiamo qui che, come la guerra in corso in Ucraina, non è detto che proprio un crollo di Internet non sia nei piani dei padroni del mondo.
Lo shock economico, per economie che oramai sono totalmente dipendenti da Internet, sarebbe esiziale per qualsiasi Paese. Tuttavia abbiamo capito che, dal megaterrorismo stile Torri Gemelle al lockdown globale COVID, il mondo moderno e i suoi pupari amano assai il trauma come strumento di direzione delle cose.
Potrebbe essere il turno, quindi, del terrore internazionale in versione telematica.
«Tutti noi sappiamo, ma dedichiamo un’attenzione non sufficiente, al pauroso scenario di un grande attacco cibernetico che porterebbe al completo stop alle forniture energetiche, ai trasporti, ai servizi ospedalieri, alla società nel suo insieme. La crisi del COVID-19 sarebbe vista come un piccolo disturbo rispetto ad un grande cyber attack» abbiamo sentito dire Klaus Schwab in un video di un anno fa.
Come avvenuto per il COVID, anche qui sono spuntate in grande spontaneità le esercitazioni del caso. Ecco le simulazioni del grande grash informatico globale. La più famosa si chiamava Cyber-Poligon.
Chi segue Renovatio 21, non solo riconosce il pattern, ma sa che blackout informatici localizzati, tali da bloccare intere industrie fondamentali come quelle dei trasporti, sono comparsi in sequenza negli scorsi mesi: ricorderete il blocco degli aeroporti, avvenuto nelle Filippine, in Canada, in qualche città tedesca e soprattutto negli USA, dove l’11 gennaio di quest’anno ad ogni aereo dello spazio americano è stato impedito il decollo. Non succedeva dall’11 settembre 2001.
L’intero sistema aeronautico americano (25 mila aerei per 2,3 milioni di persone al dì) era andato down. Dissero, anche lì, che era un problema tecnico. Qualcuno di malizioso, tuttavia, notò che in quei giorni il prezzo dei Bitcoin era salito… lo Stato USA aveva comprato criptomonete per pagare un ransomware?
No, non sappiamo nulla. È la cifra principale del mondo cibernetico considerato militarmente: non puoi avere certezza definitiva di chi abbia attaccato, e perché. Il digitale è il regno del false flag. Non puoi sapere cosa realmente stia accadendo: la nebbia della guerra, con la cibernetica, diventa impenetrabile.
Tuttavia vediamo dove questo può portare. Un’era della scarsità, anche per internet. Una riprogettazione della rete, con espunzione di ciò che non aderisce alla narrativa centrale – i canali russi sono già censurati, si può fare di più, anche le bandire gli utenti dei social o i social stessi (Telegram, ad esempio: quanto durerà?)
Una ridefinizione sistemica, compatibile con la vera trasformazione in atto: piattaformare gli Stati e i super-Stati, trasformare i cittadini in utenti, sostituire i diritti con «accessi» e «premi» decisi dall’alto, abolire il contante tramite il danaro programmabile – euro digitale, dollaro digitale, sterlina digitale etc – che sarà lo strumento di controllo definitivo della società, la matrice che avrà potere su ogni comportamento umano.
Il green pass, esteso ad ogni minuto della vostra esistenza.
Non è quindi improbabile che spacchino Internet – o provochino sino a farsela spaccare – per poi darvene una nuova, con tutte le caratteristiche che servono al vostro futuro, che è, come sapete, una nuova schiavitù.
Solve et coagula: il motto alchemico che tanto piace ai massoni, valido anche ai tempi di Internet, dove questa è oramai connessa totalmente alla vostra quotidianità.
Distruggeranno la nostra vita per dirci che ce ne daranno un’altra. Tuttavia, non è detto che a questo processo sopravvivremo tutti – sapete, non gli serviamo più, non in questa quantità.
Di fatto, quelli che arriveranno dall’altra parte della collina, ad una certa bisognerà pure che inizino a fare i conti.
No?
Roberto Dal Bosco

Alcuni hacker hanno sottratto almeno 2,6 milioni di dollari dai fondi degli utenti di Polymarket, una piattaforma di mercato predittivo che permette di scommettere su eventi reali, tra cui elezioni e azioni militari. L’azienda è stata costretta a sospendere temporaneamente le negoziazioni sulla sua piattaforma di scambio internazionale, promettendo di rimborsare tutti gli utenti interessati.
In un post pubblicato giovedì su X, un account collegato a Polymarket ha affermato che la società aveva «identificato e risolto un problema che interessava la nostra piattaforma internazionale».
«Abbiamo temporaneamente sospeso le negoziazioni», si legge nel comunicato, che aggiunge che la violazione si è verificata a seguito di un attacco informatico a uno dei nostri fornitori terzi.
L’attacco informatico ha colpito solo la piattaforma principale di Polymarket, mentre Polymarket US, che opera in modo indipendente come borsa valori regolamentata a livello federale, ne è rimasta immune.
Diversi organi di stampa, tra cui il Wall Street Journal, hanno riportato che il fornitore terzo a cui Polymarket faceva riferimento era DebugBear, una piattaforma di monitoraggio delle prestazioni con sede in Gran Bretagna.
Giovedì pomeriggio DebugBear ha scritto su X di essere «a conoscenza di un incidente di sicurezza», consigliando ai clienti che utilizzano il suo prodotto RUM di «rimuovere il codice di incorporamento dal proprio sito web».
Secondo Business Today, che cita la società di analisi blockchain Bubblemaps, ben 700 account Polymarket sarebbero stati interessati, con utenti che hanno segnalato prelievi non autorizzati e improvvise liquidazioni del saldo.
La violazione ha coinciso con un grave attacco informatico a Binance, il più grande exchange di criptovalute al mondo, che ha visto gli intrusi rubare circa 6,3 miliardi di dollari.
Per quanto riguarda Polymarket, ha subito un’altra violazione dei dati lo scorso giugno, con gli hacker che si sono impossessati di oltre 2 milioni di dollari.
Negli ultimi anni, Polymarket, insieme al suo principale rivale Kalshi, è stato al centro di numerosi scandali, riguardanti l’insider trading da parte di funzionari e militari americani, con diversi stati degli Stati Uniti che lo hanno anche accusato di eludere le leggi sul gioco d’azzardo.
La scorsa settimana, l’Associated Press ha riferito che il Segretario alla Guerra statunitense Pete Hegseth aveva emesso una direttiva che metteva in guardia specificamente i membri delle forze armate dall’utilizzare materiale classificato per scommettere sui mercati di previsione.
All’inizio di quest’anno, il sergente maggiore dei Berretti Verdi dell’esercito americano Gannon Ken Van Dyke è stato arrestato e accusato di aver tratto profitto illegalmente dalla conoscenza anticipata dell’operazione di gennaio per rapire il presidente venezuelano Nicolas Maduro.
Iscriviti alla Newslettera di Renovatio 21
Secondo l’accusa, l’imputato avrebbe piazzato scommesse per oltre 32.500 dollari su Polymarket, principalmente il 2 gennaio, poche ore prima dell’attacco statunitense a Caracas. Van Dyke avrebbe inoltre guadagnato 400.000 dollari scommettendo sulla rimozione di Maduro dal potere. L’uomo si è dichiarato non colpevole.
I conti Polymarket di recente apertura hanno inoltre piazzato scommesse in momenti sospetti poco prima che il presidente degli Stati Uniti Donald Trump annunciasse il cessate il fuoco tra Stati Uniti e Iran ad aprile, generando centinaia di migliaia di dollari di profitti. La Casa Bianca ha successivamente avvertito il personale di non operare sulla base di informazioni riservate.
A fine agosto, Gabriel Perez, storico operatore del teleprompter di Trump, è stato condannato a pagare 65.000 dollari per risolvere una causa relativa alle sue operazioni di trading «illegali» sul mercato delle previsioni riguardanti i discorsi del presidente. Secondo quanto dichiarato all’epoca dalla Commodity Futures Trading Commission, all’assistente della Casa Bianca fu anche richiesto di restituire 107.000 dollari di profitti illeciti derivanti dalle sue scommesse su Kalshi.
Come riportato da Renovatio 21, a marzo scommettitori online, presumibilmente collegati alla piattaforma di previsioni Polymarket, avrebbero minacciato di morte un giornalista israeliano nel tentativo di costringerlo a modificare un articolo riguardante un attacco missilistico iraniano contro Israele.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
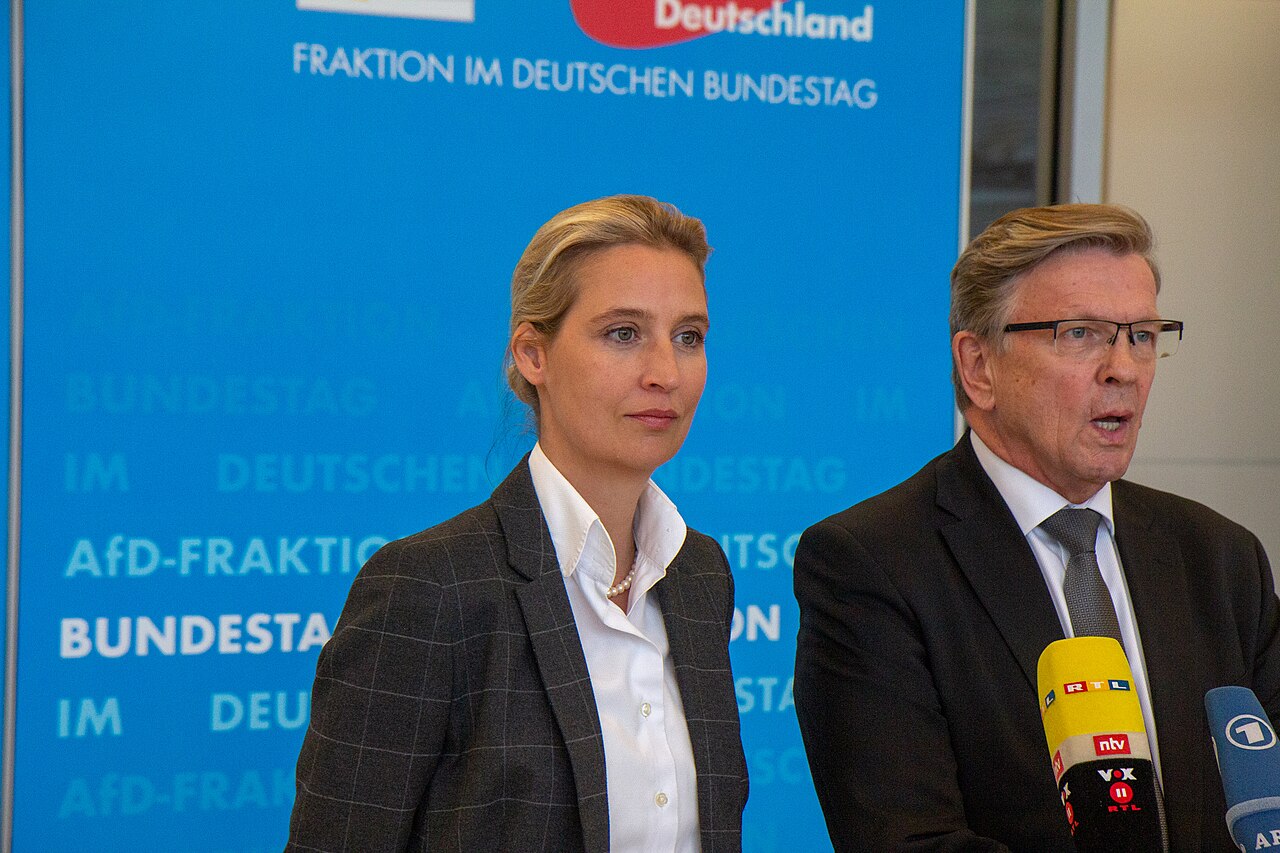
Il partito più popolare in Germania, Alternativa per la Germania (AfD), ha subito un massiccio attacco informatico: hacker sconosciuti avrebbero rubato e pubblicato centinaia di migliaia di email interne, mentre l’establishment politico del paese cerca pretesti per mettere al bando il partito di opposizione.
La violazione, riportata per la prima volta da Bild martedì, avrebbe esposto 421.179 email per un totale di 281 gigabyte, tra cui corrispondenza che coinvolge la co-presidente dell’AfD Alice Weidel, il presidente onorario Alexander Gauland e altre figure di spicco del partito.
Il materiale trapelato includerebbe, a quanto pare, fotografie di documenti d’identità, estratti conto bancari, fatture, domande di iscrizione e liste interne del partito. Il quotidiano Bild ha dichiarato di aver esaminato un piccolo campione dei documenti, tra cui una carta d’identità appartenente a Markus Frohnmaier, vicecapogruppo dell’AfD al Bundestag.
L’identità e le motivazioni degli hacker sono sconosciute e l’autenticità del materiale pubblicato non è stata verificata in modo indipendente.
L’AfD ha confermato che un fornitore di servizi di hosting che collabora con il partito è stato vittima di un attacco informatico a settembre, ma ha smentito le ipotesi secondo cui i suoi attuali sistemi di comunicazione sarebbero stati compromessi.
Iscriviti alla Newslettera di Renovatio 21
«Solo poche caselle di posta elettronica sono state copiate illegalmente, la maggior parte delle quali non veniva utilizzata da anni», ha dichiarato un portavoce del partito al quotidiano Bild, aggiungendo che gli account di posta elettronica attualmente in uso presso i partiti federali non sono stati interessati.
L’AfD ha condannato la violazione definendola un «attacco al sistema partitico tedesco e quindi alla democrazia» e ha affermato di aver segnalato l’attacco informatico alle autorità di sicurezza.
Nella mattinata di mercoledì, non era ancora giunta alcuna dichiarazione da parte degli inquirenti né alcuna condanna della violazione da parte di alti funzionari governativi.
La corrispondenza trapelata ha già attirato l’attenzione degli attivisti che chiedono la messa al bando del partito. Valentina Chiofalo, rappresentante dell’organizzazione tedesca per i diritti civili Gesellschaft für Freiheitsrechte, ha dichiarato all’agenzia TAZ che le email rubate potrebbero rafforzare le argomentazioni a favore della messa al bando dell’AfD, mentre la loro pubblicazione e l’analisi giornalistica potrebbero anche influenzare negativamente l’opinione pubblica nei confronti del partito.
L’attacco si inserisce in una crescente campagna da parte dei partiti politici tedeschi consolidati per isolare e potenzialmente mettere al bando l’AfD. Il partito euroscettico, che sostiene controlli più severi sull’immigrazione e si oppone al sostegno militare di Berlino all’Ucraina e alle sanzioni contro la Russia, ha raggiunto il 30% dei consensi nell’ultimo sondaggio INSA per Bild, con un vantaggio di 12 punti percentuali sul blocco CDU/CSU del cancelliere Friedrich Merz, sceso al 18%.
All’inizio di questo mese, l’AfD ha ottenuto per la prima volta la presidenza del Parlamento regionale della Sassonia-Anhalt, infrangendo il «muro» politico mantenuto dai partiti tradizionali. La sua ascesa ha spinto i leader parlamentari socialdemocratici a chiedere la creazione di un gruppo di lavoro federale-regionale per esaminare un possibile divieto, accusando l’AfD di minacciare la democrazia dall’interno e di promuovere l’estremismo.
Anche l’agenzia di Intelligence interna tedesca BfV ha cercato di classificare il partito come un’organizzazione di estrema destra confermata, ma un tribunale di Colonia ha bloccato tale designazione a febbraio, in attesa di ulteriori procedimenti legali.
L’AfD ha respinto le accuse, descrivendo il divieto proposto come un tentativo di sovvertire la volontà di milioni di elettori ed eliminare la competizione politica.
L’anno scorso il leader AfD Tino Chrupalla è stato assaltato e punto con una misteriosa siringa. Poco prima, aveva rivelato di essere stato debancarizzato: Postbank, una divisione bancaria al dettaglio del grande istituto finanziario Deutsche Bank, avrebbe chiuso il suo conto perché membro dell’AfD, ha lamentato il politico. Altri membri del partito hanno subìto la chiusura del conto corrente da parte delle banche.
Ad agosto 2024 la deputata AfD Beatrix von Storch è stata attaccato da un uomo che l’ha imbrattata di escrementi di cane durante un evento nel land della Renania-Palatinato. La Von Stoch è la deputata che tenne un notevole il discorso al Bundestaggo lo scorso 27 aprile in cui sferrava un feroce attacco contro i grandi interessi finanziari dietro i Verdi tedeschi spiegando le dinamiche occulte di tale «piovra verde».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Olaf Kosinsky via Wikimedia pubblicata su licenza CC BY-SA 3.0-de

Dal 1° all’8 novembre, indulgenze per le anime del Purgatorio

Mons. Viganò: il vero orrore non è Halloween ma la liturgia postconciliare

Base Jump, tuta alare e Hollywood. Renovatio 21 intervista la stuntwoman e paracadustista Roberta Mancino

A Parigi la protesta dà fuoco ai poliziotti

Lavrov: l’Europa ha perso l’occasione di mediare nel conflitto ucraino

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Trapianto di organi, prima la persuasione e poi l’obbligo?

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
 Immigrazione2 settimane fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Vaccini2 settimane fa
Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
-
Trapianti2 settimane fa
Trapianti, il prossimo passo: prelevare gli organi senza attendere la «morte»
-
Politica3 giorni fa
Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini
-
Persecuzioni2 settimane fa
Vescovo mette a tacere famoso esorcista
-
Spirito2 settimane fa
Sacerdote ucciso dalla caduta di un crocifisso durante la messa. Se fosse stato ad orientem si sarebbe salvato?
-
Geopolitica1 settimana fa
L’Arabia Saudita giustizia una coppia bengalese per essersi baciata all’interno di una moschea
-
Geopolitica2 settimane fa
Coloni israeliani attaccano diplomatici europei in Cisgiordania