Guerra cibernetica
Stanno colpendo gli aeroporti del mondo con attacchi hacker?

Prima che fosse rivelata la mano americana nella distruzione del Nord Stream 2, vi avevamo detto che in gioco c’erano le grande infrastrutture internazionali – le vostre, quelle che usate quotidianamente per lavorare, per vivere.
Renovatio 21 vi aveva annunciato, in un articolo che poteva sembrare un po’ eccessivo, che dovevate prepararvi a perdere internet. Avrete visto che poche settimane fa l’internet italiano è andato in tilt, con le immancabili accuse agli hacker russi (#hastatoputin).
Ora vogliamo brevemente annunciarvi quale potrebbe essere la prossima infrastruttura che potrebbe venire meno: il trasporto aereo.
La settimana scorsa, riporta la testata pubblica Deutsche Welle, «diversi aeroporti tedeschi hanno avuto i loro siti web interrotti». Sono arrivati quindi gli «esperti che indagano su un possibile attacco online».
Tra gli aeroporti colpiti ci sono stati quello di Düsseldorf, Norimberga, Erfurt-Weimar e Dortmund. I siti web non erano raggiungibili o segnalavano messaggi di errore.
«I problemi arrivano il giorno dopo che un grave guasto informatico alla compagnia di bandiera tedesca Lufthansa ha lasciato migliaia di passeggeri bloccati all’aeroporto di Francoforte».
«C’è motivo di sospettare che potrebbe essere un attacco di hacker», ha detto una portavoce dell’aeroporto di Dortmund.
L’aeroporto di Norimberga, ha affermato che il suo sito ha ricevuto così tante richieste che è crollato. Il sito di Der Spiegel ha riferito che i problemi potrebbero essere stati causati da un attacco DDos , in cui gli hacker dirigono il traffico Internet pesante verso server mirati in uno sforzo relativamente semplice per mandarli offline.
In concomitanza con tutto questo, l’aeroporto di Francoforte – il secondo più grande aeroporto del mondo – aveva subito un altro incidente: «cavi in un cantiere edile hanno causato un guasto al sistema informatico, con oltre 200 voli cancellati», scrive DW.
Le accuse degli #hastatoputin sono partite immantinente: si tratterebbe, dicono, del gruppo di hacker filo-russi noto come Killnet, i quali avevano pure messo in circolazione il mese scorso una lista di obiettivi, tra cui i siti degli aeroporti tedeschi.
Tuttavia, noi che abbiamo preso qualche appunto, vorremmo allargare un attimo il quadro, e, assieme al lettore, unire qualche i puntini.
Il 1° gennaio 2023 l’intero sistema informatico del trasporto aereo delle filippine si è fermato: il che significa che nessun volo era più permesso nel Paese, con migliaia di voti asiatici che hanno dovuto cambiare destinazione in volo – un imprevisto costoso e pericoloso che le compagnie aeree, e i passeggeri, vorrebbero sempre evitare. Un vero disastro. Le autorità dell’aviazione di Manila dissero che andava tutto bene, nessun problema.
Poi accade che dieci giorni dopo, l’11 gennaio, a tutti gli aerei della nazione più aviotrasportata della Terra – gli Stati Uniti d’America – viene impedito il decollo. Solo agli aerei in volo è consentito di arrivare a destinazione. L’ente federale per l’aviazione, la FFA, dice che il sistema informatico ha avuto un problema. Niente di grave, stanno riparando: però ogni volo del Paese (che in un giorno mediamente manda in cielo almeno 25.000 aerei trasportando 2,3 milioni di persone) è cancellato. Paralisi aerea del Paese. Vi è solo un precedente ad una cosa così: l’11 settembre 2001.
Nel caos più totale emerge Pete Buttigieg, lo strano omosessuale con figli surrogati, ex McKinsey e servizi segreti della Marina USA, figlio del traduttore americano di Gramsci, che ora è ministro dei Trasporti: va tutto bene, si tratta di un errore umano, magari è stato un sub-appaltatore del sistema informatico, che ha preso a ditate una tastiera sbagliando un codice, e bum.
Il fatto è che la stessa cosa, 24 ore dopo, accade in Canada. Il sistema NOTAM, che controlla il traffico aereo canadese, va giù. Le autorità dicono che, a differenza del precedente americano (di nemmeno 24 ore prima!) qui non ci sono stati ritardi. Anzi un tweet della società che gestisce il NOTAM ci tiene a rimarcare: «al momento, non riteniamo che sia correlato all’interruzione della FAA verificatasi oggi». Un po’ come le persone che muoiono nei parcheggi degli hub vaccinali dopo la punturina; nessuna correlazione…
Sono solo curiose coincidenze. Alla faccia del detto per cui tre indizi fanno una prova (quattro, con gli aeroporti tedeschi), siamo tenuti a credere che non stia succedendo nulla.
Non tutti però se la sono bevuta così. Qualcuno ha pensato che sotto potrebbe esserci un gruppo di hacker (di Stato o meno) che ha lanciato un attacco ransomware: avete presente, bloccano i computer a meno che non pagate un riscatto, come era successo all’intero sistema informatico della Sanità del Lazio durante il roll out della campagna vaccinale.
Chi ha visto il film Blackhat, pellicola minore di Michael Mann che mostra qualche retroscena realistico del mondo degli hacker di alto livello, riconoscerà il pattern: nella trama, si scopre che un attacco ad una turbina di una centrale atomica cinese è in realtà solo un test per attacchi a tutte queste turbine distribuite in altri luoghi del globo, così da creare, o minacciare, disastri sui quali si ha pronta la speculazione borsistica.
Che l’attacco ai computer dell’aviazione di Manila fosse il test per un ricatto da lanciare dieci giorni dopo allo Stato più ricco del mondo (e poche ore dopo al suo fratellino con la foglia d’acero)?
Se è così, uno dice, dovrebbero essere visibili altri segni: per esempio, un aumento del prezzo del Bitcoin. I ciberguastatori dei ransomware, infatti, si fanno solitamente pagare in Bitcoin. Ci sono in ogni Paese enormi esempi di enti pubblici e privati che hanno pagato quello che era richiesto, e basta. Quando c’è un’immensa richiesta di quantità Bitcoin, il suo prezzo sale.
Ed è stato proprio così. Il prezzo del Bitcoin è salito da 17 mila dollari e rotti agli oltre 22 dei giorni successivi.
Il grafico mostra come è evidente che il trend di crescita è iniziato proprio a ridosso dell’11 gennaio, il giorno in cui l’America ha cancellato tutti i suoi voli aerei.
Sorpresi?
Se leggete Renovatio 21, non dovreste esserlo affatto.
Avete sentito Klaus Schwab parlare di grandi cyber-attacchi, i rischi sistemici a cui è sottoposto il nostro pianeta da riformare interamente, da resettare. «Tutti noi sappiamo, ma dedichiamo un’attenzione non sufficiente, al pauroso scenario di un grande attacco cibernetico che porterebbe al completo stop alle forniture energetiche, ai trasporti, ai servizi ospedalieri, alla società nel suo insieme. La crisi del COVID-19 sarebbe vista come un piccolo disturbo rispetto ad un grande cyber attack» dice lo Schwab in un video di poco tempo fa.
Avrete sentito parlare anche di esercitazione in questo senso: così come ci sono state almeno 20 esercitazioni per la pandemia dagli anni 2000 che dettagliavano con esattezza quello che poi avrebbero fatto col COVID, ecco che abbiamo avuto esercitazioni anche per il grande crash informatico, come la famosa Cyber-Poligon.
Ma anche se non fatte caso a tutto questo, se non siete di quelli che vengono qui per unire con noi i puntini, dovreste averlo realizzato: è in corso una guerra contro le infrastrutture mondiali, perché è in corso una guerra contro di voi, contro l’umanità intera.
Gli aerei, come il gas e internet, sono cose che vi potrebbero togliere, perché i padroni del mondo non abbisognano più del vostro lavoro, e nemmeno dei vostri soldi: ne hanno a scazzafottere, se li stampano, oramai anche solo elettronicamente, con le CBDC. Essi vogliono, molto semplicemente, togliervi la libertà – cioè schiavizzarvi.
Vi stanno proponendo le «città da 15 minuti», dicendovi che tutto quello che vi serve vi verrà dato in un raggio limitato. Ve la presentano come una grande conquista – chiaro, innanzitutto per l’ambiente, per la sostenibilità, per il pianeta, per la Pachamama – in realtà è niente più che l’annuncio della vostra prigionia. State certi che non si tratta di niente di nuovo: secondo alcuni osservatori, la vecchia Agenda 21 dell’ONU implicava cose simili, la costruzione di abitazioni solo sopra negozi, l’abbandono delle case in periferia, l’esaltazione fascista della bicicletta come strumento supremo di trasporto (ottimo per i single, meno se tieni famiglia, ma quello è il punto), la dismissione delle strade di campagna, il ritorno delle bestie feroci fuori dei nuclei urbani…
Non parliamo di utopie lontane nel tempo: pensate a NEOM, la città per miliardari e robot che il principe Saudita Mohammed bin Salman, accusato dello squartamento del giornalista Khashoggi e «amico» di un ex premier italiano che lo chiama «sua altezza», vuole costruire nel deserto. Una città che, ad occhio e croce, non è nemmeno pensata per voi…
A cosa vi servono, quindi, gli aerei, e il loro inquinamento totale?
A cosa vi serve il gas, quando alimenta solo industrie che fanno male alla Terra?
A cosa vi serve il riscaldamento in casa, quando esso arricchisce la Russia nemica della democrazia?
A cosa vi serve internet, quando essa non è controllata e filtrata orwellianamente dal wrongthink, dai «pensieri sbagliati»?
Ve lo abbiamo detto, ve lo ripetiamo. Preparatevi a perdere tutto – perché è a questo che puntano.
E non pensiate di comprare la vostra libertà con il Bitcoin.
La storia insegna che la libertà si paga con ben altra moneta: con il sacrificio, con il nostro sangue.
Roberto Dal Bosco

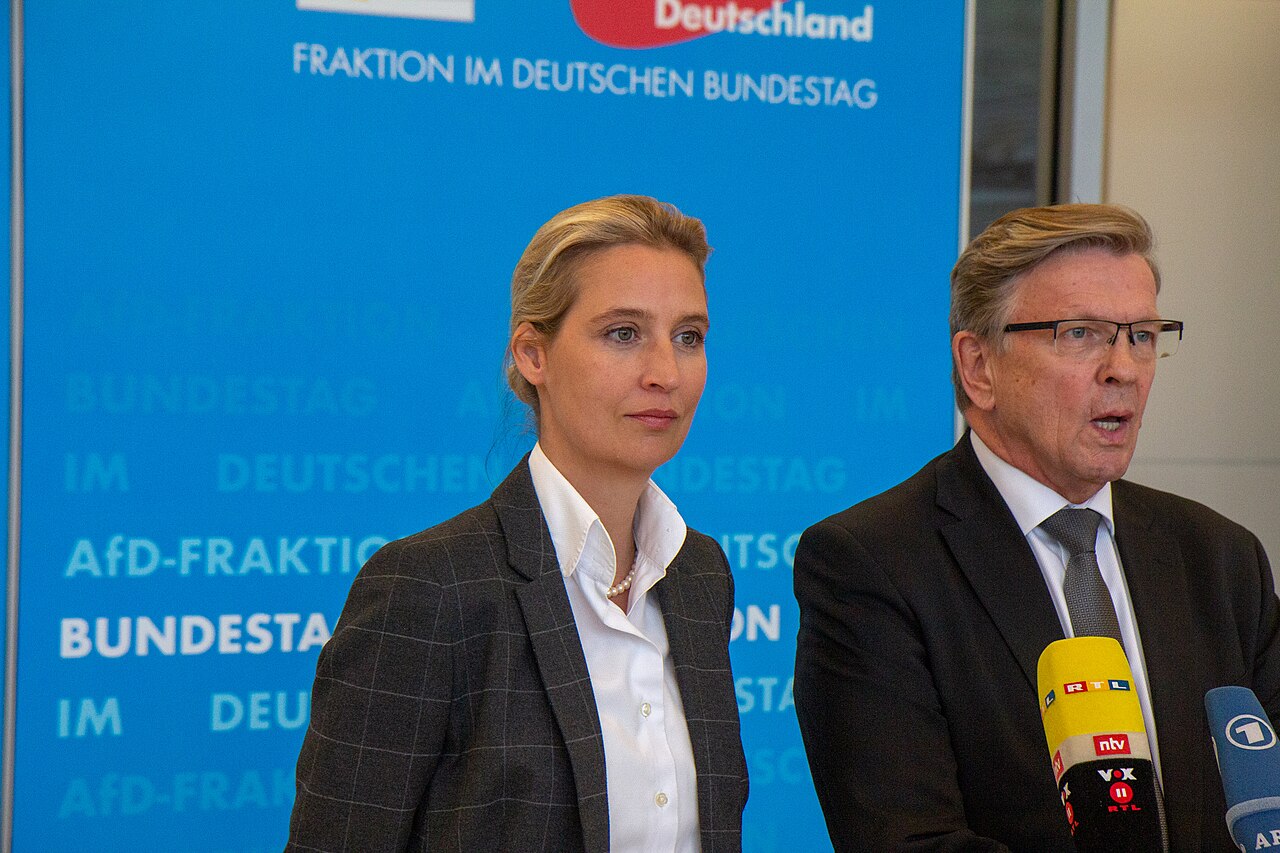
Il partito più popolare in Germania, Alternativa per la Germania (AfD), ha subito un massiccio attacco informatico: hacker sconosciuti avrebbero rubato e pubblicato centinaia di migliaia di email interne, mentre l’establishment politico del paese cerca pretesti per mettere al bando il partito di opposizione.
La violazione, riportata per la prima volta da Bild martedì, avrebbe esposto 421.179 email per un totale di 281 gigabyte, tra cui corrispondenza che coinvolge la co-presidente dell’AfD Alice Weidel, il presidente onorario Alexander Gauland e altre figure di spicco del partito.
Il materiale trapelato includerebbe, a quanto pare, fotografie di documenti d’identità, estratti conto bancari, fatture, domande di iscrizione e liste interne del partito. Il quotidiano Bild ha dichiarato di aver esaminato un piccolo campione dei documenti, tra cui una carta d’identità appartenente a Markus Frohnmaier, vicecapogruppo dell’AfD al Bundestag.
L’identità e le motivazioni degli hacker sono sconosciute e l’autenticità del materiale pubblicato non è stata verificata in modo indipendente.
L’AfD ha confermato che un fornitore di servizi di hosting che collabora con il partito è stato vittima di un attacco informatico a settembre, ma ha smentito le ipotesi secondo cui i suoi attuali sistemi di comunicazione sarebbero stati compromessi.
Iscriviti alla Newslettera di Renovatio 21
«Solo poche caselle di posta elettronica sono state copiate illegalmente, la maggior parte delle quali non veniva utilizzata da anni», ha dichiarato un portavoce del partito al quotidiano Bild, aggiungendo che gli account di posta elettronica attualmente in uso presso i partiti federali non sono stati interessati.
L’AfD ha condannato la violazione definendola un «attacco al sistema partitico tedesco e quindi alla democrazia» e ha affermato di aver segnalato l’attacco informatico alle autorità di sicurezza.
Nella mattinata di mercoledì, non era ancora giunta alcuna dichiarazione da parte degli inquirenti né alcuna condanna della violazione da parte di alti funzionari governativi.
La corrispondenza trapelata ha già attirato l’attenzione degli attivisti che chiedono la messa al bando del partito. Valentina Chiofalo, rappresentante dell’organizzazione tedesca per i diritti civili Gesellschaft für Freiheitsrechte, ha dichiarato all’agenzia TAZ che le email rubate potrebbero rafforzare le argomentazioni a favore della messa al bando dell’AfD, mentre la loro pubblicazione e l’analisi giornalistica potrebbero anche influenzare negativamente l’opinione pubblica nei confronti del partito.
L’attacco si inserisce in una crescente campagna da parte dei partiti politici tedeschi consolidati per isolare e potenzialmente mettere al bando l’AfD. Il partito euroscettico, che sostiene controlli più severi sull’immigrazione e si oppone al sostegno militare di Berlino all’Ucraina e alle sanzioni contro la Russia, ha raggiunto il 30% dei consensi nell’ultimo sondaggio INSA per Bild, con un vantaggio di 12 punti percentuali sul blocco CDU/CSU del cancelliere Friedrich Merz, sceso al 18%.
All’inizio di questo mese, l’AfD ha ottenuto per la prima volta la presidenza del Parlamento regionale della Sassonia-Anhalt, infrangendo il «muro» politico mantenuto dai partiti tradizionali. La sua ascesa ha spinto i leader parlamentari socialdemocratici a chiedere la creazione di un gruppo di lavoro federale-regionale per esaminare un possibile divieto, accusando l’AfD di minacciare la democrazia dall’interno e di promuovere l’estremismo.
Anche l’agenzia di Intelligence interna tedesca BfV ha cercato di classificare il partito come un’organizzazione di estrema destra confermata, ma un tribunale di Colonia ha bloccato tale designazione a febbraio, in attesa di ulteriori procedimenti legali.
L’AfD ha respinto le accuse, descrivendo il divieto proposto come un tentativo di sovvertire la volontà di milioni di elettori ed eliminare la competizione politica.
L’anno scorso il leader AfD Tino Chrupalla è stato assaltato e punto con una misteriosa siringa. Poco prima, aveva rivelato di essere stato debancarizzato: Postbank, una divisione bancaria al dettaglio del grande istituto finanziario Deutsche Bank, avrebbe chiuso il suo conto perché membro dell’AfD, ha lamentato il politico. Altri membri del partito hanno subìto la chiusura del conto corrente da parte delle banche.
Ad agosto 2024 la deputata AfD Beatrix von Storch è stata attaccato da un uomo che l’ha imbrattata di escrementi di cane durante un evento nel land della Renania-Palatinato. La Von Stoch è la deputata che tenne un notevole il discorso al Bundestaggo lo scorso 27 aprile in cui sferrava un feroce attacco contro i grandi interessi finanziari dietro i Verdi tedeschi spiegando le dinamiche occulte di tale «piovra verde».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Olaf Kosinsky via Wikimedia pubblicata su licenza CC BY-SA 3.0-de
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

Flavio Bolsonaro fugge dalla persecuzione immediata di Lula e atterra a Miami

Mons. Viganò, avvertimento ai musulmani d’Italia dopo le parole del cardinale Zuppi

Putin: l’UE sta seppellendo la propria economia

Il vescovo FSSPX Goldade definisce l’evento di Assisi «un grande scandalo e un’offesa a Dio»

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

L’ascesa del problema bengalese in Italia

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»
-
 Immigrazione1 settimana fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi2 settimane fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
L’antico incidente dietro la Tesla volante
-
Vaccini2 settimane fa
Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»
-
Spirito2 settimane fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò
-
Spirito2 settimane fa
Le nuove promozioni scandalose di papa Leone
-
Intelligenza Artificiale2 settimane fa
La polizia tedesca arresta un robot pedofilo
-
Vaccini1 settimana fa
Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione