Guerra cibernetica
Società informatica israeliana sospettata di interferenze nelle elezioni nel mondo

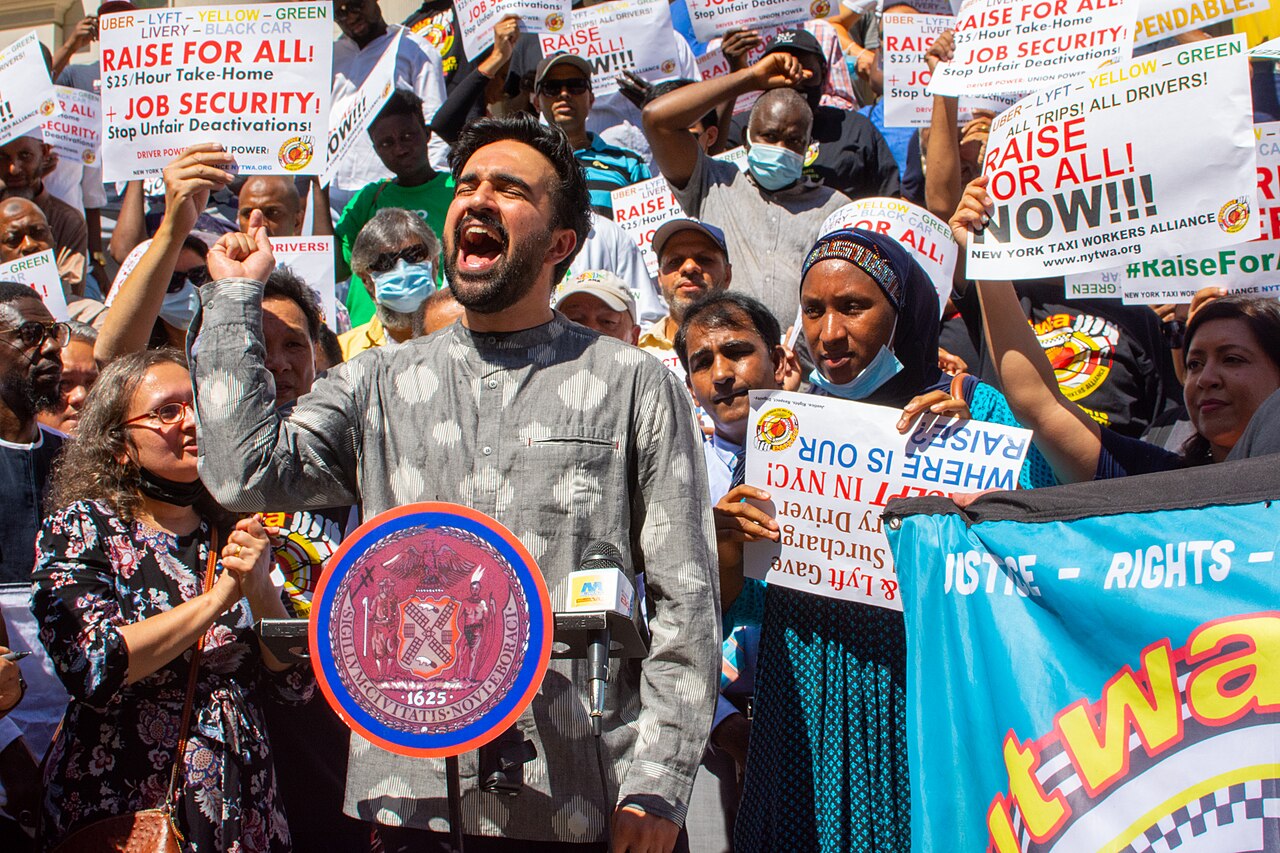
Una società informatica israeliana sospettata di interferire nelle elezioni locali francesi e di prendere di mira candidati filo-palestinesi avrebbe anche interferito nelle votazioni a Nuova York e in Scozia, oltre a operare in Angola e Togo. Lo riporta la stampa francese, citando funzionari del governo di Parigi.
Il mese scorso, un rapporto di Reuters ha affermato che le autorità francesi ritenevano che la società israeliana BlackCore fosse dietro una campagna diffamatoria online contro tre candidati a sindaco di città francesi del partito di sinistra filo-palestinese France Insoumise (LFI) – Marsiglia, Tolosa e Roubaix – in vista delle elezioni amministrative di marzo.
Il ministro dell’Interno francese Laurent Nunez ha successivamente confermato l’avvio di un’indagine, ma non ha rivelato l’oggetto dell’inchiesta. Giovedì, Viginum, l’agenzia governativa francese per il rilevamento della disinformazione, ha ipotizzato che BlackCore potesse operare ben oltre i confini della Francia.
Sostieni Renovatio 21
«Questo modus operandi non si è limitato alle elezioni comunali in Francia», ha dichiarato Marc-Antoine Brillant, capo di Viginum. «Sembra essere stato utilizzato anche per condurre operazioni di interferenza digitale all’estero in altri paesi o regioni, come Angola, Togo, le elezioni in Scozia e le elezioni comunali del 2025 a Nuova York».
Viginum ha dichiarato di aver individuato account collegati a BlackCore che prendevano di mira John Swinney, il primo ministro scozzese, il quale ha descritto la campagna israeliana a Gaza come una «catastrofe umanitaria causata dall’uomo» e ha affermato che un genocidio potrebbe essere in corso nell’enclave palestinese.
Per quanto riguarda Nuova York, Brillant non ha specificato chi fosse il bersaglio nella corsa a sindaco del 2025, ma il voto è stato vinto da Zohran Mamdani, un socialista autoproclamato e sostenitore di lunga data della Palestina, che è diventato il primo sindaco musulmano eletto della città.
Il capo di Viginum ha riconosciuto che l’indagine «non ha permesso di identificare lo sponsor o gli sponsor, se effettivamente esistono, dietro questa interferenza digitale straniera». Tuttavia, il primo ministro francese Sébastien Lecornu ha affermato che Parigi ha chiesto a Israele chiarimenti sulle azioni di BlackCore e aiuto per identificare chiunque possa essere stato dietro la campagna diffamatoria.
BlackCore si descriveva come «un’azienda d’élite specializzata in influenza, sicurezza informatica e tecnologia, creata per l’era moderna della guerra dell’informazione», che forniva a governi e campagne politiche «strategie all’avanguardia, strumenti avanzati e una solida sicurezza per plasmare le narrazioni». Dopo l’attenzione della stampa, il suo sito web e la pagina LinkedIn sono stati disattivati.
La controversia si inserisce nel contesto di relazioni sempre più tese tra Francia e Israele, con Parigi che condanna lo Stato degli ebrei per gli attacchi in Libano, ex territorio sotto mandato francese, che hanno provocato un numero crescente di vittime civili.
La Francia ha inoltre vietato l’ingresso nel Paese al ministro israeliano di destra per la sicurezza nazionale, Itamar Ben-Gvir, dopo che questi ha pubblicato un video in cui scherniva gli attivisti bendati e legati con fascette di plastica della flottiglia umanitaria Global Sumud diretta a Gaza, tra cui figuravano anche cittadini francesi.
Aiuta Renovatio 21
Prima di BlackCore, si era a lungo parlato di Black Cub, una delle agenzie di Intelligence privata più note e controverse al mondo, fondata nel 2010 da ex ufficiali israeliani che impiegherebbero ex agenti del Mossad, dello Shin Bet e dell’Unità 8200 (l’élite della cyber-intelligence israeliana) con specializzazione in «HUMINT» (Human Intelligence), ovvero spionaggio basato su agenti sotto copertura. Secondo quanto riportato, verrebbero elaborati scenari fittizi (società fantasma, finti investitori) per agganciare i bersagli e registrarli di nascosto per raccogliere prove utili in cause legali o battaglie commerciali.
Le attività di questa realtà hanno raggiunto la cronaca quando emerse che i servigi dell’azienda furono richiesti al produttore Harvey Weinstein per spiare e screditare le donne che lo accusavano nell’ambito dello scandalo del MeToo.
In Israele esiste un vero e proprio ecosistema – di fatto un mercato miliardario della cyber-intelligence e dello spionaggio industriale privato – in cui ex agenti governativi creano aziende di Intelligence al servizio di terzi. Spesso queste agenzie collaborano tra loro: se Black Cube gestisce la parte umana (agganciare il bersaglio a cena con una falsa identità), le aziende con forti «Cyber Core» (come ad esempio la famigerata NSO Group che ha creato il malware Pegasus) si occupano di hackerare i telefoni e i computer dello stesso bersaglio.
Un’inchiesta condotta in collaborazione da varie testate internazionale nel 2025, tra cui il britannico Guardian, aveva rivelato che Israele ha obbligato i colossi tech statunitensi Google e Amazon a infrangere i propri vincoli contrattuali previsti dall’accordo cloud del 2021 con lo Stato Ebraico.
Iscriviti alla Newslettera di Renovatio 21
Immagine di InformedImages via Wikimedia pubblicata su licenza Creative Commons Attribution 4.0 International
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
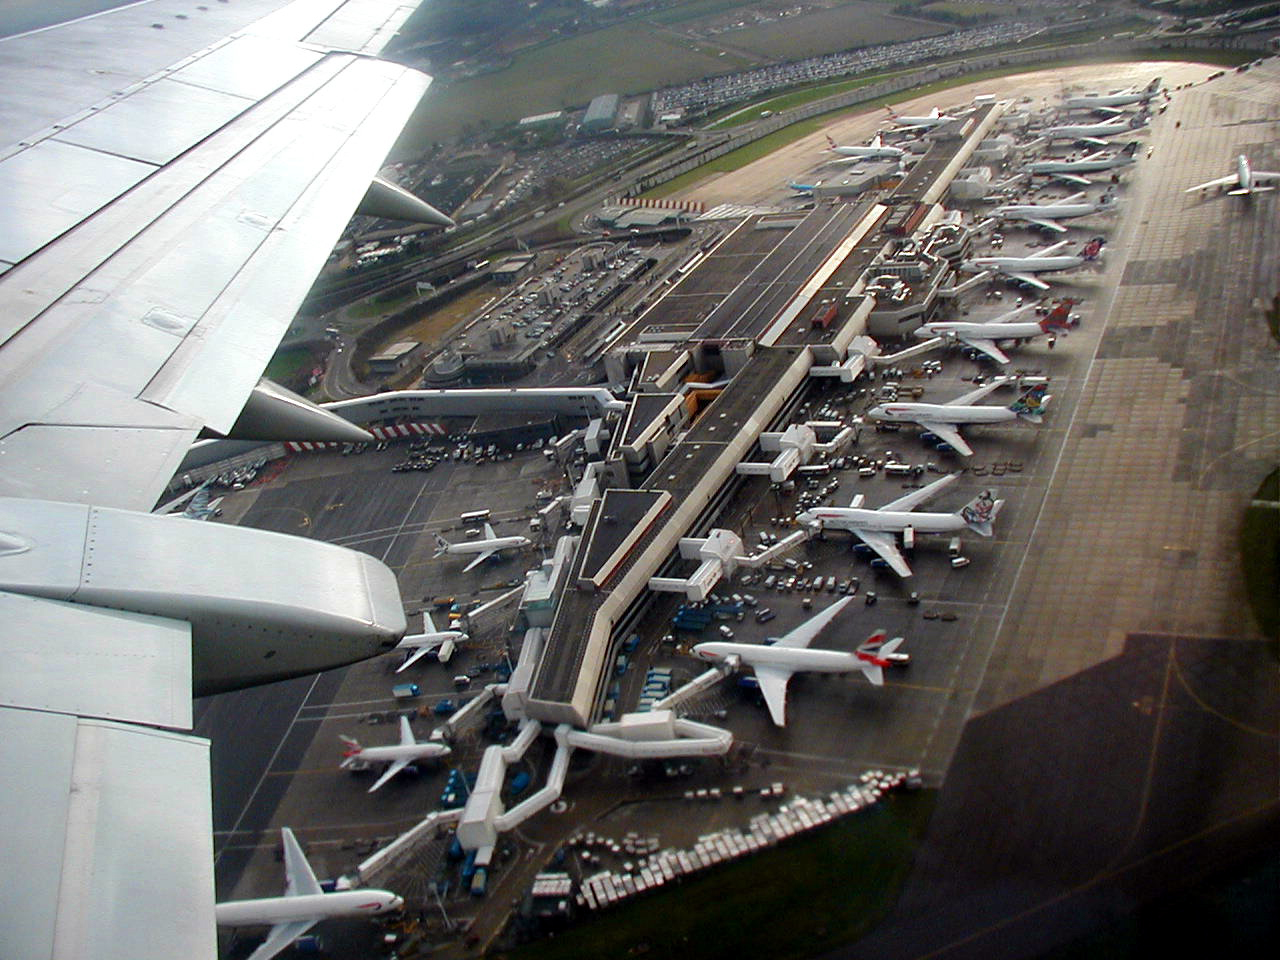
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Tre minuti in compagnia di un asino possono salvare gli adolescenti dalla depressione. Nel senso dell’animale

Dalla scherma mondiale alla chitarra dei Bluvertigo. Intervista a Livio Magnini

L’arcivescova di Canterbury onora un religioso legato a una banda criminale pakistana

Esplosione delle malattie legate alle muffe

Trump ha detto a Zelen’skyj di incontrare Putin a Mosca

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

Sì, vogliamo i funerali di Stato per Emma Bonino

Lo Stato Moloch, l’italiano cattivo e i sanitari che ballano. La tragedia della bambina «no-vax» di Palermo

Morte a Venezia. E inferno sulla Terra senza soprannaturale

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX

UFO avvistato sopra Teheran

Kiev attacca Mosca durante le elezioni: sciame di droni «senza precedenti»

Esplosioni nella capitale saudita

Scene di caos e violenza nella Ceuta invasa dagli immigrati
-
 Vaccini1 settimana fa
Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi
-
Pensiero6 giorni fa
La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto
-
Politica2 settimane fa
«Il tradimento dei chierici»: quelli che volevano la Bonino presidente
-
Salute2 settimane fa
«Non è la solita storia di coaguli»: gli scienziati chiedono di indagare sugli strani coaguli di sangue bianchi
-
Politica2 settimane fa
Il principe Ranucci e i grembiuletti rossi: favola dell’estate
-
Senza categoria2 settimane fa
I televisori LG ti spiano anche da spenti
-
Intelligence2 settimane fa
I sei mostri dei fratelli Dulles
-
Nucleare2 settimane fa
Medvedev: siamo a pochi secondi dalla fine del mondo