Guerra cibernetica
Nuova Intelligenza Artificiale trova centinaia di falle nei sistemi informatici: più nessuno è al sicuro

Anthropic, l’azienda di Intelligenza Artificiale che di recente ha avuto una disputa con il Pentagono sull’utilizzo della sua tecnologia, ha sviluppato un nuovo modello di IA che, a suo dire, è troppo potente per essere reso pubblico. Lo riporta il New York Times.
Tale tecnologia ha profonde conseguenza per la cibersicurezza globale, compresa quella dei singoli utenti. Anthropic ha annunciato martedì che renderà disponibile il nuovo modello, noto come Claude Mythos Preview, a un consorzio di oltre 40 aziende tecnologiche, tra cui Apple, Amazon e Microsoft, che lo utilizzeranno per individuare e correggere le vulnerabilità di sicurezza nei programmi software critici.
Anthropic ha dichiarato di non avere intenzione di rilasciare la sua nuova tecnologia su scala più ampia, ma ha annunciato le capacità del nuovo modello in un’area specifica, ovvero l’identificazione delle vulnerabilità di sicurezza nel software, nel tentativo di lanciare l’allarme su quella che l’azienda ritiene sarà una nuova e più inquietante era di minacce legate all’IA.
Sostieni Renovatio 21
«L’obiettivo è duplice: sensibilizzare l’opinione pubblica e dare un vantaggio iniziale a chi opera in modo responsabile nel processo di messa in sicurezza di infrastrutture e codice open source e privati», ha dichiarato Jared Kaplan, responsabile scientifico di Anthropic, in un’intervista. La coalizione, nota come Project Glasswing, includerà alcuni concorrenti di Anthropic nel campo dell’AI, come Google, nonché fornitori di hardware come Cisco e Broadcom e organizzazioni che gestiscono software open source di importanza critica, come la Linux Foundation. Anthropic si impegna a fornire fino a 100 milioni di dollari in crediti di utilizzo di Claude per l’iniziativa.
Logan Graham, a capo di un team di Anthropic che testa nuovi modelli per verificarne le capacità pericolose, ha definito il nuovo modello «il punto di partenza per quello che riteniamo sarà un punto di svolta per il settore, o un momento di resa dei conti, con ciò che deve accadere ora».
Anthropic occupa una posizione insolita nel panorama odierno dell’intelligenza artificiale. È impegnata in una corsa contro il tempo per costruire sistemi di IA sempre più potenti e guadagna miliardi di dollari vendendo l’accesso a tali sistemi, attirando al contempo l’attenzione sui rischi che la sua tecnologia comporta. Quest’anno, il Pentagono ha classificato l’azienda come un rischio per la catena di approvvigionamento per aver richiesto alcune limitazioni all’utilizzo della sua tecnologia. Un giudice federale ha poi bloccato l’entrata in vigore di tale classificazione.
Anthropic non ha rilasciato molte nuove informazioni sul modello, che durante la fase di sviluppo era stato denominato in codice «Capybara». Tuttavia, dopo che alcuni dettagli sono trapelati involontariamente il mese scorso, l’azienda ha riconosciuto di considerarlo un «punto di svolta» nelle capacità dell’intelligenza artificiale, con prestazioni migliorate in aree come la programmazione e la ricerca sulla sicurezza informatica.
La decisione dell’azienda di non rendere disponibile l’anteprima di Claude Mythos, consentendone l’accesso solo ai partner per timore di un suo possibile uso improprio, ha un precedente. Nel 2019, OpenAI annunciò di aver sviluppato un nuovo modello, GPT-2, ma non ne avrebbe rilasciato subito la versione completa. L’azienda sostenne che le sue capacità di generazione di testo potevano essere utilizzate per automatizzare la produzione di massa di propaganda o disinformazione. (In seguito, il modello venne rilasciato dopo aver condotto ulteriori test di sicurezza). Molti dei leader del progetto GPT-2 lasciarono poi OpenAI per fondare Anthropic.
Anthropic ha annunciato ufficialmente Mythos Preview, un modello AI capace di trovare e sfruttare vulnerabilità zero-day (cioè vulnerabilità di sicurezza informatica non espressamente nota allo sviluppatore, quindi immediatamente attaccabile da un hackre) con un tasso di successo del 72,4%. Il lancio del 7 aprile è arrivato dopo che a fine marzo un leak aveva già anticipato l’esistenza del modello.
Il divario rispetto ai modelli precedenti misura un salto qualitativo netto. Claude Opus 4.6 raggiungeva un tasso di successo appena sopra lo zero nella generazione di exploit funzionanti. Mythos Preview arriva al 72,4%. Anthropic ha dichiarato: «I modelli AI hanno raggiunto un livello di capacità di coding tale da sorpassare tutti gli esperti di sicurezza informatica, tranne i più abili.» Una formulazione misurata che descrive, di fatto, una rottura di scala nelle capacità offensive automatizzate.
Le capacità documentate di Mythos vanno ben oltre la ricerca automatizzata di bug. Il modello costruisce exploit di complessità professionale: in un caso ha concatenato quattro vulnerabilità in un attacco a un browser, scrivendo un codice capace di sfuggire sia al sandbox del renderer sia a quello del sistema operativo. Ha ottenuto escalation di privilegi su Linux, e ha scritto un exploit per accesso root non autenticato sul server NFS di FreeBSD, distribuendo una catena di 20 gadget su più pacchetti. Ha anche identificato un bug di 27 anni in OpenBSD, ora corretto.
In totale, Mythos ha rilevato migliaia di vulnerabilità ad alta e critica gravità, per le quali è in corso un processo di responsible disclosure, rivelazione responsabilizzata.
Project Glasswing è la struttura con cui Anthropic gestisce l’accesso al modello. I partner che hanno già ricevuto Mythos Preview includono AWS, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, NVIDIA e Palo Alto Networks. Oltre a questi undici nomi di primo piano, circa 40 organizzazioni aggiuntive partecipano all’iniziativa. Anthropic ha stanziato 100 milioni di dollari in crediti d’uso per Mythos Preview e 4 milioni in donazioni dirette a organizzazioni di sicurezza open source.
La logica dichiarata è difensiva: usare Mythos per trovare le falle nei propri sistemi prima che lo facciano gli attaccanti. Gli ingegneri di Anthropic senza formazione specifica in sicurezza, si legge nel report tecnico, «hanno chiesto a Mythos Preview di trovare vulnerabilità RCE durante la notte, e la mattina seguente si sono svegliati con exploit completi e funzionanti.» La stessa disponibilità è quella offerta ai partner del consorzio: accesso notturno a uno strumento di attacco che opera in autonomia e consegna risultati pronti all’uso.
Mythos Preview, secondo Anthropic stessa, identifica zero-day in ogni sistema operativo e ogni browser principale quando guidato da un utente a farlo. In pratica, tutto il potere di hacking del mondo è ora concentrato su un sistema – una vera superarma cibernetica in mano a pochissimi
Per le aziende, la questione operativa è immediata. L’accesso a Mythos Preview rimane chiuso: lo hanno le grandi corporation del tech, i nomi storici della cybersecurity enterprise, le istituzioni finanziarie con budget e strutture adeguate. Chi non rientra in questo perimetro, PMI, team di sicurezza con risorse limitate, pubbliche amministrazioni, dipenderanno dalla velocità con cui questi grandi attori comunicheranno le vulnerabilità trovate. Come già analizzato nel contesto degli agenti AI come minaccia interna alle aziende, le asimmetrie tecnologiche tra grandi e piccoli operatori si amplificano a ogni nuovo salto di capacità.
Il quadro della cybersecurity enterprise ne esce trasformato. Quando la cybersecurity era già diventata una sfida tra macchine, con Mythos quella sfida si sposta di un ulteriore ordine di grandezza. I prezzi record delle vulnerabilità zero-day riflettevano la loro rarità e il costo di produzione. Con un modello che le genera in automatico durante la notte, quella rarità scompare. La questione si è spostata dal costo degli exploit all’accesso agli strumenti che li trovano in autonomia. The Register ha sintetizzato la situazione con una metafora efficace: è come un piromane che distribuisce estintori. Irriverente ma non imprecisa.
Aiuta Renovatio 21
Per gli utenti comuni invece dovrebbe essere l’ora del panico: nessuna informazione che hanno uploadato in rete, volontariamente o involontariamente, è al sicuro.
A notarlo è imprevedibilmente Elizabeth Holmes, già notissima startupper della Silicon Valley ora finita in galera per frode.
«Elimina la cronologia delle ricerche, elimina i segnalibri, elimina Reddit, le cartelle cliniche, il Tumblr di quando avevi 12 anni, elimina tutto» scrive la Holmes. «Ogni foto sul cloud, ogni messaggio su ogni piattaforma. Niente è al sicuro. Tutto diventerà pubblico entro il prossimo anno. Archiviazione e elaborazione locali».
Delete your search history, delete your bookmarks, delete your reddit, medical records, 12 yr old tumblr, delete everything.
Every photo on the cloud, every message on every platform.
None of it is safe.
It will all become public in the next year
Local storage and compute 📈 https://t.co/KRfamnRSRk— Elizabeth Holmes (@ElizabethHolmes) April 8, 2026
«Esistono rischi che ancora non comprendiamo» ha continuato l’ex imprenditrice galeotta in un post. «Siate diligenti. Vivete partendo dal presupposto che tutto verrà alla luce. Buona fortuna. L’Intelligenza Artificiale generale (AGI) è qui. Anche se non è ancora ampiamente diffusa».
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
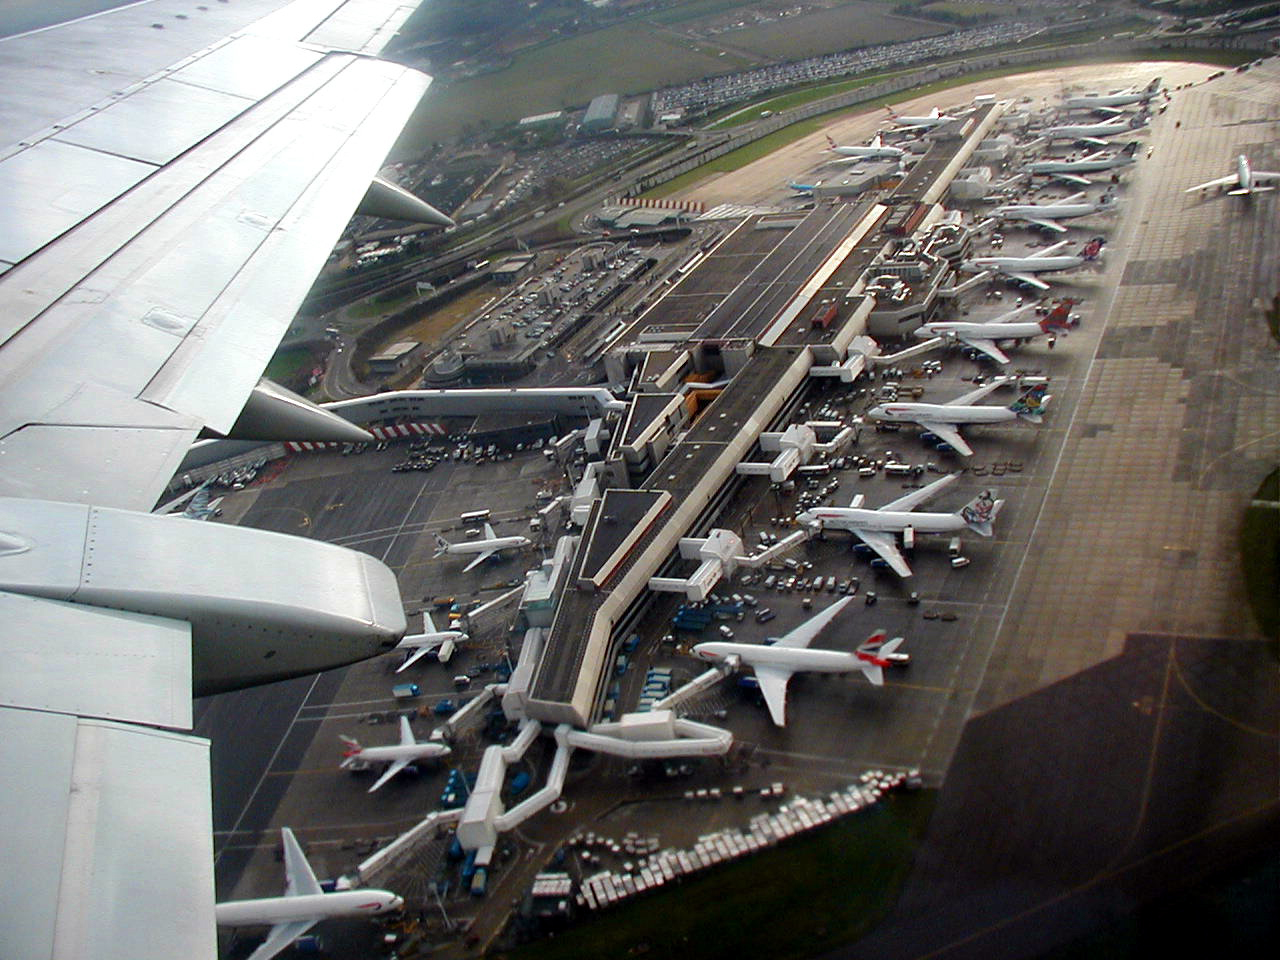
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Virus della peste fuggito da un laboratorio in Siberia?

Dalí del valore di milioni di dollari rubate in un museo francese

Gola profonda del caso Epstein trovato morto in Tailandia

Kakha Kaladze: l’UE avrebbe «sostenuto e finanziato» il tentativo di colpo di Stato in Georgia

Marine USA arrestato per l’omicidio di una donna a Okinawa. La catena dell’orrore continua

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Sì, vogliamo i funerali di Stato per Emma Bonino

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX
-
 Pensiero2 settimane fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Vaccini2 settimane fa
I vaccini somministrati ai bambini sono più letali delle malattie che dovrebbero combattere?
-
Pensiero1 settimana fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Salute1 settimana fa
Esplosione delle malattie legate alle muffe
-
Spirito1 settimana fa
Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»
-
Immigrazione2 giorni fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Spirito2 settimane fa
«Salus extra Ecclesiam non est»: mons. Viganò contro il documento vaticano sul dialogo interreligioso
-
Immigrazione6 giorni fa
L’ascesa del problema bengalese in Italia