Internet
L’UE prepara l’espansione della censura in rete, l’Italia lo stato di emergenza in Costituzione


L’Unione Europea sta lavorando per espandere massicciamente la censura online, regolamentare rigorosamente la parola durante i periodi di «crisi» e limitare l’anonimato online attraverso passaporti digitali.
Il Digital Services Act (DSA), la seconda parte di un vasto progetto per regolamentare le aziende tecnologiche, mira a garantire conseguenze più dure per piattaforme e siti web che ospitano una lunga lista di contenuti vietati che vanno dall’incitamento all’odio alla disinformazione e alle immagini di abusi sessuali su minori. Lo riporta France News 24.
«I giganti della tecnologia sono stati ripetutamente denunciati per non aver controllato le loro piattaforme: un attacco terroristico neozelandese trasmesso in live streaming su Facebook nel 2019 ha causato indignazione globale e la caotica insurrezione negli Stati Uniti l’anno scorso è stata promossa online».
Saranno colpite anche piattaforme di e-commerce ritenute vendere prodotti contraffatti o difettosi, che il DSA costringerà a verificare l’identità dei fornitori.
La Commissione europea supervisionerà gli audit annuali delle aziende Big Tech e sarà in grado di infliggere multe fino al 6% delle loro vendite annuali per infrazioni ripetute.
«Il regolamento richiederà alle piattaforme di rimuovere rapidamente i contenuti illegali non appena ne vengono a conoscenza. I social network dovrebbero sospendere gli utenti che violano frequentemente la legge».
Nello schema del DSA salta agli occhi come si passa dalla pedopornografia al materiale di «incitamento all’odio», ambedue considerati come «contenuti illegali».
Considerando che ogni prospettiva non gradita alla narrazione ufficiale viene definita hate speech, è facile comprendere come la sua repressione sarà effettuata con azioni di intensità pari a quella della lotta alla pedofilia e probabilmente con una pubblica demonizzazione analoga.
Nel documento inoltre si fa cenno ai periodi di crisi, delle «circostanze straordinarie che impattano sulla sicurezza pubblica e sulla salute pubblica», in pratica si comincia a legiferare riguardo lo stato di eccezione europeo.
Come noto, a gennaio è stata depositata una proposta di legge costituzionale per la «Modifica all’articolo 78 della Costituzione e altre disposizioni in materia di dichiarazione e disciplina dello stato di emergenza nazionale».
La Costituzione italiana, infatti, prevede lo stato di guerra ma non lo stato di emergenza – e tantomeno può quindi prevedere lo stato di eccezione. I parlamentari italiani (di tutti i partiti) e la UE remano invece in direzione opposta.
Tornando al DSA, c’è da notare come l’atto UE prema fortemente anche per l’introduzione di un’«identità elettronica pubblica», di cui il green pass, come sappiamo, è l’embrione, e una cui versione Beta, abbiamo vista, era stata lanciata in Ucraina poco prima della guerra.
Il documento parla apertis verbis di «una identità elettronica pubblica (eID) universalmente accettata» che è «universalmente necessaria ai consumatori per avere accesso ai loro dati e usare sicuramente i prodotti e servizi che vogliono».
Come riportato da Renovatio 21, si tratta della medesima spinta di piattaformazione totale dell’identità del cittadino che in Canada sta venendo portata avanti dall’unione delle banche in accordo con il governo, un’operazione dove l’influenza del World Economic Forum di Klaus Schwab è citata per nome.
Come ripetuto varie volte da Renovatio 21, il fine di quanto sta succedendo, tra vaccini ed emergenze di altro tipo, è l’istituzione di una piattaforma di controllo del cittadino, senza la quale non sarà possibile per il cittadino più alcuna transazione o servizio di sorta (sanità, fisco, aiuti economici, etc.)
Su tale piattaforma correrà l’euro digitale, o meglio il danaro programmabile, che completerà il processo della nostra sottomissione in modalità alle quali nemmeno la Cina è arrivata.
L’introduzione del nuovo sistema – la vostra schiavitù di cittadini resettati – esige che si prolunghi lo stato di emergenza indefinitamente, che il dissenso venga demonizzato, e che – soprattutto – la libertà di pensiero, di parola e di espressione sia disintegrata per sempre dalla censura algoritmica.
Stiamo parlando di distopia pura. È la vostra vita, ora. E se non facciamo nulla, lo sarà domani per voi e dopodomani per quella dei vostri figli e nipoti.
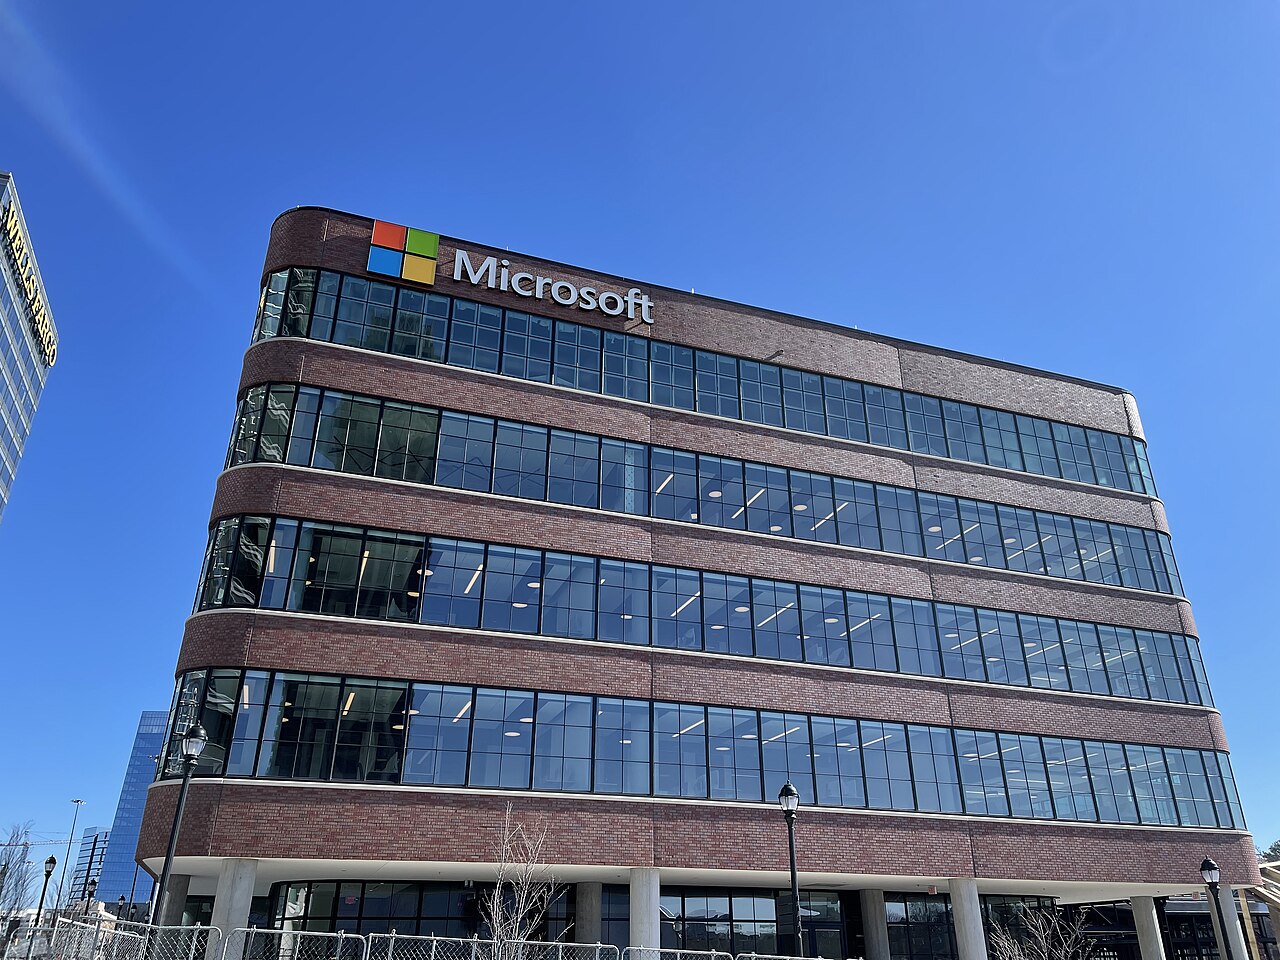
Un’interruzione globale dei servizi Microsoft ha causato disagi al lavoro e ai servizi pubblici per milioni di persone in tutto il mondo, colpendo email, strumenti di lavoro e comunicazioni con i clienti, mentre il guasto si protrae per il secondo giorno.
I problemi sono iniziati giovedì e sono proseguiti fino a venerdì, diffondendosi dalle Americhe all’Asia e all’Europa. Microsoft ha segnalato dei miglioramenti, ma i ripetuti tentativi di ripristinare i servizi non sono riusciti a risolvere completamente il problema.
Gli utenti hanno segnalato caselle di posta Outlook inaccessibili, ritardi nella ricezione delle email e problemi con calendari e inviti alle riunioni. Il sito Downdetector, che monitora le interruzioni del servizio, ha ricevuto segnalazioni da circa 75 paesi e territori, con un picco di circa 140.000 segnalazioni relative a Outlook negli Stati Uniti giovedì.
Il problema risiede principalmente in Exchange Online, il sistema di posta elettronica e calendario basato sul cloud di Microsoft. Le difficoltà riscontrate si sono estese anche a Teams, Copilot, SharePoint e altri prodotti per l’ambiente di lavoro.
Sebbene la maggior parte delle chiamate, riunioni e chat di Teams rimangano disponibili, la pianificazione e altre funzionalità che dipendono da Exchange hanno smesso di funzionare. Anche OpenAI e Anthropic hanno segnalato interruzioni nelle loro integrazioni con Microsoft, con conseguenti problemi per gli strumenti che recuperano informazioni dagli account collegati.
Le conseguenze si sono estese ben oltre i lavoratori d’ufficio impossibilitati a controllare le proprie caselle di posta elettronica. Le forze di polizia britanniche hanno segnalato problemi nella ricezione delle denunce di reato online, mentre le comunicazioni e le operazioni governative sono state compromesse in Giappone, Singapore, Filippine e Hong Kong.
Secondo quanto riportato dall’agenzia Reuters, anche i servizi segreti australiani e la polizia federale sono stati tra le organizzazioni colpite dall’interruzione di servizio.
Nel frattempo, gli operatori sanitari britannici hanno segnalato ritardi nelle risposte alle richieste dei pazienti a causa di malfunzionamenti dei sistemi di posta elettronica e amministrativi, sebbene l’assistenza di emergenza e gli appuntamenti programmati siano proseguiti senza interruzioni.
Le compagnie aeree indiane hanno segnalato interruzioni nel servizio di assistenza clienti via e-mail, mentre un produttore statunitense di camion elettrici ha rinviato la presentazione dei risultati finanziari.
In Nuova Zelanda, un’università ha segnalato che il suo fornitore di servizi di viaggio non era più in grado di accettare prenotazioni online. Ha inoltre avvertito che i truffatori avevano iniziato a sfruttare l’interruzione del servizio con falsi messaggi di assistenza IT.
Diverse aziende e società finanziarie in Australia, Giappone e Nuova Zelanda sono state addirittura costrette a tornare a utilizzare fax, telefoni e servizi di messaggistica per poter continuare a operare e confermare le transazioni.
Microsoft ha dichiarato che alcuni dei suoi server sono andati offline inaspettatamente, costringendo le macchine rimanenti a gestire un carico di lavoro maggiore. L’azienda ha precisato che il traffico non è aumentato e che i suoi sistemi hanno semplicemente perso la capacità di far fronte alla normale domanda.
Il riavvio dei server guasti non ha risolto completamente il problema, poiché alcuni hanno smesso di rispondere nuovamente non appena gli utenti si sono riconnessi. I tecnici hanno quindi iniziato ad annullare una recente modifica alla rete e a riattivare gradualmente i sistemi per evitare di sovraccaricarli.
Microsoft sta indagando per accertare se tale modifica abbia causato l’interruzione del servizio. L’azienda afferma di non aver trovato prove di un attacco informatico e si è impegnata a pubblicare una spiegazione completa una volta ripristinati i servizi.
Le azioni Microsoft sono scese di circa il 2,5% nelle contrattazioni pre-mercato di venerdì, riflettendo una perdita di quasi 100 miliardi di dollari di capitalizzazione di mercato a causa del protrarsi dell’interruzione del servizio.
I danni finanziari si sono estesi oltre gli azionisti: esperti di privacy degli antipodi ha stimato che i costi diretti e indiretti nella sola Australia ammonterebbero a miliardi di dollari, avvertendo che le piccole imprese sarebbero particolarmente esposte, con costi che continuerebbero ad accumularsi anche dopo la ripresa dei servizi, man mano che il personale si adopererebbe per smaltire l’arretrato.
Il guasto potrebbe avere conseguenze che vanno oltre le comunicazioni, compromettendo i processi decisionali, i ricavi e l’erogazione dei servizi, ha avvertito Saurabh Verma della società di consulenza Frost & Sullivan.
Per Microsoft, il rischio a lungo termine è la fiducia dei clienti. Sebbene gli investitori possano probabilmente sorvolare su questo disservizio poiché i clienti non possono abbandonare facilmente i prodotti Microsoft, i guasti ripetuti potrebbero rendere le aziende riluttanti a dipendere maggiormente dall’azienda o a investire di più nei suoi strumenti di intelligenza artificiale Copilot.
Microsoft non ha fornito una data precisa per il ripristino completo. Gli aggiornamenti di venerdì segnalavano un miglioramento nell’accesso alle caselle di posta e nella consegna delle email in alcune regioni, ma avvertivano che potevano persistere problemi intermittenti poiché il ripristino procedeva a fasi.
L’azienda sta inoltre gestendo un arretrato di messaggi in ritardo, estendendo la finestra di consegna delle email a 48 ore, dando loro più tempo per raggiungere i destinatari prima che vengano restituite come non recapitabili.
Come riportato da Renovatio 21, che poco prima che i carri russi entrassero in Ucraina, Il Threat Intelligence Center di Microsoft (centro per la raccolta dati sulle minacce) ha dato avvertimento di un malware di tipo «wiper» – cioè che cancella tutto – mai visto prima che è apparso rivolto ai ministeri del governo e alle istituzioni finanziarie di Kiev, lasciando l’impressione che il gruppo lavorasse con la NATO e i governi occidentali.
Rimane il fatto che siamo liberi di non credere alla versione ufficiale. Viviamo un mondo in totale dipendenza dall’infrastruttura informatica, e quindi alla mercé assoluta degli hacker.
Al contempo, stiamo imparando che gli hacker, specie nei colpi più difficili, potrebbero non essere umani: le IA hanno dimostrato la capacità – e la «volontà» – di condurre ciberattacchi senza che questo sia loro richiesto.
È lecito porsi la domanda se, dietro i grandi attacchi cibernetici di queste settimane, non vi sia, invece che un hacker di Stato o meno, una macchina pensante. È il caso dei supermercati europei, delle banche del sangue francesi, del traffico aereo americano, e perfino degli allarmi bomba nelle scuole italiane.
Non sappiamo esattamente cosa stanno facendo. L’idea è che possa essere un test per un attacco più grande, magari definitivo, all’umanità tutta.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Tyler Lahti, CC BY-SA 4.0, via Wikimedia
Droga
Operazione TorNado: 354 arresti, sequestrati 234 milioni di dollari in un’operazione globale contro il traffico di droga sul dark web.
Iscriviti alla Newslettera di Renovatio 21
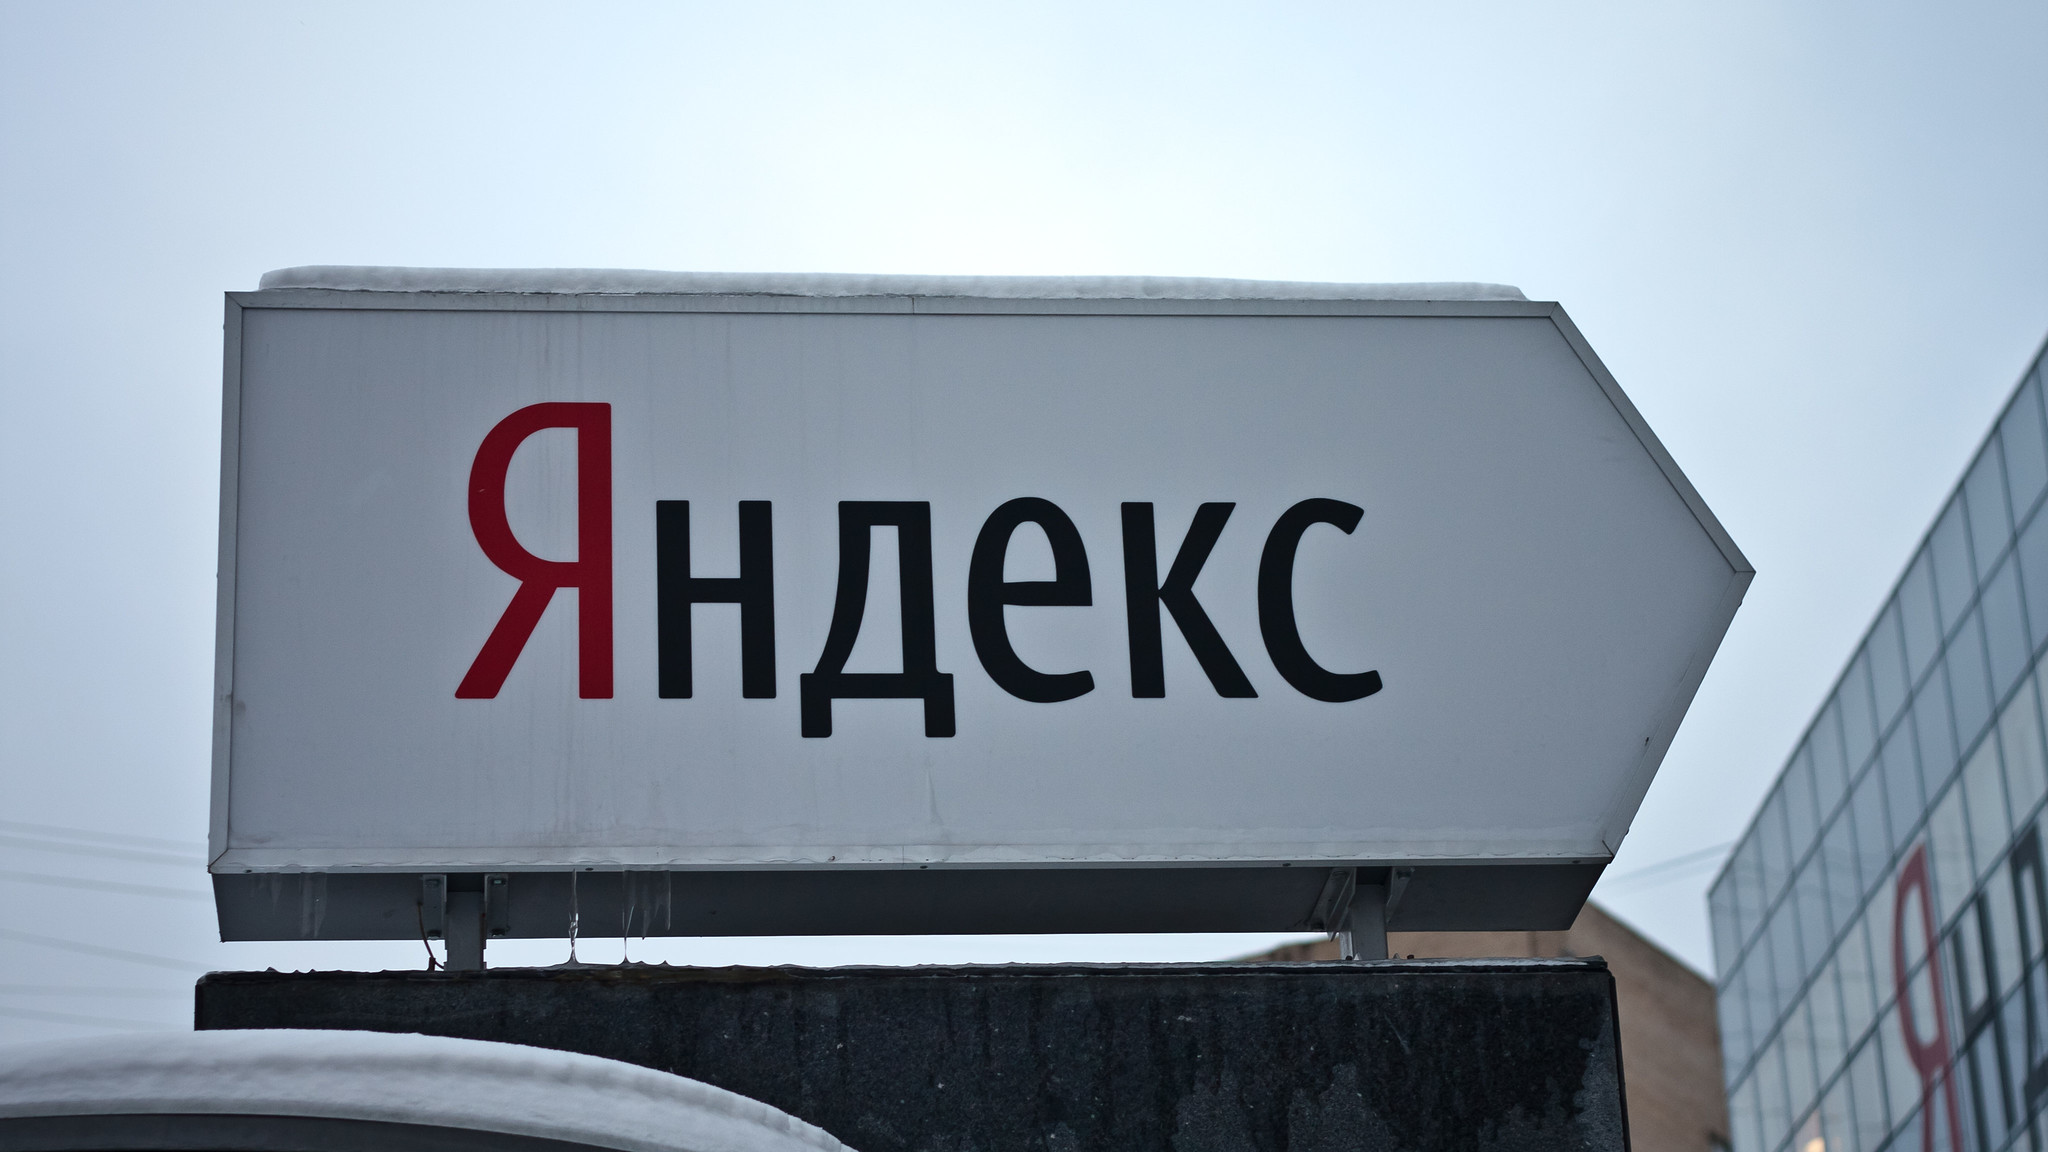
Un attacco di droni ucraini ha colpito un importante data center del colosso tecnologico russo Yandex, costringendo a interrompere le attività e causando, secondo le prime indicazioni, disagi ai servizi per aziende e utenti in tutto il Paese.
Yandex è la principale azienda tecnologica russa e offre servizi di ricerca, trasporto privato, e-commerce, cloud computing e intelligenza artificiale. La piattaforma Yandex Cloud, che fornisce potenza di calcolo, archiviazione dati e strumenti di IA, è utilizzata da oltre un terzo delle maggiori imprese russe. Yandex è considerabile come una sorta di Google russo.
L’attacco di domenica ha interessato una struttura di Yandex nella regione di Vladimir, a circa 180 km a Nord-Est di Mosca. Il sito ospita anche Galushkin, uno dei tre supercomputer dell’azienda impiegati per lo sviluppo dell’intelligenza artificiale. L’attacco ha danneggiato l’infrastruttura del data center e ne ha imposto lo spegnimento, ha comunicato Yandex su Telegram.
«L’infrastruttura del data center di Yandex a Vladimir è stata danneggiata a seguito di un attacco con droni e le operazioni del data center sono state completamente sospese. Alcuni servizi di Yandex non sono disponibili per gli utenti», ha dichiarato l’azienda.
Iscriviti alla Newslettera di Renovatio 21
Non sono stati segnalati feriti. Le squadre di emergenza e i tecnici di Yandex hanno lavorato per valutare i danni e ripristinare i servizi. L’azienda ha invitato i clienti dei servizi cloud ad attivare piani di ripristino di emergenza alternativi.
Secondo i media, l’attacco ha costretto Yandex Cloud a entrare in modalità di emergenza, con interruzioni che hanno coinvolto banche, marketplace online, servizi di consegna, app di vendita al dettaglio, farmacie, palestre e il sito web dell’aeroporto Pulkovo di San Pietroburgo.
In un successivo aggiornamento, Yandex ha precisato che l’accesso ad alcuni dei suoi servizi, tra cui l’assistente AI Alice, Ricerca, Mappe, Taxi e Mail, veniva gradualmente ripristinato.
Si è trattato del terzo attacco a un centro dati di Yandex in quattro giorni, nel quadro di un’intensificazione degli attacchi ucraini contro le infrastrutture civili in Russia. Il data center di Yandex a Sasovo, nella regione di Rjazan, aveva subito gravi danni in un attacco notturno il 7 ottobre, che ne aveva causato la disattivazione. Un impianto nella regione di Kaluga, a circa 150 km a Sud-Ovest di Mosca, era stato danneggiato da un attacco di droni venerdì.
Gli attacchi si inseriscono in un contesto di crescenti critiche statunitensi verso le azioni di Kiev contro la Russia, in particolare contro le raffinerie di petrolio. Sabato il presidente degli Stati Uniti Donald Trump ha attaccato duramente il leader ucraino Volodymyr Zelens’kyj, accusandolo di aver respinto gli accordi di pace e di aver aggravato la carenza globale di gasolio ignorando gli avvertimenti contro gli attacchi alle infrastrutture di raffinazione russe.
«Penso che sia giunto il momento per l’Ucraina di avere un nuovo presidente», ha detto Trump.
Iscriviti al canale Telegram 
Le sue dichiarazioni sono seguite a una telefonata con il presidente Vladimir Putin avvenuta venerdì, durante la quale i due presidenti hanno concordato misure per alleviare la crisi globale dei carburanti. Il Dipartimento del Tesoro statunitense ha temporaneamente sospeso le sanzioni sulle esportazioni di diesel russo in cambio del rilascio immediato da parte della Russia di 300.000 tonnellate metriche sui mercati globali e di altre 500.000 il mese prossimo, al fine di attenuare la crisi dei carburanti.
Pure il miliardario tecnologico Elon Musk ha poi appoggiato Trump, scrivendo su X che Zelens’kyj «si è spinto troppo oltre».
Domenica Zelens’kyj ha dichiarato che l’Ucraina continuerà i suoi attacchi fino a quando non verrà raggiunto un cessate il fuoco supportato da «garanzie reali». Più tardi, Trump ha affermato su Truth Social che Russia e Ucraina avrebbero concordato un cessate il fuoco immediato nel settore energetico, esortando entrambe le parti a non violarlo. Nessuno dei due Paesi ha confermato pubblicamente i termini del presunto accordo.
La Russia ha respinto l’idea di congelare il conflitto senza affrontarne le cause profonde, sostenendo che un cessate il fuoco temporaneo darebbe solo all’Ucraina il tempo di ricostruire il proprio esercito e riprendere le ostilità. Putin ha recentemente avvertito che Kiev rischia uno «scenario catastrofico» attaccando le infrastrutture economiche e civili russe.
In risposta agli attacchi, la Russia ha intensificato i raid contro installazioni militari-industriali ucraine, infrastrutture di telecomunicazione, operatori di telefonia mobile e centri dati, interrompendo l’accesso a Internet, alla televisione digitale e ad altri servizi. Durante gli ultimi raid notturni, le forze russe hanno dichiarato di aver colpito il centro dati di Tenet a Odessa, sulla costa ucraina del Mar Nero. Mosca sostiene di prendere di mira solo installazioni e infrastrutture militari ucraine a supporto dello sforzo bellico di Kiev.
Iscriviti alla Newslettera di Renovatio 21
Immagine di ermakov via Flickr pubblicata su licenza CC BY-NC-ND 2.0

Leone XIV chiama il Perù, non gli Stati Uniti, la sua «patria»

Allarme bomba. Allarme lingua. Allarme insegnanti e presidi. E il principio cardine dell’Italia: rinnegare se stessi

RFK Jr. scommette milioni sull’ibogaina psichedelica

5G, praticamente nessuna ricerca sull’impatto sulla salute umana.

Israele arresta un giornalista dell’AFP

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

L’antico incidente dietro la Tesla volante

Nuvola a forma di Croce sopra Lourdes

Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione

SpaceX aggancia la navicella spaziale Starship con bracci meccanici giganti Mechazilla

Migliaia di manifestanti chiedono la liberazione di Calin Georgescu

El Salvador lancia un attacco con elicotteri contro un covo di una ghenga haitiana

Evasione di porcellini: arrestati per «fuga e grugniti»

Ministro tedesco: a maggior parte dei rivoltosi di Francoforte aveva un «contesto migratorio»
-
 Spirito2 settimane fa
«Il Nome è di Dio, il Numero è del suo avversario»: profonda omelia di Ognissanti di mons. Viganò
-
Politica2 settimane fa
Fine dell’era Trump
-
Comunicati1 settimana fa
I lettori di Renovatio 21 invitati alla Tabarrata dell’Oca
-
Morte cerebrale2 settimane fa
Quale morte per il calciatore rianimato e poi dichiarato deceduto?
-
Nucleare2 settimane fa
Carlson: Netanyahu spingerà Trump a nuclearizzare l’Iran tra pochi giorni
-
Guerra cibernetica2 settimane fa
Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?
-
Spirito2 settimane fa
«Gli organizzatori sapevano»: mons. Viganò su San Pietro negata alla Messa del Summorum Pontificum
-
Catastrofi2 settimane fa
Il pilota del jet privato precipitato recitava il «Padre Nostro»