Guerra cibernetica
Il governo tedesco crea centinaia di account falsi di «estremisti di destra» sui social media

Secondo un rapporto del quotidiano tedesco Süddeutsche Zeitung, le agenzie di intelligence interne tedesche gestiscono centinaia di account falsi di estremisti di destra sui social media. Questi falsi agenti incitano sia all’odio che alla violenza, afferma l’articolo.
«Questo è il futuro della raccolta di informazioni», ha detto un agente al giornale.
Il Bundesamt für Verfassungsschutz o BFW, (Ufficio federale per la protezione della Costituzione) ha fatto eco alle stesse osservazioni, sostenendo che gli account sono necessari per raccogliere informazioni.
Secondo alcuni osservatori, tuttavia, questi account potrebbero promuovere e incoraggiare attivamente il radicalismo.
L’inchiesta del quotidiano monacense ha scoperto che il governo di Berlino ha investito molto in «agenti virtuali» dal 2019 utilizzando i soldi dei contribuenti.
«Il BFV afferma che gli agenti che gestiscono gli account falsi devono impersonare «gente radicale di destra» per guadagnarsi la fiducia dei veri estremisti. Pertanto, gli agenti probabilmente diffondono propaganda e si impegnano in crimini come l’istigazione all’odio» scrive Reclaim the Net.
Un agente che si è unito al BFV per «fare qualcosa contro gli estremisti di destra» ha detto: «Per essere davvero credibili non basta condividere o mettere mi piace a quello che dicono gli altri, bisogna anche fare dichiarazioni da soli. Ciò significa che anche gli agenti fanno i prepotenti e si agitano».
La Süddeutshce Zeitung ha riferito che ci sono così tanti account falsi gestiti da diverse agenzie che è necessario un accordo a livello nazionale in modo che gli agenti non si prendano di mira a vicenda.
Alla faccia degli hacker russi, e dell’Internet Research Agency di San Pietroburgo che riuscirebbe a deviare le elezioni con orde di account fake… a gestire le rete di estremisti sono gli stessi governi locali.
Come riportato da Renovatio 21, la Germania sta allargando il concetto di «estremismo» per cominciare la repressione delle rivolte che ritiene arriveranno con il gelido inverno senza riscaldamento a causa della politica estera ed industriale suicida del governo Scholz.
Su base dei vari laender, vi sono proposte per confiscare le armi regolarmente detenuta da persone definite «estremiste», caso in cui potrebbero cadere alcuni degli attivisti del partito Alternative fuer Deutschland.
La criminalizzazione del dissenso negli Stati occidentali è una realtà partita immediatamente con il regime Biden, che ha deciso da subito di classificare come potenziale terrorista chiunque si opponga alle misure COVID o metta in discussione le elezioni 2020.
Il Pentagono ha proposto di classificare perfino i cattolici come estremisti; mentre un ex capo dell’antiterrorismo CIA ha suggerito di andare in guerra contro gli «estremisti interni».
Il discorso di odio contro gli «estremisti» che costituiscono però una fetta consistente, se non maggioritaria, della popolazione si è riflesso nel recente discorso ribattezzato «Dark Brandon», dove Biden, attorniato da Marines in alta uniforme e con una scenografia degna dei comizi nazisti illuminati da Albert Speer, ha dichiarato di fatto guerra a chi non lo vota, annunziando indirettamente al mondo la nuova era di un Occidente monopartitico.
In fatto di infiltrati tra gli «estremisti» e poi agiscono direttamente da «estremisti», è emerso poi che l’FBI, tramite i suoi agenti sotto copertura e i suoi collaboratori aveva di fatto pianificato, assieme ad un esiguo gruppo di persone instabili al limite dell’essere senzatetto, la trama per rapire il governatore del Michigan Gretchen Whitmer durante la campagna presidenziale 2020. Per questo caso l’FBI è stata recentemente umiliata in tribunale.
Pompieri che sono piromani: una logica che il potere, se è privo di etica, se è antidemocratico, conosce benissimo.
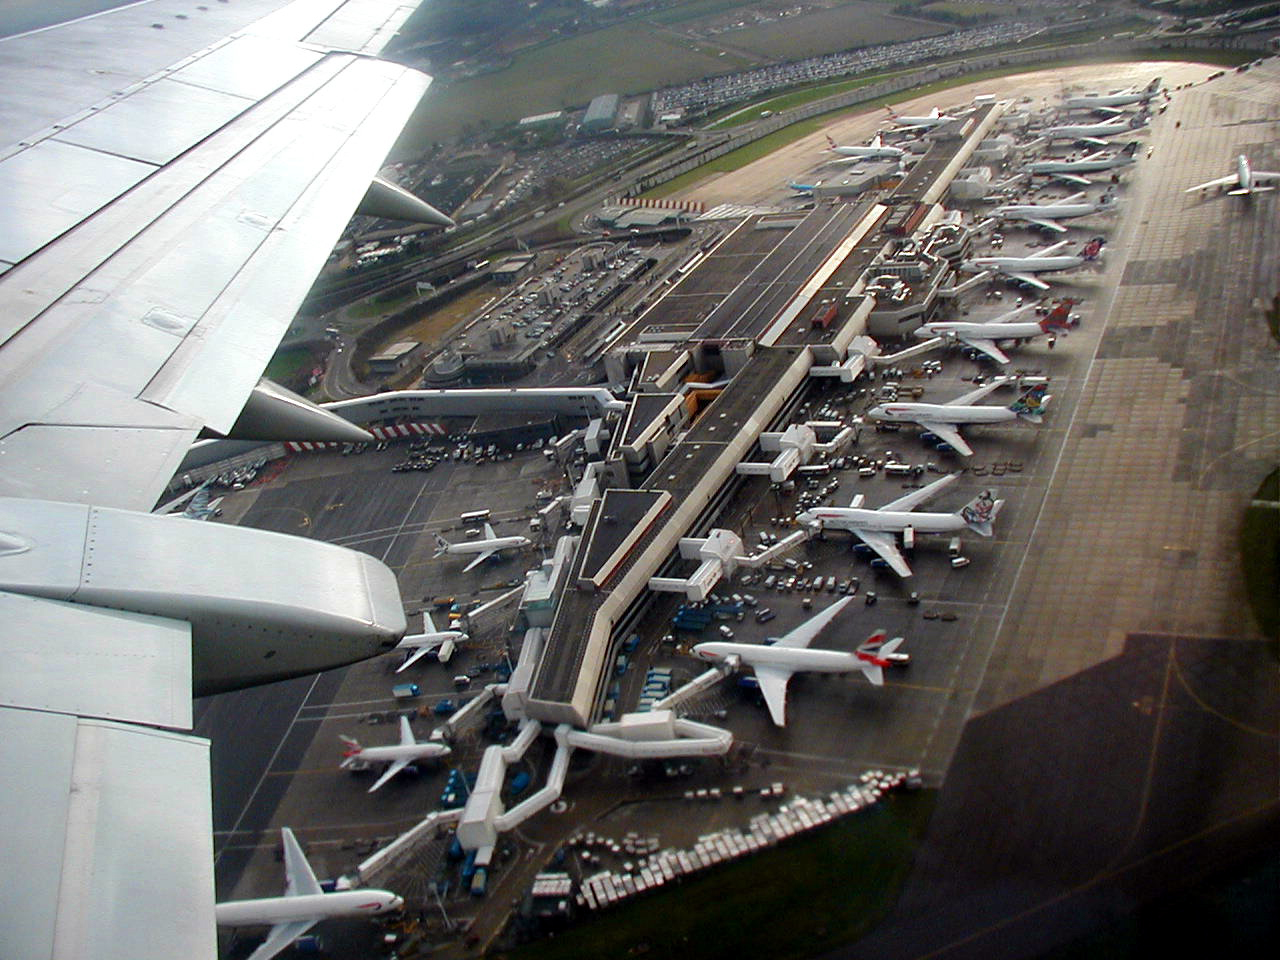
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Una piccola centrale elettrica britannica è stata messa fuori servizio a causa di un attacco informatico, e le autorità del Regno hanno accusato un gruppo di hacker legato all’Iran. Lo riporta il quotidiano britannico Telegraph.
In Gran Bretagna, decine di piccole centrali elettriche sono collegate alla rete nazionale, molte delle quali alimentate a gas e in funzione solo per poche ore alla settimana. Il giornale non ha specificato quale struttura fosse stata presa di mira, ma ha osservato che era rimasta fuori servizio per quattro giorni a luglio.
Secondo quanto riferito, le autorità avrebbero informato il Centro nazionale per la sicurezza informatica, un organo che si interfaccia con il pubblico presso il quartier generale delle comunicazioni governative, avrebbero tenuto briefing di emergenza per i dirigenti delle compagnie energetiche e inviato alle aziende linee guida sul rafforzamento delle misure di sicurezza.
Secondo il Telegraph, l’incidente è coinciso con una serie di attacchi informatici contro le infrastrutture idriche negli Stati Uniti, che hanno colpito impianti in 12 Stati. All’inizio di questo mese, la CBS News ha citato fonti secondo cui oltre 30 sistemi idrici comunitari sarebbero stati colpiti e che gli attacchi potrebbero essere collegati a hacker sostenuti dall’Iran.
Secondo quanto riportato, alcune aziende di servizi pubblici hanno perso funzionalità di controllo remoto essenziali, costringendo gli operatori a passare alla modalità manuale. In diversi casi, gli hacker sono riusciti ad accedere da remoto a pompe, valvole e alla pressione dell’acqua.
Sostieni Renovatio 21
Le agenzie di Intelligence occidentali hanno ripetutamente affermato che le infrastrutture nazionali critiche e gli enti governativi sono costantemente minacciati da hacker provenienti da Iran, Corea del Nord, Cina e Russia – accuse che le autorità di ciascun Paese hanno respinto.
Come riportato da Renovatio 21, un rapporto parlamentare britannico di fine 2023 lanciava l’allarme sul fatto che il Regno britannico è vulnerabile a un attacco informatico «catastrofico» che potrebbe paralizzare ampie sezioni delle sue infrastrutture più critiche. Secondo il documento governativo, i sistemi IT britannici sono vulnerabili agli attacchi informatici «perché si basano su vecchi sistemi IT», per cui sarebbero necessari maggiori investimenti per prevenire una grave crisi causata da attacchi ransomware, «in particolare da parte di gruppi legati a Mosca, Pechino e Pyongyang».
Come riportato da Renovatio 21, molteplici allarmi per una ventura ciber-pandemia sono venuti dal World Economic Forum di Davos.
Il guru WEF Klaus Schwab varie volte ha parlato apertis verbis di un attacco informatico per il collasso sistemico totale, un evento catastrofico che toglierà internet – i cui blackout già aumentano in tutto il mondo – mettendo in ginocchio il pianeta. Il danno, tuttavia potrebbe andare ben al di là di Internet.
Come riportato da Renovatio 21, nel 2024 il presidente del comitato militare della NATO, l’ammiraglio Rob Bauer, ha dichiarato che un attacco su larga scala contro un membro della NATO, sponsorizzato dallo Stato, potrebbe far scattare la clausola di difesa collettiva prevista dall’articolo 5 del blocco atlantico e provocare una risposta militare.
Iscriviti alla Newslettera di Renovatio 21

Buttarsi da 11 mila metri senza respirare. Intervista alla paracadutista dei record Barbara Brighetti

Madre surrogata scopre che il padre del bambino è un miliardario cinese con oltre 100 figli

L’orologio Apple ora può registrare automaticamente le conversazioni quotidiane

Netanyahu ha deliberatamente favorito il massacro di Hamas del 7 ottobre: parlano le vittime

Gli Stati Uniti rivelano di possedere armi nello spazio

Kennedy lo ribadisce: sì, i vaccini sono fatti con gli aborti

Medjugorje, per sei membri della Commissione vaticana «non è spiegabile senza l’intervento del Maligno»

Funzionario vaticano esegue il rituale della Pachamama in vista della visita di Leone in Perù

Mons. Viganò contro il rito della Pachamama in Perù prima dell’arrivo del papa

I Data Center faranno costare tutto di più. Le macchine hanno già vinto?

Ebrei ortodossi pellegrinano in Ucraina e ballano scatenati

Lontra aggredisce brutalmente donna che nuotava nel lago

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

Gli americani colpiscono tre petroliere iraniane

Lotta a cavallo e caccia con l’aquila: ecco i Giochi Mondiali dei nomadi
-
 Vaccini2 settimane fa
Scienziati chiedono la ritrattazione dello studio danese che afferma che l’alluminio nei vaccini è «sicuro»
-
Politica4 giorni fa
Sì, vogliamo i funerali di Stato per Emma Bonino
-
Civiltà2 settimane fa
Chi sono i fabiani?
-
Animali2 settimane fa
I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito
-
Morte cerebrale1 settimana fa
Il test d’apnea: crudele strumento dell’industria della morte cerebrale
-
Vaccini6 giorni fa
I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID
-
Cremazione2 settimane fa
Le ceneri di Guccini. Con benedizione cardinalizia
-
Salute2 settimane fa
I malori della 36ª settimana 2026