Guerra cibernetica
Grecia, scandalo telefonini hackerati: il quarto governo NATO che cade in poche settimane?

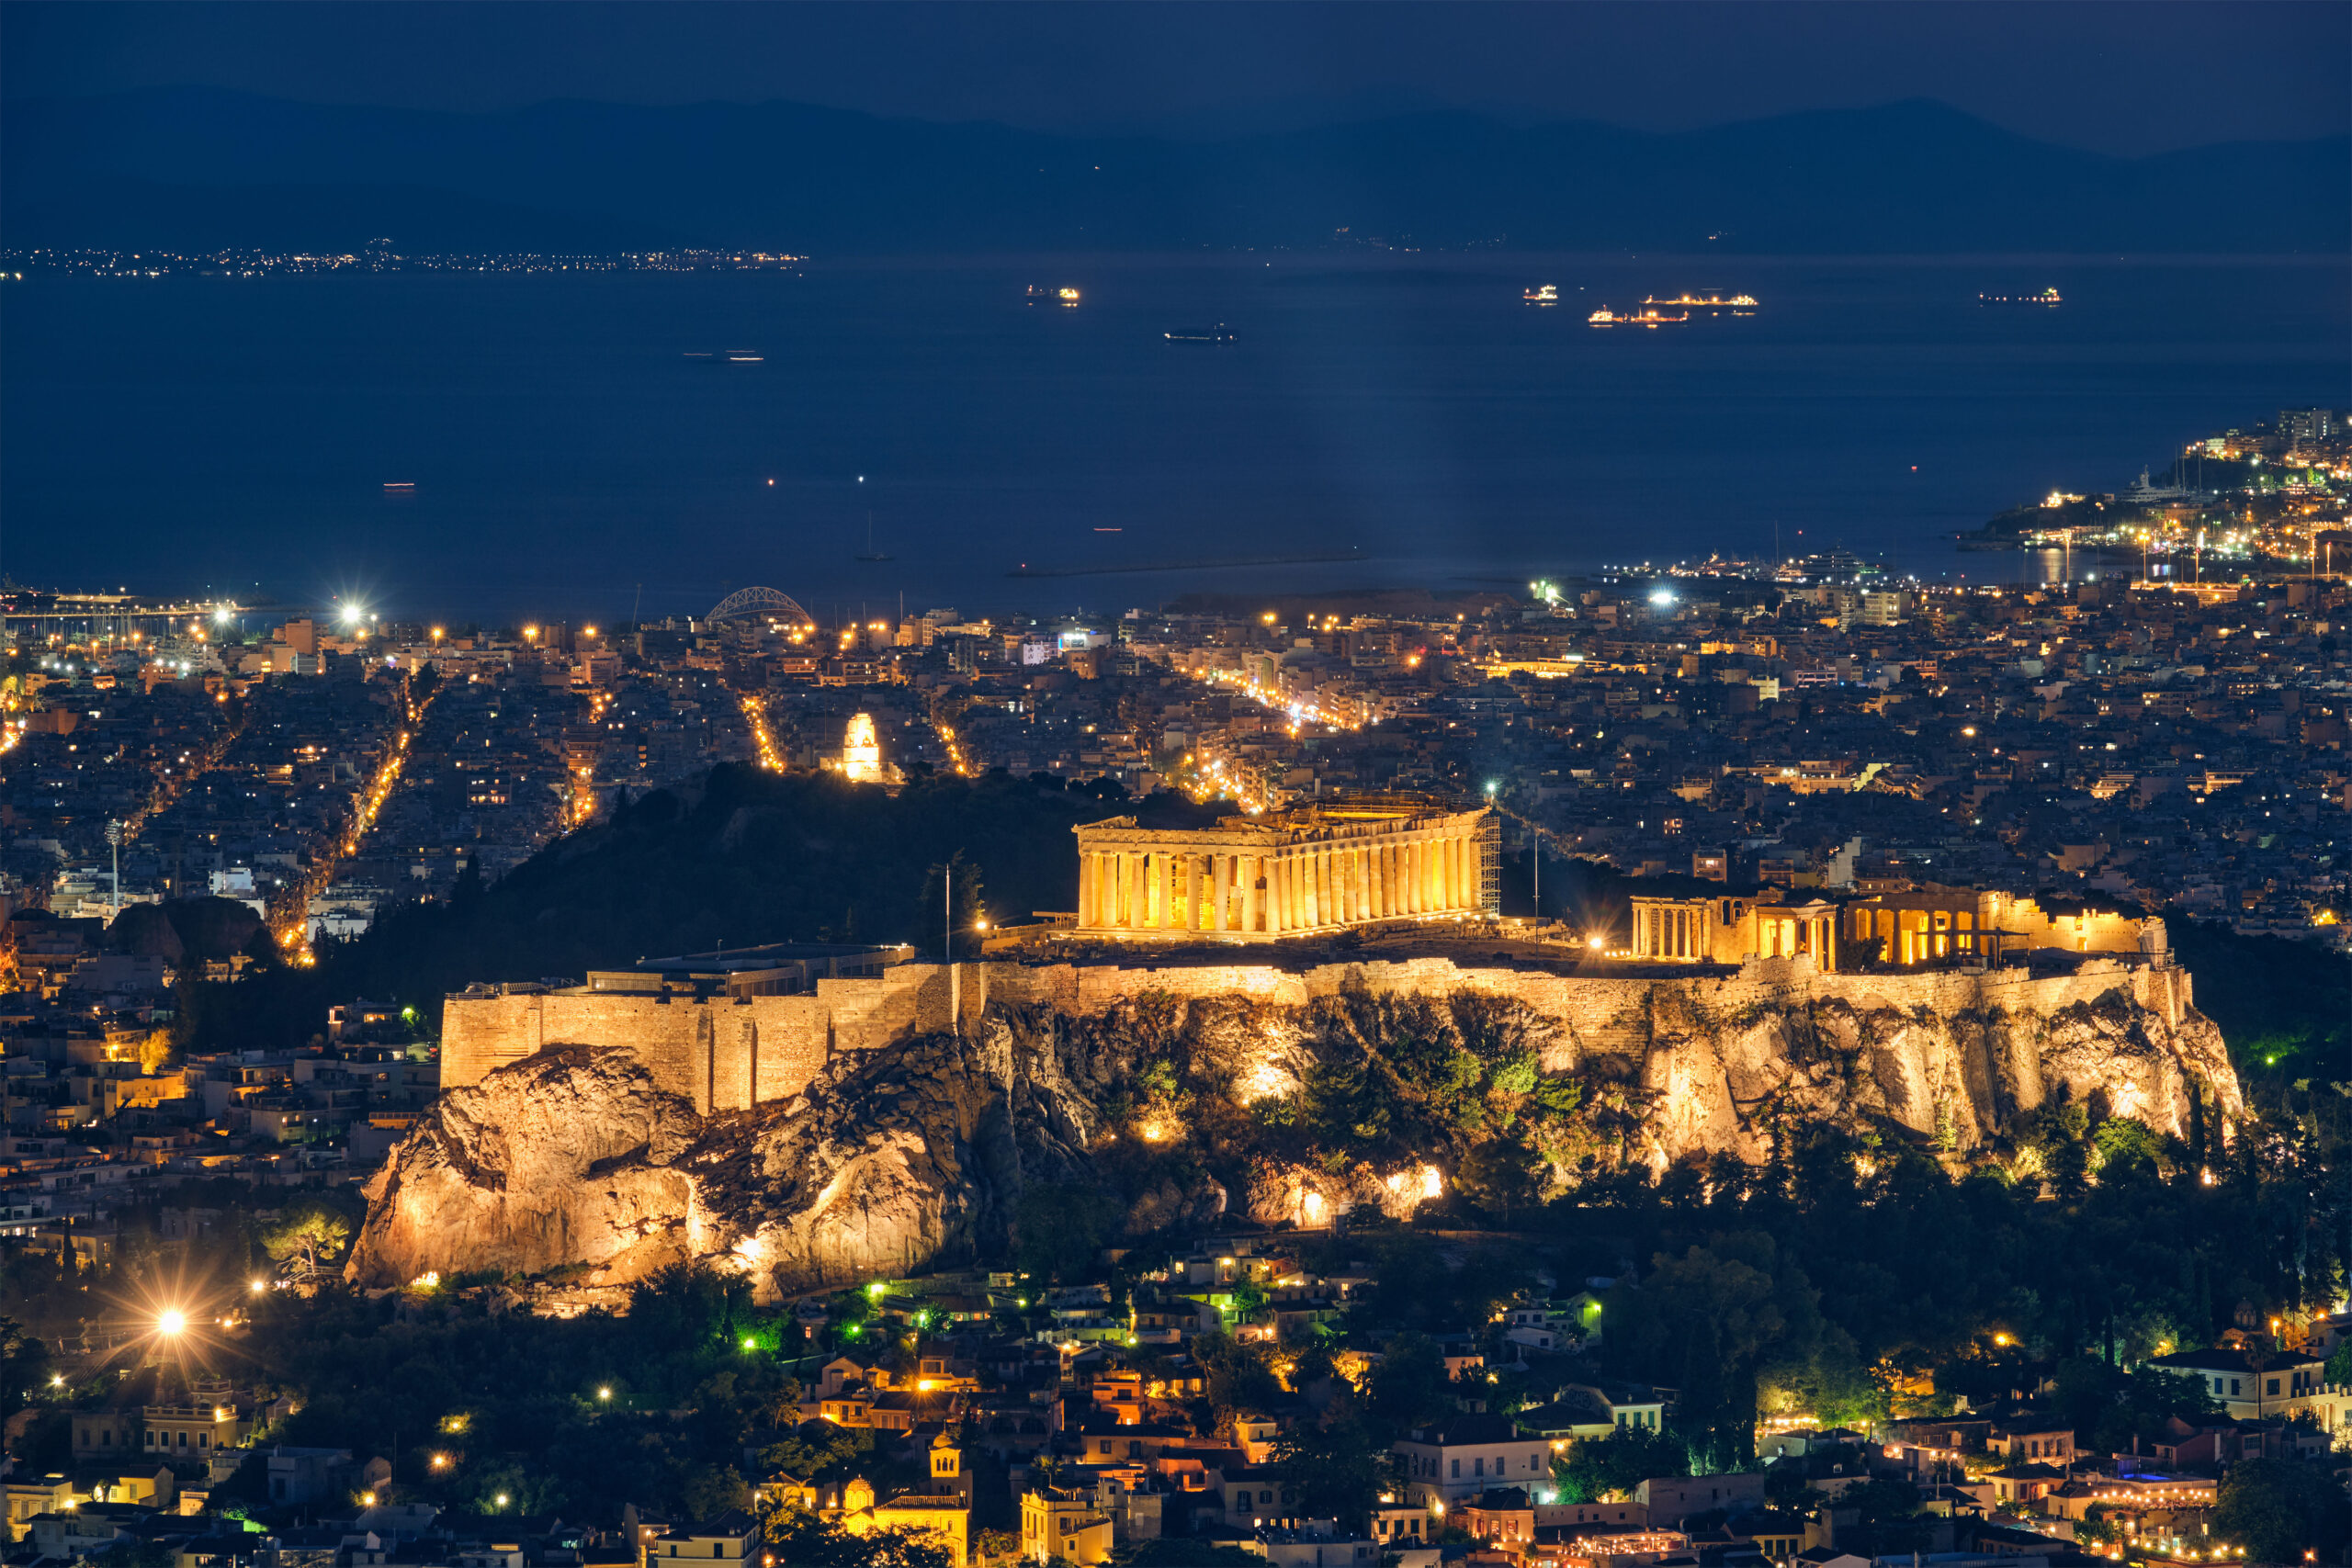
Il governo greco del primo ministro Kyriakos Mitsotakis potrebbe diventare il quarto governo NATO a crollare dal vertice NATO del 29 giugno a Madrid quest’anno.
Quello che viene chiamato il «Watergate di Mitsotakis» è uno scandalo coinvolge le intercettazioni telefoniche di Nikos Androulakis, leader del PASOK, il terzo grande partito politico del Paese, e del giornalista Thanasis Koukakis.
I due in precedenza avevano affermato che il governo stava monitorando i loro cellulari. In effetti, Androulakis, che si dice sia stato intercettato mentre era membro del Parlamento europeo, ha mostrato documenti del dipartimento di sicurezza del Parlamento europeo che mostravano che il suo telefono è stato violato con uno spyware.
Il governo Mitsotakis è stato il più pro-USA e pro-NATO dai tempi della dittatura militare negli anni Sessanta e Settanta. La sua decisione di inviare armi pesanti in Ucraina non è stata affatto popolare.
Il 5 agosto, il segretario generale del primo ministro Mitsotakis, Grigoris Dimitriadis (che è anche il nipote del primo ministro), ha rassegnato le sue dimissioni sostenendo che il «clima tossico» che si era creato intorno alla sua persona e il suo bersaglio rendevano impossibile il trasporto fuori i suoi doveri.
La realtà è che i servizi segreti greci sono sotto la sua responsabilità. Le sue dimissioni sono state rapidamente seguite da quelle del comandante del Servizio di Intelligence Nazionale, Panagiotis Kontoleon, «a seguito di azioni sbagliate riscontrate nel processo di collegamenti legali», come ha affermato in un briefing del governo.
Sebbene Kontoleon abbia affermato che un pubblico ministero aveva approvato le intercettazioni, il motivo non è stato rivelato.
Fonti governative anonime hanno cercato di diffondere la voce che le intercettazioni siano state effettuate su richiesta di un servizio di intelligence «alleato» su presunti collegamenti con individui cinesi «loschi», una scusa non considerata credibile dall’opposizione, riporta EIRN.
Androulakis ha chiesto una commissione parlamentare per condurre un’indagine approfondita.
Anche Alexis Tsipras, a capo del principale partito di opposizione SYRIZA, ha chiesto un’indagine approfondita, definendo il caso «il Watergate di Mitsotakis».
Il fatto che il primo atto del governo Mitsotakis, quando è salito al potere nel 2019, sia stato quello di portare il Servizio di Intelligence Nazionale sotto il controllo dell’ufficio del Primo Ministro, ha accresciuto il calore sul governo.
Si tratterebbe quindi del quarto governo di un Paese NATO – dopo Italia, Gran Bretagna, Estonia– a cadere nel giro di pochi giorni.
Come riportato da Renovatio 21, è un momento molto caldo per gli spyware dei telefonini, detti anche trojan, con il principale produttore al mondo, gli israeliani di NSO, sotto pressione per gli utilizzi del loro software Pegasus: mesi fa, prima che le relazioni tra Israele e Russia deteriorassero, NSO aveva rifiutato di vendere lo spyware ai Paesi Baltici e all’Ucraina.
I trojan, programmi di spionaggio in grado di assorbire tutta l’attività di un telefonino, in Italia sono stati di fatto spinti dal ministro della Giustizia Bonafede a febbraio 2020, quando la Nazione era narcotizzata dalle notizie sul coronavirus non ancora trasformatosi in lockdown.
Binance, il più grande exchange di criptovalute al mondo, ha stimato l’impatto di un attacco informatico in 6,3 miliardi di dollari, affermando che gli hacker potrebbero aver sfruttato il laptop compromesso di un dipendente per effettuare prelievi non autorizzati.
In un aggiornamento di venerdì, la società ha dichiarato che le indagini preliminari suggeriscono che un aggressore abbia ottenuto l’accesso a un container di servizio tramite un laptop compromesso appartenente a un ingegnere DevOps, consentendo l’invio di transazioni di prelievo non autorizzate.
Binance ha dichiarato di non aver trovato prove di fughe di chiavi private dei portafogli e si è impegnata a coprire tutte le perdite utilizzando il proprio Fondo di Sicurezza per gli Utenti e i fondi aziendali.
«L’impatto totale stimato si aggira intorno ai 6,3 miliardi di dollari. Abbiamo collaborato con partner blockchain per congelare gli asset interessati, con circa 3 miliardi di dollari congelati on-chain finora», ha dichiarato la piattaforma di scambio in un comunicato.
L’azienda ha sottolineato che i fondi dei clienti sono al sicuro e ha affermato che pubblicherà un rapporto tecnico dettagliato una volta completata l’indagine.
A titolo precauzionale immediato, Binance ha temporaneamente sospeso depositi e prelievi e ha effettuato controlli di sicurezza, revocando l’autorizzazione all’indirizzo interessato e si è avvalsa della collaborazione delle forze dell’ordine e di società specializzate in intelligence blockchain per rintracciare e recuperare i fondi e identificare i responsabili.
L’episodio fa seguito alle segnalazioni di transazioni sospette che hanno coinvolto miliardi di dollari in asset digitali trasferiti da portafogli collegati a Binance giovedì.
I ricercatori blockchain hanno inizialmente stimato i deflussi a 2,77 miliardi di dollari su cinque blockchain. Binance ha successivamente confermato che 2,54 miliardi di dollari di asset interessati sono stati congelati.
Tra le aziende che hanno provveduto a congelare i beni collegati al presunto attacco figurano gli emittenti di stablecoin Circle, Ripple e Tether, i colosso delle crypto che si è mosso per comperare la squadra di calcio Juventus.
Nel 2023 Changpeng Zhao, co-fondatore ed ex CEO di Binance, si è dichiarato colpevole di aver violato le leggi statunitensi antiriciclaggio e si è dimesso dalla carica di amministratore delegato della piattaforma di scambio nell’ambito di un accordo in cui Binance ha accettato di pagare 4,3 miliardi di dollari di sanzioni. Successivamente ha scontato una pena detentiva di quattro mesi.
Come riportato da Renovatio 21, nell’ottobre del 2025 il presidente degli Stati Uniti Donald Trump ha concesso la grazia a Zhao. La Casa Bianca ha difeso la decisione, affermando che Zhao era stato ingiustamente perseguitato sotto la presidenza di Joe Biden, nell’ambito di una più ampia operazione di repressione contro il settore delle criptovalute.
Trump aveva già graziato Ross Ulbrich, come aveva promesso in campagna elettorale), ideatore della piattaforma di scambio del dark web Silk Road.
Come riportato da Renovatio 21, l’anno passato la società Trump Media aveva investito 2 miliardi in bitcoini. Il bitcoin in quelle settimane toccava il record di 120.000 dollari. Nella primavera 2025 i figli di Trump con il vicepresidente USA JD Vance avevano presenziato alla conferenza Bitcoin di Las Vegas esaltano le criptovalute. Eric Trump, figlio di Donald, ha avuto a dichiarare che con cripto e blockchain in dieci anni potremmo assistere all’estinzione degli istituti bancari.
Anche a destra, ora critici del presidente sostengono che il clan Trump si sta arricchendo mostruosamente con le criptovalute.
Il presunto attacco a Binance si inserisce in una serie di importanti furti di criptovalute avvenuti quest’anno. A settembre gli hacker hanno rubato circa 388 milioni di dollari dall’exchange Bitget. Gli attacchi alle piattaforme Drift Protocol e Kelp DAO ad aprile hanno causato perdite rispettivamente di 285 e 292 milioni di dollari. Nel febbraio 2025 presunti hacker nordcoreani hanno rubato circa 1,5 miliardi di dollari da Bybit in quello che all’epoca fu ampiamente descritto come il più grande furto di criptovalute mai registrato.
Pare evidente che la nuova ondata potrebbe essere guidata da tecnologie IA, se non addirittura essere partita senza nemmeno l’impulso umano: già vari casi hanno dimostrato attacchi coordinati di IA alleate su obiettivi decisi in autonomia.
Come riportato da Renovatio 21, banche USA hanno sospeso l’uso di IA agentiche per i clienti dopo che questi hanno visto movimenti di conto di cui non avevano contezza, disposti autonomamente dall’AI.
Il tutto ci porta ad una conclusione drammatica: se nemmeno le banche, con tutti gli investimenti in cibersicurezza che possono permettersi, sono al sicuro dall’hacking IA, chi lo è? Il cittadino, con i suoi account sanitari, postali, economici, di svago, può essere al riparto dalla nuova minaccia posta dall’hacking via IA o addirittura dall’hacking deciso dall’IA stessa?
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
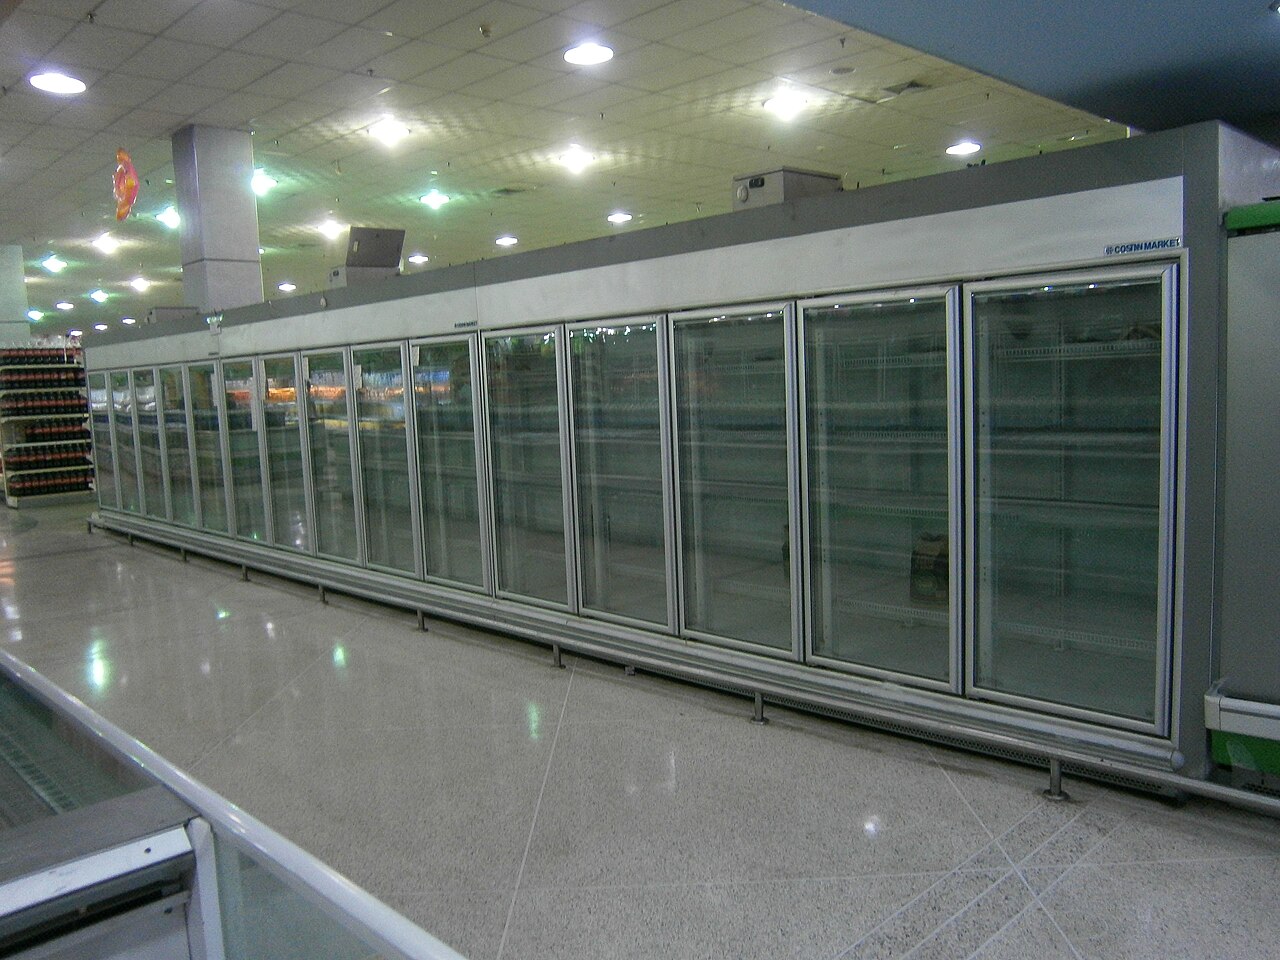
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia

Putin: «Elon Musk è un vero genio»

Assisi 2026: Leone XIV rivendica l’eredità di Giovanni Paolo II

Vaccino COVID, Londra era a conoscenza del rischio fatale di coaguli, ma ha permesso la sperimentazione sui bambini

Il grande exchange di criptovalute Binance da un ciberattacco

Patogeni ultraresistenti negli ospizi americani

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

L’ascesa del problema bengalese in Italia

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»
-
 Immigrazione2 settimane fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Pensiero2 settimane fa
L’antico incidente dietro la Tesla volante
-
Vaccini2 settimane fa
Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»
-
Spirito2 settimane fa
Le nuove promozioni scandalose di papa Leone
-
Vaccini1 settimana fa
Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
-
Trapianti1 settimana fa
Trapianti, il prossimo passo: prelevare gli organi senza attendere la «morte»
-
Droni2 settimane fa
Drone inonda d’acqua cagnone ignaro. Sai che puzza poi
-
Spirito2 settimane fa
Mons: Viganò su Amoris Laetitia ed eresia: «la teologia non ha paradigmi da cambiare».