Guerra cibernetica
Stanno colpendo gli aeroporti del mondo con attacchi hacker?

Prima che fosse rivelata la mano americana nella distruzione del Nord Stream 2, vi avevamo detto che in gioco c’erano le grande infrastrutture internazionali – le vostre, quelle che usate quotidianamente per lavorare, per vivere.
Renovatio 21 vi aveva annunciato, in un articolo che poteva sembrare un po’ eccessivo, che dovevate prepararvi a perdere internet. Avrete visto che poche settimane fa l’internet italiano è andato in tilt, con le immancabili accuse agli hacker russi (#hastatoputin).
Ora vogliamo brevemente annunciarvi quale potrebbe essere la prossima infrastruttura che potrebbe venire meno: il trasporto aereo.
La settimana scorsa, riporta la testata pubblica Deutsche Welle, «diversi aeroporti tedeschi hanno avuto i loro siti web interrotti». Sono arrivati quindi gli «esperti che indagano su un possibile attacco online».
Tra gli aeroporti colpiti ci sono stati quello di Düsseldorf, Norimberga, Erfurt-Weimar e Dortmund. I siti web non erano raggiungibili o segnalavano messaggi di errore.
«I problemi arrivano il giorno dopo che un grave guasto informatico alla compagnia di bandiera tedesca Lufthansa ha lasciato migliaia di passeggeri bloccati all’aeroporto di Francoforte».
«C’è motivo di sospettare che potrebbe essere un attacco di hacker», ha detto una portavoce dell’aeroporto di Dortmund.
L’aeroporto di Norimberga, ha affermato che il suo sito ha ricevuto così tante richieste che è crollato. Il sito di Der Spiegel ha riferito che i problemi potrebbero essere stati causati da un attacco DDos , in cui gli hacker dirigono il traffico Internet pesante verso server mirati in uno sforzo relativamente semplice per mandarli offline.
In concomitanza con tutto questo, l’aeroporto di Francoforte – il secondo più grande aeroporto del mondo – aveva subito un altro incidente: «cavi in un cantiere edile hanno causato un guasto al sistema informatico, con oltre 200 voli cancellati», scrive DW.
Le accuse degli #hastatoputin sono partite immantinente: si tratterebbe, dicono, del gruppo di hacker filo-russi noto come Killnet, i quali avevano pure messo in circolazione il mese scorso una lista di obiettivi, tra cui i siti degli aeroporti tedeschi.
Tuttavia, noi che abbiamo preso qualche appunto, vorremmo allargare un attimo il quadro, e, assieme al lettore, unire qualche i puntini.
Il 1° gennaio 2023 l’intero sistema informatico del trasporto aereo delle filippine si è fermato: il che significa che nessun volo era più permesso nel Paese, con migliaia di voti asiatici che hanno dovuto cambiare destinazione in volo – un imprevisto costoso e pericoloso che le compagnie aeree, e i passeggeri, vorrebbero sempre evitare. Un vero disastro. Le autorità dell’aviazione di Manila dissero che andava tutto bene, nessun problema.
Poi accade che dieci giorni dopo, l’11 gennaio, a tutti gli aerei della nazione più aviotrasportata della Terra – gli Stati Uniti d’America – viene impedito il decollo. Solo agli aerei in volo è consentito di arrivare a destinazione. L’ente federale per l’aviazione, la FFA, dice che il sistema informatico ha avuto un problema. Niente di grave, stanno riparando: però ogni volo del Paese (che in un giorno mediamente manda in cielo almeno 25.000 aerei trasportando 2,3 milioni di persone) è cancellato. Paralisi aerea del Paese. Vi è solo un precedente ad una cosa così: l’11 settembre 2001.
Nel caos più totale emerge Pete Buttigieg, lo strano omosessuale con figli surrogati, ex McKinsey e servizi segreti della Marina USA, figlio del traduttore americano di Gramsci, che ora è ministro dei Trasporti: va tutto bene, si tratta di un errore umano, magari è stato un sub-appaltatore del sistema informatico, che ha preso a ditate una tastiera sbagliando un codice, e bum.
Il fatto è che la stessa cosa, 24 ore dopo, accade in Canada. Il sistema NOTAM, che controlla il traffico aereo canadese, va giù. Le autorità dicono che, a differenza del precedente americano (di nemmeno 24 ore prima!) qui non ci sono stati ritardi. Anzi un tweet della società che gestisce il NOTAM ci tiene a rimarcare: «al momento, non riteniamo che sia correlato all’interruzione della FAA verificatasi oggi». Un po’ come le persone che muoiono nei parcheggi degli hub vaccinali dopo la punturina; nessuna correlazione…
Sono solo curiose coincidenze. Alla faccia del detto per cui tre indizi fanno una prova (quattro, con gli aeroporti tedeschi), siamo tenuti a credere che non stia succedendo nulla.
Non tutti però se la sono bevuta così. Qualcuno ha pensato che sotto potrebbe esserci un gruppo di hacker (di Stato o meno) che ha lanciato un attacco ransomware: avete presente, bloccano i computer a meno che non pagate un riscatto, come era successo all’intero sistema informatico della Sanità del Lazio durante il roll out della campagna vaccinale.
Chi ha visto il film Blackhat, pellicola minore di Michael Mann che mostra qualche retroscena realistico del mondo degli hacker di alto livello, riconoscerà il pattern: nella trama, si scopre che un attacco ad una turbina di una centrale atomica cinese è in realtà solo un test per attacchi a tutte queste turbine distribuite in altri luoghi del globo, così da creare, o minacciare, disastri sui quali si ha pronta la speculazione borsistica.
Che l’attacco ai computer dell’aviazione di Manila fosse il test per un ricatto da lanciare dieci giorni dopo allo Stato più ricco del mondo (e poche ore dopo al suo fratellino con la foglia d’acero)?
Se è così, uno dice, dovrebbero essere visibili altri segni: per esempio, un aumento del prezzo del Bitcoin. I ciberguastatori dei ransomware, infatti, si fanno solitamente pagare in Bitcoin. Ci sono in ogni Paese enormi esempi di enti pubblici e privati che hanno pagato quello che era richiesto, e basta. Quando c’è un’immensa richiesta di quantità Bitcoin, il suo prezzo sale.
Ed è stato proprio così. Il prezzo del Bitcoin è salito da 17 mila dollari e rotti agli oltre 22 dei giorni successivi.
Il grafico mostra come è evidente che il trend di crescita è iniziato proprio a ridosso dell’11 gennaio, il giorno in cui l’America ha cancellato tutti i suoi voli aerei.
Sorpresi?
Se leggete Renovatio 21, non dovreste esserlo affatto.
Avete sentito Klaus Schwab parlare di grandi cyber-attacchi, i rischi sistemici a cui è sottoposto il nostro pianeta da riformare interamente, da resettare. «Tutti noi sappiamo, ma dedichiamo un’attenzione non sufficiente, al pauroso scenario di un grande attacco cibernetico che porterebbe al completo stop alle forniture energetiche, ai trasporti, ai servizi ospedalieri, alla società nel suo insieme. La crisi del COVID-19 sarebbe vista come un piccolo disturbo rispetto ad un grande cyber attack» dice lo Schwab in un video di poco tempo fa.
Avrete sentito parlare anche di esercitazione in questo senso: così come ci sono state almeno 20 esercitazioni per la pandemia dagli anni 2000 che dettagliavano con esattezza quello che poi avrebbero fatto col COVID, ecco che abbiamo avuto esercitazioni anche per il grande crash informatico, come la famosa Cyber-Poligon.
Ma anche se non fatte caso a tutto questo, se non siete di quelli che vengono qui per unire con noi i puntini, dovreste averlo realizzato: è in corso una guerra contro le infrastrutture mondiali, perché è in corso una guerra contro di voi, contro l’umanità intera.
Gli aerei, come il gas e internet, sono cose che vi potrebbero togliere, perché i padroni del mondo non abbisognano più del vostro lavoro, e nemmeno dei vostri soldi: ne hanno a scazzafottere, se li stampano, oramai anche solo elettronicamente, con le CBDC. Essi vogliono, molto semplicemente, togliervi la libertà – cioè schiavizzarvi.
Vi stanno proponendo le «città da 15 minuti», dicendovi che tutto quello che vi serve vi verrà dato in un raggio limitato. Ve la presentano come una grande conquista – chiaro, innanzitutto per l’ambiente, per la sostenibilità, per il pianeta, per la Pachamama – in realtà è niente più che l’annuncio della vostra prigionia. State certi che non si tratta di niente di nuovo: secondo alcuni osservatori, la vecchia Agenda 21 dell’ONU implicava cose simili, la costruzione di abitazioni solo sopra negozi, l’abbandono delle case in periferia, l’esaltazione fascista della bicicletta come strumento supremo di trasporto (ottimo per i single, meno se tieni famiglia, ma quello è il punto), la dismissione delle strade di campagna, il ritorno delle bestie feroci fuori dei nuclei urbani…
Non parliamo di utopie lontane nel tempo: pensate a NEOM, la città per miliardari e robot che il principe Saudita Mohammed bin Salman, accusato dello squartamento del giornalista Khashoggi e «amico» di un ex premier italiano che lo chiama «sua altezza», vuole costruire nel deserto. Una città che, ad occhio e croce, non è nemmeno pensata per voi…
A cosa vi servono, quindi, gli aerei, e il loro inquinamento totale?
A cosa vi serve il gas, quando alimenta solo industrie che fanno male alla Terra?
A cosa vi serve il riscaldamento in casa, quando esso arricchisce la Russia nemica della democrazia?
A cosa vi serve internet, quando essa non è controllata e filtrata orwellianamente dal wrongthink, dai «pensieri sbagliati»?
Ve lo abbiamo detto, ve lo ripetiamo. Preparatevi a perdere tutto – perché è a questo che puntano.
E non pensiate di comprare la vostra libertà con il Bitcoin.
La storia insegna che la libertà si paga con ben altra moneta: con il sacrificio, con il nostro sangue.
Roberto Dal Bosco

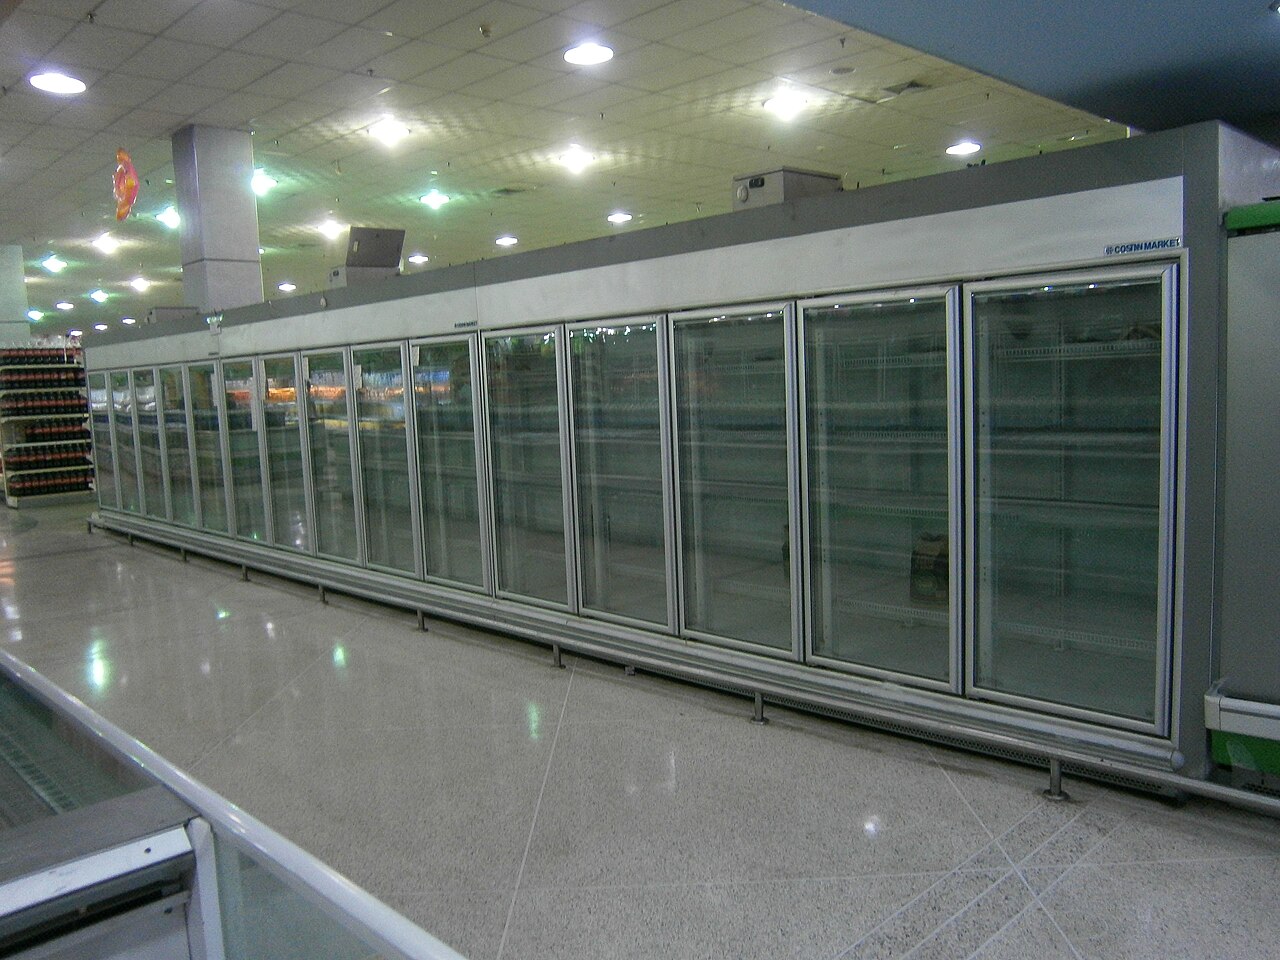
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
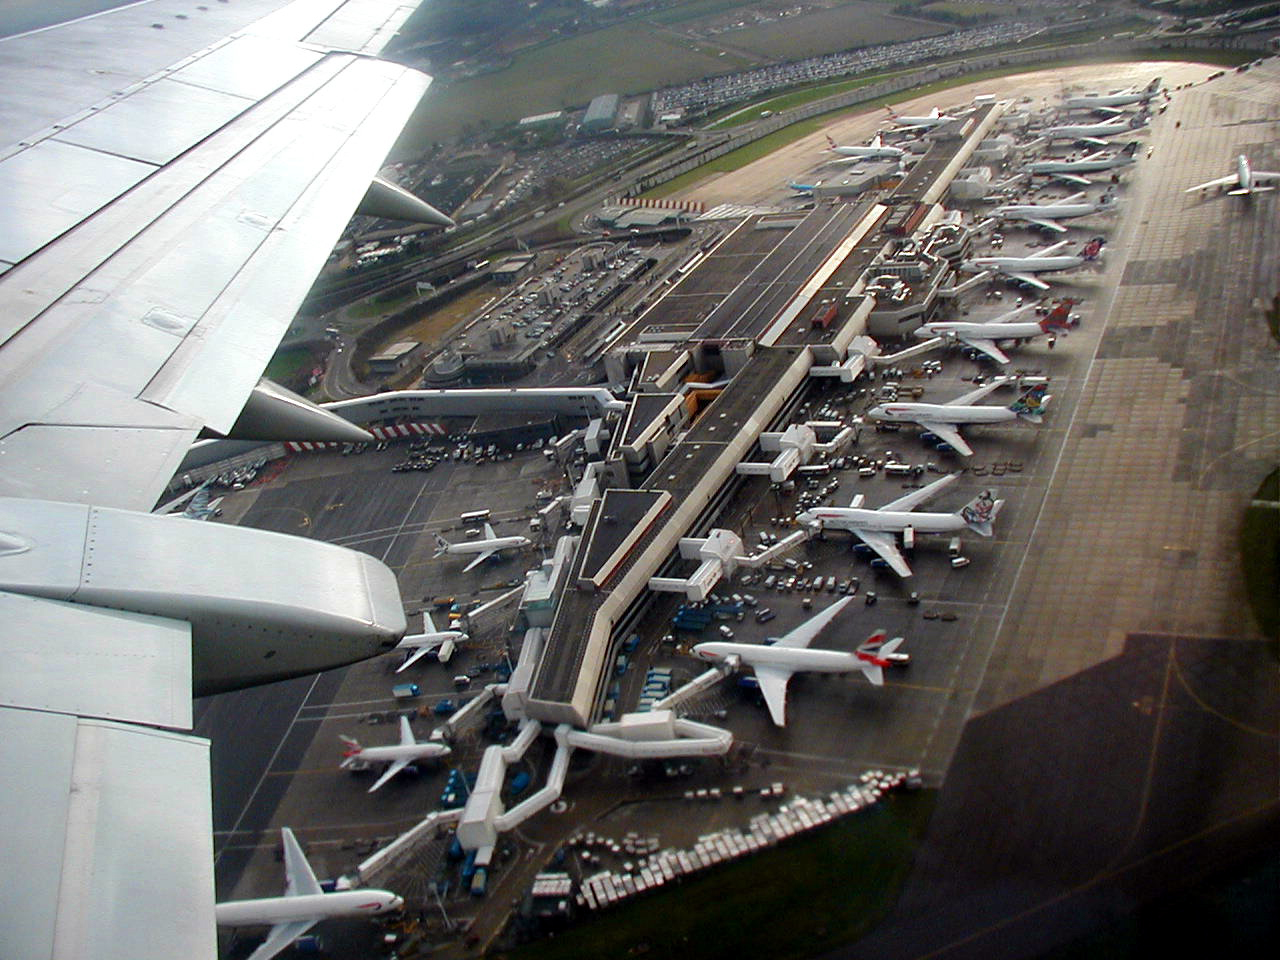
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic

Mons. Viganò contro la barbarie orchestrata

Il Giappone lancia una missione storica per la raccolta di campioni dalle lune di Marte

Hegseth e Netanyahu hanno colloqui segreti

Trapianti, il prossimo passo: prelevare gli organi senza attendere la «morte»

Messa cattolica a Vienna interrotta da adolescenti arabi che gridavano «Allah Akbar»

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

UFO avvistato sopra Teheran

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

Consiglio comunale si apre con la preghiera «Ave Satana»

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania

Drone inonda d’acqua cagnone ignaro. Sai che puzza poi

Il ministero dell’Istruzione albanese dato alle fiamme. Violenti disordini nel Paese
-
 Occulto2 settimane fa
Consiglio comunale si apre con la preghiera «Ave Satana»
-
Essere genitori1 settimana fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura1 settimana fa
La guerra occulta oltre l’aborto
-
Bizzarria2 settimane fa
Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI
-
Spirito2 settimane fa
Mons. Viganò: la fallacia del Concilio «letto alla luce della Tradizione»
-
Pensiero1 settimana fa
Papa Leone «medical dimension»
-
Immigrazione2 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi5 giorni fa
Trapianto di organi, prima la persuasione e poi l’obbligo?