Guerra cibernetica
Gruppo israeliano si è intromesso nelle elezioni in tutto il mondo: reportage delle principali testate europee

Secondo un’indagine condotta da un consorzio internazionale di giornalisti, un gruppo israeliano segreto avrebbe manipolato più di 30 elezioni in tutto il mondo utilizzando tecniche di hacking e disinformazione all’avanguardia.
Diverse grandi testate europee, tra cui il britannico Guardian, il francese Le Monde, il canale televisivo tedesco ZDF, il settimanale tedesco Der Spiegel e il quotidiano spagnuolo El Pais, hanno indagato su una squadra di appaltatori nota come «Team Jorge», gestita da un 50enne ex agente dei servizi segreti israeliani, il quale nega ogni addebito.
Per esporre le presunte operazioni clandestine del gruppo, i giornalisti si sono spacciati per potenziali clienti mentre registravano di nascosto diverse ore di filmati all’interno degli incontri con i membri dell’unità. Il capo del team avrebbe detto ai giornalisti che i suoi servizi potrebbero essere utilizzati sia da società private che da agenzie di intelligence, con operazioni che si svolgono in Europa e Africa, nonché in Nord, Centro e Sud America.
In un videoclip pubblicato dal Guardian mercoledì, lo stesso ex agente segreto dello Stato Ebraico sembra vantarsi del fatto che il suo gruppo abbia completato «33 campagne a livello presidenziale… 27 delle quali hanno avuto successo». Secondo quanto riferito, ha anche affermato di aver preso parte a due «grandi progetti» negli Stati Uniti, aggiungendo di non essere coinvolto direttamente nella politica della nazione.
Secondo l’indagine del consorzio internazionale di reporter, il Team Jorge «addebiterebbe ai propri clienti tra 6 e 15 milioni di euro (6,4-16 milioni di dollari) per interferire nelle elezioni».
Durante gli incontri, secondo quanto riferito, il team ha dimostrato i propri metodi per influenzare le elezioni, che includevano cyber hacking e operazioni speciali.
Lo strumento chiave nell’arsenale del gruppo, tuttavia, sembra essere un pacchetto software chiamato Advanced Impact Media Solutions, o AIMS. Con il suo aiuto, riporta il sito russo RT, si ritiene che il gruppo controlli circa 30.000 bot sofisticati su varie piattaforme di social media.
Secondo quanto riferito, il team ha anche affermato di aver inserito le informazioni richieste in legittime testate giornalistiche. In questo contesto, il canale televisivo francese BFM ha sospeso uno dei suoi conduttori, dopo che uno dei membri del «Team Jorge» avrebbe detto a giornalisti sotto copertura che il gruppo era dietro un servizio trasmesso dal canale.
Israele si conferma, ad ogni modo, come attore internazionale di primo piano per quanto concerne la guerra cibernetica.
Uno dei programmi di spionaggio elettronico più avanzati mai visti, lo spyware Pegasus (il quale di fatto si impadronisce dello smartphone attaccato senza bisogno che l’utente clicchi alcunché) è al centro di polemiche internazionali e pure nazionali: secondo un giornale israeliano la polizia lo avrebbe utilizzato anche contro lo stesso clan Netanyahu, ora tornato per l’ennesima volta primo ministro dello Stato Ebraico.
Come riportato da Renovatio 21, Israele a inizio 2022 ha rifiutato la vendita di armi cibernetiche all’Ucraina o a Stati, come l’Estonia, che potrebbero poi rivenderle al regime Zelens’kyj.
A fine 2022 era emerso che centinaia di ex spie israeliane hanno ruoli di primo piano in Google, Facebook, Microsoft e Amazon.
Una lettera di Amnesty International, firmata da oltre 100 mila persone, chiede una moratoria internazionale sulla tecnologia di sorveglianza illegale.
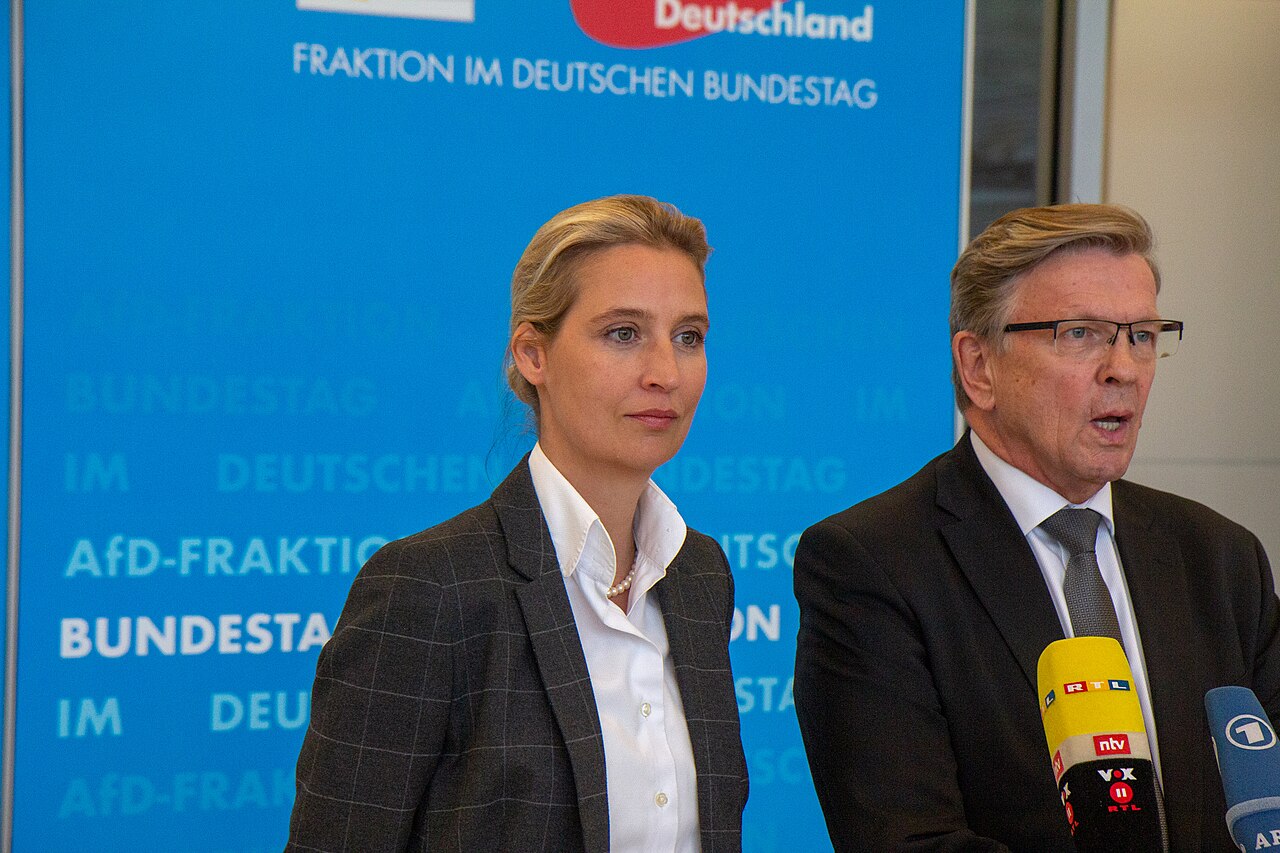
Il partito più popolare in Germania, Alternativa per la Germania (AfD), ha subito un massiccio attacco informatico: hacker sconosciuti avrebbero rubato e pubblicato centinaia di migliaia di email interne, mentre l’establishment politico del paese cerca pretesti per mettere al bando il partito di opposizione.
La violazione, riportata per la prima volta da Bild martedì, avrebbe esposto 421.179 email per un totale di 281 gigabyte, tra cui corrispondenza che coinvolge la co-presidente dell’AfD Alice Weidel, il presidente onorario Alexander Gauland e altre figure di spicco del partito.
Il materiale trapelato includerebbe, a quanto pare, fotografie di documenti d’identità, estratti conto bancari, fatture, domande di iscrizione e liste interne del partito. Il quotidiano Bild ha dichiarato di aver esaminato un piccolo campione dei documenti, tra cui una carta d’identità appartenente a Markus Frohnmaier, vicecapogruppo dell’AfD al Bundestag.
L’identità e le motivazioni degli hacker sono sconosciute e l’autenticità del materiale pubblicato non è stata verificata in modo indipendente.
L’AfD ha confermato che un fornitore di servizi di hosting che collabora con il partito è stato vittima di un attacco informatico a settembre, ma ha smentito le ipotesi secondo cui i suoi attuali sistemi di comunicazione sarebbero stati compromessi.
Iscriviti alla Newslettera di Renovatio 21
«Solo poche caselle di posta elettronica sono state copiate illegalmente, la maggior parte delle quali non veniva utilizzata da anni», ha dichiarato un portavoce del partito al quotidiano Bild, aggiungendo che gli account di posta elettronica attualmente in uso presso i partiti federali non sono stati interessati.
L’AfD ha condannato la violazione definendola un «attacco al sistema partitico tedesco e quindi alla democrazia» e ha affermato di aver segnalato l’attacco informatico alle autorità di sicurezza.
Nella mattinata di mercoledì, non era ancora giunta alcuna dichiarazione da parte degli inquirenti né alcuna condanna della violazione da parte di alti funzionari governativi.
La corrispondenza trapelata ha già attirato l’attenzione degli attivisti che chiedono la messa al bando del partito. Valentina Chiofalo, rappresentante dell’organizzazione tedesca per i diritti civili Gesellschaft für Freiheitsrechte, ha dichiarato all’agenzia TAZ che le email rubate potrebbero rafforzare le argomentazioni a favore della messa al bando dell’AfD, mentre la loro pubblicazione e l’analisi giornalistica potrebbero anche influenzare negativamente l’opinione pubblica nei confronti del partito.
L’attacco si inserisce in una crescente campagna da parte dei partiti politici tedeschi consolidati per isolare e potenzialmente mettere al bando l’AfD. Il partito euroscettico, che sostiene controlli più severi sull’immigrazione e si oppone al sostegno militare di Berlino all’Ucraina e alle sanzioni contro la Russia, ha raggiunto il 30% dei consensi nell’ultimo sondaggio INSA per Bild, con un vantaggio di 12 punti percentuali sul blocco CDU/CSU del cancelliere Friedrich Merz, sceso al 18%.
All’inizio di questo mese, l’AfD ha ottenuto per la prima volta la presidenza del Parlamento regionale della Sassonia-Anhalt, infrangendo il «muro» politico mantenuto dai partiti tradizionali. La sua ascesa ha spinto i leader parlamentari socialdemocratici a chiedere la creazione di un gruppo di lavoro federale-regionale per esaminare un possibile divieto, accusando l’AfD di minacciare la democrazia dall’interno e di promuovere l’estremismo.
Anche l’agenzia di Intelligence interna tedesca BfV ha cercato di classificare il partito come un’organizzazione di estrema destra confermata, ma un tribunale di Colonia ha bloccato tale designazione a febbraio, in attesa di ulteriori procedimenti legali.
L’AfD ha respinto le accuse, descrivendo il divieto proposto come un tentativo di sovvertire la volontà di milioni di elettori ed eliminare la competizione politica.
L’anno scorso il leader AfD Tino Chrupalla è stato assaltato e punto con una misteriosa siringa. Poco prima, aveva rivelato di essere stato debancarizzato: Postbank, una divisione bancaria al dettaglio del grande istituto finanziario Deutsche Bank, avrebbe chiuso il suo conto perché membro dell’AfD, ha lamentato il politico. Altri membri del partito hanno subìto la chiusura del conto corrente da parte delle banche.
Ad agosto 2024 la deputata AfD Beatrix von Storch è stata attaccato da un uomo che l’ha imbrattata di escrementi di cane durante un evento nel land della Renania-Palatinato. La Von Stoch è la deputata che tenne un notevole il discorso al Bundestaggo lo scorso 27 aprile in cui sferrava un feroce attacco contro i grandi interessi finanziari dietro i Verdi tedeschi spiegando le dinamiche occulte di tale «piovra verde».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Olaf Kosinsky via Wikimedia pubblicata su licenza CC BY-SA 3.0-de
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21

Guerriglia anarco-tirannica a Bologna, Torino, Firenze, Roma. Immagini e analisi

Rivista medica ritira l’articolo sul vaccino contro il COVID: «dati falsificati»

Stelle del cinema e tute alari. Renovatio 21 intervista il decano degli stuntmen italiani Claudio Pacifico

I Manciù, gli Inglesi e l’oppio

Musk: il danaro dei contribuenti statunitensi riciclato attraverso l’Ucraina

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione6 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero1 settimana fa
L’antico incidente dietro la Tesla volante
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò
-
Vaccini1 settimana fa
Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»
-
Epidemie1 settimana fa
«Perché Fauci deve marcire in galera»