Guerra cibernetica
Il green pass dei parlamentari e gli hacker della Regione Lazio

Quanti parlamentari si sono vaccinati? Una domanda che ogni italiano si sarà posto almeno una volta.
Noi però abbiamo una domanda ancora più balzana che ci vaga per la testa: la questione è collegabile al recente caso di hackeraggio negli archivi sanitari del Lazio?
Partiamo da quanto sostenuto Paolo Mieli durante la trasmissione In Onda su La7 del 9 agosto parlando coi giornalisti Parenzo, De Gregorio e Cuzzocrea:
«Ci sono delle cose che non sappiamo e questo va detto con onestà. Un’altra cosa che dobbiamo dire è che i nostri consessi privati – e io conosco anche i vostri – sono consessi molto più dubbiosi del vostro atteggiamento pubblico. Cioè noi pubblicamente ci mostriamo come paladini della verità, ma quando andiamo a cena con degli amici, sentiamo dei dubbi e delle obiezioni».
Le persone nelle stanze dei bottoni – diceva Mieli – hanno dubbi sui vaccini, anche se in pubblico sostengono il contrario. E va da sé che chi ha dubbi sui vaccini, tendenzialmente, non si vaccina.
Paolo Mieli: «dobbiamo dire è che i nostri consessi privati – e io conosco anche i vostri – sono consessi molto più dubbiosi del vostro atteggiamento pubblico. Cioè noi pubblicamente ci mostriamo come paladini della verità, ma quando andiamo a cena con degli amici, sentiamo dei dubbi e delle obiezioni»
Ci sono stati casi eclatanti a conferma di quanto sosteneva Mieli. Ad esempio il Ministro Speranza (il Ministro della Salute!) al 15 giugno 2021 non era ancora vaccinato. Lo Speranza si sarebbe poi vaccinato dal medico di famiglia il giorno successivo (non è una cosa comune) in fretta e furia onde sedare la polemica che andava crescendo. Attaccato per questo motivo anche da virostar come Bassetti, il ministro della Salute rigorista era volato alla siringa il giorno dopo che Massimo Giannini in un’intervista su La Stampa gli aveva rifilato (e pubblicato) l’imbarazzante domanda a bruciapelo: «Lei è vaccinato?».
Indicativo anche il caso di Maria Stella Gelmini che il 4 luglio affermava «È un errore drammatico che va scongiurato: se necessario andando a trovare a casa queste persone». Ma anche lei si era vaccinata con comodo al 7 giugno (prima dose?). Al momento della dichiarazione aveva già fatto il richiamo?
Conta osservare che mentre gli stessi imponevano l’obbligo vaccinale tramite green pass, fino a pochi giorni prima ne sarebbero stati sprovvisti. Nel caso del Ministro Speranza, vaccinatosi il 16 di Giugno – a meno che non abbia scelto il vaccino Johnson che è monodose – alla data del 22 luglio mentre annunciava ai microfoni con Draghi l’obbligo green pass, avrebbe potuto essere ancora sprovvisto della seconda dose. Sarà un caso che pochi giorni dopo hanno corretto i requisiti per ottenere il green pass, abbonando il periodo che intercorre tra la prima dose e il richiamo?
Domande che di certo non depongono a favore della coerenza di coloro che, per usare l’espressione di Mieli, si propongono come «paladini della verità».
Quanti parlamentari sono stati o sono ancora in queste condizioni di «incoerenza» rispetto al green pass?
Non possiamo saperlo. Ma gli hacker che hanno messo le mani sui sistemi informatici della Regione Lazio forse sì. E qui l’episodio dell’hackeraggio potrebbe prendere una piega molto interessante.
In un contesto di segregazione vaccinale, poter accusare pubblicamente un politico di non essere vaccinato è un’arma politica non da poco
Di certo non depone a favore di questa domanda malfidente il fatto che in tre occasioni il Parlamento abbia respinto l’introduzione del green pass per i parlamentari, nonostante sarebbe stato un segnale indubbiamente distensivo verso il popolo italiano. La buonafede.
La prima volta l’ipotesi di green pass per i parlamentari è stata respinta dal Presidente della Camera Fico in data 21 luglio dopo che Confindustria aveva ventilato l’opportunità di introdurlo per i parlamentari. La motivazione addotta da Fico era deboluccia: «è impossibile chiedere ai parlamentari chi si è vaccinato e chi no» (La Repubblica, 21 luglio).
La seconda volta la possibilità di introdurre il green pass in Parlamento viene negata il 23 luglio – il giorno dopo l’annuncio di Draghi – niente meno che da Pierpaolo Sileri, vice-ministro della Salute. L’argomento di Sileri era già più cogente nel contesto: «Non ho dubbi che gli onorevoli dovrebbero essere tutti vaccinati, ma il Parlamento è un luogo di lavoro, come tale non ha obbligo di green pass. Non metterei obbligo vaccinale nelle aziende».
Ed eccoci alla terzo diniego. Dal 23 luglio di acqua sotto i ponti ne è passata e da settimane è stato esteso il green pass a molte categorie di lavoratori. I docenti a scuola lavorano e sono tenuti ad avere il green pass. Non solo, ma il Governo ha già preannunciato l’estensione del green pass ad altre categorie di lavoratori (ristoratori, camerieri, capitreno etc.).
Ora, sebbene l’argomento di Sileri sia ormai contraddetto dai criteri ufficiali dell’obbligo di green pass, in data 7 settembre il Governo ha nuovamente escluso di introdurre il green pass per i parlamentari. O meglio, sarà obbligatorio il green pass per frequentare il ristorante del Parlamento e per andare alla biblioteca. Lo hanno stabilito il collegio dei questori di Camera e Senato.
«È l’attacco informatico più violento e pericoloso mai subito dall’Italia. E non solo per le prenotazioni per il vaccino andate in tilt, ma perché dentro al sistema della Regione Lazio c’è un tesoro»
Il Corriere del 7 settembre riassume così:
«Entrambi si sono riuniti prima della pausa ferragostana e hanno approvato una delibera, in vigore dal 6 agosto. In sostanza, spiega il questore Gregorio Fontana, “siamo in linea con quanto succede fuori”. Ne consegue che l’obbligo della certificazione verde sarà previsto per entrare al ristorante, come detto, così come per la partecipazione a iniziative culturali: ad esempio, per tutti i convegni e le conferenze stampa che si svolgono all’interno di Camera e Senato. O ancora: se si vuole accedere alla sedi della biblioteca e dell’archivio storico. Infine, se si è convocati per svolgere un concorso all’interno dell’edificio».
E qui l’episodio dell’hackeraggio si fa molto interessante. Perché, visti i fatti, è intuibile che una buona parte dei parlamentari non sarebbe in regola col green pass obbligatorio. Perché darci la possibilità di scrivere un articolo come questo, se in Parlamento fossero ampiamente già vaccinati?
Ora, in un contesto di segregazione vaccinale, poter accusare pubblicamente un politico di non essere vaccinato è un’arma politica non da poco. Ad alcuni non farà piacere il parallelo, ma sarebbe stato come poter accusare un politico di avere un nonno ebreo quando erano in vigore le Leggi Razziali.
Prendiamo Carlo Calenda che ha tentato di screditare Virginia Raggi pochi giorni fa, quando emerse che Virginia Raggi non ha ancora programmato la vaccinazione perché risulta avere gli anticorpi alti.
Vista la retorica e il clima da caccia agli untori non vaccinati, rimane evidente che con questa accusa possono finire alla gogna pubblica sia personalità politiche favorevoli all’obbligo, sia personalità che cercano di non prendere posizione.
I casi più eclatanti sono stati Matteo Salvini e Giorgia Meloni, i quali – dopo avere temporeggiatao per mesi –hanno fatto sapere (o almeno fatto credere perché nessuno ha mai scansionato i loro QR code) di essersi vaccinati con la prima dose dopo pochi giorni dal discorso di Draghi del 22 luglio, quella della mancata vaccinazione come contagio e uccisione.
«La minaccia è molto seria. Perché in quel database ci sono tante persone qualunque, certo, ma anche l’intera classe dirigente che andando a fare l’iniezione contro il coronavirus ha fornito i propri dati sensibili. Dagli onorevoli ai ministri della Repubblica. Dai vertici delle forze armate e dei Servizi Segreti, ai grandi dirigenti delle aziende, pubbliche o private. Ci sono i vertici delle banche e della diplomazia»
Niente male per mantenere una linea di opposizione al green pass. Il lettore può pacificamente capire che avrebbero potuto vaccinarsi per legittimi motivi personali, senza darne pubblico annuncio.
Il fatto che Salvini e Meloni abbiano ritenuto opportuno, non tanto legittimamente vaccinarsi, quanto farlo sapere pubblicamente è indice che qualcosa dal 22 luglio è cambiato. Che cosa sia cambiato dal quel giorno è sotto gli occhi di tutti: è il nuovo schema di Draghi con cui la stampa opera i killeraggi politici: «L’appello a non vaccinarsi è un appello a morire, sostanzialmente: non ti vaccini, ti ammali e muori. Oppure, fai morire: non ti vaccini, contagi, lui o lei muore».
Se non ti vaccini, sei un nemico della Patria.
Visti gli antefatti, in data 1 agosto accade qualcosa di molto anomalo; specialmente considerando la concomitanza degli eventi.
Scrive Repubblica il 2 agosto:
«È l’attacco informatico più violento e pericoloso mai subito dall’Italia. E non solo per le prenotazioni per il vaccino andate in tilt, ma perché dentro al sistema della Regione Lazio c’è un tesoro. Ci sono i dati del 70 per cento degli abitanti di Roma e delle Province vicine. La loro anamnesi, la loro storia clinica, il loro stato di salute. Ma anche indirizzi, residenza, numeri di telefono, mail. Tutto».
«Ci sono i file sensibili di tutte le persone vaccinate nel Lazio, anche solo con una dose. Gli hacker sono arrivati fino a lì, alle porte di quello scrigno che custodisce i dettagli personali di questi cittadini. E ancora sono al lavoro, l’attacco è cominciato nella notte tra sabato e domenica, per provare a rubare quella cassaforte così preziosa».
L’Italia annuncia l’obbligo vaccinale e dopo una settimana si verifica un attacco terroristico informatico alla sanità che coinvolge «l’intera classe dirigente» nazionale.
«L’immagine, descritta dai tecnici, è quella di chi sta attaccato alla serranda e cerca una via per entrare. E la paura è che possano riuscirci. O che, nei giorni in cui hanno preparato l’assedio, siano riusciti a prendere qualcosa. La minaccia è molto seria. Perché in quel database ci sono tante persone qualunque, certo, ma anche l’intera classe dirigente che andando a fare l’iniezione contro il coronavirus ha fornito i propri dati sensibili. Dagli onorevoli ai ministri della Repubblica. Dai vertici delle forze armate e dei Servizi Segreti, ai grandi dirigenti delle aziende, pubbliche o private. Ci sono i vertici delle banche e della diplomazia». Il corsivo è nostro.
Basti pensare che a Roma si sono immunizzati anche i presidenti della Repubblica Sergio Mattarella (che si è vaccinato all’ospedale Spallanzani) e quello del Consiglio Mario Draghi, che l’iniezione anti-COVID l’ha fatta all’hub della stazione Termini. E ora anche i loro dati sensibili rischiano di finire nelle mani sbagliate».
Insomma, gli hacker potrebbero aver messo le mani sulla lista di quei potenziali potenti e abbienti «dubbiosi» di cui parlava Paolo Mieli.
Coloro che sono entrati nel CED della Regione Lazio, chissà, forse ne conoscono i nomi.
L’Italia annuncia l’obbligo vaccinale e dopo una settimana si verifica un attacco terroristico informatico alla sanità che coinvolge «l’intera classe dirigente» nazionale.
Curioso.
Gian Battista Airaghi
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
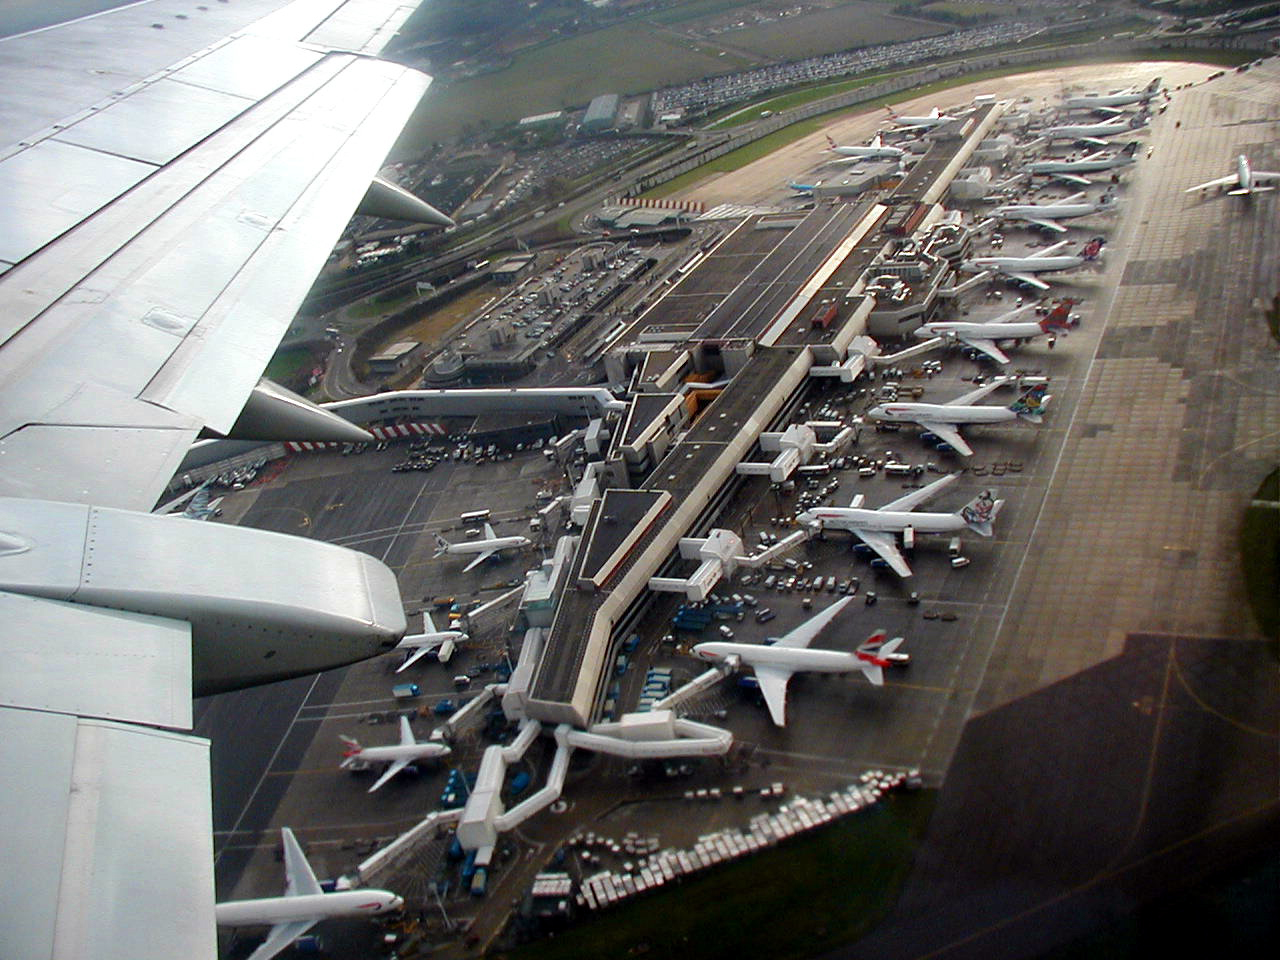
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Una piccola centrale elettrica britannica è stata messa fuori servizio a causa di un attacco informatico, e le autorità del Regno hanno accusato un gruppo di hacker legato all’Iran. Lo riporta il quotidiano britannico Telegraph.
In Gran Bretagna, decine di piccole centrali elettriche sono collegate alla rete nazionale, molte delle quali alimentate a gas e in funzione solo per poche ore alla settimana. Il giornale non ha specificato quale struttura fosse stata presa di mira, ma ha osservato che era rimasta fuori servizio per quattro giorni a luglio.
Secondo quanto riferito, le autorità avrebbero informato il Centro nazionale per la sicurezza informatica, un organo che si interfaccia con il pubblico presso il quartier generale delle comunicazioni governative, avrebbero tenuto briefing di emergenza per i dirigenti delle compagnie energetiche e inviato alle aziende linee guida sul rafforzamento delle misure di sicurezza.
Secondo il Telegraph, l’incidente è coinciso con una serie di attacchi informatici contro le infrastrutture idriche negli Stati Uniti, che hanno colpito impianti in 12 Stati. All’inizio di questo mese, la CBS News ha citato fonti secondo cui oltre 30 sistemi idrici comunitari sarebbero stati colpiti e che gli attacchi potrebbero essere collegati a hacker sostenuti dall’Iran.
Secondo quanto riportato, alcune aziende di servizi pubblici hanno perso funzionalità di controllo remoto essenziali, costringendo gli operatori a passare alla modalità manuale. In diversi casi, gli hacker sono riusciti ad accedere da remoto a pompe, valvole e alla pressione dell’acqua.
Sostieni Renovatio 21
Le agenzie di Intelligence occidentali hanno ripetutamente affermato che le infrastrutture nazionali critiche e gli enti governativi sono costantemente minacciati da hacker provenienti da Iran, Corea del Nord, Cina e Russia – accuse che le autorità di ciascun Paese hanno respinto.
Come riportato da Renovatio 21, un rapporto parlamentare britannico di fine 2023 lanciava l’allarme sul fatto che il Regno britannico è vulnerabile a un attacco informatico «catastrofico» che potrebbe paralizzare ampie sezioni delle sue infrastrutture più critiche. Secondo il documento governativo, i sistemi IT britannici sono vulnerabili agli attacchi informatici «perché si basano su vecchi sistemi IT», per cui sarebbero necessari maggiori investimenti per prevenire una grave crisi causata da attacchi ransomware, «in particolare da parte di gruppi legati a Mosca, Pechino e Pyongyang».
Come riportato da Renovatio 21, molteplici allarmi per una ventura ciber-pandemia sono venuti dal World Economic Forum di Davos.
Il guru WEF Klaus Schwab varie volte ha parlato apertis verbis di un attacco informatico per il collasso sistemico totale, un evento catastrofico che toglierà internet – i cui blackout già aumentano in tutto il mondo – mettendo in ginocchio il pianeta. Il danno, tuttavia potrebbe andare ben al di là di Internet.
Come riportato da Renovatio 21, nel 2024 il presidente del comitato militare della NATO, l’ammiraglio Rob Bauer, ha dichiarato che un attacco su larga scala contro un membro della NATO, sponsorizzato dallo Stato, potrebbe far scattare la clausola di difesa collettiva prevista dall’articolo 5 del blocco atlantico e provocare una risposta militare.
Iscriviti alla Newslettera di Renovatio 21

Buttarsi da 11 mila metri senza respirare. Intervista alla paracadutista dei record Barbara Brighetti

Madre surrogata scopre che il padre del bambino è un miliardario cinese con oltre 100 figli

L’orologio Apple ora può registrare automaticamente le conversazioni quotidiane

Netanyahu ha deliberatamente favorito il massacro di Hamas del 7 ottobre: parlano le vittime

Gli Stati Uniti rivelano di possedere armi nello spazio

Kennedy lo ribadisce: sì, i vaccini sono fatti con gli aborti

Medjugorje, per sei membri della Commissione vaticana «non è spiegabile senza l’intervento del Maligno»

Funzionario vaticano esegue il rituale della Pachamama in vista della visita di Leone in Perù

Mons. Viganò contro il rito della Pachamama in Perù prima dell’arrivo del papa

I Data Center faranno costare tutto di più. Le macchine hanno già vinto?

Ebrei ortodossi pellegrinano in Ucraina e ballano scatenati

Lontra aggredisce brutalmente donna che nuotava nel lago

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

Gli americani colpiscono tre petroliere iraniane

Lotta a cavallo e caccia con l’aquila: ecco i Giochi Mondiali dei nomadi
-
 Bioetica2 settimane fa
Morte a Venezia. E inferno sulla Terra senza soprannaturale
-
Vaccini2 settimane fa
Scienziati chiedono la ritrattazione dello studio danese che afferma che l’alluminio nei vaccini è «sicuro»
-
Politica4 giorni fa
Sì, vogliamo i funerali di Stato per Emma Bonino
-
Civiltà2 settimane fa
Chi sono i fabiani?
-
Animali2 settimane fa
I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito
-
Morte cerebrale1 settimana fa
Il test d’apnea: crudele strumento dell’industria della morte cerebrale
-
Vaccini6 giorni fa
I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID
-
Cremazione2 settimane fa
Le ceneri di Guccini. Con benedizione cardinalizia