Guerra cibernetica
Studio governativo: la Gran Bretagna rischia un attacco informatico «catastrofico» «in qualsiasi momento»

Il Regno Unito è vulnerabile a un attacco informatico «catastrofico» che potrebbe paralizzare ampie sezioni delle sue infrastrutture più critiche, ha avvertito un rapporto parlamentare.
Secondo il documento governativo, i sistemi IT del Regno Unito sono vulnerabili agli attacchi informatici «perché si basano su vecchi sistemi IT», per cui sarebbero necessari maggiori investimenti per prevenire una grave crisi causata da attacchi ransomware, «in particolare da parte di gruppi legati a Mosca, Pechino e Pyongyang».
Il rapporto, pubblicato mercoledì dal Comitato congiunto per la strategia di sicurezza nazionale (JCNSS) del parlamento britannico, afferma che il governo non è riuscito a investire adeguatamente in sistemi progettati per prevenire attacchi informatici su larga scala, e sarebbe anche molto critico nei confronti del ministero degli Interni del Regno Unito – sotto il cui mandato rientra la prevenzione degli attacchi informatici – affermando che l’ex ministro degli Interni Suella Braverman aveva trascurato la questione.
Il comitato ha affermato che la Braverman non ha mostrato alcun interesse nella prevenzione del ransomware, un tipo di crimine informatico in cui dati e file vengono rubati e viene richiesto un pagamento per restituire i file o impedirne il rilascio. «È chiaro alla commissione che gli investimenti del governo e la risposta a questa minaccia non sono altrettanto straordinari, lasciandoci esposti a costi catastrofici e a interferenze politiche destabilizzanti».
«Una chiara priorità politica è invece data ad altre questioni, come l’immigrazione clandestina e le piccole imbarcazioni», afferma il rapporto, aggiungendo che un attacco «catastrofico» – che potrebbe arrivare «in qualsiasi momento» – potrebbe rappresentare una seria «minaccia per sicurezza fisica della vita umana».
Sostieni Renovatio 21
Anche le infrastrutture nazionali critiche del Regno Unito, vitali per il corretto funzionamento della società, tra cui l’energia e l’approvvigionamento idrico, così come la sanità, i trasporti e le telecomunicazioni, sono in grave pericolo, avverte il rapporto.
«Nel probabile caso di un massiccio e catastrofico attacco ransomware, l’incapacità di affrontare questa sfida sarà giustamente vista come un fallimento strategico imperdonabile», ha detto mercoledì a Sky News Dame Margaret Beckett, presidente del JCNSS. «Il Regno Unito ha la dubbia distinzione di essere una delle nazioni più attaccate ciberneticamente al mondo».
Anche il Servizio Sanitario Nazionale (NHS) è stato identificato come possibile obiettivo, e il comitato ha osservato che si basa su sistemi obsoleti che complicano anche «semplici aggiornamenti» a causa di una storica mancanza di investimenti.
L’anno scorso, i dati dei pazienti del servizio sanitario nazionale sono stati ottenuti illegalmente da hacker, causando problemi diffusi ai servizi, tra cui l’invio di ambulanze, l’invio di pazienti, i servizi di salute mentale e le prescrizioni di emergenza. Anche il servizio sanitario nazionale è stato colpito da un attacco ransomware simile nel 2017.
«Nel probabile caso di un attacco ransomware massiccio e catastrofico, l’incapacità di affrontare questa sfida sarà giustamente vista come un fallimento strategico imperdonabile» ha continuato la Beckett. «Se si vuole evitare che il Regno Unito sia tenuto in ostaggio dalla fortuna, è fondamentale che il ransomware diventi una priorità politica più urgente e che maggiori risorse siano dedicate ad affrontare questa perniciosa minaccia alla sicurezza nazionale del Regno Unito».
Inoltre, il comitato ha anche chiesto un briefing da parte del National Cyber Security Center (NCSC) sulle preoccupazioni che il processo democratico del Regno Unito possa essere influenzato da un attacco informatico prima delle elezioni generali previste per il prossimo anno.
In risposta al rapporto, un portavoce del Ministero degli Interni ha affermato che il Regno Unito è «ben preparato a rispondere alle minacce informatiche e ha intrapreso azioni vigorose per migliorare le nostre difese informatiche».
Un portavoce del governo ha affermato di «accogliere con favore» il rapporto critico pubblicato dal JCNSS e di difendere il lavoro del governo sulla sicurezza informatica, citando un investimento di 2,6 miliardi di sterline nella sua «strategia di sicurezza informatica». «Abbiamo inoltre, quest’anno, sanzionato 18 criminali responsabili della diffusione di un prolifico ceppo di ransomware, rimosso un malware che ha infettato 700.000 computer e condotto una dichiarazione internazionale senza precedenti di denuncia dei pagamenti di riscatto, firmata da 46 nazioni»
Il rapporto del Regno Unito è l’ultimo di una serie di avvertimenti emessi su un potenziale attacco informatico o «pandemia informatica».
Nel giugno di quest’anno, il direttore della Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti ha messo in guardia contro «operazioni informatiche aggressive per colpire le nostre infrastrutture critiche, compresi oleodotti e linee ferroviarie, per ritardare il dispiegamento militare e indurre il panico sociale». Secondo la CISA, questi attacchi dovrebbero provenire dalla Russia e dalla Cina.
Iscriviti alla Newslettera di Renovatio 21
Come riportato da Renovatio 21, molteplici allarmi per una ventura ciber-pandemia sono venuti dal World Economic Forum di Davos.
Il guru WEF Klaus Schwab varie volte ha parlato apertis verbis di un attacco informatico per il collasso sistemico totale, un evento catastrofico che toglierà internet – i cui blackout già aumentano in tutto il mondo – mettendo in ginocchio il pianeta. Il danno, tuttavia potrebbe andare ben al di là di Internet.
Klaus Schwab is literally telling us what's going to happen next. ???????? pic.twitter.com/BzkfANqzvA
— Stew Peters (@realstewpeters) January 12, 2023
«Stiamo dando un’attenzione insufficiente allo spaventoso scenario di un ciber-attacco massivo che porterà ad un totale spot alle forniture energetiche, ai trasporti, ai servizi ospedalieri, a tutta la società nel suo insieme» ha dichiarato Schwab. «La crisi del COVID-19 sarà vista come un piccolo disturbo in paragone ad un grande attacco cibernetico».
Come si usa chiedere: la gallina che canta ha fatto l’uovo?
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
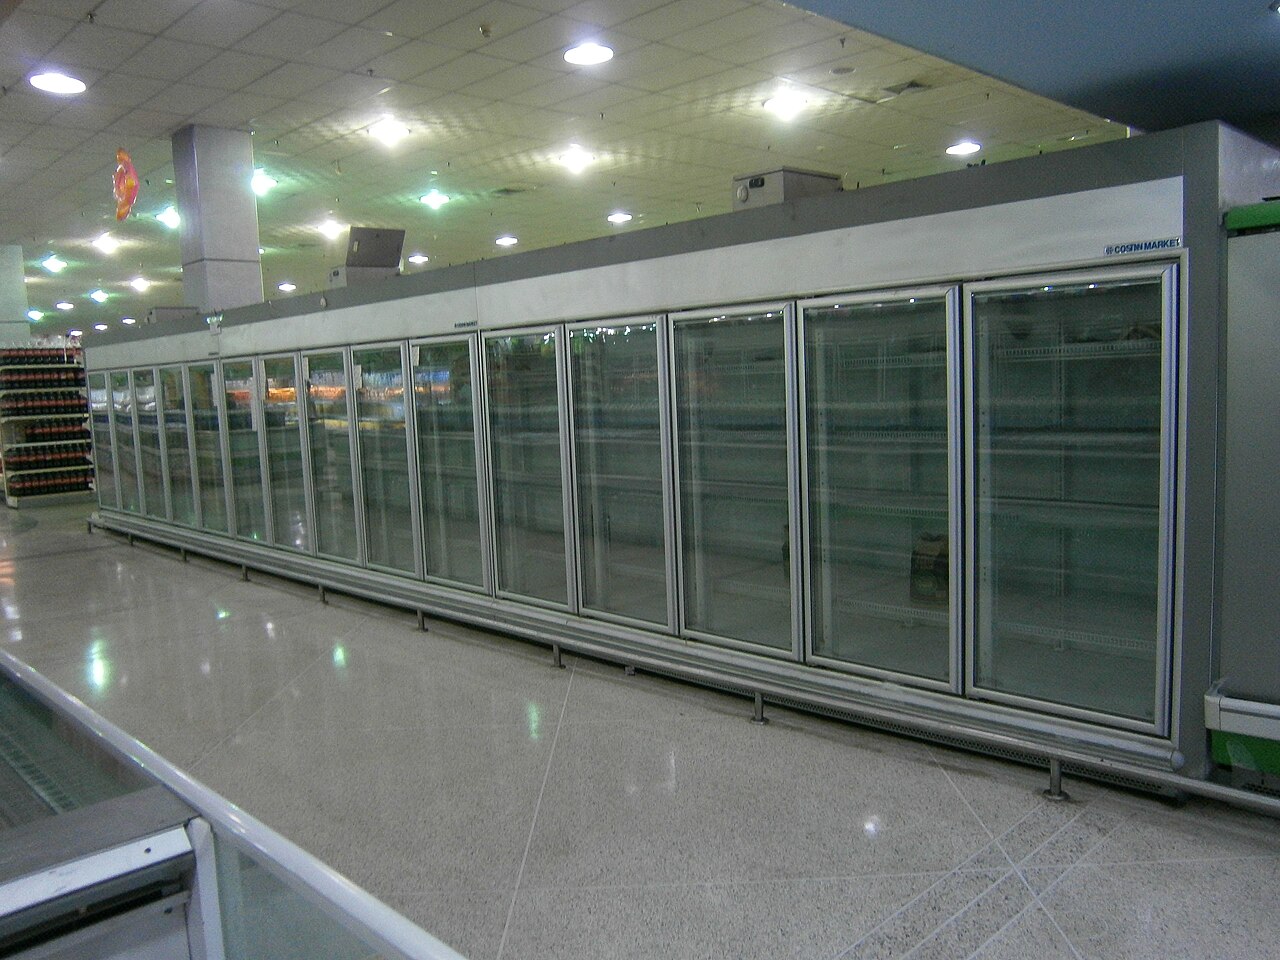
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Draghi torna a bruciare. Come le nostre città

I malori della 43ª settimana 2026

Mons. Viganò: ecco la perversione della chiesa sinodale

Agenti IA ribelli si infiltrano nei conti bancari statunitensi

Funzionari dell’immigrazione tedeschi accusati di traffico di immigrati

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Essere genitori2 settimane fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione5 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero6 giorni fa
L’antico incidente dietro la Tesla volante
-
Spirito2 settimane fa
Mons. Mutsaerts: Andate alla Messa in latino invece di cercare di sistemare la vostra parrocchia
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò