Guerra cibernetica
Hacker legati a Israele rivendicano un attacco informatico contro i benzinai in Iran

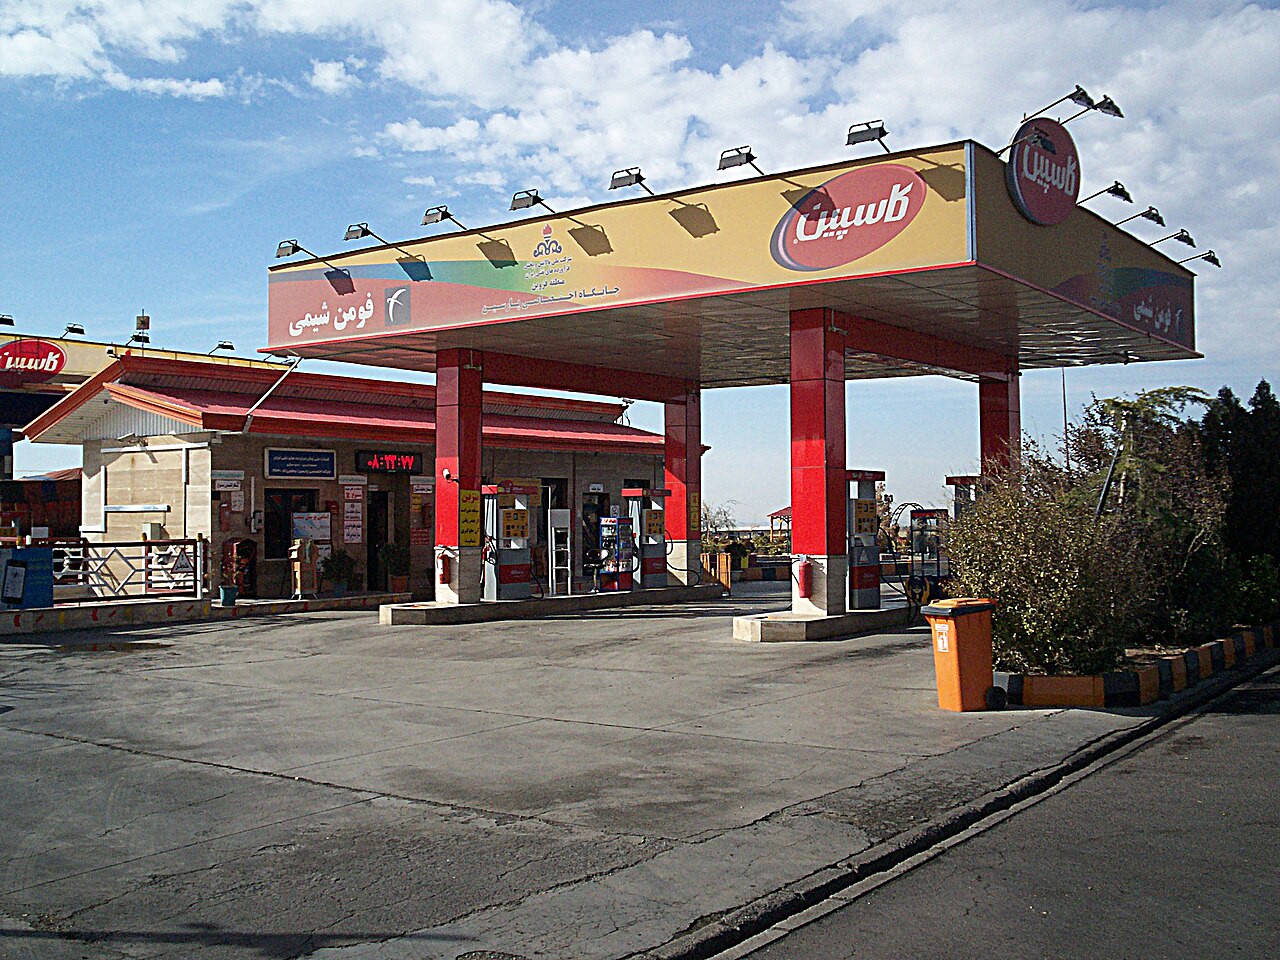
Un gruppo di hacker ampiamente segnalato come legato a Israele si è assunto la responsabilità di un attacco informatico che lunedì ha paralizzato la rete iraniana di carburante per i consumatori.
Secondo Reuters, citando il ministro del Petrolio iraniano, Javad Owji, circa il 70% delle stazioni di servizio della Repubblica Islamica sono state colpite da interruzioni del servizio a causa dell’attacco informatico. Secondo quanto riferito, l’interruzione ha costretto molte stazioni di servizio a operare manualmente, provocando lunghe file di auto e folle inferocite.
Un gruppo chiamato Gonjeshke Darande, o «Passero predatore» in persiano, ha affermato di essere dietro l’attacco in un post sulla piattaforma di social media X.
(1/2) ما گروه "گنجشک درنده" بار دیگر سیستم سوخت رسانی ملی رژیم جمهوری اسلامی را هدف حمله سایبری قرار دادیم.
خامنه ای! همانطور که قبلا تذکر دادیم در مقابل تحریکات شرورانه تو در منطقه عکس العمل نشان خواهیم داد.— Gonjeshke Darande (@darandegonjeshk) December 18, 2023
گوشه کوچکی از اثبات فعالیت ما در شبکه:
– شناسه ایستگاه های سوخت
– اطلاعات سیستمهای پرداخت
– چند عکس از لحظاتی که داخل شبکه بودیم
– شبکه اصلی روابط مدیریت ایستگاه سوختبرای کسب اطلاعات بیشتر به کانال تلگرام ما مراجعه کنید: https://t.co/J7QViTA3OX pic.twitter.com/GNpjPDuvRH
— Gonjeshke Darande (@darandegonjeshk) December 18, 2023
«Noi, Gonjeshke Darande, oggi abbiamo effettuato un altro attacco informatico, distruggendo la maggior parte delle pompe di benzina in tutto l’Iran. Questo attacco informatico arriva in risposta all’aggressione della Repubblica islamica e dei suoi delegati nella regione», si legge nel post.
Sostieni Renovatio 21
Gli hacker affermano di aver avvertito i servizi di emergenza iraniani prima dell’attacco informatico di ridurre al minimo i danni ai civili.
(1/2) As in our previous operations, this cyberattack was conducted in a controlled manner while taking measures to limit potential damage to emergency services. pic.twitter.com/vkgpGat85J
— Gonjeshke Darande (@darandegonjeshk) December 18, 2023
«Come nelle nostre operazioni precedenti, questo attacco informatico è stato condotto in modo controllato adottando misure per limitare potenziali danni ai servizi di emergenza», hanno scritto gli hacker.
«Abbiamo inviato avvisi ai servizi di emergenza in tutto il Paese prima dell’inizio dell’operazione e ci siamo assicurati che una parte delle stazioni di servizio in tutto il Paese rimanessero illese per lo stesso motivo, nonostante il nostro accesso e la nostra capacità di interrompere completamente il loro funzionamento».
Il gruppo si è rivolto anche al leader iraniano, l’Ayatollah Ali Khamenei, in un post su X, «Khamenei, giocare con il fuoco ha un prezzo».
L’Iran è stato oggetto di numerosi attacchi informatici negli ultimi tempi. Secondo quanto riportato dai media statali, in passato il gruppo di hacker filo-israeliani aveva rivendicato attacchi informatici contro stazioni di servizio, reti ferroviarie e fabbriche di acciaio del Paese.
Nel frattempo, l’agenzia di protezione civile iraniana ha dichiarato lunedì che è in corso un’indagine mentre stanno ancora esaminando tutte le possibili cause dei disagi.
Non si tratta del primo attacco del genere che subisce l’Iran.
Come riportato da Renovatio 21, un attacco hacker aveva bloccato le stazioni di benzina di tutto l’Iran nell’autunno 2021. All’epoca, tuttavia, si disse che l’attacco cibernetico fosse «anonimo».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Farhad Mohammadi Majd via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 4.0 International
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Mercoledì il dipartimento di Giustizia degli Stati Uniti ha reso noto che le autorità americane hanno sventato un rilevante attacco informatico sponsorizzato da uno Stato, il quale ha provocato un’intrusione temporanea nei sistemi della NASA, della Federal Reserve, del Senato, del Dipartimento di Giustizia, del Dipartimento dell’Energia e del Dipartimento della Salute e dei Servizi Umani, oltre che in quelli di quattro aziende non specificate negli Stati Uniti e in Corea del Sud.
«Oggi abbiamo annunciato lo smantellamento di una botnet [ una rete di dispositivi connessi a internet (come computer, smartphone o oggetti IoT) infettati da malware e controllati a distanza da un unico utente malevolo, ndr] globale e di una piattaforma di hacking utilizzate da hacker sponsorizzati dallo stato cinese per colpire le infrastrutture critiche statunitensi», ha dichiarato il direttore dell’FBI Kash Patel.
«Questi strumenti venivano utilizzati da hacker cinesi per nascondere l’origine dei loro attacchi. Grazie al lavoro dell’FBI di San Diego, della Divisione Cyber dell’FBI e dei partner del Dipartimento di Giustizia, abbiamo sequestrato le infrastrutture degli avversari e disattivato queste piattaforme», ha aggiunto il Patello.
Nel quadro di una vasta operazione anti-spionaggio informatico, il Dipartimento di Giustizia ha sequestrato i domini utilizzati da due piattaforme di hacking identificate come «QScan» e «QTRouter».
Sostieni Renovatio 21
Descrivendo una botnet pervasiva ritenuta supportata da attori statali cinesi, il Wall Street Journal spiega che «l’obiettivo era quello di mimetizzarsi con il traffico di rete legittimo, rendendo difficile rintracciare l’attività di hacking, affermano i funzionari federali».
«Il gruppo ha sfruttato vulnerabilità del software per lanciare attacchi informatici contro agenzie governative statunitensi, compagnie elettriche e sistemi ospedalieri, e ha gestito una rete mondiale di dispositivi compromessi, nota come botnet, per condurre le sue campagne di hacking», continua il WSJ.
Quanto all’accusa specifica di sostegno statale, il comunicato stampa del Dipartimento di Giustizia afferma che «il gruppo statale della Repubblica Popolare Cinese (RPC) noto come “QTF”», impiegato dalla società cinese Nanjing Xinjiuwei Network Technology Company, ha creato e gestito QScan e QTRouter».
Il comunicato del Dipartimento di Giustizia USA descrive inoltre gli sforzi compiuti per occultare e negare in modo plausibile quanto segue:
«QTRouter è costituito da questi dispositivi IoT compromessi, nonché da dispositivi di servizi proxy commerciali e server virtuali privati (VPS) noleggiati. QTRouter funge quindi da “rete di offuscamento”, consentendo a QTFY e ad altri criminali informatici di nascondere l’origine cinese delle loro attività di intrusione informatica, poiché le comunicazioni malevole sembrano provenire da computer (come quelli compromessi da QScan) che si trovano al di fuori della Repubblica Popolare Cinese e potrebbero persino essere locali alle reti prese di mira. Poiché i domini sequestrati erano codificati direttamente nei malware QScan e QTRouter e utilizzati per attività essenziali come la comunicazione e l’autenticazione, i sequestri autorizzati dal tribunale hanno reso QScan e QTRouter inutilizzabili».
Né il ministero degli Esteri di Pechino né l’ambasciata cinese a Washington hanno risposto ufficialmente alle accuse e, come già accaduto in passato, è probabile che respingano completamente l’accusa statunitense.
All’inizio di quest’anno Google è stata tra coloro che hanno messo in guardia contro un’imminente intensificazione degli attacchi cinesi e russi contro le aziende statunitensi del settore della difesa.
Il precedente rapporto di Google sembrava anticipare alcune delle tecniche impiegate in quest’ultimo attacco informatico. Il rapporto citava osservazioni relative a «un numero maggiore di missioni di spionaggio informatico legate alla Cina e dirette contro l’industria della difesa e aerospaziale rispetto a quelle condotte da qualsiasi altro attore sponsorizzato da uno Stato negli ultimi due anni».
«Ma la caratteristica distintiva di molte operazioni è stata lo sfruttamento dei dispositivi edge per ottenere l’accesso iniziale», si legge nel rapporto, riferendosi ai componenti hardware posizionati ai margini di una rete. «Abbiamo anche osservato che gruppi di minaccia legati alla Cina sfruttano le reti ORB per la ricognizione contro obiettivi dell’industria della difesa, il che complica l’individuazione e l’attribuzione».
Come riportato da Renovatio 21, tre anni fa Microsoft aveva rivelato che un gruppo di hacker statali cinesi ha condotto una sofisticata operazione di sorveglianza sulle principali risorse infrastrutturali statunitensi.
Nel 2023 era stato riportato che decine di migliaia di messaggi erano stati rubati dal Dipartimento di Stato americano in un grave attacco informatico. A inizio anno un attacco cibernetico ritenuto provenire dalla Cina aveva colpito istituzioni accademiche sudcoreane. A giugno dello stesso anno era stata rivelata la possibilità di un possibile attacco cibernetico contro sistemi militari USA di stanza a Guam, l’isola del Pacifico che è territorio e base militare degli Stati Uniti. Secondo alcuni osservatori poteva trattarsi di un’operazione il cui vero obiettivo potrebbe essere Taiwan.
Durante la campagna presidenziale americana 2024 era emerso che hacker cinesi avrebbero violato i telefoni di numerosi politici statunitensi e raccolto l’audio delle loro chiamate, arrivando ad hackerare persino il PC dell’allora segretario del Tesoro USA Janet yellen. Secondo un advisory congiunto delle agenzie federali USA, pubblicato dalla Cybersecurity and Infrastructure Security Agency (CISA), in quell’anno hackers cinesi hanno compromesso organizzazioni in oltre 70 Paesi. La Nuova Zelanda ha lamentato un attacco hacker cinese al suo Parlamento.
Nel 2022 la Cina si è veementemente opposta al coinvolgimento del Giappone nella Difesa cibernetica NATO, di cui ha voluto far parte anche la Corea del Sud. I due Paesi asiatici hanno voluto cioè far parte del Centro di Eccellenza per la Difesa Informatica Cooperativa (CCDCOE) della NATO, cioè il comando per la guerra cibernetica del Patto Atlantico. La conclusione che qualcuno poteva trarre è che la Microsoft possa coordinare, oltre che con gli USA; anche con la UE, l’Ucraina e la NATO.
Come riportato da Renovatio 21, a ottobre 2023 si è scoperto che hackers cinesi hanno rubato dati da un’azienda biotech americana, colpendo il settore della ricerca. A maggio 2021 si è saputo che la Cina ha spiato per anni i progetti di un jet militare USA, grazie a operazioni informatiche mirate.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Buttarsi da 11 mila metri senza respirare. Intervista alla paracadutista dei record Barbara Brighetti

Madre surrogata scopre che il padre del bambino è un miliardario cinese con oltre 100 figli

L’orologio Apple ora può registrare automaticamente le conversazioni quotidiane

Netanyahu ha deliberatamente favorito il massacro di Hamas del 7 ottobre: parlano le vittime

Gli Stati Uniti rivelano di possedere armi nello spazio

Kennedy lo ribadisce: sì, i vaccini sono fatti con gli aborti

Medjugorje, per sei membri della Commissione vaticana «non è spiegabile senza l’intervento del Maligno»

Funzionario vaticano esegue il rituale della Pachamama in vista della visita di Leone in Perù

Mons. Viganò contro il rito della Pachamama in Perù prima dell’arrivo del papa

I Data Center faranno costare tutto di più. Le macchine hanno già vinto?

Ebrei ortodossi pellegrinano in Ucraina e ballano scatenati

Lontra aggredisce brutalmente donna che nuotava nel lago

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

Gli americani colpiscono tre petroliere iraniane

Lotta a cavallo e caccia con l’aquila: ecco i Giochi Mondiali dei nomadi
-
 Vaccini2 settimane fa
Scienziati chiedono la ritrattazione dello studio danese che afferma che l’alluminio nei vaccini è «sicuro»
-
Politica4 giorni fa
Sì, vogliamo i funerali di Stato per Emma Bonino
-
Civiltà2 settimane fa
Chi sono i fabiani?
-
Animali2 settimane fa
I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito
-
Morte cerebrale1 settimana fa
Il test d’apnea: crudele strumento dell’industria della morte cerebrale
-
Vaccini6 giorni fa
I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID
-
Cremazione2 settimane fa
Le ceneri di Guccini. Con benedizione cardinalizia
-
Salute2 settimane fa
I malori della 36ª settimana 2026