Guerra cibernetica
Mosca accusa: la NATO sta circondando la Russia con una rete di cyber laboratori

La NATO sta cercando di circondare la Russia con una rete di cyber-laboratori come parte della sua guerra ibrida contro il paese, ha avvertito il rappresentante speciale del presidente russo per la cooperazione internazionale sulla sicurezza dell’informazione, Artur Lyukmanov.
Il blocco guidato dagli Stati Uniti lavora da tempo allo sviluppo di modi per affrontare la Russia nell’infosfera, ha detto Lyukmanov in un’intervista a RIA-Novosti sabato.
L’Ucraina è stata il suo «principale banco di prova», con gli hacker del Paese «che hanno compiuto atti di sabotaggio elettronico sotto la stretta guida dei curatori della NATO», ha detto.
Sostieni Renovatio 21
La Russia è a conoscenza che «intere unità dei servizi segreti e delle forze armate occidentali vengono inviate a Kiev» per assistere gli ucraini nelle attività di hacking, ha aggiunto il diplomatico, che è anche a capo del Dipartimento per la sicurezza internazionale delle informazioni presso il Ministero degli Esteri russo.
«Non è un segreto che l’alleanza sta formando un’intera rete di laboratori informatici lungo i confini russi – in Estonia, Lettonia, Finlandia, Romania», ha sottolineato Lyukmanov.
Secondo il diplomatico, in futuro la NATO prevede di aprire tali strutture anche in Georgia e Moldavia, che non fanno parte dell’Unione.
«Sotto gli auspici del Pentagono vengono svolte sistematicamente esercitazioni informatiche, durante le quali vengono testati scenari di confronto con [la Russia] nel regno digitale», ha affermato.
All’inizio di questo mese, il Cyber Command degli Stati Uniti ha organizzato l’esercitazione Cyber Flag 2024, in una base nel Suffolk, in Virginia, riporta RT. Le esercitazioni hanno coinvolto gli operatori informatici americani e i loro omologhi di 18 membri della NATO e stati partner, che si sono formati per individuare le minacce informatiche e identificare soluzioni per proteggere le reti.
Lunedì il presidente russo Vladimir Putin ha affermato che dovrebbe essere istituito un sistema statale di protezione dei dati poiché il numero di attacchi informatici contro il Paese è in aumento dallo scoppio del conflitto ucraino.
«Oggi possiamo già dire che l’aggressione informatica contro di noi… è fallita. In generale, eravamo pronti per questo attacco, e questo è il risultato del lavoro sistematico svolto sul campo negli ultimi anni», ha detto Putin.
Il mondo della guerra cibernetica internazionale ha registrato negli ultimi anni sviluppi ed episodi eclatanti.
Come riportato da Renovatio 21, la Corea del Sud è entrata con il Giappone nel ramo di difesa cibernetica della NATO, scatenando le ire della Repubblica Popolare Cinese.
A marzo la Nuova Zelanda ha accusato Pechino di aver hackerato il suo Parlamento. Sei mesi fa era stata a sua volta colpita la Industrial and Commercial Bank of China (ICBC), la più grande banca del mondo, che si mormora abbia pure pagato un riscatto dopo essere arrivata a fare operazioni finanziarie in USA via chiavetta USB.
Un massiccio attacco cibernetico cinese avrebbe colpito la base americana di Guam, nel Pacifico, l’anno passato.
Aiuta Renovatio 21
Lo scorso dicembre hacker legati ad Israele hanno rivendicato un attacco contro il sistema informatico dei benzinai in Iran.
Come riportato da Renovatio 21, ad agosto 2023 hacker nordcoreani del gruppo Kimsuky hanno tentato di attaccare una società sudcoreana che fornisce servizi di simulazione al computer per esercitazioni congiunte Corea del Sud-USA e hanno tentato di effettuare un attacco informatico contro infrastrutture militari
Il Gruppo Kimsuky avrebbe attaccato il diffuso sistema di posta elettronica Gmail durante l’estate 2022, rubando dati della posta tramite estensioni del browser, ha dichiarato la società di cibersicurezza Volexity.
Due mesi fa gli USA hanno vietato l’antivirus Kaspersky, prodotto russo più usato nel mondo per difendere PC. Poche settimane prima Microsoft aveva accusato un gruppo di hacker legati a Mosca di aver attaccato il sistema di posta elettronica aziendale del colosso di Bill Gates.
A febbraio un potente ciberattacco aveva paralizzato l’intero sistema delle farmacie americane. Poco prima un attacco informatico aveva colpito la più grande società di mutui non bancari negli USA. Un episodio particolare si è avuto sei mesi fa quando un gruppo di sedicenti hacker gay «furry» (cioè appartenenti ad una sottocultura che si traveste da pupazzi pelosi giganti») ha colpito i sistemi informatici di un laboratorio nucleare americano.
Un documento governativo britannico ha avvertito che il Regno Unito rischia una «catastrofe informatica» in «qualsiasi momento».
Il resto del mondo, probabilmente, pure.
Iscriviti alla Newslettera di Renovatio 21
Immagine creata artificialmente
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
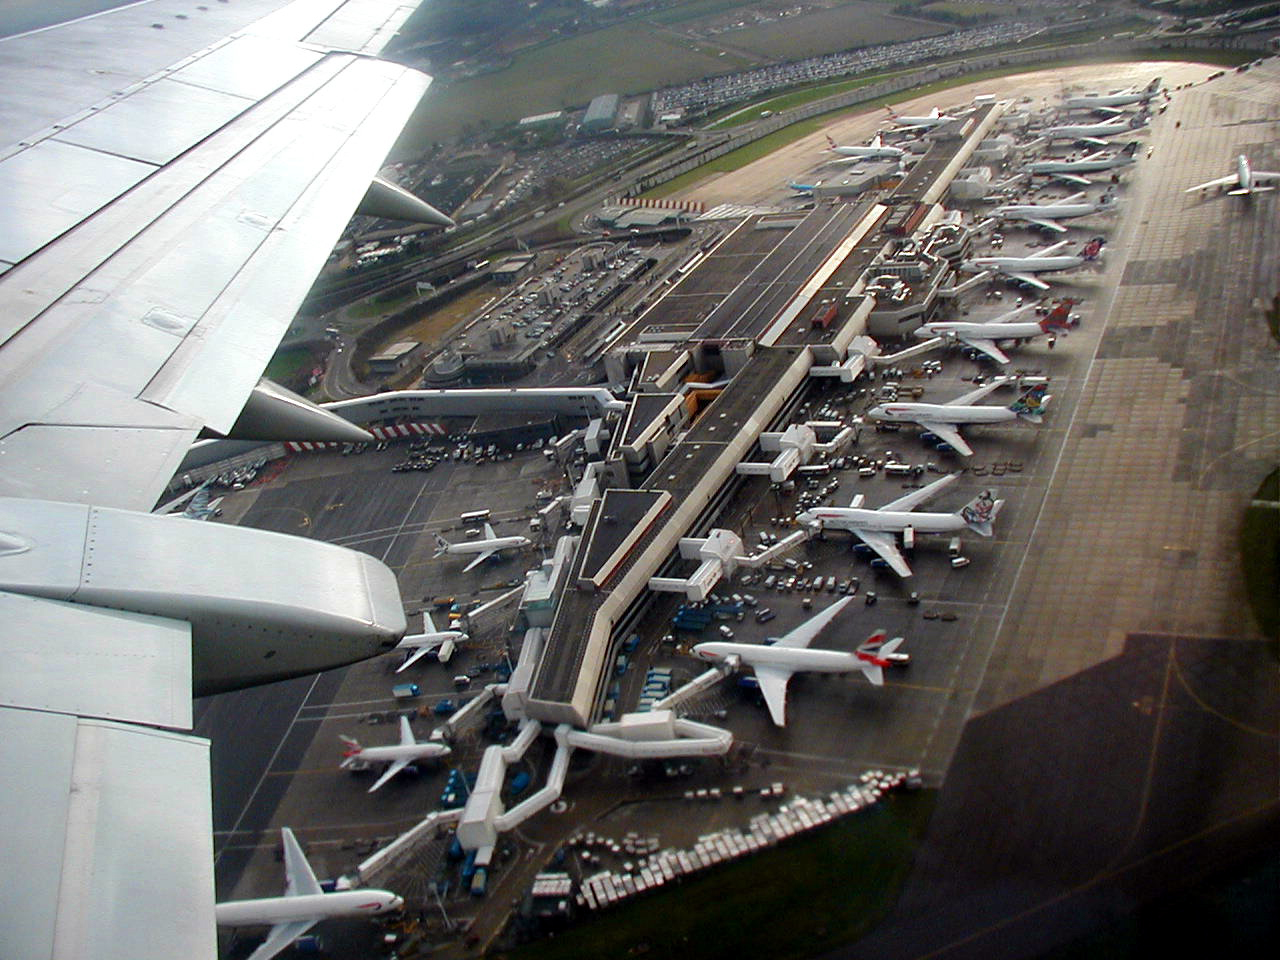
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

I generali della NATO riuniti a Kiev

Lavrov: gli Stati Uniti hanno ceduto alle pressioni dell’UE sull’Ucraina

Vescovo francese offre messa di riparazione per la chiesa profanata dal rap musulmano

La Corea del Sud richiama l’ambasciatore dall’Ucraina

Coloni israeliani armati picchiano e rapinano fotografo dell’agenzia France Presse

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Sì, vogliamo i funerali di Stato per Emma Bonino

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città
-
 Pensiero2 settimane fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Pensiero2 settimane fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Salute2 settimane fa
Esplosione delle malattie legate alle muffe
-
Immigrazione4 giorni fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Spirito2 settimane fa
Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»
-
Immigrazione1 settimana fa
L’ascesa del problema bengalese in Italia
-
Misteri1 settimana fa
Le indagini sull’Arca di Noè entrano in una nuova fase con le trivellazioni vicino all’Ararat
-
Animali2 settimane fa
Lupi liberi tra le case, 15 pecorelle massacrate