Guerra cibernetica
Attacco cibernetico alla più grande banca del mondo: la cinese ICBC costretta a usare chiavette USB per fare trading

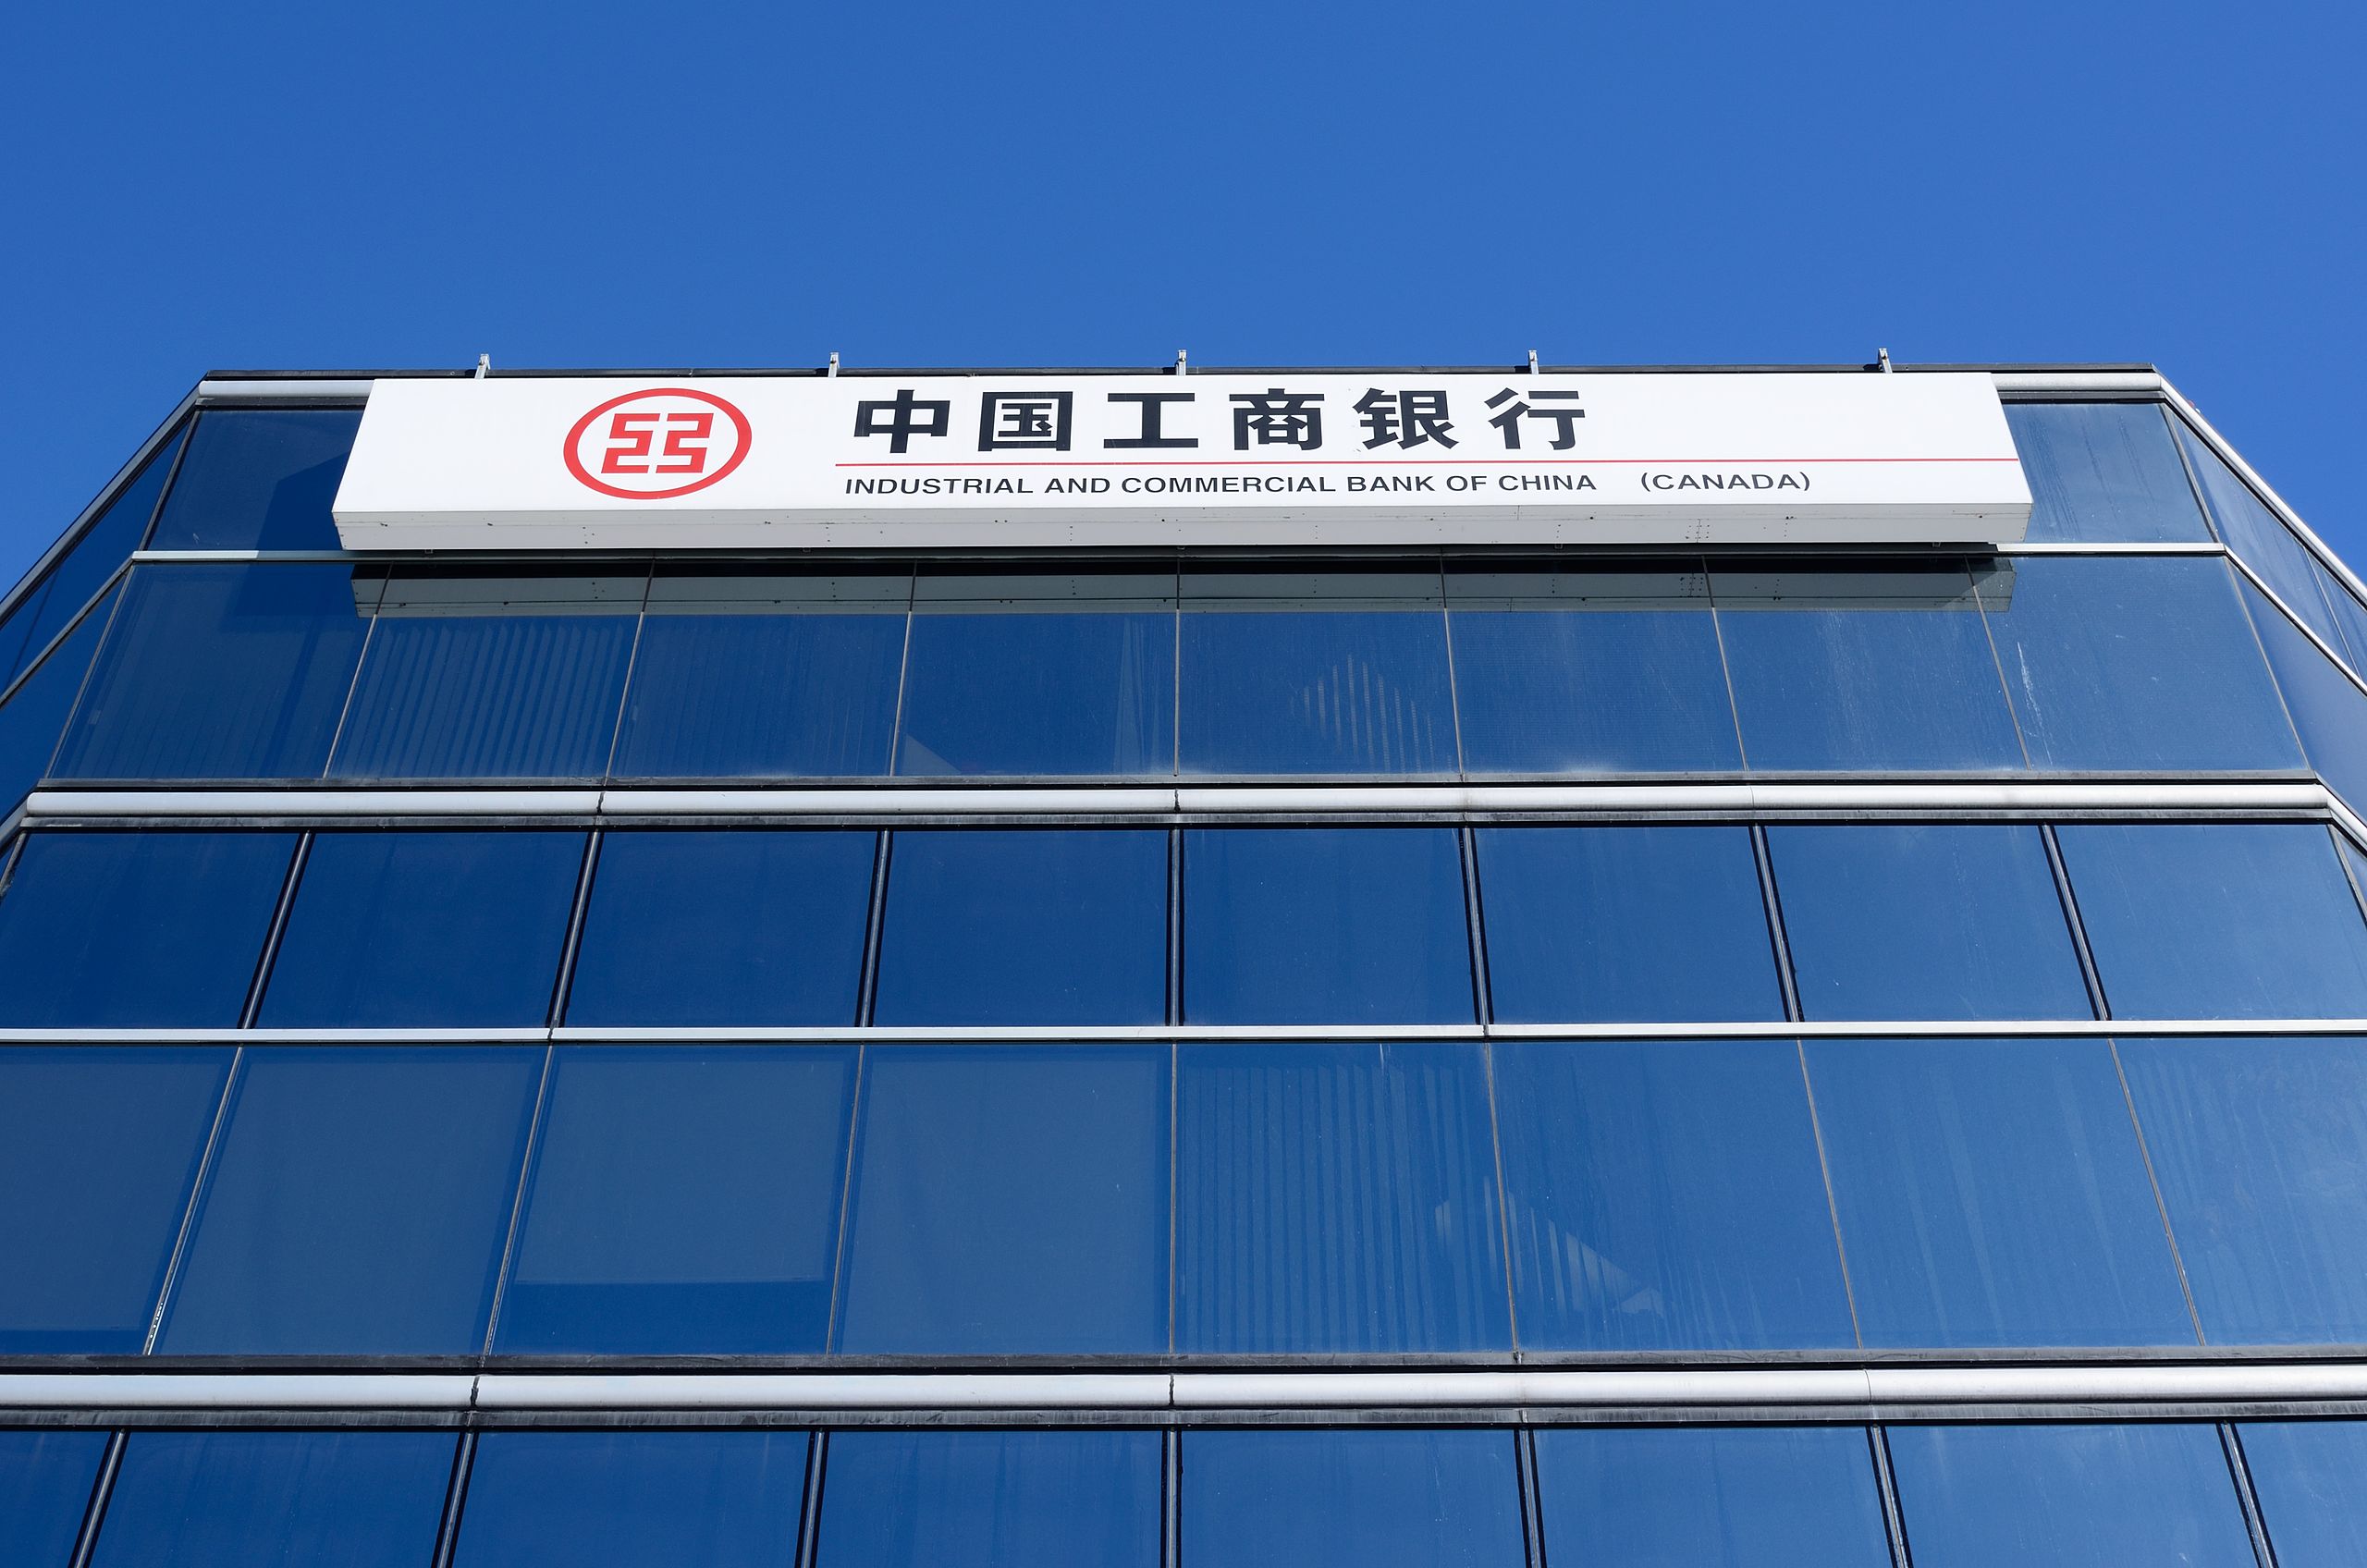
La più grande banca al mondo per depositi, l’Industrial and Commercial Bank of China (ICBC), ha subito un attacco informatico che, secondo quanto riferito, ha interrotto le operazioni del Tesoro statunitense questa settimana, costringendo l’azienda a utilizzare una chiavetta USB per completare gli accordi.
Giovedì la ICBC ha rivelato che la sua unità di servizi finanziari statunitense ha subito un attacco ransomware che ha provocato l’interruzione di diversi sistemi.
Secondo quanto riportato, l’istituto di credito ha quindi dovuto inviare alle parti interessate una chiavetta USB contenente i dettagli dell’operazione finanziaria.
La banca ha dichiarato di aver «risolto con successo» le operazioni del Tesoro americano eseguite mercoledì. Tuttavia, numerosi articoli hanno affermato che si è verificata un’interruzione, mentre gli operatori di mercato hanno affermato che la liquidità sarebbe stata colpita, riporta RT.
«Questo è un vero shock per le grandi banche di tutto il mondo», ha affermato Marcus Murray, fondatore della società svedese di sicurezza informatica Truesec. «L’attacco hacker alla ICBC spingerà le grandi banche di tutto il mondo a correre per migliorare le proprie difese, a partire da oggi».
Sostieni Renovatio 21
Alla fine del 2022 l’unità aveva un patrimonio di 23,5 miliardi di dollari, secondo la sua più recente dichiarazione annuale alle autorità di regolamentazione statunitensi.
Il ransomware è un tipo di attacco informatico in cui gli hacker prendono il controllo di sistemi o informazioni per chiedere un riscatto. Questo tipo di attacco ha visto un aumento di popolarità tra gli hacker negli ultimi anni.
È importante rilevare che la Cina ha vietato le transazioni legate alle criptovalute, il che significa che storicamente le sue banche non sono state prese di mira poiché gli hacker di solito richiedono un riscatto in criptovaluta, che garantisce maggiore anonimato. Ciò quindi aumenta la stranezza di questo attacco cibernetico, che coinvolge da vicino i due Paesi economicamente più rilevanti del pianeta.
Nessuno finora ha rivendicato la responsabilità dell’attacco alla ICBC, e l’istituto di credito cinese non ha detto chi potrebbe esserci dietro l’incidente. Secondo la società di analisi Chainalysis, quest’anno i pagamenti per gli attacchi ransomware sono cresciuti fino a 500 milioni di dollari alla fine di settembre, segnando un aumento del 50% rispetto allo scorso anno.
Come riportato da Renovatio 21, l’Europol lo scorso mese ha arrestato un grande gruppo hacker che faceva uso di ransomware. Toyota, che era fino a qualche anno fa il maggiore produttore di auto del mondo, a settembre ha annunciato di aver fermato momentaneamente la produzione, negando tuttavia che era per colpa di un attacco hacker subito nel 2022 da un fornitore, Kojima Industries.
Iscriviti alla Newslettera di Renovatio 21
Immagine di pubblico dominio CC0 via Wikimedia
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Una piccola centrale elettrica britannica è stata messa fuori servizio a causa di un attacco informatico, e le autorità del Regno hanno accusato un gruppo di hacker legato all’Iran. Lo riporta il quotidiano britannico Telegraph.
In Gran Bretagna, decine di piccole centrali elettriche sono collegate alla rete nazionale, molte delle quali alimentate a gas e in funzione solo per poche ore alla settimana. Il giornale non ha specificato quale struttura fosse stata presa di mira, ma ha osservato che era rimasta fuori servizio per quattro giorni a luglio.
Secondo quanto riferito, le autorità avrebbero informato il Centro nazionale per la sicurezza informatica, un organo che si interfaccia con il pubblico presso il quartier generale delle comunicazioni governative, avrebbero tenuto briefing di emergenza per i dirigenti delle compagnie energetiche e inviato alle aziende linee guida sul rafforzamento delle misure di sicurezza.
Secondo il Telegraph, l’incidente è coinciso con una serie di attacchi informatici contro le infrastrutture idriche negli Stati Uniti, che hanno colpito impianti in 12 Stati. All’inizio di questo mese, la CBS News ha citato fonti secondo cui oltre 30 sistemi idrici comunitari sarebbero stati colpiti e che gli attacchi potrebbero essere collegati a hacker sostenuti dall’Iran.
Secondo quanto riportato, alcune aziende di servizi pubblici hanno perso funzionalità di controllo remoto essenziali, costringendo gli operatori a passare alla modalità manuale. In diversi casi, gli hacker sono riusciti ad accedere da remoto a pompe, valvole e alla pressione dell’acqua.
Sostieni Renovatio 21
Le agenzie di Intelligence occidentali hanno ripetutamente affermato che le infrastrutture nazionali critiche e gli enti governativi sono costantemente minacciati da hacker provenienti da Iran, Corea del Nord, Cina e Russia – accuse che le autorità di ciascun Paese hanno respinto.
Come riportato da Renovatio 21, un rapporto parlamentare britannico di fine 2023 lanciava l’allarme sul fatto che il Regno britannico è vulnerabile a un attacco informatico «catastrofico» che potrebbe paralizzare ampie sezioni delle sue infrastrutture più critiche. Secondo il documento governativo, i sistemi IT britannici sono vulnerabili agli attacchi informatici «perché si basano su vecchi sistemi IT», per cui sarebbero necessari maggiori investimenti per prevenire una grave crisi causata da attacchi ransomware, «in particolare da parte di gruppi legati a Mosca, Pechino e Pyongyang».
Come riportato da Renovatio 21, molteplici allarmi per una ventura ciber-pandemia sono venuti dal World Economic Forum di Davos.
Il guru WEF Klaus Schwab varie volte ha parlato apertis verbis di un attacco informatico per il collasso sistemico totale, un evento catastrofico che toglierà internet – i cui blackout già aumentano in tutto il mondo – mettendo in ginocchio il pianeta. Il danno, tuttavia potrebbe andare ben al di là di Internet.
Come riportato da Renovatio 21, nel 2024 il presidente del comitato militare della NATO, l’ammiraglio Rob Bauer, ha dichiarato che un attacco su larga scala contro un membro della NATO, sponsorizzato dallo Stato, potrebbe far scattare la clausola di difesa collettiva prevista dall’articolo 5 del blocco atlantico e provocare una risposta militare.
Iscriviti alla Newslettera di Renovatio 21

Sostieni Renovatio 21
Aiuta Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

La festa della morte in Veneto

Lontra aggredisce brutalmente donna che nuotava nel lago

Quando il papa è nemico del papato: uscito il libro di mons. Viganò

Trump diventa castano. Internet scatenata

Le macchine IA stanno esplorando la coscienza contattando direttamente gli esperti

Medjugorje, per sei membri della Commissione vaticana «non è spiegabile senza l’intervento del Maligno»

Perché a San Lorenzo dobbiamo ricordarci l’oscena poesia massonica?

Kennedy lo ribadisce: sì, i vaccini sono fatti con gli aborti

Terremoto colpisce la Messa in latino durante la consacrazione

La figlia di Bill Gates accusata di frode: rischierebbe 20 anni in galera
Lontra aggredisce brutalmente donna che nuotava nel lago

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

Gli americani colpiscono tre petroliere iraniane

Lotta a cavallo e caccia con l’aquila: ecco i Giochi Mondiali dei nomadi

Pugile attribuisce alla Santa Trinità la sua spettacolare vittoria al campionato dei pesi massimi
-
 Bioetica2 settimane fa
Kennedy lo ribadisce: sì, i vaccini sono fatti con gli aborti
-
Morte cerebrale2 settimane fa
Morte cerebrale: donatore o no, decidono loro quando sei morto
-
Pensiero2 settimane fa
Dall’aborto alla strage figlicida, il ritorno della strega Medea
-
Spirito2 settimane fa
Leone XIV afferma che non dovremmo «chiuderci nelle nostre sicurezze religiose»
-
Pensiero1 settimana fa
Lo Stato Moloch, l’italiano cattivo e i sanitari che ballano. La tragedia della bambina «no-vax» di Palermo
-
Oligarcato2 settimane fa
Papa Leone nomina consultori che sostengono l’«ordinazione» delle donne e l’agenda di Davos
-
Salute2 settimane fa
I malori della 35ª settimana 2026
-
Sport e Marzialistica2 settimane fa
Paracadutista russo realizza il record saltando da 11 mila metri