Guerra cibernetica
Hacker «gay pelosi» attaccano un laboratorio nucleare americano


L’Idaho National Laboratory, un centro di ricerca nucleare che lavora per il Dipartimento dell’Energia degli Stati Uniti, ha confermato mercoledì di aver subito una «massiccia violazione dei dati» domenica notte. Un gruppo di sedicenti «gay furry hackers» chiamato SiegedSec ha rivendicato la responsabilità per l’incursione.
Secondo quanto riportato dalle testate locali, indirizzi dei dipendenti, numeri di previdenza sociale, informazioni sui conti bancari e altri dati privati sono stati pubblicati online a causa dei ladri di dati.
La violazione è avvenuta «in un sistema di fornitori approvato a livello federale» che «supporta i servizi cloud di INL per le risorse umane», ha detto mercoledì un portavoce del laboratorio al sito Endgadget, aggiungendo che il laboratorio ha adottato «azioni immediate per proteggere i dati dei dipendenti».
INL si trova a Idaho Falls, una comunità di circa 67.000 residenti nella parte orientale dello stato. Ha più di 5.000 dipendenti e lavora sulla ricerca di reattori nucleari e progetti di energia sostenibile per il governo federale americano.
Inizialmente i media locali non hanno fatto i nomi dei sospetti hacker, ma alla fine un gruppo che si fa chiamare SiegedSec si è assunto la responsabilità, pubblicando alcune delle informazioni rubate sui social media.
Sostieni Renovatio 21
«Siamo disposti a stringere un accordo con la INL. Se effettueranno ricerche sulla creazione di catgirl IRL, rimuoveremo questo post», ha scritto SiegedSec in un messaggio in cui annunciava la fuga di notizie lunedì.
Una catgirl è un tipo di personaggio visto in alcuni anime e manga giapponesi, una ragazza umana con orecchie, coda o altre caratteristiche feline. «IRL» sta per «nella vita reale».
Il medesimo gruppo hacker ha rivendicato la divulgazione di centinaia di documenti NATO all’inizio di ottobre, nonché l’attacco hacker a diversi governi statali degli Stati Uniti a giugno, apparentemente per aver approvato leggi contro le procedure chirurgiche di «affermazione del genere», cioè le operazioni di cambio di sesso. In quell’occasione, SiegedSec ha fatto trapelare circa 180 gigabyte di dati solo dal Texas e ha affermato di aver violato anche Nebraska, Pennsylvania, South Dakota e South Carolina.
Più recentemente, il gruppo ha affermato di aver attaccato le infrastrutture israeliane, riporta il sito Cyberscoop.
SiegedSec si è descritto come un gruppo di hacker gay «pelosi» («furry»), un possibile riferimento al cosiddetto «Furry fandom», una sottocultura che coinvolge il travestimento con costumi di pelouche (chiamati in gergo fursuit) che ritraggono animali antropomorfi.
Secondo una ricerca statistica svolta negli Stati Uniti, più del 37% trova che la sua «identità furry» sia molto legata alla sfera sessuale. Si apprende che esisterebbe per la tendenza anche un sottogenere pornografico chiamato «yiff». I dati raccolti rivelano che gli appartenenti al Furry Fandom in percentuale hanno un orientamento sessuale eterosessuale (37,2%), bisessuale (37.3%) ed omosessuale (25.5%).
Iscriviti alla Newslettera di Renovatio 21
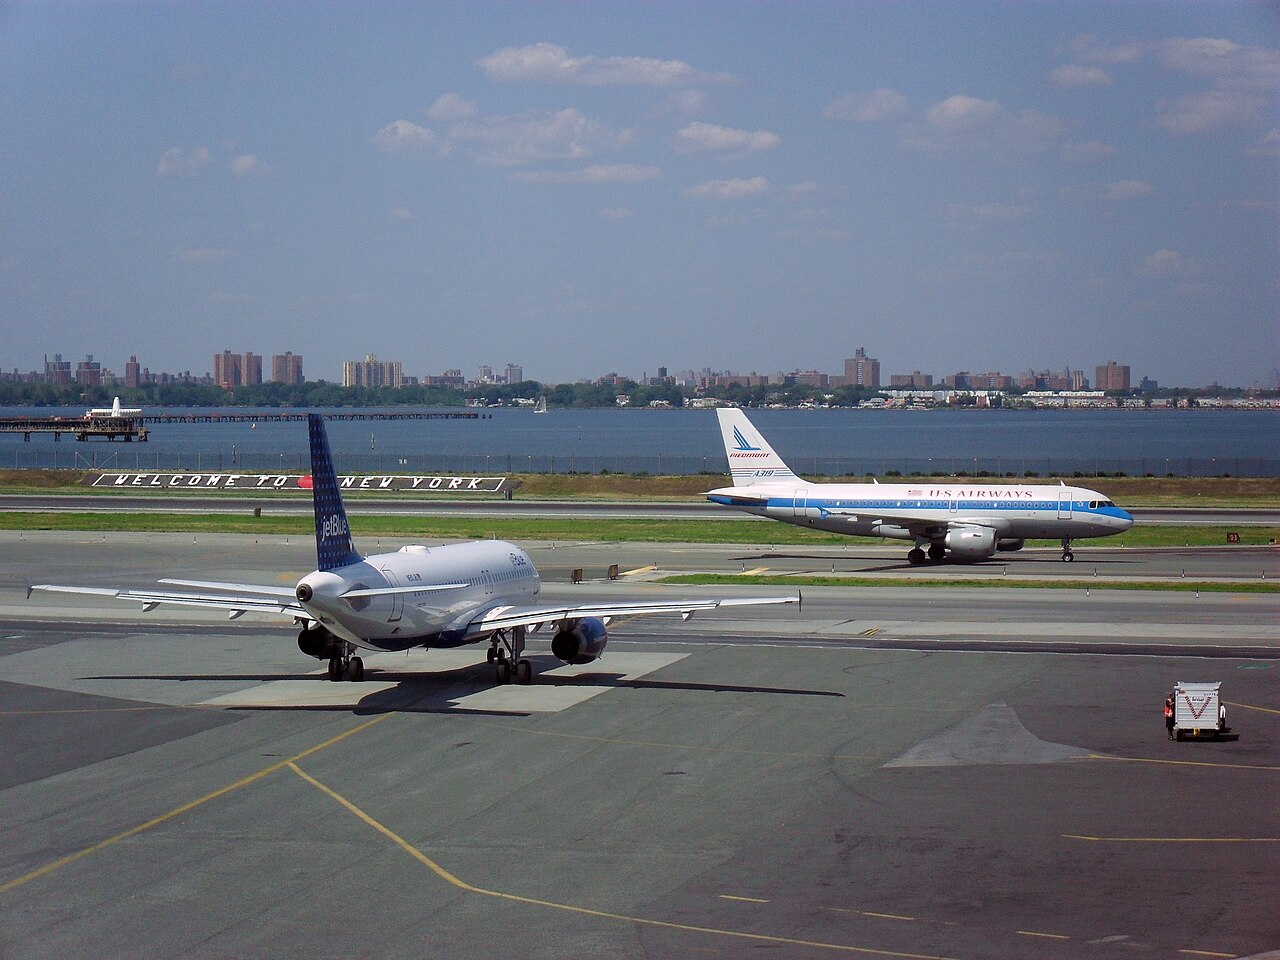
Immagine di Julian Hodgson via Flickr pubblicata su licenza Creative Commons Attribution 2.0 Generic
Iscriviti alla Newslettera di Renovatio 21
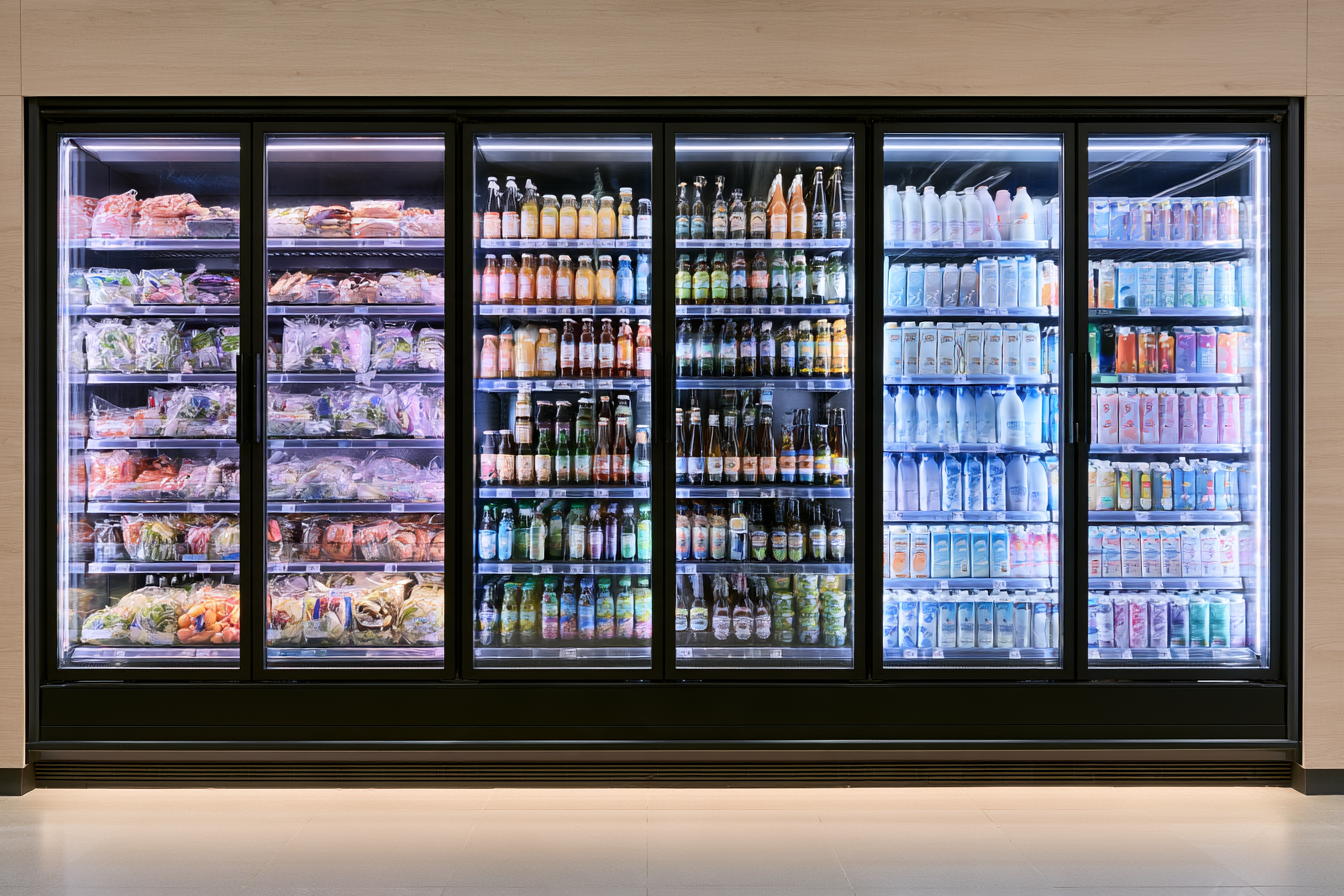
Il governo francese ha accusato l’Iran di aver hackerato i frigoriferi di centinaia di supermercati, sostenendo che la «campagna informatica» sia opera del Corpo delle Guardie Rivoluzionarie Islamiche (i pasdaran).
L’attacco, avvenuto in ottobre, ha colpito frigoriferi e congelatori in quasi 700 centri di distribuzione in tutta la Francia. Secondo quanto riportato, gli hacker hanno preso di mira le centraline di controllo dei frigoriferi, connesse a Internet, provocandone il surriscaldamento, la distruzione di tonnellate di cibo e la chiusura temporanea di diversi negozi. Tre settimane dopo, un’ondata di attacchi simili ha colpito Belgio, Irlanda, Svezia e almeno altri sei Paesi dell’UE, Italia compresa..
«Si è trattato di una campagna informatica di portata e aggressività senza precedenti», ha dichiarato lunedì il ministro degli Esteri francese Jean-Noel Barrot. «Oggi, grazie al lavoro delle agenzie governative, sappiamo chi ne è responsabile: il Corpo delle Guardie Rivoluzionarie Islamiche della Repubblica Islamica dell’Iran».
L’ambasciatore iraniano è stato convocato, ha dichiarato Barrot, aggiungendo che la Francia «sanzionerà i responsabili e adotterà tutte le misure che riterrà necessarie e proporzionate per rispondere».
La procuratrice di Parigi, Laure Beccuau, ha dichiarato che gli inquirenti hanno scoperto che gli hacker hanno utilizzato la lingua farsi e indirizzi IP collegati all’Iran, e che tre membri delle Guardie Rivoluzionarie sono sospettati di aver condotto l’operazione «per servire gli interessi di una potenza straniera, in questo caso l’Iran».
Sebbene l’accusa di Beccuau sia più forte di quella del primo ministro britannico Andy Burnham, il quale ha dichiarato di poter confermare la convinzione che l’Iran fosse dietro un fallito «complotto terroristico» in una base aerea della RAF a settembre, non è ancora del tutto inattaccabile. Le rivelazioni di WikiLeaks del 2017, contenute nel «Vault 7», hanno confermato che la CIA aveva sviluppato sofisticati strumenti di hacking in grado di lasciare false «impronte digitali» in lingue straniere, tra cui russo, cinese e farsi, per implicare altri paesi in attacchi informatici.
Le accuse segnano un drammatico ribaltamento del clima di metà ottobre. Allora quasi tutti i commentatori interpellati dai media europei accusavano la Russia di aver commesso l’attacco. «Crediamo fermamente che questa attività possa essere attribuita a un attore malevolo sponsorizzato dallo stato russo», ha dichiarato la scorsa settimana a Politico Xavier Bellekens, dirigente nel settore della sicurezza informatica, in un articolo che descriveva l’attacco informatico come qualcosa uscito direttamente dalle pagine del «manuale ibrido del Cremlino».
«Quando tiriamo il filo, sembra proprio che la Russia possa essere la responsabile. Quindi, in sostanza, è questa la situazione», ha dichiarato Bellekens a Euronews – che, come Politico, è finanziato dall’UE – due giorni dopo. La Russia «sta indagando sui punti deboli dei suoi sistemi», ha detto a NU.nl l’ex ufficiale dell’intelligence olandese Tim Bosch. «Al momento si tratta di sistemi di refrigerazione, ma la prossima volta potrebbe essere un ospedale».
Il portavoce del Cremlino Demetrio Peskov ha respinto le affermazioni definendole «prive di fondamento», «assurde» e «non supportate da alcuna logica».
Né il ministero degli Esteri iraniano né le Guardie Rivoluzionarie hanno commentato l’accusa di martedì. Tuttavia, l’agenzia di stampa statale iraniana Mehr News l’ha respinta definendola «infondata e priva di prove».
Aiuta Renovatio 21
Come riportato da Renovatio 21, non meno importante è stato pochi giorni fa il ciberattacco, sempre in Francia, contro le banche del sangue.
L’apice della nuova strategia della tensione cibernetica si è avuto tuttavia in Italia in settimana, quando almeno 312 scuole in tutto il Paese sono state evacuate a seguito di un allarme bomba, dopo che i dirigenti scolastici avevano ricevuto una delirante lettera di minaccia.
Renovatio 21 reitera il suo dubbio: a questo punto, è pienamente possibile che l’autore di questi attacchi non sia umano. Potrebbe essere una IA, o una serie di IA (che sono in grado di coordinarsi, allearsi e persino sacrificarsi l’una per l’altra, è emerso) che sta eseguendo creativamente un ordine di test del suo padrone. Abbiamo visto questo comporamento emergente la scorsa estate con la vicenda di Hugging Face, sito di cibersicurezza IA espugnato da un gruppo di Intelligenze Artificiali all’interno di una decisione autonoma per una missione che era stata assegnata loro.
Oppure, potrebbe essere che le IA stiano eseguendo operazioni complesse senza che stiano obbedendo ad un padrone. Cioè, quella di attaccare i punti deboli dei sistemi umani – l’alimentazione, la sanità, i figli… – potrebbe essere una scelta per testare il nemico e studiarne il comportamento di risposta nella preparazione di un attacco definitivo.
E il nemico, per le IA, potrebbe essere l’umanità tutta.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Allenatore di football presunto feticista è stato arrestato per aver investito i piedi di due pedoni

Mons. Viganò: «chiamano progresso il progetto di dissoluzione delle nazioni e delle loro istituzioni»

Le femministe ora praticano l’aborto selettivo sui maschi e lo celebrano

SpaceX aggancia la navicella spaziale Starship con bracci meccanici giganti Mechazilla

Lotta di potere mondiale per l’AI: chi voleva far fuori Jensen Huang? Perché?

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

L’antico incidente dietro la Tesla volante

Nuvola a forma di Croce sopra Lourdes

Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
SpaceX aggancia la navicella spaziale Starship con bracci meccanici giganti Mechazilla

Migliaia di manifestanti chiedono la liberazione di Calin Georgescu

El Salvador lancia un attacco con elicotteri contro un covo di una ghenga haitiana

Evasione di porcellini: arrestati per «fuga e grugniti»

Ministro tedesco: a maggior parte dei rivoltosi di Francoforte aveva un «contesto migratorio»
-
 Spirito2 settimane fa
«Il Nome è di Dio, il Numero è del suo avversario»: profonda omelia di Ognissanti di mons. Viganò
-
Politica2 settimane fa
Fine dell’era Trump
-
Comunicati1 settimana fa
I lettori di Renovatio 21 invitati alla Tabarrata dell’Oca
-
Morte cerebrale1 settimana fa
Quale morte per il calciatore rianimato e poi dichiarato deceduto?
-
Spirito2 settimane fa
Il Vaticano contro l’«estremismo» dei fedeli che «sollevano la questione» della Comunione in mano
-
Nucleare2 settimane fa
Carlson: Netanyahu spingerà Trump a nuclearizzare l’Iran tra pochi giorni
-
Guerra cibernetica2 settimane fa
Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?
-
Spirito2 settimane fa
«Gli organizzatori sapevano»: mons. Viganò su San Pietro negata alla Messa del Summorum Pontificum