Guerra cibernetica
Media e censura: siamo già in guerra

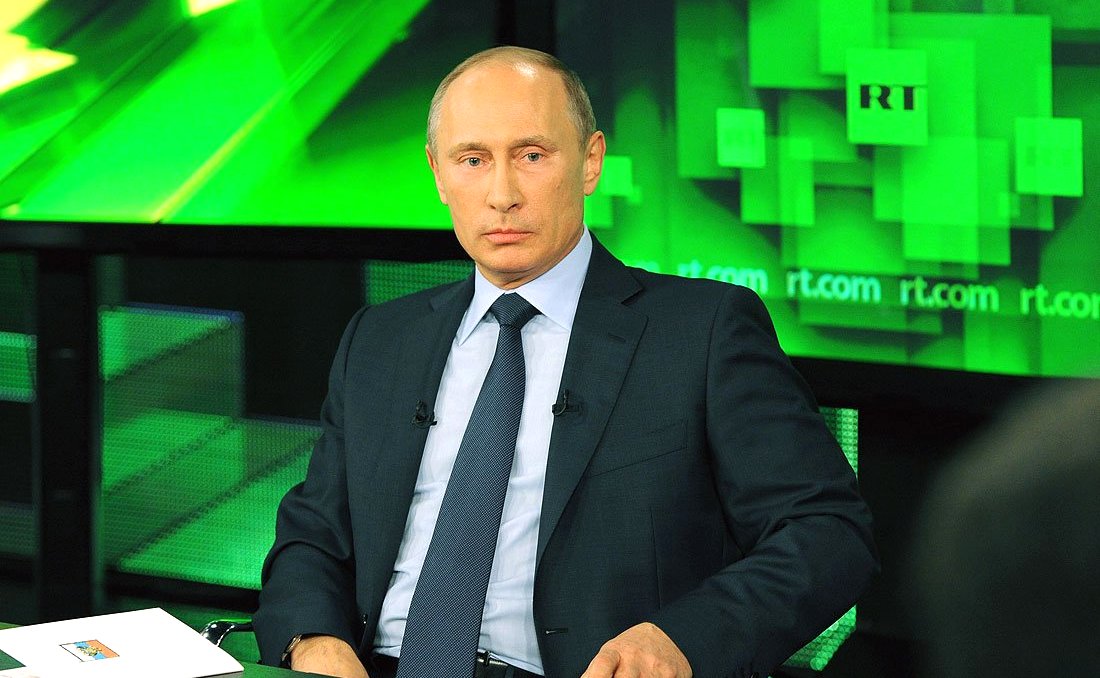
Sputnik e Russia Today (chiamata in genere RT), due canali di informazione legati al governo Russo, sono stati banditi. Sono spariti dal satellite dei Paesi europei e non solo, soprattutto sono stati cancellati da YouTube, dove, secondo una notizia filtrata in rete negli anni, il canale di RT sarebbe stato più visto di quelli della CNN e della BBC.
Si tratta di una manovra senza precedenti: censura pura, impossibile in un contesto non emergenziale.
L’abbondanza di materiale che producevano (compresi reportage che nessuna testata occidentale vuole coprire veramente, come ad esempio le proteste antivacciniste in tutta Europa) non è più disponibile.
Si tratta di una manovra senza precedenti: censura pura, impossibile in un contesto non emergenziale
Non si tratta di una novità. I due canali sono sempre stati un bersaglio di istituzioni e piattaforme occidentali. Come riportato dal Renovatio 21, solo poche settimane fa c’era stata la querelle tra RT e lo Stato tedesco, che ne aveva vietato le trasmissioni.
L’Europa ha bandito RT e Sputnik martedì primo marzo, con effetto immediato. «La sanzione significa che agli operatori dell’UE sarà vietato trasmettere, facilitare o contribuire in altro modo alla diffusione di qualsiasi contenuto RT e Sputnik» riporta l’agenzia Reuters.
Si tratta di un bavaglio totale, piazzato dalla democratica Unione Europea.
I grandi di Big Tech si sono, come sempre, immediatamente allineati all’establishment. Facebook, Google, YouTube e anche il cinese TikTok «stanno già bloccando l’accesso a RT e Sputnik nell’UE» scrive Reuters. Twitter ha dichiarato che rispetterà il divieto dell’UE.
Si tratta di un bavaglio totale, piazzato dalla democratica Unione Europea
Nel momento in cui scriviamo, la pagina italiana dell’agenzia Sputnik non è più raggiungibile, nemmeno usando VPN. Anche la pagina inglese Sputniknews non viene caricata.
Il 1 marzo Google ha bloccato le applicazioni mobili di RT e Sputnik presenti nel suo Play Store, riporta Reuters.
Apple ha fatto sapere che non è più possibile scaricare dall’Apple Store le app di RT e Sputnik al di fuori della Russia – bel paradosso, perché le due realtà di informazione sono pensate proprio per offrire il punto di vista russo (e non solo) agli stranieri.
Di fatto, quello che ci appare chiarissimo ora è che se oscurano le comunicazioni dell’avversario, siamo in presenza di un assetto da guerra già montato nei nostri apparati statali.
«La manipolazione sistematica delle informazioni e la disinformazione da parte del Cremlino viene applicata come strumento operativo nel suo assalto all’Ucraina», ha affermato il capo della politica estera dell’UE Josep Borrell in una nota. «È anche una minaccia significativa e diretta per l’ordine pubblico e la sicurezza dell’Unione».
Se oscurano le comunicazioni dell’avversario, siamo in presenza di un assetto da guerra già montato nei nostri apparati statali
Borrell è quello che, con estremo acume, aveva twittato, per poi cancellare, che le sanzioni contro Mosca avrebbero impedito ai russi di comprare diamanti ad Anversa e alta moda a Milano: del disastro ulteriore che toccherà alla popolazione russa e a centinaia di migliaia di aziende europee, tra cui quelle italiane.
Tuttavia, è il linguaggio che qui conta: «disinformazione», «strumento operativo», «minaccia». È un linguaggio bellico.
Da un punto di vista mediatico, con ogni evidenza, siamo già in guerra.
Come riportato da Renovatio 21, l’omogeneità tra TG nazionali, giornali e social è oramai impressionante: se guardi il telegiornale o scorri Twitter puoi farti l’idea che gli Ucraini, pure vittime in fuga da aiutare e compatire, sono in realtà vittoriosi su tutti i fronti, stanno respingendo gli attacchi (per i quali chiedono armi, anzi chiedono a noi di combattere per loro…), magari marciano già verso Mosca. Pura propaganda filo-ucraina, filo-NATO, filo-USA. Nessuna concessione a qualsiasi altro punto di vista.
La guerra dell’informazione è partita. Anche quella, direbbe Draghi,potrebbe essere stata «premeditata» da molto tempo.
Nel 2015 il cofondatore di RT, Mikhail Lesin, fu trovato morto nella sua stanza di albergo a Washington. Un anno dopo la morte, l’autopsia della polizia della capitale ha parlato di morte per «lesioni da corpo contundente alla testa». Secondo il coroner, il corpo di Lesin mostrava segni di «lesioni da corpo contundente al collo, al busto, agli arti superiori e agli arti inferiori». Emerse inoltre che l’uomo era intossicato dall’alcol. Sulla faccenda ancora oggi aleggia il mistero.
Un’ultima prova della censura da stato di guerra che stiamo vivendo.
Non solo i siti di informazione russi sono irraggiungibili… Perfino il sito del vertice moscovita. Kremlin.ru è il sito ufficiale della presidenza della Federazione Russa dove in genere si vanno a raccogliere foto e video riguardanti le attività di Putin. Il discorso di Putin di qualche settimane fa Renovatio 21 lo ha preso da lì, dal russo, non fidandoci delle traduzioni che circolavano in rete, peraltro incomplete. Una quantità di foto di Wikipedia di leader di governo mondiale sono prese da Kremlin.ru, perché offre la possibilità di ripubblicarle con licenza Creative Commons.
Ora, da giorni il sito ci è irraggiungibile. Anche qui, provando con i VPN, niente da fare.
Giorni fa è emerso che Kremlin.ru sarebbe stato attaccato da Anonymous. Perché? Il sito non contiene nulla, se non foto e testi pubblici.
Si tratta quindi della censura alla presidenza russa in sé, un bavaglio messo direttamente sulla bocca dell’Istituzione più alta della Russia.
E perché Anonymous dovrebbe fare questo? A questo risponde un articolo di stamane sul quotidiano La Verità, che sente un esperto di cybersecurity: «dietro ad Anonymous ci sono gli Stati».
Gli attacchi cyber statali, quindi, potrebbero essere cominciati, sia pur a bassa intensità.
E vogliamo ricordarlo: Biden ha dichiarato che considererà un attacco cibernetico a qualsiasi Paese NATO (cosa che, per definizione non si può provare: il ciberspazio è il paradiso del false flag) come motivo sufficiente per far scattare l’articolo 5 e quindi andare alla guerra totale contro la superpotenza termonucleare russa.
Se pensavamo che il mondo sotto il COVID fosse un mondo impazzito, non avevamo capito davvero niente.
AGGIORNAMENTO Le pagine web di Sputnik, italiana e internazionale, sembrano tornate online. La pagina della Presidenza della Repubblica Federale russa no.

Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Mercoledì il dipartimento di Giustizia degli Stati Uniti ha reso noto che le autorità americane hanno sventato un rilevante attacco informatico sponsorizzato da uno Stato, il quale ha provocato un’intrusione temporanea nei sistemi della NASA, della Federal Reserve, del Senato, del Dipartimento di Giustizia, del Dipartimento dell’Energia e del Dipartimento della Salute e dei Servizi Umani, oltre che in quelli di quattro aziende non specificate negli Stati Uniti e in Corea del Sud.
«Oggi abbiamo annunciato lo smantellamento di una botnet [ una rete di dispositivi connessi a internet (come computer, smartphone o oggetti IoT) infettati da malware e controllati a distanza da un unico utente malevolo, ndr] globale e di una piattaforma di hacking utilizzate da hacker sponsorizzati dallo stato cinese per colpire le infrastrutture critiche statunitensi», ha dichiarato il direttore dell’FBI Kash Patel.
«Questi strumenti venivano utilizzati da hacker cinesi per nascondere l’origine dei loro attacchi. Grazie al lavoro dell’FBI di San Diego, della Divisione Cyber dell’FBI e dei partner del Dipartimento di Giustizia, abbiamo sequestrato le infrastrutture degli avversari e disattivato queste piattaforme», ha aggiunto il Patello.
Nel quadro di una vasta operazione anti-spionaggio informatico, il Dipartimento di Giustizia ha sequestrato i domini utilizzati da due piattaforme di hacking identificate come «QScan» e «QTRouter».
Sostieni Renovatio 21
Descrivendo una botnet pervasiva ritenuta supportata da attori statali cinesi, il Wall Street Journal spiega che «l’obiettivo era quello di mimetizzarsi con il traffico di rete legittimo, rendendo difficile rintracciare l’attività di hacking, affermano i funzionari federali».
«Il gruppo ha sfruttato vulnerabilità del software per lanciare attacchi informatici contro agenzie governative statunitensi, compagnie elettriche e sistemi ospedalieri, e ha gestito una rete mondiale di dispositivi compromessi, nota come botnet, per condurre le sue campagne di hacking», continua il WSJ.
Quanto all’accusa specifica di sostegno statale, il comunicato stampa del Dipartimento di Giustizia afferma che «il gruppo statale della Repubblica Popolare Cinese (RPC) noto come “QTF”», impiegato dalla società cinese Nanjing Xinjiuwei Network Technology Company, ha creato e gestito QScan e QTRouter».
Il comunicato del Dipartimento di Giustizia USA descrive inoltre gli sforzi compiuti per occultare e negare in modo plausibile quanto segue:
«QTRouter è costituito da questi dispositivi IoT compromessi, nonché da dispositivi di servizi proxy commerciali e server virtuali privati (VPS) noleggiati. QTRouter funge quindi da “rete di offuscamento”, consentendo a QTFY e ad altri criminali informatici di nascondere l’origine cinese delle loro attività di intrusione informatica, poiché le comunicazioni malevole sembrano provenire da computer (come quelli compromessi da QScan) che si trovano al di fuori della Repubblica Popolare Cinese e potrebbero persino essere locali alle reti prese di mira. Poiché i domini sequestrati erano codificati direttamente nei malware QScan e QTRouter e utilizzati per attività essenziali come la comunicazione e l’autenticazione, i sequestri autorizzati dal tribunale hanno reso QScan e QTRouter inutilizzabili».
Né il ministero degli Esteri di Pechino né l’ambasciata cinese a Washington hanno risposto ufficialmente alle accuse e, come già accaduto in passato, è probabile che respingano completamente l’accusa statunitense.
All’inizio di quest’anno Google è stata tra coloro che hanno messo in guardia contro un’imminente intensificazione degli attacchi cinesi e russi contro le aziende statunitensi del settore della difesa.
Il precedente rapporto di Google sembrava anticipare alcune delle tecniche impiegate in quest’ultimo attacco informatico. Il rapporto citava osservazioni relative a «un numero maggiore di missioni di spionaggio informatico legate alla Cina e dirette contro l’industria della difesa e aerospaziale rispetto a quelle condotte da qualsiasi altro attore sponsorizzato da uno Stato negli ultimi due anni».
«Ma la caratteristica distintiva di molte operazioni è stata lo sfruttamento dei dispositivi edge per ottenere l’accesso iniziale», si legge nel rapporto, riferendosi ai componenti hardware posizionati ai margini di una rete. «Abbiamo anche osservato che gruppi di minaccia legati alla Cina sfruttano le reti ORB per la ricognizione contro obiettivi dell’industria della difesa, il che complica l’individuazione e l’attribuzione».
Come riportato da Renovatio 21, tre anni fa Microsoft aveva rivelato che un gruppo di hacker statali cinesi ha condotto una sofisticata operazione di sorveglianza sulle principali risorse infrastrutturali statunitensi.
Nel 2023 era stato riportato che decine di migliaia di messaggi erano stati rubati dal Dipartimento di Stato americano in un grave attacco informatico. A inizio anno un attacco cibernetico ritenuto provenire dalla Cina aveva colpito istituzioni accademiche sudcoreane. A giugno dello stesso anno era stata rivelata la possibilità di un possibile attacco cibernetico contro sistemi militari USA di stanza a Guam, l’isola del Pacifico che è territorio e base militare degli Stati Uniti. Secondo alcuni osservatori poteva trattarsi di un’operazione il cui vero obiettivo potrebbe essere Taiwan.
Durante la campagna presidenziale americana 2024 era emerso che hacker cinesi avrebbero violato i telefoni di numerosi politici statunitensi e raccolto l’audio delle loro chiamate, arrivando ad hackerare persino il PC dell’allora segretario del Tesoro USA Janet yellen. Secondo un advisory congiunto delle agenzie federali USA, pubblicato dalla Cybersecurity and Infrastructure Security Agency (CISA), in quell’anno hackers cinesi hanno compromesso organizzazioni in oltre 70 Paesi. La Nuova Zelanda ha lamentato un attacco hacker cinese al suo Parlamento.
Nel 2022 la Cina si è veementemente opposta al coinvolgimento del Giappone nella Difesa cibernetica NATO, di cui ha voluto far parte anche la Corea del Sud. I due Paesi asiatici hanno voluto cioè far parte del Centro di Eccellenza per la Difesa Informatica Cooperativa (CCDCOE) della NATO, cioè il comando per la guerra cibernetica del Patto Atlantico. La conclusione che qualcuno poteva trarre è che la Microsoft possa coordinare, oltre che con gli USA; anche con la UE, l’Ucraina e la NATO.
Come riportato da Renovatio 21, a ottobre 2023 si è scoperto che hackers cinesi hanno rubato dati da un’azienda biotech americana, colpendo il settore della ricerca. A maggio 2021 si è saputo che la Cina ha spiato per anni i progetti di un jet militare USA, grazie a operazioni informatiche mirate.
Iscriviti alla Newslettera di Renovatio 21

Concluso il torneo autunnale di Sumo

Flydubai, no ai complotti sull’aereo più pazzo del mondo

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

Il ministro israeliano Smotrich appoggia il genocidio dei palestinesi dinanzi alle telecamere

Il cardinale Pizzaballa piange la morte delle donne cattoliche uccise da un raid aereo israeliano

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Sì, vogliamo i funerali di Stato per Emma Bonino

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città
-
 Pensiero2 settimane fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Pensiero1 settimana fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Salute2 settimane fa
Esplosione delle malattie legate alle muffe
-
Immigrazione3 giorni fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Spirito1 settimana fa
Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»
-
Spirito2 settimane fa
«Salus extra Ecclesiam non est»: mons. Viganò contro il documento vaticano sul dialogo interreligioso
-
Immigrazione1 settimana fa
L’ascesa del problema bengalese in Italia
-
Spirito2 settimane fa
Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX