Internet
Il sistema operativo Linux esposto ad un malware per anni senza che nessuno se ne accorgesse

Shock nel mondo del software: scoperta una falla attiva da anni nel sistema operativo considerato solitamente più sicuro – specie rispetto a Windows.
Per oltre tre anni, un software dannoso ha infettato gli utenti di Linux che avevano effettuato il download di programmi da un sito web. Questo programma dannoso ha operato nell’ombra, rubando password e altre informazioni riservate degli utenti, quali dettagli di sistema, cronologia di navigazione, portafogli di criptovalute e credenziali di servizi cloud.
A scoprire la minaccia informatica e a renderla pubblico è stato il team di Kaspersky, società russa che distribuisce il principale software antivirus utilizzato al mondo.
«Questo ladro raccoglie dati come informazioni di sistema, cronologia di navigazione, password salvate, file del portafoglio di criptovaluta, nonché credenziali per i servizi cloud (AWS, Google Cloud, Oracle Cloud Infrastructure, Azure)», hanno scritto i ricercatori della società di sicurezza informatica russa in un rapporto pubblicato sul loro sito Securelist. «Dopo aver raccolto informazioni dalla macchina infetta, il ladro scarica un file binario di upload dal server C2, salvandolo in /var/tmp/atd. Quindi utilizza questo codice binario per caricare i risultati dell’esecuzione dello stealer nell’infrastruttura degli aggressori».
Come riporta il sito americano Ars Technica, il problema sarebbe sorto con l’uso del popolare sito di download software, Free Download Manager, che nel 2020 avrebbe iniziato a distribuire malware. Dopo essere stato installato con successo, il software aveva la capacità di sottrarre password e altre informazioni delicate. Per raggiungere questo obiettivo, il software effettuava il download di due file eseguibili e configurava in modo da eseguire periodicamente il file ogni 10 minuti. Questa strategia portava alla completa inattività dei dispositivi che avevano precedentemente installato la versione fraudolenta di Free Download Manager.
In questo modo, veniva aperta una «backdoor».
Sostieni Renovatio 21
Dopo aver acceduto a un indirizzo IP associato al dominio dannoso, la backdoor attivava una «reverse shell», permettendo agli aggressori di assumere il controllo del dispositivo infetto da remoto.
I ricercatori di Kaspersky, che hanno individuato il malware, hanno successivamente condotto un’analisi della backdoor su un dispositivo di test al fine di studiare il suo comportamento. Attualmente, non si dispone di informazioni sul motivo per cui il sito di download avrebbe fornito la versione sicura del software a alcuni visitatori e ha reindirizzato gli altri a un dominio dannoso. Tuttavia, i reindirizzamenti fraudolenti hanno cessato di verificarsi nel 2022, anche se le ragioni di questa interruzione rimangono ancora sconosciute.
La backdoor individuata è in realtà una versione avanzata del malware precedentemente noto con il nome di Bew, il quale fu scoperto nel 2014. Nel 2017, Bew fu uno dei componenti utilizzati in un attacco ai sistemi Linux. La backdoor conosciuta come «thief» era stata installata come parte di una campagna hacker nel 2019, dopo aver sfruttato inizialmente una vulnerabilità nel server di posta Exim.
«Anche se la campagna è attualmente inattiva», hanno scritto i ricercatori, riferendosi al recente incidente, questo caso di Free Download Manager «dimostra che può essere piuttosto difficile rilevare a occhio nudo gli attacchi informatici in corso contro le macchine Linux».
«Il malware osservato in questa campagna è noto dal 2013. Inoltre, gli impianti si sono rivelati piuttosto rumorosi, come dimostrato da numerosi post sui social network. Secondo la nostra telemetria, le vittime di questa campagna si trovano in tutto il mondo, tra cui Brasile, Cina, Arabia Saudita e Russia. Alla luce di questi fatti, può sembrare paradossale che il pacchetto dannoso Free Download Manager sia rimasto inosservato per più di tre anni» scrive il rapporto Kaspersky.
A differenza di Windows, il malware Linux viene osservato molto più raramente, e questo porta ad un forse eccessivo senso di sicurezza degli utenti del sistema operativo indipendente.
Gli hackeraggi dei sistemi operativi Linux assumono nel presente contesto geopolitico un’importanza specifica.
Come riportato da Renovatio 21, la Federazione russa sta legiferando in modo da disaccoppiare sempre più nettamente il contesto informatico russo dall’uso del sistema operativo americano Windows, dirigendosi quindi verso Linux.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti al canale Telegram 
Iscriviti alla Newslettera di Renovatio 21
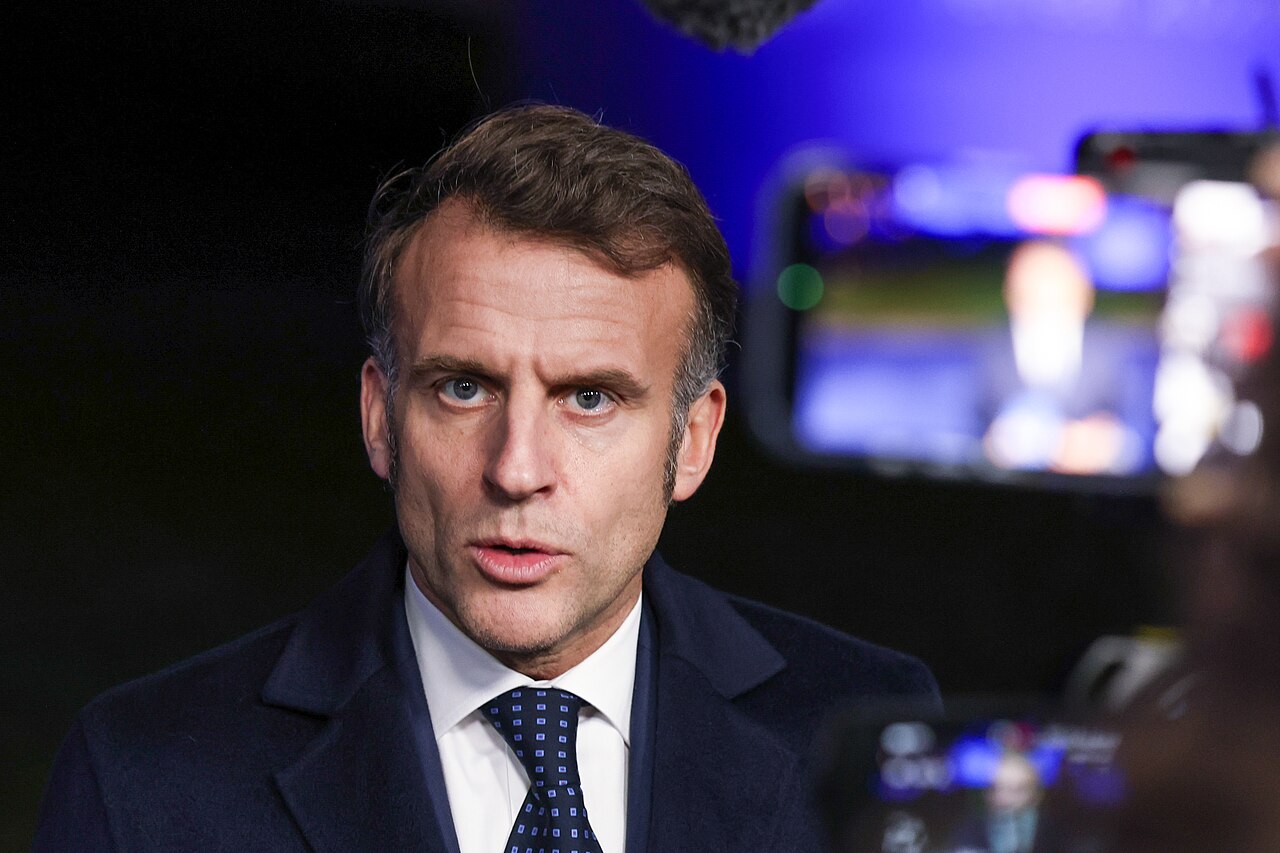
Il presidente francese Emmanuel Macron ha respinto quella che ha definito «libertà di parola americana», difendendo il controverso Digital Services Act (DSA) dell’UE, che i funzionari statunitensi hanno etichettato come uno strumento di censura.
Mercoledì, parlando con i giornalisti durante un viaggio in Spagna, Macron ha detto di aver chiesto all’UE di applicare il DSA «in modo molto più esteso, molto più rapido e molto più energico» per contrastare la disinformazione.
«La cosiddetta “libertà di parola” americana – almeno per come esiste oggi ed è stata promossa da alcuni – è l’opposto della libertà di parola», ha affermato, sostenendo che le libertà individuali comportano responsabilità e rispetto per le libertà altrui. «Lo so bene quando cammino per strada: la mia libertà non può significare che sono libero di picchiarti, insultarti o vandalizzare lo spazio pubblico che appartiene a tutti. Eppure, questa è l’idea che alcune persone hanno di “libertà di parola”», ha aggiunto.
Sostieni Renovatio 21
«Finché non riterremo responsabili coloro che diffondono contenuti sui social media, non saremo in grado di regolarli», ha detto il leader francese. «Quando qualcuno scrive qualcosa – quando un giornalista scrive qualcosa di completamente falso o un redattore lo pubblica – può essere chiamato a risponderne».
Come riportato da Renovatio 21, ad inizio anno Macron aveva dichiarato che «la libertà di parola è una pura stronzata», magari aspettandosi i 92 minuti di applausi della Corazzata Kotmkin di Fantozzi, ma questi non sono arrivati.
Adottato nel 2022, il DSA obbliga piattaforme come Facebook, X, TikTok, Google e YouTube a contrastare i contenuti illegali, ad aumentare la trasparenza su pubblicità e algoritmi, a proteggere i minori e a valutare e mitigare rischi sistemici come la disinformazione. Le piattaforme più grandi hanno obblighi ulteriori e possono essere multate fino al 6% del fatturato annuo globale in caso di violazioni.
Nel dicembre 2025 l’UE ha inflitto la prima sanzione ai sensi del DSA, ordinando a X di Elon Musk di pagare 120 milioni di euro. Il mese scorso il governo statunitense ha appoggiato il ricorso di X, sostenendo che il blocco aveva ecceduto i propri poteri prendendo di mira un’azienda americana.
«Non tollereremo che la Commissione Europea si impegni in un’eccessiva ingerenza normativa nel tentativo di controllare i motori americani dell’innovazione e della crescita economica», ha dichiarato Brett Shumate, assistente del procuratore generale della Divisione civile del Dipartimento di Giustizia.
Come riportato da Renovatio 21, a inizio anno la UE aveva accusato il social muskiano di antisemitismo e pedopornografia. Musk aveva risposto chiedelo l’abolizione dell’UE, definita come «Quarto Reich».
Funzionari statunitensi hanno accusato l’UE di erodere la libertà di parola e di tentare di mettere a tacere le voci dissenzienti per ragioni politiche. «L’UE dovrebbe sostenere la libertà di parola, non attaccare le aziende americane per la spazzatura», ha scritto a dicembre su X il vicepresidente JD Vance.
L’anno scorso gli Stati Uniti hanno imposto restrizioni sui visti a funzionari europei e a responsabili di gruppi di monitoraggio online, tra cui Thierry Breton, ex commissario per il mercato interno e uno dei principali artefici del DSA. Breton ha paragonato la misura al maccartismo, la campagna dell’era della Guerra Fredda contro sospetti comunisti e presunti sovversivi.
La censura in Europa aveva subito un’accelerazione decisiva la scorsa estate, quando sulla scia delle elezioni europee, i vertici dell’Unione stanno lavorando per rendere ancora più controverso il DSA, che molti osservatori hanno definito come una legge di censura radicale.
L’Unione Europea ha iniziato a far leva sul DSA per intensificare la repressione di quella che definisce «disinformazione» sullecampagne di vaccinazione.
L’espansione delle maglie della censura da parte dell’Europa è risalente, e ha trovato fiato soprattutto durante gli anni pandemici, nei quali sono stati mandati avanti appalti per la realizzazione elettronica del sistema.
Iscriviti al canale Telegram
Come riportato da Renovatio 21, Elon Musk due anni fa aveva raccontato che X (già Twitter) ha respinto la richiesta di Bruxelles di censurare segretamente le opinioni sulla piattaforma, ricevendone in risposta una persecuzione ai sensi del DSA.
Come riportato da Renovatio 21, l’Europa si sta scagliando contro i colossi della pornografia web con il pretesto della protezione dei minori ma con il fine, nemmeno tanto dissimulato, di introdurre sistemi di identificazione digitale di precisione per tutti i cittadini, il famoso portafoglio UE.
Sullo sfondo, l’avvio dell’euro digitale, la piattaforma di controllo che ingollerà mezzo milione di europei comandandone per sempre le esistenze. Il credito sociale della Repubblica Popolare Cinese al confronto sembrerà una mite misura liberale.
Iscriviti alla Newslettera di Renovatio 21
Immagine di European Union, 1998 – 2026 via Wikimedia pubblicata secondo indicazioni
Sostieni Renovatio 21
Aiuta Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Velo e disintegrazione

Per la prima volta la popolazione cattolica africana supera quella europea

Poco prima della pandemia, uno scienziato aveva proposto di modificare geneticamente il coronavirus per renderlo più infettivo

Potento terremoto con morti in Tibetto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia
Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football
Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Essere genitori2 settimane fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione4 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero6 giorni fa
L’antico incidente dietro la Tesla volante
-
Spirito2 settimane fa
Mons. Mutsaerts: Andate alla Messa in latino invece di cercare di sistemare la vostra parrocchia
-
Sport e Marzialistica2 settimane fa
Origini del codice del Bushido