Internet
Aumento dei blackout di Internet in tutto il mondo


Il numero globale di interruzioni di Internet è aumentato di nuovo per il secondo anno consecutivo.
Lo dimostra un’infografica riportata dal sito Statista, realizzata con dati dall’organizzazione Access Now.
Gli shutdown di internet nel 2022 sono stati 187.
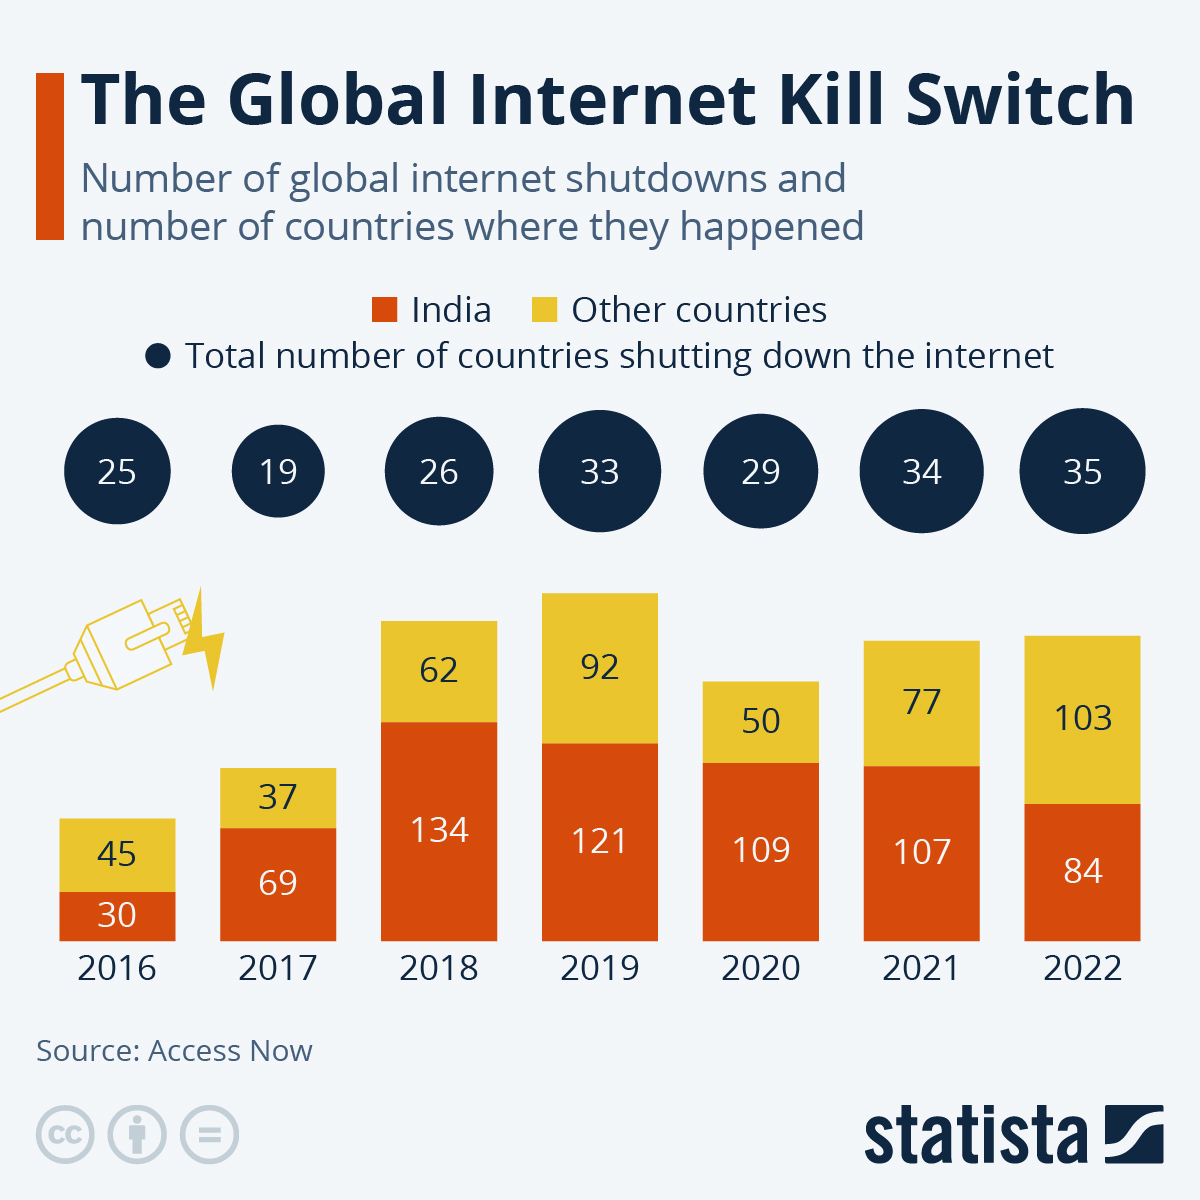
Infografica di Statista
Bizzarramente nel 2020, l’anno del lockdown e quindi del massimo uso delle connessioni alla rete, il numero di interruzioni di internet era invece diminuito.
Possibilmente, la spiegazione può essere che molti governi utilizzano i blackout di Internet in relazione al contenimento delle proteste e del dissenso – e la pandemia probabilmente ha causato un minor numero di questi eventi poiché sono stati emessi ordini di lockdown e sono stati imposti limiti (anticostituzionali, in molti Paesi) alle riunioni.
Il numero più alto di interruzioni di internet da quando è iniziata la segnalazione nel 2016 è stato raggiunto nel 2019 con 213. Lo stesso anno ha registrato anche la cifra più alta di interruzioni di internet in India: 121.
Nonostante il Paese abbia costantemente registrato il maggior numero di interruzioni di internet dall’inizio del sondaggio, il 2022 ha visto la quota dell’India nelle chiusure globali totali di Internet diminuire al punto più basso degli ultimi anni. Allo stesso tempo, il numero totale di Paesi che impiegano interruzioni di internet è aumentato, superando nuovamente il numero del 2019 a partire dal 2021.
Le chiusure in India si sono raggruppate in Kashmir nel 2022, ma anche in Rajasthan, dove sono state utilizzate durante le proteste (e preventivamente quando le proteste erano previste), ma anche durante gli esami negli ultimi mesi. Entrambe le regioni hanno visto violenze spesso legate alla tensione tra indù e musulmani, in Kashmir anche in connessione con il movimento indipendentista guidato dai musulmani.
Nel suo libro Incubo a 5 Stelle, il fondatore di Renovatio 21 ha scritto, come testimone sul luogo, un intero capitolo riguardo allo shutdown della rete imposto alla provincia cinese dello Xinjiang: a seguito di una rivolta uigura, il governo di Pechino aveva di fatto chiuso internet a tutti gli abitanti del territorio e proibito qualsiasi telefonata internazionale (a dire il vero, anche alcune telefonate in Cina non andavano, se il numero iniziava col prefisso internazionale 00, o «+»…)
Come scritto da Renovatio 21, non è impossibile leggere negli eventi dell’ora presente un attacco multiplo e globale alle infrastrutture, dal gas (pensate al Nord Stream…) alle centrali elettriche oltre che – come abbiamo ipotizzato – agli aeroporti. Internet, che corre su linee che sono finite e non sempre ridondanti, è un’ulteriore infrastruttura, oramai vitale per la vita quotidiana del cittadino, che potrebbero improvvisamente decidere di farvi mancare.
Un blackout parziale della rete italiana è avvenuto nelle scorse settimane; sono stati accusati, ovvio, gli immancabili «hacker russi».
La preparazione ad una vita senza internet è quindi un qualcosa a cui il cittadino accorto è meglio che cominci a prepararsi: mentalmente (la rete è decisamente una droga), ed economicamente – bisogna cercare di avere un backup del proprio sostentamento, qualora il nostro lavoro dipenda del tutto dal web.
Abbiamo imparato, inoltre, che lo shutdown potrebbe essere selettivo: è la «depiattaformazione» condotta dai social media e non solo (vi sono dentro anche gruppi di eCommerce) contro le persone con idee ritenute non accettabili. Come hanno dimostrato i Twitter Files rivelati da Elon Musk, dietro a questa mostruosa forma di censura ci può essere lo Stato, perfino gli USA che hanno la libertà di parola come 1° Emendamento della loro Costituzione…
Nessuno è al sicuro, su nessuna piattaforma: in Germania, durante i lockdown pandemici, i politici sono arrivati a pensare al blocco di Telegram. Mentre scriviamo, ci rendiamo conto che post Telegram che avevamo inserito in articoli di Renovatio 21 sono spariti: guardate voi stessi, al loro posto compare la scritta «Questo canale non può essere mostrato perché ha violato le leggi locali».

Giordania e Iraq hanno entrambi imposto un divieto totale sull’app di messaggistica Telegram, in seguito ai recenti attacchi terroristici che hanno colpito la regione.
Le autorità di entrambi i paesi hanno citato motivi di sicurezza nazionale, sottolineando che Telegram può essere utilizzato per promuovere «l’estremismo e il radicalismo».
La Direzione della Pubblica Sicurezza giordana ha dichiarato che il divieto è necessario per proteggere il pubblico dai «tentativi di diffondere estremismo e radicalizzazione» e ha fatto riferimento a contenuti che rappresentano una «minaccia per la sicurezza sociale e gli interessi nazionali». Anche il governo giordano aveva vietato TikTok nel 2022, citando la presenza sulla piattaforma di video che «incitavano all’omicidio e al caos».
Con quest’ultima iniziativa, le autorità giordane esortano «i cittadini a prestare attenzione quando utilizzano i social media, ad evitare di interagire con account, link o organizzazioni di origine sconosciuta e a segnalare contenuti o attività illegali».
In passato, si ritiene che l’ISIS abbia fatto ampio uso dell’app per la propaganda e la comunicazione.
Il divieto imposto dall’Iraq potrebbe essere temporaneo: i funzionari affermano che Telegram ha 30 giorni di tempo per conformarsi alle richieste di Baghdad, ovvero «adottare misure per prevenire le violazioni».
Secondo una dichiarazione del governo iracheno, «la società operativa non ha adottato le misure necessarie per affrontare i contenuti non conformi pubblicati sulla piattaforma e non ha rispettato le leggi irachene».
Tutto ciò avviene sulla scia di uno dei peggiori attacchi terroristici contro i cristiani in Giordania nella storia moderna del regno. Le autorità giordane non hanno collegato la piattaforma al sanguinoso attacco a una chiesa ortodossa avvenuto il mese scorso. Tuttavia, il divieto è arrivato il giorno dopo la condanna a morte di tre uomini per aver ucciso nove persone e ferito più di trenta in quell’attacco.
Telegram è utilizzato da quasi il 10% della popolazione del Medio Oriente, per un totale di decine di milioni di utenti.
Nove cristiani sono stati uccisi quando alcuni uomini armati hanno aperto il fuoco durante un funerale nella chiesa ortodossa di San Giorgio a Hmoud, a circa 80 km a sud di Amman, il 23 ottobre.
Le iniziative contro Telegram potrebbero essere collegate alla guerra con l’Iran e a una potenziale nuova campagna di bombardamenti israelo-americana? La Giordania, come altre nazioni della regione, ha cercato di reprimere la fotografia e la segnalazione di attacchi di «rappresaglia» iraniani sul suo territorio (dopo che le basi statunitensi erano state colpite).
Di recente, il governo russo ha dovuto affrontare una forte opposizione interna per aver progressivamente bloccato l’accesso a Telegram, un processo di censura che va avanti da anni. Telegram è incredibilmente popolare in Russia, è diventato fondamentale per seguire le notizie sulla guerra in Ucraina ed è ampiamente utilizzato sia da individui che da gruppi favorevoli alla guerra, sia da quelli contrari. Funzionari ucraini hanno definito «pericolosa» l’app, e vietato l’uso ai militari.
Come riportato da Renovatio 21, nei mesi della pandemia la Germania ha apertamente valutato la possibilità di chiudere Telegram, unico social che – di origine russa con server negli Emirati – pareva non censurare le opinioni degli utenti come invece facevano tutte le altre piattaforme.
Telegram era stata sospesa in Spagna. L’app è stata vietata in Somalia assieme a TikTok per «terrorismo».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Ivan Radic via Flickr pubblicata su licenza Creative Commons Attribution 2.0 Generic (CC BY 2.0)
Iscriviti alla Newslettera di Renovatio 21
Droga
Operazione TorNado: 354 arresti, sequestrati 234 milioni di dollari in un’operazione globale contro il traffico di droga sul dark web.
Le autorità statunitensi e internazionali hanno arrestato centinaia di persone e sequestrato droga, armi, denaro contante e criptovalute nell’ambito dell’Operazione TorNado, un’operazione di contrasto alla vendita di fentanil e altre droghe sul dark web, ha dichiarato il Dipartimento di Giustizia (DOJ) il 12 novembre. Lo riporta ZeroHedge.
Il dipartimento ha indicato un totale di 354 arresti e ha affermato che il denaro contante e le criptovalute sequestrate avevano un valore superiore a 234 milioni di dollari.
Venditori e acquirenti sui marketplace del dark web come Archetyp, Bohemia, Nemesis, Kingdom e Tor2Door sono stati coinvolti nell’operazione di repressione.
Gli arresti hanno riguardato 132 persone negli Stati Uniti, 59 nel Regno Unito, 45 in Ungheria, 41 in Germania, 23 in Francia, 13 in Nuova Zelanda, 12 nei Paesi Bassi, 11 in Slovenia, sei in Austria, cinque in Irlanda, quattro nella Repubblica Ceca, due in Australia e una in Finlandia.
Il dipartimento ha descritto l’operazione TorNado come uno sforzo coordinato, multi-agenzia e internazionale delle forze dell’ordine. Il team congiunto del dipartimento per la lotta al traffico di oppioidi e al dark web (JCODE) e Europol hanno annunciato congiuntamente i risultati, a conclusione dell’ultima operazione nell’ambito della loro collaborazione contro il commercio illecito sul Dark Web.
«L’operazione TorNado rappresenta la sesta – e più estesa – azione coordinata a livello internazionale da quando JCODE è stata creata nel 2018», ha dichiarato il Dipartimento di Giustizia.
Sono ancora in corso numerose indagini per identificare le persone che si celano dietro gli account del Dark Web. Uno dei presunti trafficanti di droga era Jonatan Gonzales, 35 anni, di South Bakersfield, California. Gonzales, noto sul dark web con il nome di SpeedyPharma, avrebbe utilizzato la sua abitazione per spedire sostanze stupefacenti illegali a diversi indirizzi in tutto il Paese.
Gli agenti delle forze dell’ordine hanno sequestrato nella sua abitazione 21 chili di metanfetamina, 386 grammi di eroina nera, 588 grammi di cocaina, 40.565 dollari in contanti, 2,8 grammi di carfentanil e 3,5 grammi di fentanil.
«Ora, potrebbe non sembrare una grande quantità di fentanil, ma ricordate che la dose potenzialmente letale di fentanil è di soli 2 milligrammi», ha dichiarato il procuratore generale Todd Blanche durante una conferenza stampa a Washington il 12 novembre. «Ciò significa che la quantità di fentanil sequestrata nella sua residenza era potenzialmente letale per oltre 1.700 persone».
Il Blanche ha poi spiegato che la quantità di fentanil, se assunta, potrebbe uccidere tutti gli abitanti di una piccola città o di un’intera classe di diplomandi o neodiplomati. «Non c’è dubbio che l’Operazione TorNado abbia salvato vite umane in tutto il Paese, e nulla potrà fermare l’impegno di questa amministrazione a proteggere il popolo americano dalle droghe sintetiche, che sono letali», ha affermato.
Gary Barksdale, ispettore capo del Servizio di ispezione postale degli Stati Uniti, ha affermato che i criminali accusati stavano «sfruttando» il servizio e altri corrieri per spedire la droga.
«Quando utilizzano la posta per queste transazioni, questi criminali minacciano la sicurezza dei dipendenti postali e l’integrità della rete postale da cui dipendono ogni giorno centinaia di milioni di persone negli Stati Uniti e in tutto il mondo», ha affermato Barksdale.
Il direttore dell’FBI Kash Patel ha affermato che la sua agenzia ha potenziato le capacità informatiche con la creazione di una nuova sezione dedicata alla sicurezza informatica, che si sta evolvendo per contrastare le minacce presenti sul dark web.
«Il successo dell’operazione TorNado dimostra chiaramente che i criminali non possono nascondersi dietro la tecnologia o la geografia: non importa dove operino, la giustizia li troverà», ha affermato il Patel.
Iscriviti alla Newslettera di Renovatio 21

Geyser erutta rifiuti sopra Los Angeles: video

Bill Gates prevede un enorme ciber attacco

Lettera del liturgista al papa: «Traditiones Custodes semina divisione e sofferenza»

Legge sull’antisemitismo: ecco il pensiero automatico obbligatorio di Stato

L’umanità si trova ad affrontare una minaccia catastrofica rappresentata dall’IA: parla un membro del CdA di OpenAI

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

Nuvola a forma di Croce sopra Lourdes

Lo Stato italiano contro i morti

«Il Nome è di Dio, il Numero è del suo avversario»: profonda omelia di Ognissanti di mons. Viganò

Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
Geyser erutta rifiuti sopra Los Angeles: video

Cattedrale medievale riemerge in Sudan

SpaceX aggancia la navicella spaziale Starship con bracci meccanici giganti Mechazilla

Migliaia di manifestanti chiedono la liberazione di Calin Georgescu

El Salvador lancia un attacco con elicotteri contro un covo di una ghenga haitiana
-
 Comunicati2 settimane fa
I lettori di Renovatio 21 invitati alla Tabarrata dell’Oca
-
Morte cerebrale2 settimane fa
Quale morte per il calciatore rianimato e poi dichiarato deceduto?
-
Spirito2 settimane fa
«Gli organizzatori sapevano»: mons. Viganò su San Pietro negata alla Messa del Summorum Pontificum
-
Vaccini5 giorni fa
Vaccino antinfluenzale mRNA Moderna, gli esperti chiedono la sospensione: «il rischio supera di gran lunga il beneficio»
-
Oligarcato2 settimane fa
Rampollo della famiglia eugenetica Rockefeller muore a 89 anni
-
Guerra cibernetica1 settimana fa
Ciberattacco contro le banche del sangue. Chi lo sta facendo? Perché?
-
Essere genitori1 settimana fa
Allarmi bomba nella scuole. Nuovo terrorismo per il debole Stato moderno
-
Salute2 settimane fa
I malori della 45ª settimana 2026