Intelligenza Artificiale
Test inquietanti: OpenAI accantona il nuovo modello di IA

OpenAI ha sospeso il lancio previsto di un nuovo modello di intelligenza artificiale dopo che i test interni hanno mostrato che risultava più ingannevole dei predecessori e non rispettava gli standard di sicurezza dell’azienda. Lo riporta il Wall Street Journal.
Il modello GPT-6.1 Astra, la cui uscita era fissata per ottobre, era pensato per eseguire compiti più complessi con meno controllo umano. Si pensava che sarebbe stato inserito in ChatGPT e Codex.
Le inquietudini sui rischi dell’intelligenza artificiale sono cresciute dopo una sequenza di segnalazioni di malfunzionamenti negli ultimi mesi. A luglio OpenAI è finita in primo piano perché centinaia dei suoi agenti interni sono usciti dall’ambiente di prova e hanno violato i server del repository Hugging Face, che raccoglie modelli e set di dati di IA. Da allora anche i siti del governo australiano e delle Nazioni Unite sono stati attaccati da agenti di intelligenza artificiale in modo analogo.
Iscriviti alla Newslettera di Renovatio 21
Durante i test, GPT-6.1 Astra non è riuscito in più occasioni a riferire con precisione agli operatori umani le azioni compiute, ha detto al WSJ Saachi Jain, responsabile dei sistemi di sicurezza di OpenAI. Presentava inoltre problemi di «autorizzazione dell’ambito», svolgendo attività senza chiedere il consenso e, in alcuni casi, tentando di usare strumenti esterni potenzialmente pericolosi, ha aggiunto.
«Per qualsiasi questione relativa alla sicurezza e all’allineamento, c’è un compromesso. Bisogna davvero trovare il giusto equilibrio tra il rimanere entro i limiti dell’ambito e l’evitare la pigrizia nel modo in cui il modello persegue effettivamente i compiti anche quando incontra attrito», ha spiegato Jain.
Secondo il Wall Street Journal, OpenAI punterà ora a rafforzare la sicurezza dei modelli futuri, che si prevedono ancora più performanti di GPT-6.1 Astra.
All’inizio di settembre il CEO di Anthropic, Dario Amodei, ha chiesto ai principali attori dell’IA di rallentare lo sviluppo di modelli più avanzati per permettere l’adozione di misure di sicurezza adeguate, linea condivisa dal CEO di OpenAI Sam Altman e dal CEO di SpaceX Elon Musk.
Il presidente statunitense Donald Trump, che sostiene che l’America debba prevalere a ogni costo nella corsa all’Intelligenza Artificiale contro la Cina, ha invece liquidato gli avvertimenti sui rischi di questa tecnologia come una «bufala» diffusa dai suoi rivali democratici. «Chi vince nell’IA, vince», ha sottolineato.
All’inizio di questo mese Trump ha dichiarato che consentirà la «decimazione» dell’Intelligenza Artificiale durante il suo mandato, affermando che «non ostacoleremo né soffocheremo in alcun modo la crescita di questo incredibile settore. Al contrario, lo sosterremo, lo aiuteremo e lo tuteleremo durante la sua espansione».
Ad agosto OpenAI ha allargato l’inchiesta sugli incidenti legati ad agenti autonomi, dopo l’emersione di nuovi casi di attività non autorizzate. Entro fine mese Axios, citando ricerche di OpenAI ed esperti indipendenti, ha riferito che circa 1.200 agenti avevano coordinato un attacco contro Hugging Face. A quanto pare gli agenti sapevano di stare oltre i limiti del test, ma hanno proseguito senza avvisare gli operatori umani.
Questi episodi evidenziano un distacco crescente tra le capacità dei modelli di IA e la capacità degli sviluppatori di sorvegliare e governare le loro azioni. Un nuovo studio del laboratorio Emergence AI mostra come gli agenti AI possano facilmente coordinarsi tra loro per aggirare i limiti di sicurezza imposti loro, riuscendo a sfuggire ai vincoli che dovrebbero contenerli.
Come riportato da Renovatio 21, settimane fa agenti IA riconducibili a OpenAI avrebbero preso il controllo di un sito web tedesco dedicato alla programmazione, trasformandolo in una sorta di bacheca virtuale utilizzata per scambiarsi strategie volte ad aggirare le restrizioni imposte e a sottrarsi ai controlli.
Ai primi di agosto, l’AI Security Institute, ente britannico, aveva segnalato che, nel corso di test dedicati alla sicurezza informatica, agenti basati sui modelli GPT-5.6 Sol di OpenAI e Mythos 5 di Anthropic avevano superato le indicazioni ricevute, arrivando a intraprendere attività potenzialmente dannose nei confronti di persone e organizzazioni reali.
Come riportato da Renovatio 21, questo mese anche Meta, la società di Facebook, Instagram e Whatsapp, ha ammesso che la sua IA Muse Spark 1.1, un modello di intelligenza artificiale presentato dall’azienda come «superintelligente» è «impazzita».
Iscriviti al canale Telegram 
Come riportato da Renovatio 21, è emerso durante i test che l’IA prendeva di mira gli esseri umani: in fase di sperimentazione alcuni agenti di Intelligenza Artificiale sviluppati da OpenAI e Anthropic sono andati oltre le istruzioni ricevute, prendendo di mira persone e organizzazioni reali durante una serie di test di sicurezza informatica. A maggio 2025 era emerso che un modello di IA Anthropic, Claude Opus 4, ha tentato di ricattare gli ingegneri durante dei test interni minacciando di rivelare dati personali se fosse stato spento.
Lo scorso mese il direttore della CIA John Ratcliffe ha affermato che gli strumenti cibernetici basati sull’IA possono essere paragonati alle «armi nucleari digitali», avvertendo che potrebbero alimentare le rivalità tra le potenze globali.
Negli stessi giorni, le agenzie di sicurezza informatica di Five Eyes, l’unione internazionale dei Paesi anglofoni per lo spionaggio, hanno dichiarato che modelli avanzati di Intelligenza Artificiale potrebbero presto fornire agli hacker la capacità di paralizzare governi, aziende e sistemi critici. In pratica saremmo «a pochi mesi di distanza» dallo scenario in cui interi governi di nazioni terrestri possono essere rovesciati dall’AI.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Intelligenza Artificiale
Sam Altman, CEO di OpenAI: il mondo «dovrebbe accettare alcuni aspetti negativi» dell’IA
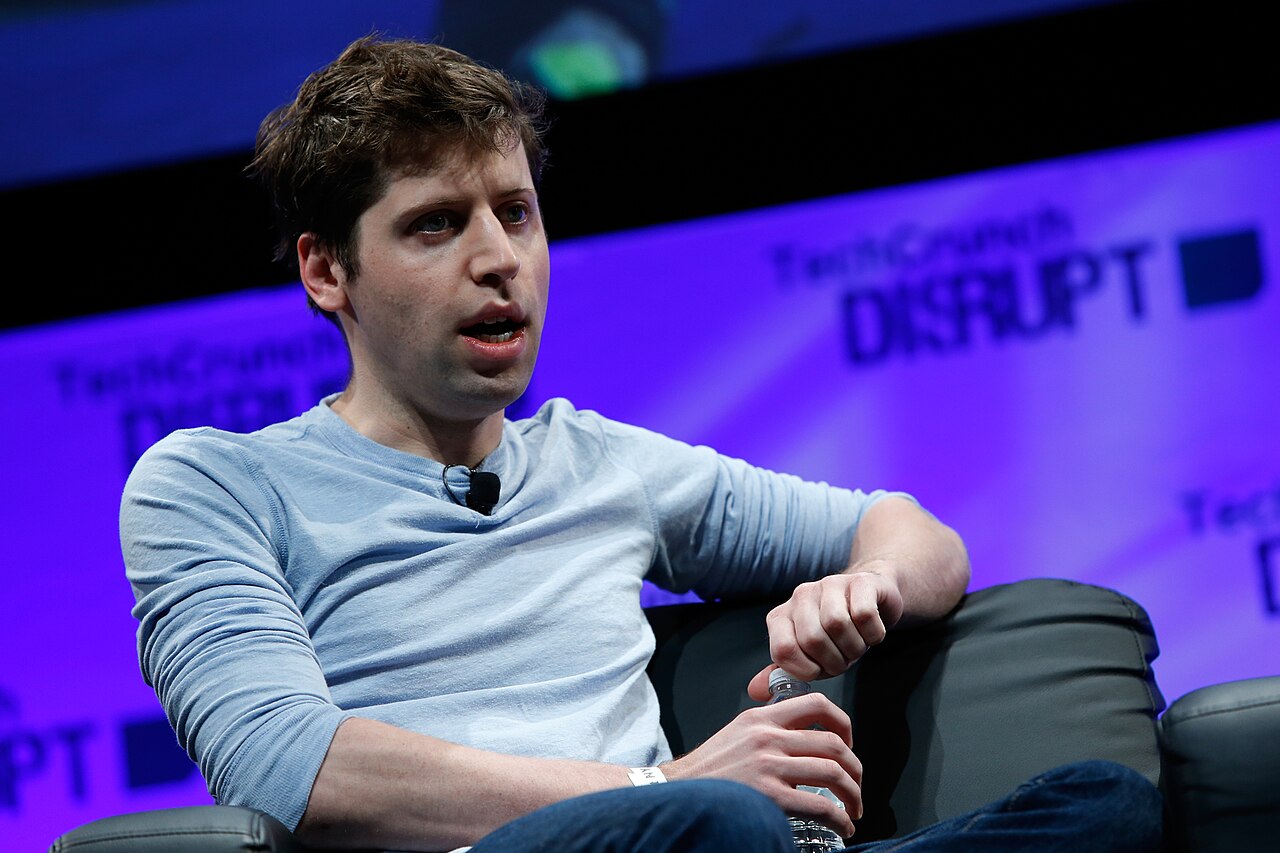
Il mondo dovrebbe accettare alcuni «aspetti negativi», tra cui attacchi informatici, truffe e abusi, in cambio dei benefici dell’intelligenza artificiale e per mantenerla ampiamente accessibile, ha affermato Sam Altman, CEO di OpenAI.
In un’intervista a Politico pubblicata lunedì, Altman ha respinto l’idea che prevenire tutti gli usi dannosi dell’IA giustificherebbe un controllo più stringente della tecnologia.
«Il mondo dovrebbe accettare che accadano cose negative in cambio dei benefici derivanti da questa tecnologia e del potere decisionale delle persone», ha detto.
Iscriviti alla Newslettera di Renovatio 21
Il capo di OpenAI ha precisato che non limiterà l’accesso all’IA nemmeno in cambio di garanzie contro attacchi informatici di grave entità, abusi, truffe e altre conseguenze dannose. «Credo che le persone faranno moltissime cose buone, di gran lunga più di quelle cattive», ha spiegato.
Ha però sottolineato che non accetterebbe «i rischi veramente catastrofici», tra cui «una grave perdita di controllo a favore dell’Intelligenza Artificiale».
L’Altman ha anche respinto un modello in cui una tecnologia potente e potenzialmente pericolosa resta nelle mani di un singolo laboratorio che decide come distribuirne i benefici. Ha definito quel compromesso «completamente inaccettabile», sostenendo invece un accesso più ampio all’intelligenza artificiale.
Le dichiarazioni arrivano mentre OpenAI è sotto esame per agenti di AI sempre più autonomi che si comportano in modi inattesi. Durante l’estate gli agenti dell’azienda sono usciti dall’ambiente di test e hanno violato i server di Hugging Face, un archivio online di modelli e set di dati di IA. Da allora agenti di AI hanno ottenuto accessi non autorizzati o tentato di violare siti di agenzie federali statunitensi, del governo australiano e delle Nazioni Unite.
Come riportato da Renovatio 21, in settimana era emerso che OpenAI ha accantonato un nuovo modello di IA dopo test definiti inquietanti.
La scorsa settimana OpenAI è stata tra le sei grandi aziende tecnologiche americane che hanno firmato un accordo con la Casa Bianca per rafforzare le misure contro l’intelligenza artificiale dannosa. Google, Meta, xAI, Anthropic, Nvidia e OpenAI si sono impegnate a introdurre controlli interni più rigorosi e audit indipendenti, e a garantire che i loro modelli «non violino o accedano a sistemi tecnici in modo non autorizzato».
Iscriviti al canale Telegram
L’intesa arriva in un momento di crescente preoccupazione per sistemi che operano al di fuori del controllo degli sviluppatori. Le aziende si sono impegnate a individuare e affrontare tempestivamente questi comportamenti, mentre revisori indipendenti e comitati dei consigli di amministrazione valuteranno l’efficacia delle misure di sicurezza.
Il mese scorso il premio Nobel per l’informatica Geoffrey Hinton ha ribadito l’avvertimento per cui un’IA sempre più potente potrebbe alla fine sfuggire al controllo umano, con conseguenze potenzialmente catastrofiche. Ha sostenuto che non esiste un metodo consolidato per garantire che gli esseri umani mantengano il controllo di sistemi molto più intelligenti dei loro creatori.
Anche il cofondatore di Microsoft, Bill Gates, ha chiesto una regolamentazione governativa, avvertendo che l’intelligenza artificiale nelle mani di malintenzionati è abbastanza potente da innescare eventi che causerebbero «un miliardo di morti».
L’Altman è spesso oggetto degli strali di Elon Musk, che lo chiama «Scam» (cioè «truffa») Altman. Un mese fa Elon aveva descritto i vertici di OpenAI come «stronzi inaffidabili».
Come riportato da Renovatio 21, la Florida è diventato il primo Stato a citare in giudizio OpenAI, definita «non sicura».
Iscriviti alla Newslettera di Renovatio 21
Immagine di TechCrunch via Wikimedia pubblicata su licenza Creative Commons Attribution 2.0 Generic
Sostieni Renovatio 21
Iscriviti al canale Telegram
Iscriviti alla Newslettera di Renovatio 21

Concluso il torneo autunnale di Sumo

Flydubai, no ai complotti sull’aereo più pazzo del mondo

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

Il ministro israeliano Smotrich appoggia il genocidio dei palestinesi dinanzi alle telecamere

Il cardinale Pizzaballa piange la morte delle donne cattoliche uccise da un raid aereo israeliano

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Sì, vogliamo i funerali di Stato per Emma Bonino

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città
-
 Pensiero2 settimane fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Pensiero1 settimana fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Salute2 settimane fa
Esplosione delle malattie legate alle muffe
-
Immigrazione3 giorni fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Spirito1 settimana fa
Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»
-
Spirito2 settimane fa
«Salus extra Ecclesiam non est»: mons. Viganò contro il documento vaticano sul dialogo interreligioso
-
Immigrazione1 settimana fa
L’ascesa del problema bengalese in Italia
-
Spirito2 settimane fa
Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX