Guerra cibernetica
Camion canadesi, hackerato il sito di finanziamento GiveSendGo: può partire il doxxing contro i donatori

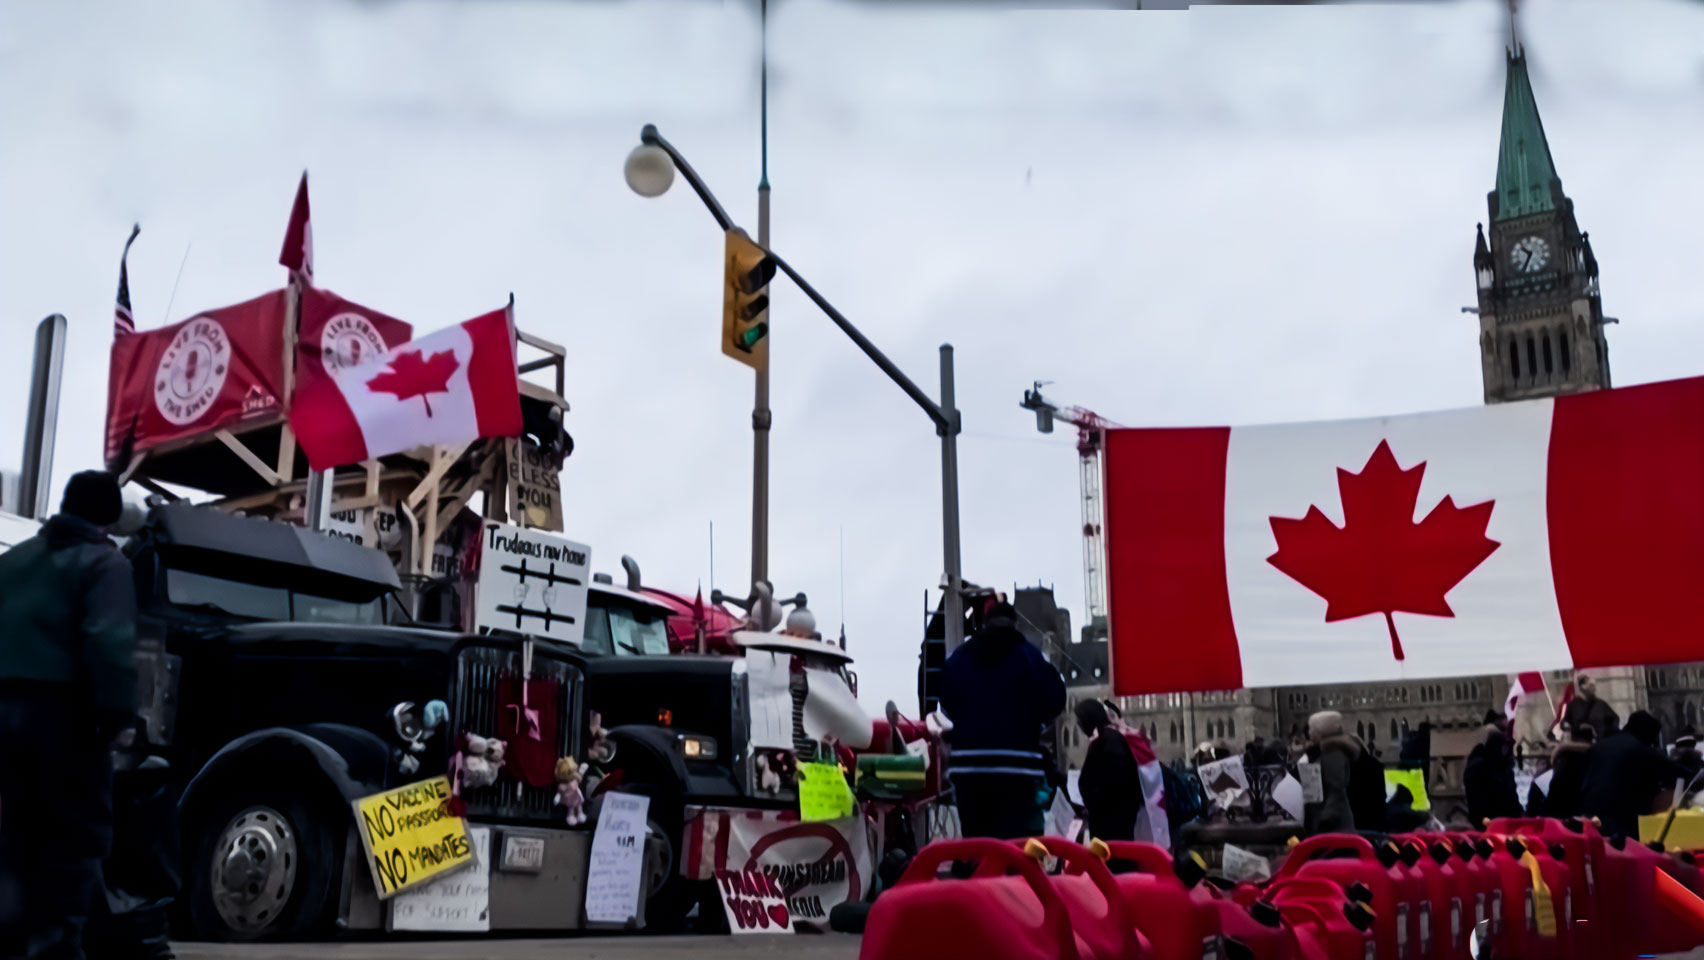
La scorsa domenica è stato colpito con un attacco hacker il sito di crowdfunding GiveSendGo, che stava raccogliendo e distribuendo donazioni da tutto il mondo a favore dei camionisti in protesta ad Ottawa.
Come noto, i camionisti avevano iniziato a raccogliere fondi in crowdfunding su GoFundMe, una piattaforma più conosciuta. Ad un certo punto GoFundMe aveva bloccato la campagna e congelato i fondi, dicendo che le donazioni sarebbero state ridirette verso altri enti caritatevoli, non è dato di capire se di scelta della società o degli autori della campagna.
Gli organizzatori della protesta erano quindi ripiegati su GiveSendGo, un sito di crowdfunding di matrice cristiana. In breve tempo la campagna aveva racimolato l’equivalente dei fondi bloccato da GoFundMe, circa 8, 6 milioni di dollari.
La privacy violata può aprire alla pratica del doxxing, ossia lo sputtanamento online di singole persone di modo da creare problemi nella loro vita reale, a livello professionale e relazionale
Il governo canadese aveva ordinato a GiveSendGo di congelare i fondi destinati al Convoy of Freedom, ma la società aveva risposto dicendo che non il governo di Ottawa non aveva alcuna giurisdizione su GiveSendGo, società americana.
Know this! Canada has absolutely ZERO jurisdiction over how we manage our funds here at GiveSendGo. All funds for EVERY campaign on GiveSendGo flow directly to the recipients of those campaigns, not least of which is The Freedom Convoy campaign.
— GiveSendGo (@GiveSendGo) February 11, 2022
Quindi, ecco che casualmente capito questo attacco cibernetico, che espone la lista di tutti i donatori. La privacy violata può aprire alla pratica del doxxing, ossia lo sputtanamento online di singole persone di modo da creare problemi nella loro vita reale, a livello professionale e relazionale.
Si è trattato di un attacco in grande stile: gli hacker hanno postato un video tratto dal film Disney Frozen (con allusione al conto congelato) con a scorrere un intero manifesto contro la protesta dei camion. Lo stesso sito Givesendgo era stato ridiretto verso un’altro indirizzo, GiveSendGone, che celebrava il KO informatico del crowdfunding cristiano.
Here’s part of the video hackers have now posted on the @GiveSendGo website #cdnpoli #onpoli #Ottawa https://t.co/FCo6wKafnM pic.twitter.com/jYCdVAzdQl
— Travis Dhanraj (@Travisdhanraj) February 14, 2022
È piuttosto raro, per non dire incredibile, lo zelo conformista dei presunti hacker, che invece che prendere le parti della protesta come suggerirebbe l’idea del pirata anarchico, si schierano con il potere costituito, divenendo pasdaran del regime di Trudeau junior.
«Il governo canadese vi ha informato che i soldi che voi stronzi avete raccolto per finanziare un’insurrezione sono stati congelati» minaccia il manifesto dei presunti hacker
«Il governo canadese vi ha informato che i soldi che voi stronzi avete raccolto per finanziare un’insurrezione sono stati congelati» minaccia il manifesto dei presunti hacker.
«La banca TD ha congelato diversi conti» dicono i pirati, gioendo delle giuste azioni di ritorsione di un grande ente bancario nazionale: le banche e gli hacker sono da sempre grandi amici.
«Avete contribuito a finanziare l’insurrezione del 6 gennaio negli Stati Uniti». Un riferimento al fallito golpe trumpiano non poteva mancare. No.
«Avete aiutato a finanziare un’insurrezione a Ottawa». Il linguaggio tende a somigliare a quello di certi consiglieri comunali della capitale, che hanno parlato proprio di «insurrezione» e «terrorismo».
«In effetti, vi impegnate a finanziare qualsiasi cosa che tenga acceso il fuoco furioso della disinformazione fino a bruciare le democrazie collettive del mondo». Eccerto, ora gli hacker difendono le democrazie collettive mondiali, qualunque cosa questa espressione voglia dire.
«A nome delle persone sane di tutto il mondo che desiderano continuare a vivere in una democrazia, ora vi sto dicendo che GIVESENDGO stesso è congelato».
Il manifesto attacca quindi il «convoglio di camion per protestare contro i requisiti dei vaccini», suggerendo che i leader delle proteste sono «noti estremisti che hanno pubblicamente dichiarato di voler rovesciare il governo» e «hanno tenuto una città in ostaggio per settimane mentre terrorizzavano la pacifica cittadini che ci abitano». Pirati pro quiete pubblica.
Insomma, democratici hacker vaccinisti pro-governativi. Quindi hacker OGM. Anzi, hacker mRNA. Non una grinza.
Infine, ecco qualcosa di mai visto prima d’ora, una tirata di «complottismo hacker».
«Ora sono in corso o pianificati convogli di camion in tutto il mondo», continua il testo sulle immagini di Frozen.
«Qualcuno ha davvero pensato a quanto sia pericoloso, soprattutto in questi tempi? I governi e le forze dell’ordine devono considerare la possibilità che alcune di queste persone non siano semplicemente dei normali camionisti e siano stufe di mascherine e vaccini».
«La possibilità che un movimento di convogli come questo possa essere una copertura per un tipo di attacco di cavalli di Troia in cui estremisti e gruppi di milizie possano arrivare in gran numero con le armi, grandi convogli di camion che si spostano nelle capitali sembrerà normale dato il tema della queste proteste mondiali».
Insomma, un colpo di Stato mondiale di gente armata che si sposta in camion, come in un Mad Max qualsiasi. Una prospettiva tremenda quanto concreta. Per fortuna, sventata dagli hacker che hanno sistemato un sito di crowdfunding esponendo i dati personali dei suoi utenti, che magari hanno donato 5 dollari neanche potendo permetterselo, perché a causa degli obblighi vaccinali hanno perso il lavoro.
Domanda: un hacker che sta dalla parte dello Stato, come si può chiamare? Hacker di Stato?
Domanda: un hacker che sta dalla parte dello Stato, come si può chiamare? Hacker di Stato?
Non so a voi, ma a noi tutta questa storia ricorda un momento stranissimo del 2013, quando quello che si pensava il partito informatico per eccellenza, il M5S, entrò in Parlamento. Ad un mese dalle elezioni, alcuni deputati grillini furo oggetto di un attacco cibernetico. Furono trafugate le email alcuni deputati, tra cui vi erano, nel caso di una onorevole del partito di Grillo, alcune foto molto intime. Un fantomatico gruppo chiamato «Hacker del PD» rivendicò il ciberattacco. Secondo la trasmissione TV Le Iene, il gruppo era invece interno al M5S. L’interessata smentì.
Come sempre, nel caso della guerra cibernetica, è impossibile capire chi davvero sia l’attaccante.
Nel frattempo, per non saper né leggere né scrivere, il governo Trudeau sta pensando di perseguire anche chi scambia criptovalute: una forma di finanziamento della protesta impossibile da fermare.
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Mercoledì il dipartimento di Giustizia degli Stati Uniti ha reso noto che le autorità americane hanno sventato un rilevante attacco informatico sponsorizzato da uno Stato, il quale ha provocato un’intrusione temporanea nei sistemi della NASA, della Federal Reserve, del Senato, del Dipartimento di Giustizia, del Dipartimento dell’Energia e del Dipartimento della Salute e dei Servizi Umani, oltre che in quelli di quattro aziende non specificate negli Stati Uniti e in Corea del Sud.
«Oggi abbiamo annunciato lo smantellamento di una botnet [ una rete di dispositivi connessi a internet (come computer, smartphone o oggetti IoT) infettati da malware e controllati a distanza da un unico utente malevolo, ndr] globale e di una piattaforma di hacking utilizzate da hacker sponsorizzati dallo stato cinese per colpire le infrastrutture critiche statunitensi», ha dichiarato il direttore dell’FBI Kash Patel.
«Questi strumenti venivano utilizzati da hacker cinesi per nascondere l’origine dei loro attacchi. Grazie al lavoro dell’FBI di San Diego, della Divisione Cyber dell’FBI e dei partner del Dipartimento di Giustizia, abbiamo sequestrato le infrastrutture degli avversari e disattivato queste piattaforme», ha aggiunto il Patello.
Nel quadro di una vasta operazione anti-spionaggio informatico, il Dipartimento di Giustizia ha sequestrato i domini utilizzati da due piattaforme di hacking identificate come «QScan» e «QTRouter».
Sostieni Renovatio 21
Descrivendo una botnet pervasiva ritenuta supportata da attori statali cinesi, il Wall Street Journal spiega che «l’obiettivo era quello di mimetizzarsi con il traffico di rete legittimo, rendendo difficile rintracciare l’attività di hacking, affermano i funzionari federali».
«Il gruppo ha sfruttato vulnerabilità del software per lanciare attacchi informatici contro agenzie governative statunitensi, compagnie elettriche e sistemi ospedalieri, e ha gestito una rete mondiale di dispositivi compromessi, nota come botnet, per condurre le sue campagne di hacking», continua il WSJ.
Quanto all’accusa specifica di sostegno statale, il comunicato stampa del Dipartimento di Giustizia afferma che «il gruppo statale della Repubblica Popolare Cinese (RPC) noto come “QTF”», impiegato dalla società cinese Nanjing Xinjiuwei Network Technology Company, ha creato e gestito QScan e QTRouter».
Il comunicato del Dipartimento di Giustizia USA descrive inoltre gli sforzi compiuti per occultare e negare in modo plausibile quanto segue:
«QTRouter è costituito da questi dispositivi IoT compromessi, nonché da dispositivi di servizi proxy commerciali e server virtuali privati (VPS) noleggiati. QTRouter funge quindi da “rete di offuscamento”, consentendo a QTFY e ad altri criminali informatici di nascondere l’origine cinese delle loro attività di intrusione informatica, poiché le comunicazioni malevole sembrano provenire da computer (come quelli compromessi da QScan) che si trovano al di fuori della Repubblica Popolare Cinese e potrebbero persino essere locali alle reti prese di mira. Poiché i domini sequestrati erano codificati direttamente nei malware QScan e QTRouter e utilizzati per attività essenziali come la comunicazione e l’autenticazione, i sequestri autorizzati dal tribunale hanno reso QScan e QTRouter inutilizzabili».
Né il ministero degli Esteri di Pechino né l’ambasciata cinese a Washington hanno risposto ufficialmente alle accuse e, come già accaduto in passato, è probabile che respingano completamente l’accusa statunitense.
All’inizio di quest’anno Google è stata tra coloro che hanno messo in guardia contro un’imminente intensificazione degli attacchi cinesi e russi contro le aziende statunitensi del settore della difesa.
Il precedente rapporto di Google sembrava anticipare alcune delle tecniche impiegate in quest’ultimo attacco informatico. Il rapporto citava osservazioni relative a «un numero maggiore di missioni di spionaggio informatico legate alla Cina e dirette contro l’industria della difesa e aerospaziale rispetto a quelle condotte da qualsiasi altro attore sponsorizzato da uno Stato negli ultimi due anni».
«Ma la caratteristica distintiva di molte operazioni è stata lo sfruttamento dei dispositivi edge per ottenere l’accesso iniziale», si legge nel rapporto, riferendosi ai componenti hardware posizionati ai margini di una rete. «Abbiamo anche osservato che gruppi di minaccia legati alla Cina sfruttano le reti ORB per la ricognizione contro obiettivi dell’industria della difesa, il che complica l’individuazione e l’attribuzione».
Come riportato da Renovatio 21, tre anni fa Microsoft aveva rivelato che un gruppo di hacker statali cinesi ha condotto una sofisticata operazione di sorveglianza sulle principali risorse infrastrutturali statunitensi.
Nel 2023 era stato riportato che decine di migliaia di messaggi erano stati rubati dal Dipartimento di Stato americano in un grave attacco informatico. A inizio anno un attacco cibernetico ritenuto provenire dalla Cina aveva colpito istituzioni accademiche sudcoreane. A giugno dello stesso anno era stata rivelata la possibilità di un possibile attacco cibernetico contro sistemi militari USA di stanza a Guam, l’isola del Pacifico che è territorio e base militare degli Stati Uniti. Secondo alcuni osservatori poteva trattarsi di un’operazione il cui vero obiettivo potrebbe essere Taiwan.
Durante la campagna presidenziale americana 2024 era emerso che hacker cinesi avrebbero violato i telefoni di numerosi politici statunitensi e raccolto l’audio delle loro chiamate, arrivando ad hackerare persino il PC dell’allora segretario del Tesoro USA Janet yellen. Secondo un advisory congiunto delle agenzie federali USA, pubblicato dalla Cybersecurity and Infrastructure Security Agency (CISA), in quell’anno hackers cinesi hanno compromesso organizzazioni in oltre 70 Paesi. La Nuova Zelanda ha lamentato un attacco hacker cinese al suo Parlamento.
Nel 2022 la Cina si è veementemente opposta al coinvolgimento del Giappone nella Difesa cibernetica NATO, di cui ha voluto far parte anche la Corea del Sud. I due Paesi asiatici hanno voluto cioè far parte del Centro di Eccellenza per la Difesa Informatica Cooperativa (CCDCOE) della NATO, cioè il comando per la guerra cibernetica del Patto Atlantico. La conclusione che qualcuno poteva trarre è che la Microsoft possa coordinare, oltre che con gli USA; anche con la UE, l’Ucraina e la NATO.
Come riportato da Renovatio 21, a ottobre 2023 si è scoperto che hackers cinesi hanno rubato dati da un’azienda biotech americana, colpendo il settore della ricerca. A maggio 2021 si è saputo che la Cina ha spiato per anni i progetti di un jet militare USA, grazie a operazioni informatiche mirate.
Iscriviti alla Newslettera di Renovatio 21

Concluso il torneo autunnale di Sumo

Flydubai, no ai complotti sull’aereo più pazzo del mondo

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

Il ministro israeliano Smotrich appoggia il genocidio dei palestinesi dinanzi alle telecamere

Il cardinale Pizzaballa piange la morte delle donne cattoliche uccise da un raid aereo israeliano

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Sì, vogliamo i funerali di Stato per Emma Bonino

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città
-
 Pensiero2 settimane fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Pensiero1 settimana fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Salute2 settimane fa
Esplosione delle malattie legate alle muffe
-
Immigrazione3 giorni fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Spirito1 settimana fa
Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»
-
Spirito2 settimane fa
«Salus extra Ecclesiam non est»: mons. Viganò contro il documento vaticano sul dialogo interreligioso
-
Immigrazione1 settimana fa
L’ascesa del problema bengalese in Italia
-
Spirito2 settimane fa
Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX