Guerra cibernetica
MOAB: la più grande fuga di dati della storia è qui: 26 miliardi di record ora sono esposti, forse anche i vostri


È arrivata MOAB, ossia «Mother of all Breaches», la «madre di tutte le fughe di dati»: decine di miliardi di record sono stati trafugati e sono ora a rischio. Si tratta della più grande breach della storia. Lo riporta il sito Cybernews.
L’enorme fuga di dati contiene dati di numerose violazioni precedenti, tra cui l’incredibile cifra di 12 terabyte di informazioni, che coprono l’incredibile cifra di 26 miliardi di record.
«La fuga di dati, che contiene i dati degli utenti di LinkedIn, Twitter, Weibo, Tencent e altre piattaforme, è quasi certamente la più grande mai scoperta» scrive Cybernews.
Sostieni Renovatio 21
Secondo il team di ricercatori che ha trovato la falla, sebbene il set di dati trapelato contenga principalmente informazioni relative a violazioni di dati passate, quasi certamente contiene nuovi dati, che non sono stati pubblicati prima. Gli esperti ritengono improbabile riuscire ad identificare il proprietario dell’istanza contenente la quantità supermassiva di dati sensibili.
Il MOAB contiene 26 miliardi di record in 3.800 cartelle, ciascuna delle quali corrisponde a una violazione dei dati separata. Sebbene ciò non significhi che la differenza tra i due si traduca automaticamente in dati non pubblicati in precedenza, miliardi di nuovi record indicano una probabilità molto elevata e il MOAB contiene informazioni mai viste prima.
I ricercatori ritengono che il proprietario del MOAB abbia un interesse acquisito nell’archiviazione di grandi quantità di dati e, pertanto, potrebbe essere un attore malintenzionato, un broker di dati o qualche servizio che funziona con grandi quantità di dati.
«Il set di dati è estremamente pericoloso poiché gli autori delle minacce potrebbero sfruttare i dati aggregati per un’ampia gamma di attacchi, tra cui furti di identità, sofisticati schemi di phishing, attacchi informatici mirati e accesso non autorizzato ad account personali e sensibili», hanno affermato i ricercatori del team che ha scoperto la catastrofica falla.
Il MOAB «non sembra essere costituito solo da dati appena rubati ed è molto probabilmente la più grande raccolta di violazioni multiple (COMB)», scrive Cybernews.
Anche se il team ha identificato oltre 26 miliardi di record, è molto probabile che vi siano anche dei duplicati. Tuttavia, i dati trapelati contengono molte più informazioni delle semplici credenziali: la maggior parte dei dati esposti sono sensibili e, quindi, preziosi per attori malintenzionati.
Si suppone che ci siano centinaia di milioni di record da Weibo (504 milioni), MySpace (360 milioni), Twitter (281 milioni), Deezer (258 milioni), Linkedin (251 milioni), AdultFriendFinder (220 milioni), Adobe (153 milioni), Canva (143 milioni), VK (101 milioni), Daily Motion (86 milioni), Dropbox (69 milioni), Telegram (41 milioni) e molte altre società e organizzazioni informatiche.
MOAB conterrebbe anche documenti di varie organizzazioni governative negli Stati Uniti, Brasile, Germania, Filippine, Turchia e altri Paesi.
Aiuta Renovatio 21
Secondo gli scopritori, l’impatto del MOAB sui consumatori potrebbe essere senza precedenti. Poiché molte persone riutilizzano nomi utente e password, gli autori malintenzionati potrebbero lanciarsi in uno tsunami di attacchi contro gli account degli utenti.
«Se gli utenti utilizzano per il proprio account Netflix le stesse password che utilizzano per il proprio account Gmail, gli aggressori possono sfruttarle per orientarsi verso altri account più sensibili. Oltre a ciò, gli utenti i cui dati sono stati inclusi in MOAB supermassicci potrebbero diventare vittime di attacchi di spear-phishing o ricevere elevati livelli di e-mail di spam», hanno affermato i ricercatori.
La fuga di dati più grande prima di MOAB era sta nel 2021, quando si calcolò che un COMB conteneva 3,2 miliardi di record, che rappresentano un misero 12% del MOAB 2024.
Anche i dati di accesso di alcuni utenti italiani potrebbero essere quindi stati compromessi. Si consiglia di utilizzare sequenze complesse diverse per ciascun servizio, e di impostare sempre la verifica di accesso su due fattori (quella che implica un codice che arriva via mail, telefonata o SMS).
Se avete account diversi che usano la stessa password cambiatela immediatamente.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
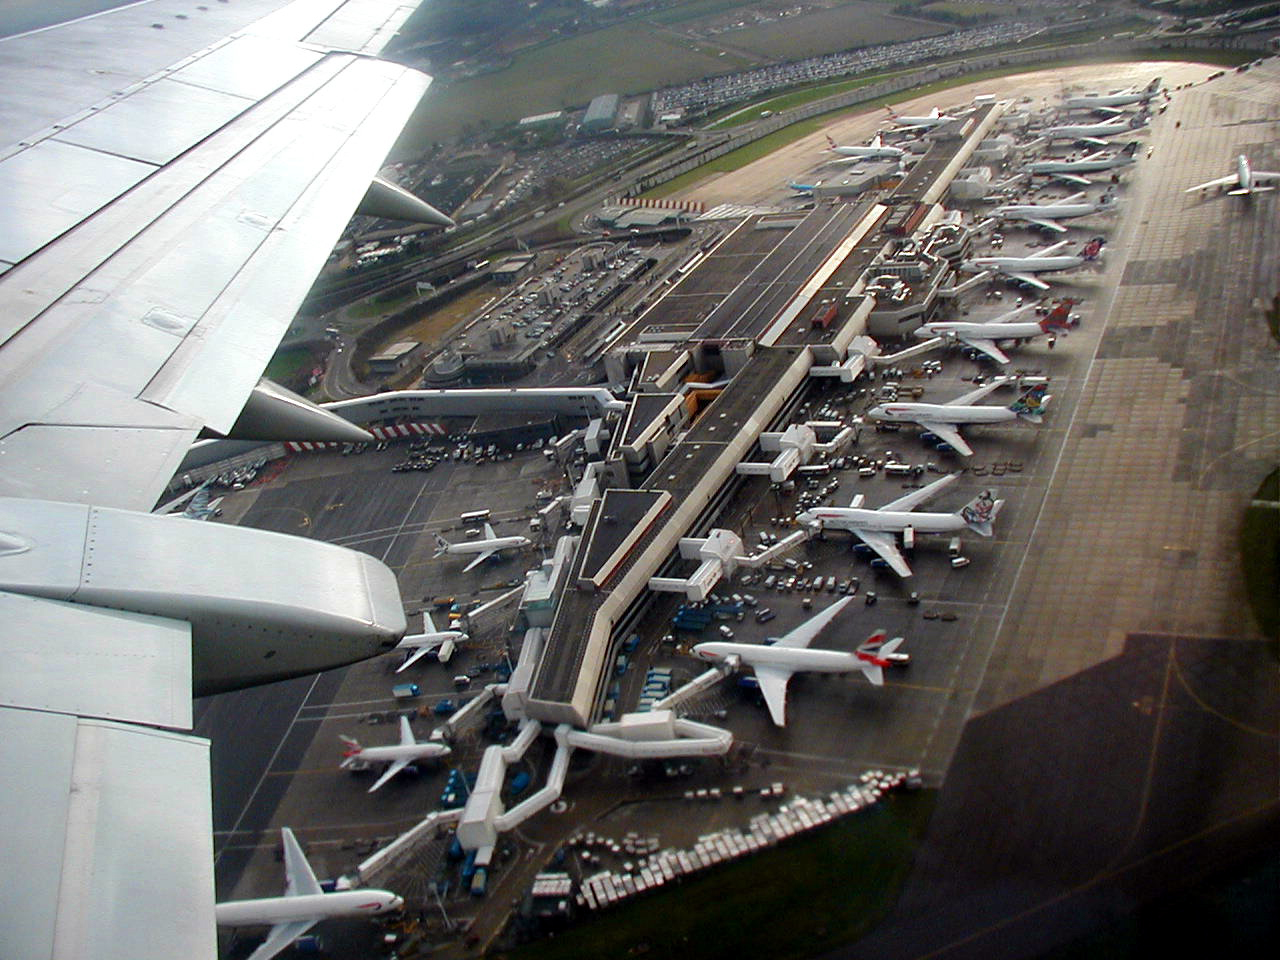
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Origini del codice del Bushido

I malori della 41ª settimana 2026

L’esercito USA trasmetterà in diretta streaming un’esecuzione tramite fucilazione

La BBC paga i dipendenti bianchi meno di quelli appartenenti a minoranze etniche

L’amministrazione Trump nega di aver rinviato la decisione sulla pillola abortiva a dopo le elezioni di medio termine

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Sì, vogliamo i funerali di Stato per Emma Bonino

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città
-
 Pensiero2 settimane fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Salute2 settimane fa
Esplosione delle malattie legate alle muffe
-
Immigrazione5 giorni fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Spirito2 settimane fa
Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»
-
Immigrazione1 settimana fa
L’ascesa del problema bengalese in Italia
-
Misteri2 settimane fa
Le indagini sull’Arca di Noè entrano in una nuova fase con le trivellazioni vicino all’Ararat
-
Eutanasia1 settimana fa
L’Olanda effettua la prima eutanasia in assoluto su un bambino di 24 mesi
-
Morte cerebrale2 settimane fa
Nessun algoritmo può decidere della vita. E la morte cerebrale? Ripensando alle parole del papa