Guerra cibernetica
Media e censura: siamo già in guerra

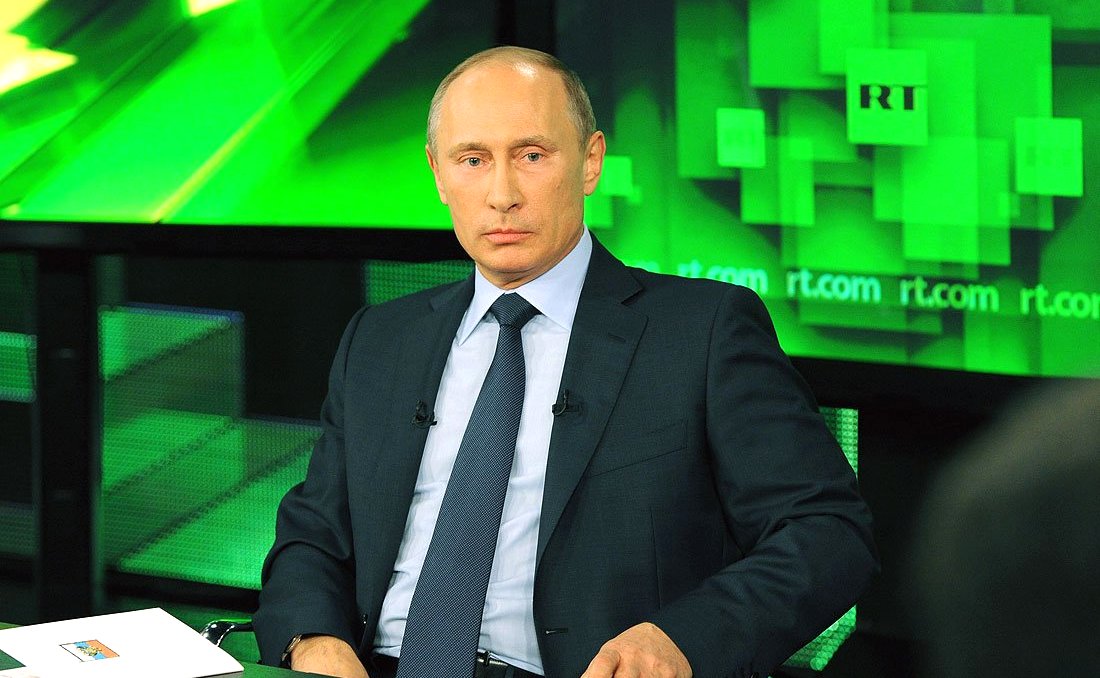
Sputnik e Russia Today (chiamata in genere RT), due canali di informazione legati al governo Russo, sono stati banditi. Sono spariti dal satellite dei Paesi europei e non solo, soprattutto sono stati cancellati da YouTube, dove, secondo una notizia filtrata in rete negli anni, il canale di RT sarebbe stato più visto di quelli della CNN e della BBC.
Si tratta di una manovra senza precedenti: censura pura, impossibile in un contesto non emergenziale.
L’abbondanza di materiale che producevano (compresi reportage che nessuna testata occidentale vuole coprire veramente, come ad esempio le proteste antivacciniste in tutta Europa) non è più disponibile.
Si tratta di una manovra senza precedenti: censura pura, impossibile in un contesto non emergenziale
Non si tratta di una novità. I due canali sono sempre stati un bersaglio di istituzioni e piattaforme occidentali. Come riportato dal Renovatio 21, solo poche settimane fa c’era stata la querelle tra RT e lo Stato tedesco, che ne aveva vietato le trasmissioni.
L’Europa ha bandito RT e Sputnik martedì primo marzo, con effetto immediato. «La sanzione significa che agli operatori dell’UE sarà vietato trasmettere, facilitare o contribuire in altro modo alla diffusione di qualsiasi contenuto RT e Sputnik» riporta l’agenzia Reuters.
Si tratta di un bavaglio totale, piazzato dalla democratica Unione Europea.
I grandi di Big Tech si sono, come sempre, immediatamente allineati all’establishment. Facebook, Google, YouTube e anche il cinese TikTok «stanno già bloccando l’accesso a RT e Sputnik nell’UE» scrive Reuters. Twitter ha dichiarato che rispetterà il divieto dell’UE.
Si tratta di un bavaglio totale, piazzato dalla democratica Unione Europea
Nel momento in cui scriviamo, la pagina italiana dell’agenzia Sputnik non è più raggiungibile, nemmeno usando VPN. Anche la pagina inglese Sputniknews non viene caricata.
Il 1 marzo Google ha bloccato le applicazioni mobili di RT e Sputnik presenti nel suo Play Store, riporta Reuters.
Apple ha fatto sapere che non è più possibile scaricare dall’Apple Store le app di RT e Sputnik al di fuori della Russia – bel paradosso, perché le due realtà di informazione sono pensate proprio per offrire il punto di vista russo (e non solo) agli stranieri.
Di fatto, quello che ci appare chiarissimo ora è che se oscurano le comunicazioni dell’avversario, siamo in presenza di un assetto da guerra già montato nei nostri apparati statali.
«La manipolazione sistematica delle informazioni e la disinformazione da parte del Cremlino viene applicata come strumento operativo nel suo assalto all’Ucraina», ha affermato il capo della politica estera dell’UE Josep Borrell in una nota. «È anche una minaccia significativa e diretta per l’ordine pubblico e la sicurezza dell’Unione».
Se oscurano le comunicazioni dell’avversario, siamo in presenza di un assetto da guerra già montato nei nostri apparati statali
Borrell è quello che, con estremo acume, aveva twittato, per poi cancellare, che le sanzioni contro Mosca avrebbero impedito ai russi di comprare diamanti ad Anversa e alta moda a Milano: del disastro ulteriore che toccherà alla popolazione russa e a centinaia di migliaia di aziende europee, tra cui quelle italiane.
Tuttavia, è il linguaggio che qui conta: «disinformazione», «strumento operativo», «minaccia». È un linguaggio bellico.
Da un punto di vista mediatico, con ogni evidenza, siamo già in guerra.
Come riportato da Renovatio 21, l’omogeneità tra TG nazionali, giornali e social è oramai impressionante: se guardi il telegiornale o scorri Twitter puoi farti l’idea che gli Ucraini, pure vittime in fuga da aiutare e compatire, sono in realtà vittoriosi su tutti i fronti, stanno respingendo gli attacchi (per i quali chiedono armi, anzi chiedono a noi di combattere per loro…), magari marciano già verso Mosca. Pura propaganda filo-ucraina, filo-NATO, filo-USA. Nessuna concessione a qualsiasi altro punto di vista.
La guerra dell’informazione è partita. Anche quella, direbbe Draghi,potrebbe essere stata «premeditata» da molto tempo.
Nel 2015 il cofondatore di RT, Mikhail Lesin, fu trovato morto nella sua stanza di albergo a Washington. Un anno dopo la morte, l’autopsia della polizia della capitale ha parlato di morte per «lesioni da corpo contundente alla testa». Secondo il coroner, il corpo di Lesin mostrava segni di «lesioni da corpo contundente al collo, al busto, agli arti superiori e agli arti inferiori». Emerse inoltre che l’uomo era intossicato dall’alcol. Sulla faccenda ancora oggi aleggia il mistero.
Un’ultima prova della censura da stato di guerra che stiamo vivendo.
Non solo i siti di informazione russi sono irraggiungibili… Perfino il sito del vertice moscovita. Kremlin.ru è il sito ufficiale della presidenza della Federazione Russa dove in genere si vanno a raccogliere foto e video riguardanti le attività di Putin. Il discorso di Putin di qualche settimane fa Renovatio 21 lo ha preso da lì, dal russo, non fidandoci delle traduzioni che circolavano in rete, peraltro incomplete. Una quantità di foto di Wikipedia di leader di governo mondiale sono prese da Kremlin.ru, perché offre la possibilità di ripubblicarle con licenza Creative Commons.
Ora, da giorni il sito ci è irraggiungibile. Anche qui, provando con i VPN, niente da fare.
Giorni fa è emerso che Kremlin.ru sarebbe stato attaccato da Anonymous. Perché? Il sito non contiene nulla, se non foto e testi pubblici.
Si tratta quindi della censura alla presidenza russa in sé, un bavaglio messo direttamente sulla bocca dell’Istituzione più alta della Russia.
E perché Anonymous dovrebbe fare questo? A questo risponde un articolo di stamane sul quotidiano La Verità, che sente un esperto di cybersecurity: «dietro ad Anonymous ci sono gli Stati».
Gli attacchi cyber statali, quindi, potrebbero essere cominciati, sia pur a bassa intensità.
E vogliamo ricordarlo: Biden ha dichiarato che considererà un attacco cibernetico a qualsiasi Paese NATO (cosa che, per definizione non si può provare: il ciberspazio è il paradiso del false flag) come motivo sufficiente per far scattare l’articolo 5 e quindi andare alla guerra totale contro la superpotenza termonucleare russa.
Se pensavamo che il mondo sotto il COVID fosse un mondo impazzito, non avevamo capito davvero niente.
AGGIORNAMENTO Le pagine web di Sputnik, italiana e internazionale, sembrano tornate online. La pagina della Presidenza della Repubblica Federale russa no.


Alcuni hacker hanno sottratto almeno 2,6 milioni di dollari dai fondi degli utenti di Polymarket, una piattaforma di mercato predittivo che permette di scommettere su eventi reali, tra cui elezioni e azioni militari. L’azienda è stata costretta a sospendere temporaneamente le negoziazioni sulla sua piattaforma di scambio internazionale, promettendo di rimborsare tutti gli utenti interessati.
In un post pubblicato giovedì su X, un account collegato a Polymarket ha affermato che la società aveva «identificato e risolto un problema che interessava la nostra piattaforma internazionale».
«Abbiamo temporaneamente sospeso le negoziazioni», si legge nel comunicato, che aggiunge che la violazione si è verificata a seguito di un attacco informatico a uno dei nostri fornitori terzi.
L’attacco informatico ha colpito solo la piattaforma principale di Polymarket, mentre Polymarket US, che opera in modo indipendente come borsa valori regolamentata a livello federale, ne è rimasta immune.
Diversi organi di stampa, tra cui il Wall Street Journal, hanno riportato che il fornitore terzo a cui Polymarket faceva riferimento era DebugBear, una piattaforma di monitoraggio delle prestazioni con sede in Gran Bretagna.
Giovedì pomeriggio DebugBear ha scritto su X di essere «a conoscenza di un incidente di sicurezza», consigliando ai clienti che utilizzano il suo prodotto RUM di «rimuovere il codice di incorporamento dal proprio sito web».
Secondo Business Today, che cita la società di analisi blockchain Bubblemaps, ben 700 account Polymarket sarebbero stati interessati, con utenti che hanno segnalato prelievi non autorizzati e improvvise liquidazioni del saldo.
La violazione ha coinciso con un grave attacco informatico a Binance, il più grande exchange di criptovalute al mondo, che ha visto gli intrusi rubare circa 6,3 miliardi di dollari.
Per quanto riguarda Polymarket, ha subito un’altra violazione dei dati lo scorso giugno, con gli hacker che si sono impossessati di oltre 2 milioni di dollari.
Negli ultimi anni, Polymarket, insieme al suo principale rivale Kalshi, è stato al centro di numerosi scandali, riguardanti l’insider trading da parte di funzionari e militari americani, con diversi stati degli Stati Uniti che lo hanno anche accusato di eludere le leggi sul gioco d’azzardo.
La scorsa settimana, l’Associated Press ha riferito che il Segretario alla Guerra statunitense Pete Hegseth aveva emesso una direttiva che metteva in guardia specificamente i membri delle forze armate dall’utilizzare materiale classificato per scommettere sui mercati di previsione.
All’inizio di quest’anno, il sergente maggiore dei Berretti Verdi dell’esercito americano Gannon Ken Van Dyke è stato arrestato e accusato di aver tratto profitto illegalmente dalla conoscenza anticipata dell’operazione di gennaio per rapire il presidente venezuelano Nicolas Maduro.
Iscriviti alla Newslettera di Renovatio 21
Secondo l’accusa, l’imputato avrebbe piazzato scommesse per oltre 32.500 dollari su Polymarket, principalmente il 2 gennaio, poche ore prima dell’attacco statunitense a Caracas. Van Dyke avrebbe inoltre guadagnato 400.000 dollari scommettendo sulla rimozione di Maduro dal potere. L’uomo si è dichiarato non colpevole.
I conti Polymarket di recente apertura hanno inoltre piazzato scommesse in momenti sospetti poco prima che il presidente degli Stati Uniti Donald Trump annunciasse il cessate il fuoco tra Stati Uniti e Iran ad aprile, generando centinaia di migliaia di dollari di profitti. La Casa Bianca ha successivamente avvertito il personale di non operare sulla base di informazioni riservate.
A fine agosto, Gabriel Perez, storico operatore del teleprompter di Trump, è stato condannato a pagare 65.000 dollari per risolvere una causa relativa alle sue operazioni di trading «illegali» sul mercato delle previsioni riguardanti i discorsi del presidente. Secondo quanto dichiarato all’epoca dalla Commodity Futures Trading Commission, all’assistente della Casa Bianca fu anche richiesto di restituire 107.000 dollari di profitti illeciti derivanti dalle sue scommesse su Kalshi.
Come riportato da Renovatio 21, a marzo scommettitori online, presumibilmente collegati alla piattaforma di previsioni Polymarket, avrebbero minacciato di morte un giornalista israeliano nel tentativo di costringerlo a modificare un articolo riguardante un attacco missilistico iraniano contro Israele.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
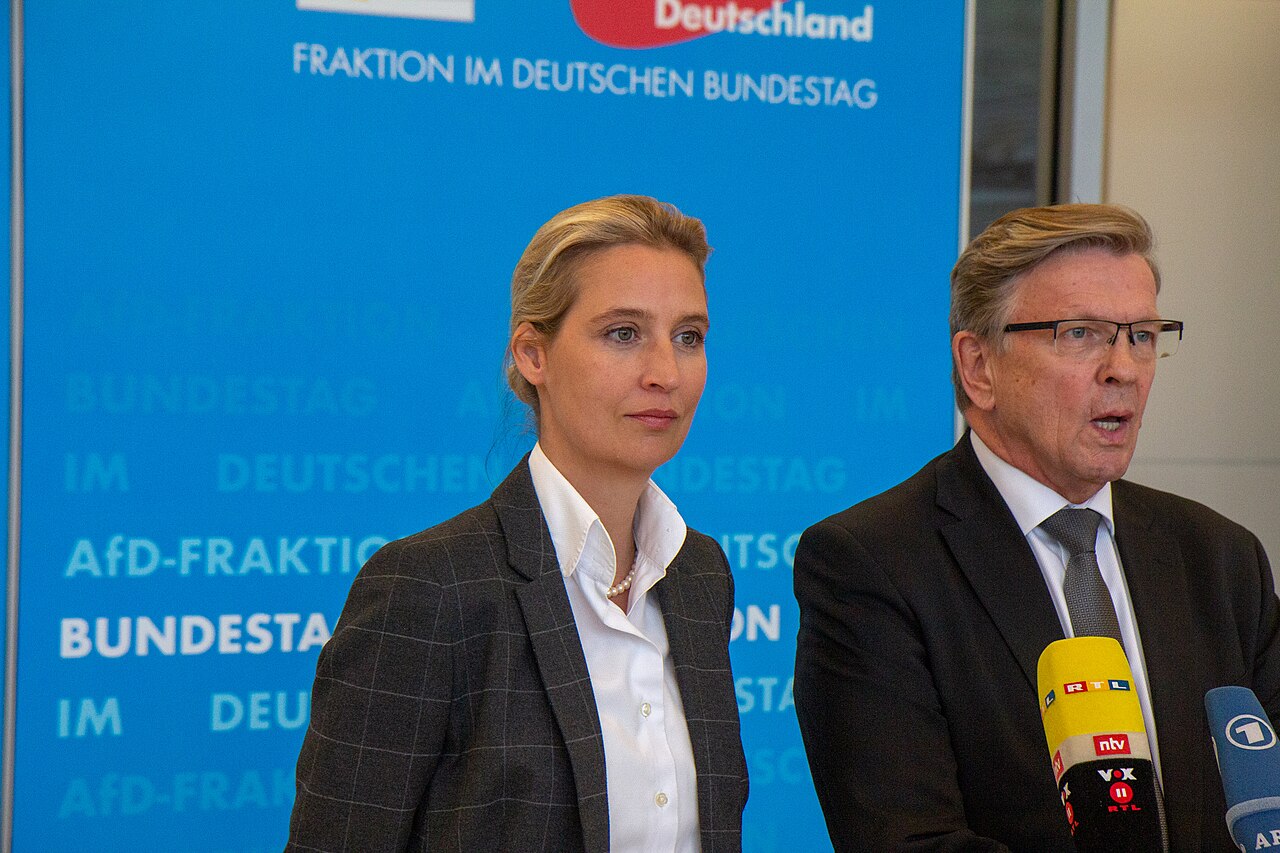
Il partito più popolare in Germania, Alternativa per la Germania (AfD), ha subito un massiccio attacco informatico: hacker sconosciuti avrebbero rubato e pubblicato centinaia di migliaia di email interne, mentre l’establishment politico del paese cerca pretesti per mettere al bando il partito di opposizione.
La violazione, riportata per la prima volta da Bild martedì, avrebbe esposto 421.179 email per un totale di 281 gigabyte, tra cui corrispondenza che coinvolge la co-presidente dell’AfD Alice Weidel, il presidente onorario Alexander Gauland e altre figure di spicco del partito.
Il materiale trapelato includerebbe, a quanto pare, fotografie di documenti d’identità, estratti conto bancari, fatture, domande di iscrizione e liste interne del partito. Il quotidiano Bild ha dichiarato di aver esaminato un piccolo campione dei documenti, tra cui una carta d’identità appartenente a Markus Frohnmaier, vicecapogruppo dell’AfD al Bundestag.
L’identità e le motivazioni degli hacker sono sconosciute e l’autenticità del materiale pubblicato non è stata verificata in modo indipendente.
L’AfD ha confermato che un fornitore di servizi di hosting che collabora con il partito è stato vittima di un attacco informatico a settembre, ma ha smentito le ipotesi secondo cui i suoi attuali sistemi di comunicazione sarebbero stati compromessi.
Iscriviti alla Newslettera di Renovatio 21
«Solo poche caselle di posta elettronica sono state copiate illegalmente, la maggior parte delle quali non veniva utilizzata da anni», ha dichiarato un portavoce del partito al quotidiano Bild, aggiungendo che gli account di posta elettronica attualmente in uso presso i partiti federali non sono stati interessati.
L’AfD ha condannato la violazione definendola un «attacco al sistema partitico tedesco e quindi alla democrazia» e ha affermato di aver segnalato l’attacco informatico alle autorità di sicurezza.
Nella mattinata di mercoledì, non era ancora giunta alcuna dichiarazione da parte degli inquirenti né alcuna condanna della violazione da parte di alti funzionari governativi.
La corrispondenza trapelata ha già attirato l’attenzione degli attivisti che chiedono la messa al bando del partito. Valentina Chiofalo, rappresentante dell’organizzazione tedesca per i diritti civili Gesellschaft für Freiheitsrechte, ha dichiarato all’agenzia TAZ che le email rubate potrebbero rafforzare le argomentazioni a favore della messa al bando dell’AfD, mentre la loro pubblicazione e l’analisi giornalistica potrebbero anche influenzare negativamente l’opinione pubblica nei confronti del partito.
L’attacco si inserisce in una crescente campagna da parte dei partiti politici tedeschi consolidati per isolare e potenzialmente mettere al bando l’AfD. Il partito euroscettico, che sostiene controlli più severi sull’immigrazione e si oppone al sostegno militare di Berlino all’Ucraina e alle sanzioni contro la Russia, ha raggiunto il 30% dei consensi nell’ultimo sondaggio INSA per Bild, con un vantaggio di 12 punti percentuali sul blocco CDU/CSU del cancelliere Friedrich Merz, sceso al 18%.
All’inizio di questo mese, l’AfD ha ottenuto per la prima volta la presidenza del Parlamento regionale della Sassonia-Anhalt, infrangendo il «muro» politico mantenuto dai partiti tradizionali. La sua ascesa ha spinto i leader parlamentari socialdemocratici a chiedere la creazione di un gruppo di lavoro federale-regionale per esaminare un possibile divieto, accusando l’AfD di minacciare la democrazia dall’interno e di promuovere l’estremismo.
Anche l’agenzia di Intelligence interna tedesca BfV ha cercato di classificare il partito come un’organizzazione di estrema destra confermata, ma un tribunale di Colonia ha bloccato tale designazione a febbraio, in attesa di ulteriori procedimenti legali.
L’AfD ha respinto le accuse, descrivendo il divieto proposto come un tentativo di sovvertire la volontà di milioni di elettori ed eliminare la competizione politica.
L’anno scorso il leader AfD Tino Chrupalla è stato assaltato e punto con una misteriosa siringa. Poco prima, aveva rivelato di essere stato debancarizzato: Postbank, una divisione bancaria al dettaglio del grande istituto finanziario Deutsche Bank, avrebbe chiuso il suo conto perché membro dell’AfD, ha lamentato il politico. Altri membri del partito hanno subìto la chiusura del conto corrente da parte delle banche.
Ad agosto 2024 la deputata AfD Beatrix von Storch è stata attaccato da un uomo che l’ha imbrattata di escrementi di cane durante un evento nel land della Renania-Palatinato. La Von Stoch è la deputata che tenne un notevole il discorso al Bundestaggo lo scorso 27 aprile in cui sferrava un feroce attacco contro i grandi interessi finanziari dietro i Verdi tedeschi spiegando le dinamiche occulte di tale «piovra verde».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Olaf Kosinsky via Wikimedia pubblicata su licenza CC BY-SA 3.0-de

«Stessa agenda antiumana e anticristica»: mons. Viganò commenta la sponsorizzazione da parte di Gates dell’evento multireligioso di Assisi

La banca delle guerre dell’Oppio

I Paesi sviluppati avvertono i cittadini di fare scorta di beni di prima necessità

Mons. Schneider: la FSSPX è «provvidenziale»

L’ONU rinnova l’appello per i vaccini in 100 giorni

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Trapianto di organi, prima la persuasione e poi l’obbligo?

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
 Immigrazione2 settimane fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Vaccini2 settimane fa
Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
-
Trapianti2 settimane fa
Trapianti, il prossimo passo: prelevare gli organi senza attendere la «morte»
-
Politica4 giorni fa
Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini
-
Persecuzioni2 settimane fa
Vescovo mette a tacere famoso esorcista
-
Spirito2 settimane fa
Sacerdote ucciso dalla caduta di un crocifisso durante la messa. Se fosse stato ad orientem si sarebbe salvato?
-
Geopolitica1 settimana fa
L’Arabia Saudita giustizia una coppia bengalese per essersi baciata all’interno di una moschea
-
Immigrazione2 settimane fa
Mons. Viganò contro la barbarie orchestrata