Guerra cibernetica
Dopo l’attacco hacker ad Aeroflot, la Russia blocca Speedtest


L’autorità russa per i media e le comunicazioni, Roskomnadzor, ha bloccato lo strumento di misurazione delle prestazioni di Internet Speedtest, gestito dalla società statunitense Ookla, citando minacce all’infrastruttura digitale nazionale. La mossa segue l’attacco cibernetico agli aeroporti russi portato ad inizio settimana, con rivendicazioni di gruppi ucraini. Lo riporta la stampa russa.
In una dichiarazione rilasciata mercoledì, l’agenzia ha affermato che l’accesso al servizio è stato limitato «a causa di minacce identificate alla sicurezza della rete di comunicazione pubblica e del segmento russo di Internet».
Speedtest, una delle piattaforme di test della velocità di Internet più popolari al mondo, vanta milioni di utenti giornalieri. Roskomnadzor ha raccomandato agli utenti russi di passare a un’alternativa nazionale chiamata ProSet, sviluppata nell’ambito del più ampio impegno del Paese verso la sovranità digitale.
Le autorità russe hanno segnalato per la prima volta un potenziale divieto di Speedtest nell’ottobre 2024. All’epoca, l’autorità di regolamentazione aveva avvertito che il servizio avrebbe potuto essere bloccato se si fosse scoperto che comprometteva la stabilità, l’integrità o la sicurezza delle reti nazionali.
Il quotidiano russo Izvestia ha citato un rapporto del think tank industriale International Communications Academy (ICA), secondo cui Ookla potrebbe condividere i dati raccolti durante i test dell’infrastruttura digitale russa con le agenzie di intelligence statunitensi, aumentando così il rischio di attacchi informatici.
Sostieni Renovatio 21
La proposta dell’ICA di vietare il servizio è stata sostenuta sia dalla Duma di Stato che dal Servizio di sicurezza federale, ha osservato il giornale. Le preoccupazioni sono state riprese dal Centro di Monitoraggio e Gestione delle Reti di Comunicazione Pubblica, un ente subordinato al Roskomnadzor. «I dati raccolti dal servizio statunitense potrebbero essere utilizzati per pianificare, organizzare, condurre e valutare l’efficacia di attacchi alle reti di telecomunicazioni russe, nonché alle entità a esse collegate», ha dichiarato mercoledì il centro, come riportato dalla testata Vedomosti.
Le autorità russe hanno già multato Ookla due volte per violazione delle leggi sulla localizzazione dei dati. Nel luglio 2022, l’azienda con sede a Seattle è stata condannata a pagare 1 milione di rubli (circa 12.000 dollari) per non aver archiviato i dati personali degli utenti russi su server situati nel Paese. Una violazione ripetuta ha portato a una seconda, più consistente multa di 6 milioni di rubli (circa 64.500 dollari) nell’ottobre 2023.
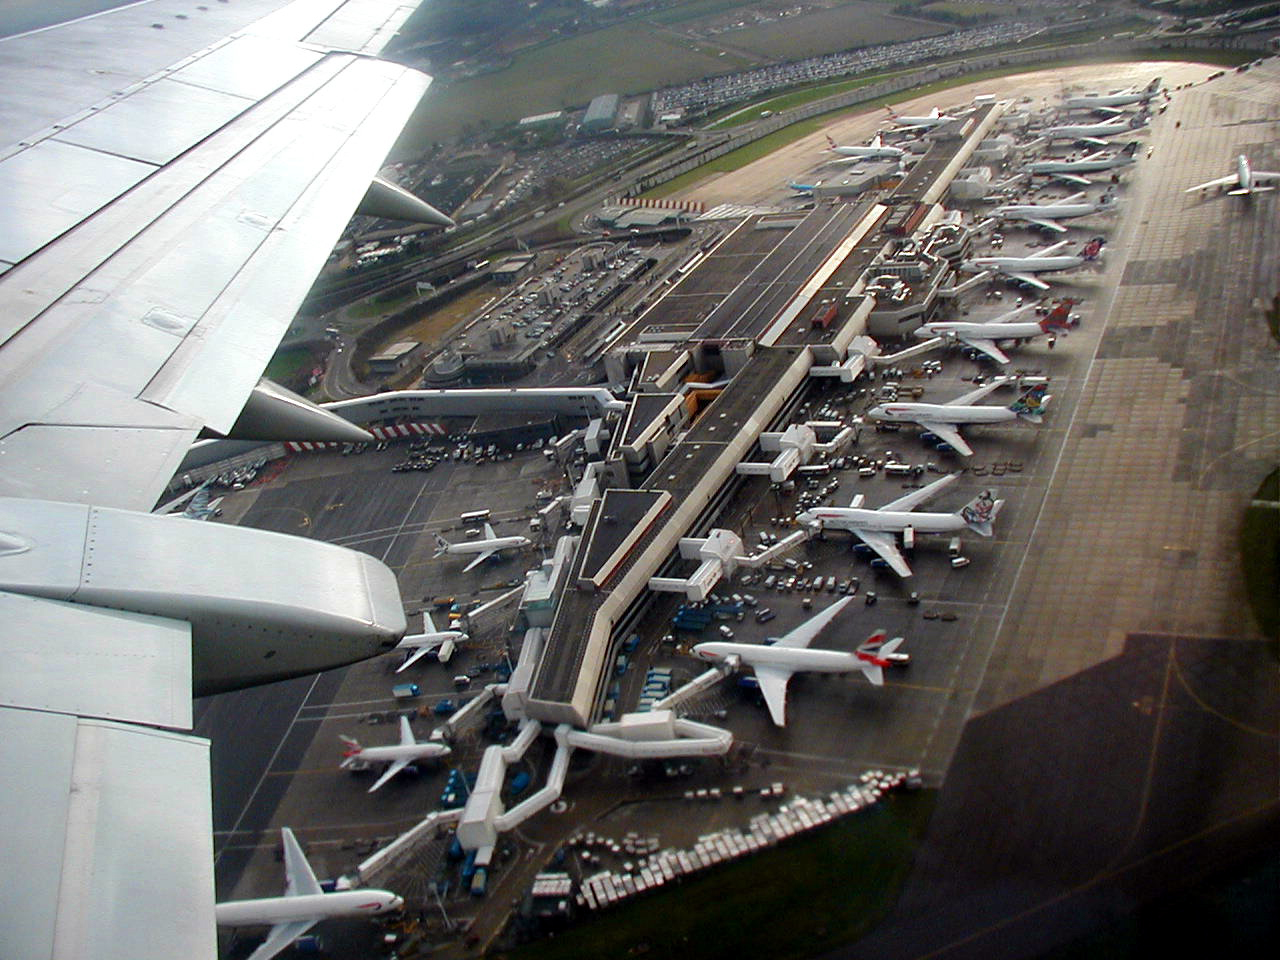
Il divieto di Speedtest fa seguito a un grave attacco informatico alla compagnia aerea russa Aeroflot all’inizio di questa settimana, che ha interrotto le operazioni aeroportuali e causato ritardi diffusi ai voli.
Lunedì, alcuni hacker filo-ucraini hanno rivendicato la responsabilità di un attacco informatico su larga scala ad Aeroflot, sostenendo di aver distrutto l’infrastruttura IT interna della compagnia aerea russa e di averne bloccato le operazioni.
Aeroflot ha confermato gravi problemi tecnici, ma non ha rivelato l’entità esatta dei danni. La compagnia aerea ha cancellato o ritardato oltre 100 voli, con tratte in tutta la Russia e diverse destinazioni internazionali interessate.
I gruppi di hacker Silent Crow e Cyberpartisans BY hanno affermato di essere stati all’interno della rete aziendale di Aeroflot per oltre un anno. Affermano di aver scaricato oltre 20 terabyte di dati, compromesso tutti i sistemi critici e avuto accesso ai computer dei dipendenti, compresi quelli dei top manager. Affermano inoltre di aver distrutto circa 7.000 server fisici e virtuali.
In una dichiarazione, gli hacker hanno stimato che il ripristino potrebbe costare decine di milioni di dollari e hanno definito il danno «strategico».
In seguito all’annuncio, Aeroflot ha avvisato i passeggeri di problemi tecnici interni e ha affermato che erano probabili modifiche agli orari dei voli. Più tardi, la compagnia ha annunciato di aver cancellato 49 coppie di voli da Mosca, tra cui Minsk, Yerevan e Astana. Anche i voli operati da Rossiya e dalla compagnia aerea low cost Pobeda sono stati interessati.
L’attacco ha causato notevoli disagi negli aeroporti russi. A Sheremetyevo, dove ha sede Aeroflot, si sono formate grandi folle di passeggeri in cerca di aggiornamenti. La compagnia ha invitato i passeggeri a non recarsi in aeroporto se non in caso di necessità e ha affermato che la possibilità di effettuare una nuova prenotazione è attualmente disponibile solo per categorie limitate di passeggeri.
La Procura generale russa ha confermato che Aeroflot ha subito un attacco informatico e ha avviato un procedimento penale.
Il Cremlino ha definito la situazione allarmante. “La minaccia degli hacker rimane per tutte le grandi aziende che forniscono servizi al pubblico”, ha affermato il portavoce Demetrio Peskov. L’attacco avviene mentre gli aeroporti di Mosca sono già stati colpiti per mesi dall’attività dei droni ucraini, che ha ripetutamente costretto alla sospensione temporanea dei voli.
Iscriviti alla Newslettera di Renovatio 21
Immagine di MBH via Wikimedia pubblicata su licenza Creative Commons Attribution 4.0 Internationa
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

«Perché Fauci deve marcire in galera»

La lettera di Charles Dickens contro le esecuzioni pubbliche

Smotrich: Gaza dovrebbe essere rasa al suolo per «ragioni sioniste»

La Nuova Destra: il paganesimo salverà l’Europa?

Senatori americani accusano Trump di aver «tradito e l’Ucraina»

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

Attacco Houthi all’aeroporto di Riad: almeno 12 morti e oltre 300 feriti

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale
-
 Immigrazione1 settimana fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Vaccini1 settimana fa
Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»
-
Pensiero2 settimane fa
Guerra, Eurasia, fine dell’egemonia occidentale e totalitarismo dell’AI: il discorso di Putin a Valdai 2026
-
Occulto6 giorni fa
Consiglio comunale si apre con la preghiera «Ave Satana»
-
Salute2 settimane fa
I malori della 40ª settimana 2026
-
Immigrazione2 settimane fa
La Francia sconvolta dall’anarcotirannia scolastica
-
Politica2 settimane fa
Assassina nel braccio della morte sopravvive a una doppia iniezione letale: nuova eroina delle donne ripaganizzate?
-
Vaccini2 settimane fa
Calendari vaccinali infantili nei diversi Paesi