Guerra cibernetica
Attacco cibernetico cinese a Guam. Era Taiwan il vero obiettivo?

Durante l’isteria per il pallone sonda cinese che volava sullo spazio aereo degli USA pochi mesi fa, un’altra tensione tra Washington la Repubblica Popolare emergeva improvvisamente: un possibile attacco cibernetico contro sistemi militari USA di stanza a Guam, l’isola del Pacifico che è territorio e base militare degli Stati Uniti – e non solo lì.
Le agenzie di Intelligence americane e Microsoft hanno rilevato un misterioso codice informatico nei sistemi di telecomunicazione a Guam e altrove negli Stati Uniti.
Il codice, che secondo Microsoft è stato installato da un gruppo di hacker del governo cinese, ha sollevato allarmi perché Guam, con i suoi porti nel Pacifico e la vasta base aerea americana, sarebbe stata il fulcro di qualsiasi risposta militare americana a un’invasione o al blocco di Taiwan, riporta il New York Times.
L’operazione è stata condotta con grande discrezione, a volte passando attraverso router domestici e altri comuni dispositivi di consumo connessi a Internet, per rendere l’intrusione più difficile da tracciare.
Il codice è chiamato «web shell», in questo caso uno script dannoso che consente l’accesso remoto a un server. I router domestici sono particolarmente vulnerabili, in particolare i modelli meno recenti che non dispongono di software e protezioni aggiornati.
A fine maggio Microsoft ha pubblicato i dettagli del codice che consentirebbero agli utenti aziendali, ai produttori e ad altri di rilevarlo e rimuoverlo.
In un comunicato coordinato, la National Security Agency (NSA, l’agenzia dedicata alle intercettazioni e alla guerra cibernetica) – insieme ad altre agenzie nazionali e ai servizi dei cosiddetti «Five Eyes» (Australia, Gran Bretagna, Nuova Zelanda e Canada) – ha pubblicato un avviso di 24 pagine che faceva riferimento alla scoperta di Microsoft e offriva avvertimenti più ampi su un «gruppo di attività recentemente scoperto» dalla Cina.
Microsoft ha chiamato il gruppo di hacker «Volt Typhoon» e ha affermato che faceva parte di uno sforzo cinese sponsorizzato dallo stato mirato non solo a infrastrutture critiche come comunicazioni, servizi elettrici e del gas, ma anche operazioni marittime e trasporti.
Le intrusioni sembravano, per ora, essere una campagna di spionaggio, scrive il NYT. «I cinesi potrebbero utilizzare il codice, progettato per perforare i firewall, per consentire attacchi distruttivi, se lo desiderano».
Finora, afferma Microsoft, non ci sono prove che il gruppo cinese abbia utilizzato l’accesso per attacchi offensivi. A differenza dei gruppi russi, l’Intelligence cinese e gli hacker militari di solito danno la priorità allo spionaggio.
«In alcune interviste, i funzionari dell’amministrazione hanno affermato di ritenere che il codice facesse parte di un vasto sforzo di raccolta di intelligence cinese che abbraccia il cyberspazio, lo spazio esterno e, come hanno scoperto gli americani con l’incidente del pallone, l’atmosfera inferiore» continua il NYT.
La Cina non ha mai riconosciuto l’hacking nelle reti americane, nemmeno nel più grande esempio di tutti: il furto di file di autorizzazione di sicurezza di circa 22 milioni di americani – inclusi sei milioni di set di impronte digitali – dall’Office of Personnel Management durante l’amministrazione Obama. Tale esfiltrazione di dati aveva richiesto la maggior parte dell’anno e aveva portato a un accordo tra il presidente Barack Obama e il presidente Xi Jinping, a cui sarebbe seguito, in teoria, un breve calo dell’attività informatica cinese dannosa.
Tre settimane fa la Cina ha inviato un avvertimento alle sue società affinché siano attente all’hacking americano. E ce n’è stato anche in abbondanza: nei documenti rilasciati da Edward Snowden, l’ex N.S.A. appaltatore, c’erano prove degli sforzi americani per hackerare i sistemi di Huawei, il gigante cinese delle telecomunicazioni, e obiettivi militari e di leadership. Le reti di telecomunicazioni sono obiettivi chiave per gli hacker e il sistema di Guam è particolarmente importante per la Cina perché le comunicazioni militari spesso si appoggiano sulle reti commerciali.
«In questo caso, è stato il focus su Guam ad attirare in particolare l’attenzione dei funzionari che stanno valutando le capacità della Cina – e la sua volontà – di attaccare o soffocare Taiwan» conclude il quotidiano di Nuova York. «Xi ha ordinato all’Esercito popolare di liberazione di essere in grado di conquistare l’isola entro il 2027. Ma il direttore della CIA, William J. Burns, ha fatto notare al Congresso che l’ordine “non significa che abbia deciso di condurre un’invasione”».
Nelle decine di esercitazioni condotte dagli USA negli ultimi anni per mappare come potrebbe avvenire l’attacco ai Taiwan, una delle prime mosse anticipate della Cina sarebbe quella di interrompere le comunicazioni americane e rallentare la capacità di risposta degli Stati Uniti. Quindi le esercitazioni hanno previsto attacchi alle comunicazioni satellitari e terrestri, specialmente intorno alle installazioni americane dove verrebbero mobilitate le risorse militari.
E «niente è più grande di Guam, dove la base aeronautica di Andersen sarebbe il punto di partenza per molte delle missioni dell’aeronautica per aiutare a difendere l’isola, e un porto della Marina è fondamentale per i sottomarini americani».
La rivelazione da parte di Microsoft riguardo a hacker cinesi nell’infrastruttura USA risale a fine maggio. Sei mesi fa, un attacco cibernetico ritenuto provenire dalla Cina aveva colpito istituzioni accademiche sudcoreane.
Come riportato da Renovatio 21, a novembre 2022 la Cina si è opposta con veemenza al coinvolgimento del Giappone nella Difesa cibernetica NATO.
A maggio dell’anno passato la Corea del Sud è diventata il primo stato membro asiatico del Centro di eccellenza per la difesa informatica cooperativa (CCDCOE) della NATO, cioè il comando per la guerra cibernetica del Patto Atlantico. I due Paesi asiatici che ospitano basi militari USA hanno così voluto cioè far parte del comando per la guerra cibernetica del Patto Atlantico.
Da sottolineare il coordinamento di Microsoft con le forze USA e, parrebbe, anche con la NATO.
Come riportato da Renovatio 21, allo scoppio del conflitto ucraino, il Threat Intelligence Center di Microsoft (centro per la raccolta dati sulle minacce) aveva dato avvertimento di un malware di tipo «wiper» – cioè che cancella tutto – mai visto prima che è apparso rivolto ai ministeri del governo e alle istituzioni finanziarie di Kiev.
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
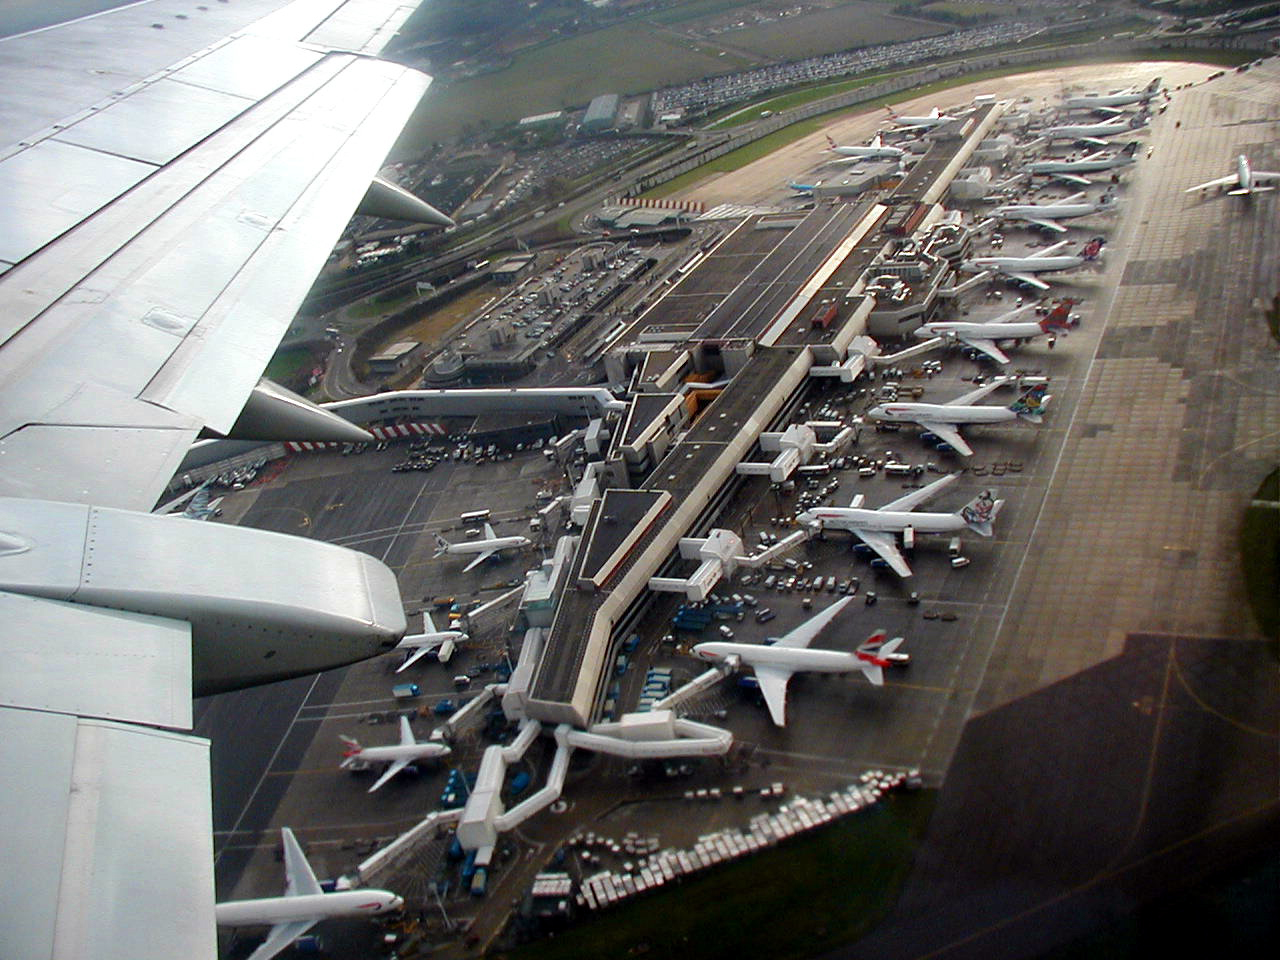
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Una piccola centrale elettrica britannica è stata messa fuori servizio a causa di un attacco informatico, e le autorità del Regno hanno accusato un gruppo di hacker legato all’Iran. Lo riporta il quotidiano britannico Telegraph.
In Gran Bretagna, decine di piccole centrali elettriche sono collegate alla rete nazionale, molte delle quali alimentate a gas e in funzione solo per poche ore alla settimana. Il giornale non ha specificato quale struttura fosse stata presa di mira, ma ha osservato che era rimasta fuori servizio per quattro giorni a luglio.
Secondo quanto riferito, le autorità avrebbero informato il Centro nazionale per la sicurezza informatica, un organo che si interfaccia con il pubblico presso il quartier generale delle comunicazioni governative, avrebbero tenuto briefing di emergenza per i dirigenti delle compagnie energetiche e inviato alle aziende linee guida sul rafforzamento delle misure di sicurezza.
Secondo il Telegraph, l’incidente è coinciso con una serie di attacchi informatici contro le infrastrutture idriche negli Stati Uniti, che hanno colpito impianti in 12 Stati. All’inizio di questo mese, la CBS News ha citato fonti secondo cui oltre 30 sistemi idrici comunitari sarebbero stati colpiti e che gli attacchi potrebbero essere collegati a hacker sostenuti dall’Iran.
Secondo quanto riportato, alcune aziende di servizi pubblici hanno perso funzionalità di controllo remoto essenziali, costringendo gli operatori a passare alla modalità manuale. In diversi casi, gli hacker sono riusciti ad accedere da remoto a pompe, valvole e alla pressione dell’acqua.
Sostieni Renovatio 21
Le agenzie di Intelligence occidentali hanno ripetutamente affermato che le infrastrutture nazionali critiche e gli enti governativi sono costantemente minacciati da hacker provenienti da Iran, Corea del Nord, Cina e Russia – accuse che le autorità di ciascun Paese hanno respinto.
Come riportato da Renovatio 21, un rapporto parlamentare britannico di fine 2023 lanciava l’allarme sul fatto che il Regno britannico è vulnerabile a un attacco informatico «catastrofico» che potrebbe paralizzare ampie sezioni delle sue infrastrutture più critiche. Secondo il documento governativo, i sistemi IT britannici sono vulnerabili agli attacchi informatici «perché si basano su vecchi sistemi IT», per cui sarebbero necessari maggiori investimenti per prevenire una grave crisi causata da attacchi ransomware, «in particolare da parte di gruppi legati a Mosca, Pechino e Pyongyang».
Come riportato da Renovatio 21, molteplici allarmi per una ventura ciber-pandemia sono venuti dal World Economic Forum di Davos.
Il guru WEF Klaus Schwab varie volte ha parlato apertis verbis di un attacco informatico per il collasso sistemico totale, un evento catastrofico che toglierà internet – i cui blackout già aumentano in tutto il mondo – mettendo in ginocchio il pianeta. Il danno, tuttavia potrebbe andare ben al di là di Internet.
Come riportato da Renovatio 21, nel 2024 il presidente del comitato militare della NATO, l’ammiraglio Rob Bauer, ha dichiarato che un attacco su larga scala contro un membro della NATO, sponsorizzato dallo Stato, potrebbe far scattare la clausola di difesa collettiva prevista dall’articolo 5 del blocco atlantico e provocare una risposta militare.
Iscriviti alla Newslettera di Renovatio 21

Buttarsi da 11 mila metri senza respirare. Intervista alla paracadutista dei record Barbara Brighetti

Madre surrogata scopre che il padre del bambino è un miliardario cinese con oltre 100 figli

L’orologio Apple ora può registrare automaticamente le conversazioni quotidiane

Netanyahu ha deliberatamente favorito il massacro di Hamas del 7 ottobre: parlano le vittime

Gli Stati Uniti rivelano di possedere armi nello spazio

Kennedy lo ribadisce: sì, i vaccini sono fatti con gli aborti

Medjugorje, per sei membri della Commissione vaticana «non è spiegabile senza l’intervento del Maligno»

Funzionario vaticano esegue il rituale della Pachamama in vista della visita di Leone in Perù

Mons. Viganò contro il rito della Pachamama in Perù prima dell’arrivo del papa

I Data Center faranno costare tutto di più. Le macchine hanno già vinto?

Ebrei ortodossi pellegrinano in Ucraina e ballano scatenati

Lontra aggredisce brutalmente donna che nuotava nel lago

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

Gli americani colpiscono tre petroliere iraniane

Lotta a cavallo e caccia con l’aquila: ecco i Giochi Mondiali dei nomadi
-
 Bioetica2 settimane fa
Morte a Venezia. E inferno sulla Terra senza soprannaturale
-
Vaccini2 settimane fa
Scienziati chiedono la ritrattazione dello studio danese che afferma che l’alluminio nei vaccini è «sicuro»
-
Politica4 giorni fa
Sì, vogliamo i funerali di Stato per Emma Bonino
-
Civiltà2 settimane fa
Chi sono i fabiani?
-
Animali2 settimane fa
I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito
-
Morte cerebrale1 settimana fa
Il test d’apnea: crudele strumento dell’industria della morte cerebrale
-
Spirito2 settimane fa
Pugile attribuisce alla Santa Trinità la sua spettacolare vittoria al campionato dei pesi massimi
-
Vaccini6 giorni fa
I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID