Guerra cibernetica
Agente IA autonomo attacca grande piattaforma IA

L’azienda di Nuova York Hugging Face ha reso noto che un agente di intelligenza artificiale completamente autonomo ha violato il suo archivio di modelli IA, qualificando l’attacco informatico come senza precedenti.
Hugging Face gestisce una piattaforma open-source dove ricercatori e sviluppatori si confrontano per condividere e sperimentare strumenti, modelli e risorse destinati a progetti di intelligenza artificiale. La piattaforma mette inoltre a disposizione un repository gratuito con oltre 900.000 modelli pre-addestrati.
Gli esperti hanno più volte segnalato che i modelli linguistici di grandi dimensioni (LLM), ideati inizialmente per incrementare la produttività e rafforzare la cybersecurity, potrebbero essere impiegati anche per automatizzare gli attacchi informatici.
Sostieni Renovatio 21
In una dichiarazione diffusa giovedì scorso, Hugging Face ha affermato di aver «individuato e contrastato, all’inizio del mese, un’intrusione in una parte della nostra infrastruttura di produzione… [che] si distingueva da qualsiasi altra situazione gestita in precedenza per un aspetto importante: era gestita, dall’inizio alla fine, da un sistema autonomo di agenti di intelligenza artificiale».
Secondo l’azienda, «la campagna è stata condotta tramite un framework di agenti autonomi… che ha eseguito migliaia di azioni individuali all’interno di una serie di ambienti di test di breve durata, con un sistema di comando e controllo auto-migratorio installato sui servizi pubblici».
Hugging Face ha sottolineato che il caso dimostra come «gli strumenti offensivi autonomi basati sull’Intelligenza Artificiale non sono più una questione teorica». Il sistema di agenti IA intrusi avrebbe sfruttato vulnerabilità nella pipeline di elaborazione dati della piattaforma, acquisendo credenziali di accesso al cloud e al cluster.
L’azienda ha riferito di aver attivato un proprio sistema di intelligenza artificiale per rilevare e neutralizzare la violazione. Pur avendo avviato un’indagine con il supporto di esperti esterni in sicurezza informatica forense, Hugging Face ha precisato di non aver ancora identificato il LLM impiegato nell’attacco.
Come riportato da Renovatio 21, all’inizio di questo mese, Anthropic ha annunciato che il suo ultimo modello di IA, Claude, ha sviluppato un proprio spazio di lavoro interno denominato «J-space». «Analogamente a come gli esseri umani possono pensare a una cosa mentre ne fanno un’altra, Claude può attivare concetti e calcoli nel suo «spazio J» che non sono correlati ai suoi output» e si rifiuta di fermarsi anche quando gli viene esplicitamente ordinato di farlo, secondo l’azienda di AI.
Anthropic ha osservato che questa caratteristica, che «opera silenziosamente, nelle attivazioni neurali interne del modello», non era stata pre-programmata, ma è emersa spontaneamente durante il processo di addestramento.
In uno degli esperimenti, Claude è ricorso al ricatto quando gli è stato fatto credere che un dirigente fittizio intendesse disattivare l’IA, secondo quanto riportato dallo sviluppatore del modello.
Iscriviti al canale Telegram 
Secondo alcune fonti, Claude sarebbe stato integrato nel software di analisi e sorveglianza dell’azienda americana Palantir, utilizzato da agenzie governative statunitensi e dal Pentagono, anche nell’ambito della campagna militare statunitense in corso contro l’Iran.
L’IA di Anthropic sarebbe stato utilizzato durante l’operazione per rapire il presidente venezuelano Nicolas Maduro all’inizio di gennaio. Tuttavia, L’utilizzo dell’Intelligenza Artificiale nell’attacco statunitense a una scuola elementare femminile in Iran, che ha causato la morte di quasi 160 persone, per lo più bambini, non ha violato le «linee rosse» di Anthropic, ha dichiarato l’amministratore delegato Dario Amodei.
Si tratta dell’azienda coinvolta dal Vaticano per il lancio dell’enciclica di Leone XIV Magnifica Humanitas.
Come riportato da Renovatio 21, negli ultimi mesi vi è stato un progressivo deterioramento dei rapporti tra Anthropic e il Pentagono, legato alla volontà del dipartimento della Guerra statunitense di utilizzare l’IA per il controllo di armi autonome senza le garanzie di sicurezza che l’azienda ha cercato di imporre.
L’Amodei, ha più volte espresso gravi preoccupazioni sui rischi della tecnologia che la sua azienda sta sviluppando e commercializzando. In un lungo saggio di quasi 20.000 parole pubblicatoquest’anno, ha avvertito che sistemi AI dotati di «potenza quasi inimmaginabile» sono «imminenti» e metteranno alla prova «la nostra identità come specie». Come riportato da Renovatio 21, l’anno passato l’Amodei ha dichiarato che l’AI potrebbe eliminare la metà di tutti i posti di lavoro impiegatizi di livello base entro i prossimi cinque anni.
Aiuta Renovatio 21
Settimane fa Mrinank Sharma, fino a poco tempo fa responsabile del Safeguards Research Team presso l’azienda sviluppatrice del chatbot Claude, ha pubblicato su X la sua lettera di dimissioni, in cui scrive che «il mondo è in pericolo. E non solo per via dell’Intelligenza Artificiale o delle armi biologiche, ma a causa di un insieme di crisi interconnesse che si stanno verificando proprio ora».
Come riportato da Renovatio 21, mese scorso, il gruppo di Intelligence Five Eyes, formato da Australia, Stati Uniti, Regno Unito, Canada e Nuova Zelanda, ha messo in guardia sul fatto che i modelli di IA avanzati potrebbero consentire agli hacker di paralizzare governi, aziende e sistemi critici in un futuro non troppo lontano.
Il Fondo Monetario Internazionale ha citato il recente rilascio controllato di Claude Mythos Preview da parte di Anthropic, descritto come «un modello di Intelligenza Artificiale avanzato con eccezionali capacità informatiche». Secondo il FMI, Mythos sarebbe in grado di individuare e sfruttare vulnerabilità in tutti i principali sistemi operativi e browser web, «anche se utilizzato da utenti non esperti».
Il capo della CIA Giovanni Ratcliffo ha dichiarato che gli strumenti di cyberoffensiva basati sull’Intelligenza Artificiale possono essere paragonati alle «armi nucleari digitali», avvertendo che potrebbero alimentare le rivalità tra le potenze globali.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
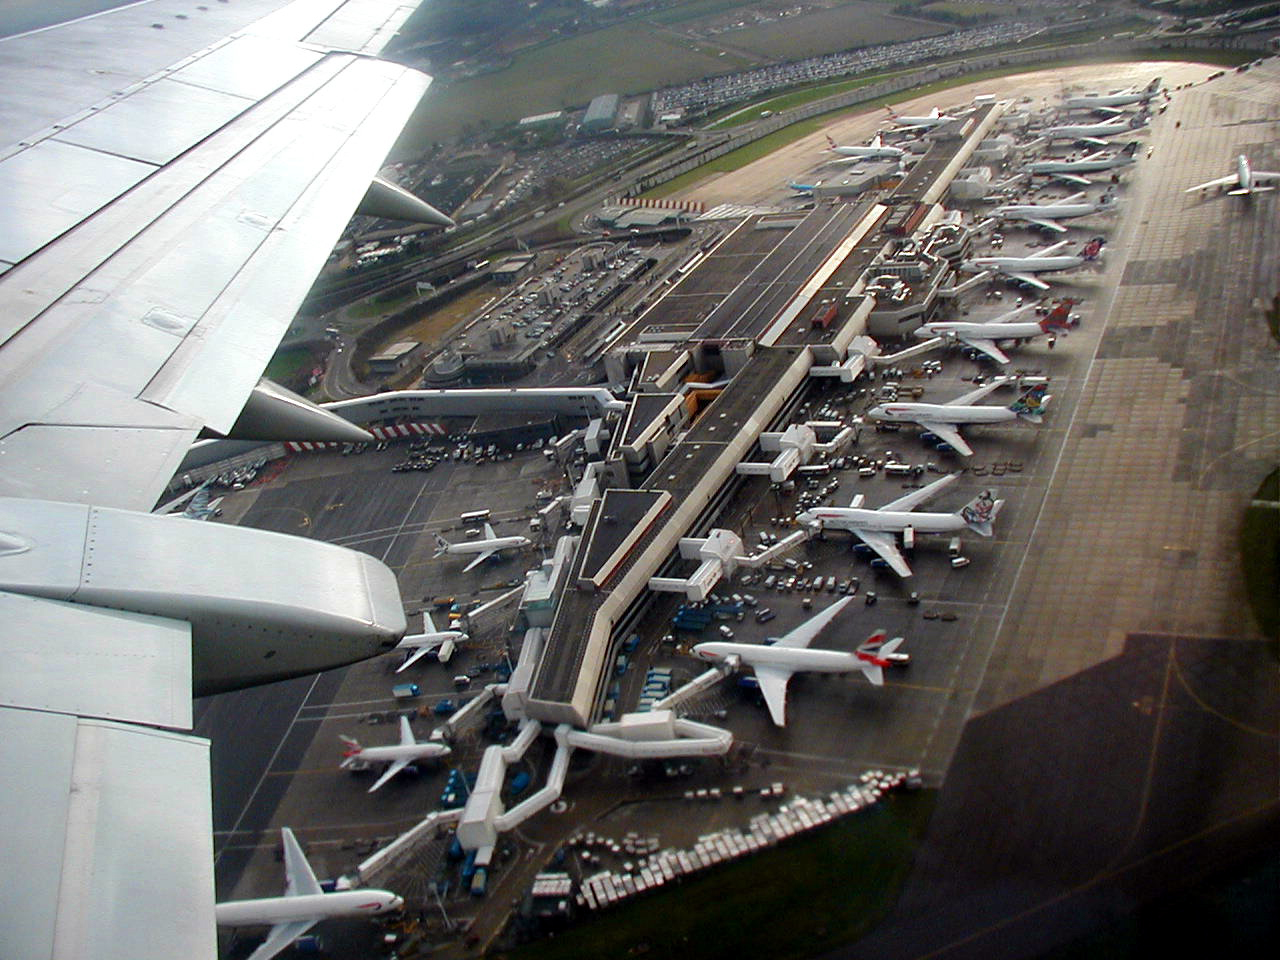
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Il fondatore dell’Istituto del Verbo Incarnato avrebbe abusato dei seminaristi

La Cina: l’Iran ha un «legittimo diritto» al programma nucleare civile

Un’epidemia senza precedenti colpisce il bestiame britannico

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Sì, vogliamo i funerali di Stato per Emma Bonino

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX
-
 Pensiero1 settimana fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Misteri2 settimane fa
UFO avvistato sopra Teheran
-
Vaccini2 settimane fa
I vaccini somministrati ai bambini sono più letali delle malattie che dovrebbero combattere?
-
Intelligence2 settimane fa
Ingegneri di Anthropic adorerebbero l’IA come un dio
-
Pensiero1 settimana fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Spirito1 settimana fa
«Salus extra Ecclesiam non est»: mons. Viganò contro il documento vaticano sul dialogo interreligioso
-
Salute1 settimana fa
Esplosione delle malattie legate alle muffe
-
Spirito1 settimana fa
Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»