Guerra cibernetica
Attacco hacker «anonimo» blocca le stazioni di benzina in tutto l’Iran

Renovatio 21 pubblica questo articolo su gentile concessione di Asianews
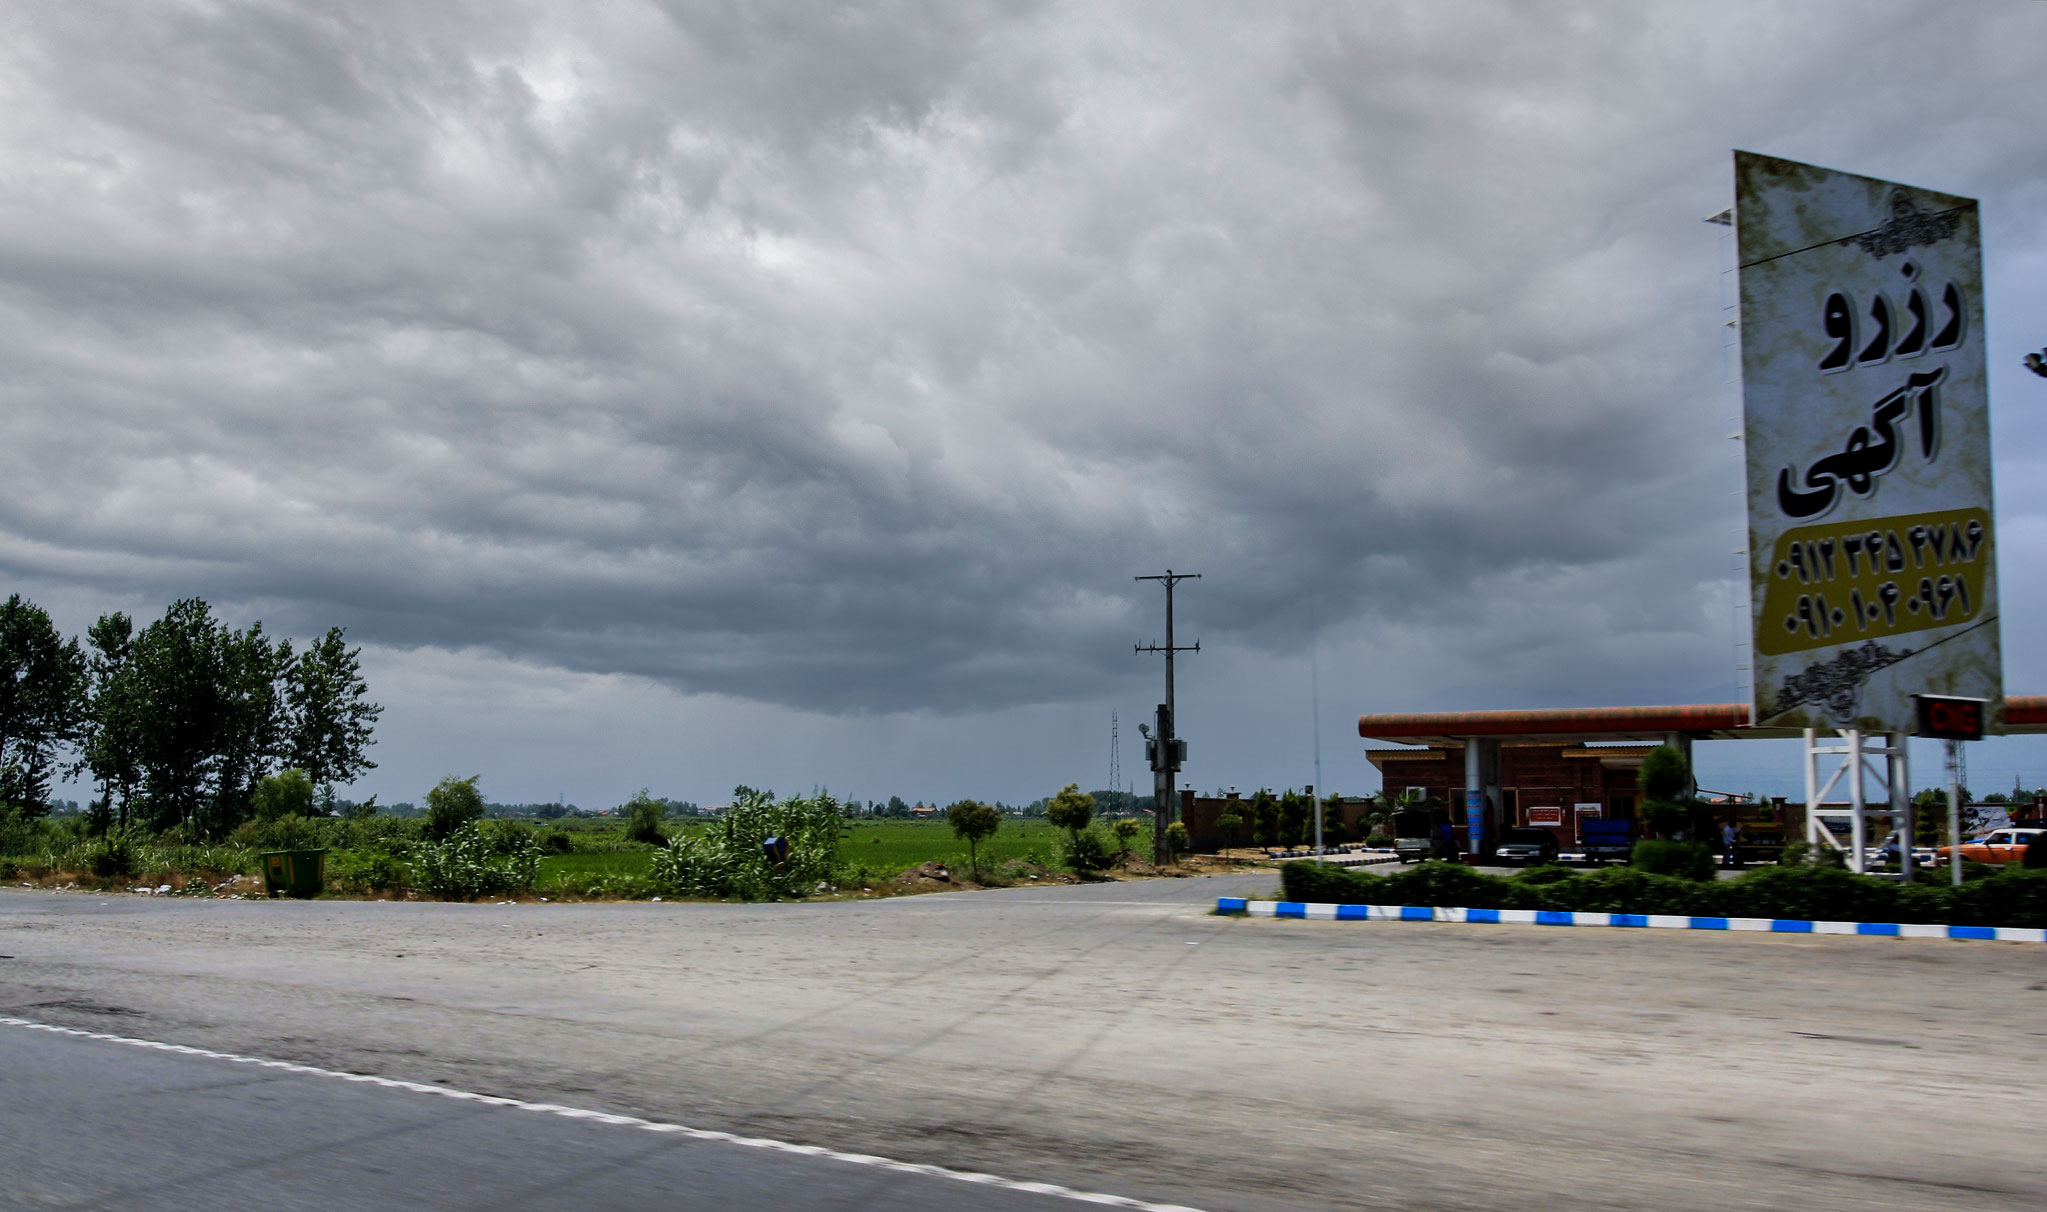
Le modalità ricordano quelle del luglio scorso che avevano interrotto la circolazione ferroviaria. Agli automobilisti che hanno cercato di usare i buoni governativi compariva la scritta: «cyberattack 64411». Il riferimento è all’ufficio della guida suprema Khamenei. Le immagini delle lunghe code alle stazioni rilanciate in tutto il Paese.
Un attacco hacker al sistema che regola i sussidi per i rifornimenti di carburante, un programma controllato dal governo di Teheran, ha causato il blocco del funzionamento delle stazioni di servizio nel Paese.
Le modalità ricordano quelle del luglio scorso che avevano interrotto la circolazione ferroviaria
La TV di Stato iraniana ha diffuso immagini di lunghe file di auto in attesa (invano) di fare il pieno nella capitale e nelle più importanti città; a ogni tentativo, gli utenti si vedono comparire la scritta «cyberattack 64411», che evoca un episodio analogo avvenuto a luglio ai danni della rete ferroviaria.
I vertici della Repubblica islamica hanno ammesso l’attacco informatico dopo che nel Paese hanno iniziato a circolare foto e video delle code ai benzinai, poi trasmesse anche dalla televisione. I funzionari del ministero del Petrolio sarebbero impegnati in queste ore in una riunione di emergenza nel tentativo di risolvere il problema.
L’agenzia semi-ufficiale Isna aggiunge che quanti hanno cercato di acquistare il carburante con la carta governativa si sono visti comparire un messaggio con scritto «Attacco informatico 64411», il cui numero appartiene all’ufficio della guida suprema, l’ayatollah Ali Khamenei.
L’emergenza carburante innescata dal cyber-attacco si inserisce in un quadro di profonde difficoltà per l’economia iraniana, affossata dalle sanzioni USA per il programma nucleare di Teheran e dalla crisi innescata dalla pandemia di COVID-19.
Agli automobilisti che hanno cercato di usare i buoni governativi compariva la scritta: «cyberattack 64411». Il riferimento è all’ufficio della guida suprema Khamenei
In una situazione di estrema precarietà la maggior parte dei cittadini si affida ai sussidi per il rifornimento delle auto e l’attacco, che finora non è stato rivendicato, rischia di inasprire le difficoltà e alimentare un clima già diffuso di malcontento.
Alcuni canali satellitari in lingua farsi hanno diffuso video girati da alcuni automobilisti a Isfahan in cui sui cartelloni elettronici compariva la scritta: «Khamenei! Dov’è la tua benzina?». Un altro diceva: «Benzina gratis alla stazione di Jamaran», con un riferimento all’abitazione dell’ex guida suprema, il grande ayatollah Ruhollah Khomeini.
Lo stesso numero utilizzato oggi era comparso in un attacco a luglio, contro la rete ferroviaria. All’epoca la società di sicurezza informatica israeliana Check Point aveva attribuito il gesto a un gruppo di hacker chiamato Indra, il nome del Dio indù della guerra, già responsabile di attacchi in Siria contro il presidente Bashar al-Assad e istituzioni governative.
(…)
Invitiamo i lettori di Renovatio 21 a sostenere con una donazione Asianews e le sue campagne.
Renovatio 21 ripubblica questo articolo per dare una informazione a 360º. Ricordiamo che non tutto ciò che viene pubblicato sul sito di Renovatio 21 corrisponde alle nostre posizioni.
Immagine di Blondinikard Froberg via Flickr pubblicata su licenza Creative Commons Attribution 2.0 Generic (CC BY 2.0); immagine modificata
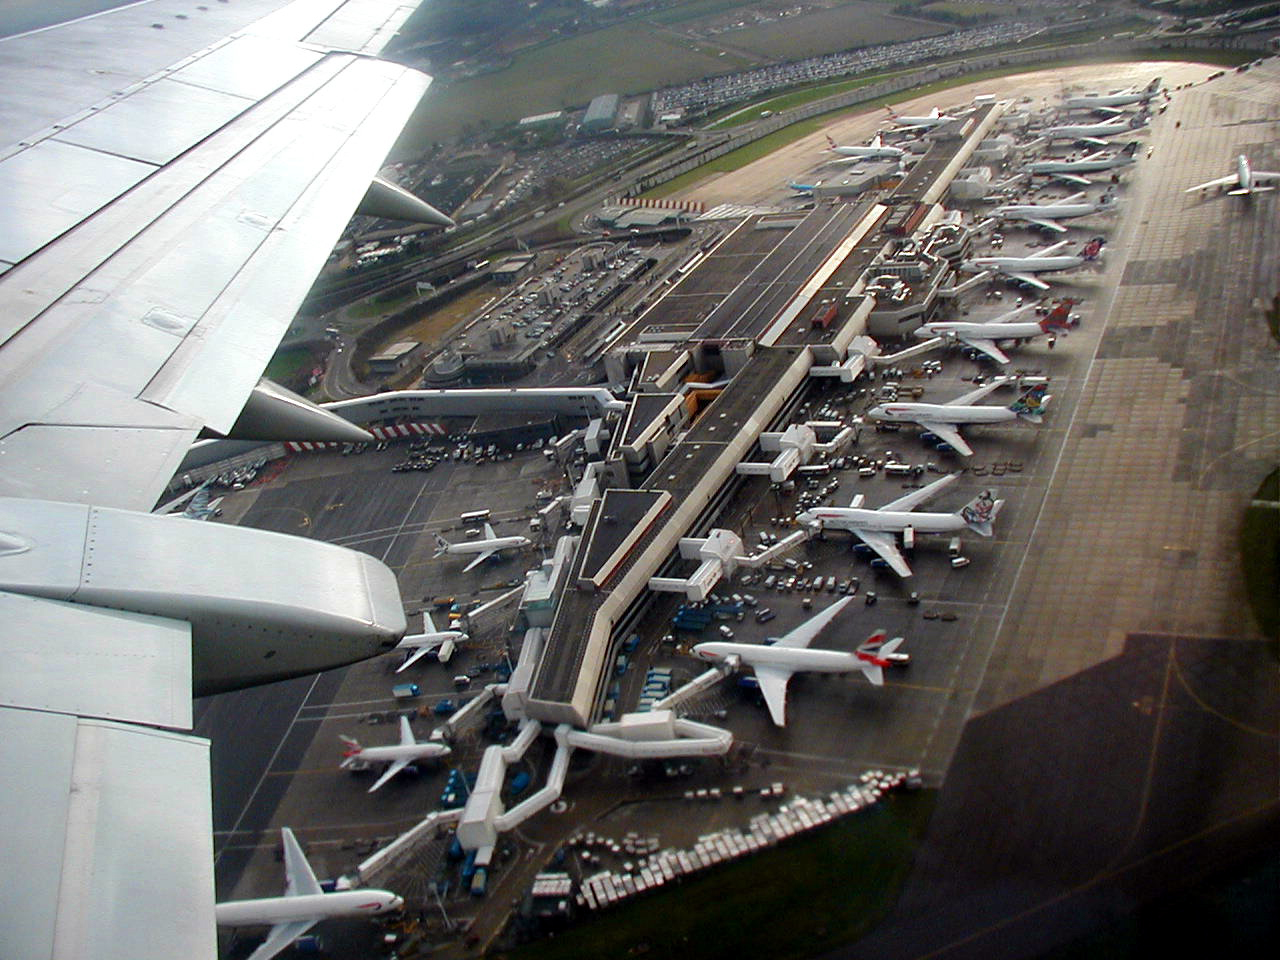
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Una piccola centrale elettrica britannica è stata messa fuori servizio a causa di un attacco informatico, e le autorità del Regno hanno accusato un gruppo di hacker legato all’Iran. Lo riporta il quotidiano britannico Telegraph.
In Gran Bretagna, decine di piccole centrali elettriche sono collegate alla rete nazionale, molte delle quali alimentate a gas e in funzione solo per poche ore alla settimana. Il giornale non ha specificato quale struttura fosse stata presa di mira, ma ha osservato che era rimasta fuori servizio per quattro giorni a luglio.
Secondo quanto riferito, le autorità avrebbero informato il Centro nazionale per la sicurezza informatica, un organo che si interfaccia con il pubblico presso il quartier generale delle comunicazioni governative, avrebbero tenuto briefing di emergenza per i dirigenti delle compagnie energetiche e inviato alle aziende linee guida sul rafforzamento delle misure di sicurezza.
Secondo il Telegraph, l’incidente è coinciso con una serie di attacchi informatici contro le infrastrutture idriche negli Stati Uniti, che hanno colpito impianti in 12 Stati. All’inizio di questo mese, la CBS News ha citato fonti secondo cui oltre 30 sistemi idrici comunitari sarebbero stati colpiti e che gli attacchi potrebbero essere collegati a hacker sostenuti dall’Iran.
Secondo quanto riportato, alcune aziende di servizi pubblici hanno perso funzionalità di controllo remoto essenziali, costringendo gli operatori a passare alla modalità manuale. In diversi casi, gli hacker sono riusciti ad accedere da remoto a pompe, valvole e alla pressione dell’acqua.
Sostieni Renovatio 21
Le agenzie di Intelligence occidentali hanno ripetutamente affermato che le infrastrutture nazionali critiche e gli enti governativi sono costantemente minacciati da hacker provenienti da Iran, Corea del Nord, Cina e Russia – accuse che le autorità di ciascun Paese hanno respinto.
Come riportato da Renovatio 21, un rapporto parlamentare britannico di fine 2023 lanciava l’allarme sul fatto che il Regno britannico è vulnerabile a un attacco informatico «catastrofico» che potrebbe paralizzare ampie sezioni delle sue infrastrutture più critiche. Secondo il documento governativo, i sistemi IT britannici sono vulnerabili agli attacchi informatici «perché si basano su vecchi sistemi IT», per cui sarebbero necessari maggiori investimenti per prevenire una grave crisi causata da attacchi ransomware, «in particolare da parte di gruppi legati a Mosca, Pechino e Pyongyang».
Come riportato da Renovatio 21, molteplici allarmi per una ventura ciber-pandemia sono venuti dal World Economic Forum di Davos.
Il guru WEF Klaus Schwab varie volte ha parlato apertis verbis di un attacco informatico per il collasso sistemico totale, un evento catastrofico che toglierà internet – i cui blackout già aumentano in tutto il mondo – mettendo in ginocchio il pianeta. Il danno, tuttavia potrebbe andare ben al di là di Internet.
Come riportato da Renovatio 21, nel 2024 il presidente del comitato militare della NATO, l’ammiraglio Rob Bauer, ha dichiarato che un attacco su larga scala contro un membro della NATO, sponsorizzato dallo Stato, potrebbe far scattare la clausola di difesa collettiva prevista dall’articolo 5 del blocco atlantico e provocare una risposta militare.
Iscriviti alla Newslettera di Renovatio 21

I sei mostri dei fratelli Dulles

Mons. Strickland chiede di riesaminare il Concilio: «c’è una casa da ricostruire»

Trump: lo sviluppo dell’IA non verrà fermato dalla «bufala della presa di potere dei robot»

La Cina accusa Anthropic di tentare di rallentare la ricerca sull’IA

Blasfema scultura con Cristo armato di mitragliatrici Uzi

Kennedy lo ribadisce: sì, i vaccini sono fatti con gli aborti

Medjugorje, per sei membri della Commissione vaticana «non è spiegabile senza l’intervento del Maligno»

Funzionario vaticano esegue il rituale della Pachamama in vista della visita di Leone in Perù

Mons. Viganò contro il rito della Pachamama in Perù prima dell’arrivo del papa

I Data Center faranno costare tutto di più. Le macchine hanno già vinto?

Ebrei ortodossi pellegrinano in Ucraina e ballano scatenati

Lontra aggredisce brutalmente donna che nuotava nel lago

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

Gli americani colpiscono tre petroliere iraniane

Lotta a cavallo e caccia con l’aquila: ecco i Giochi Mondiali dei nomadi
-
 Bioetica2 settimane fa
Morte a Venezia. E inferno sulla Terra senza soprannaturale
-
Vaccini1 settimana fa
Scienziati chiedono la ritrattazione dello studio danese che afferma che l’alluminio nei vaccini è «sicuro»
-
Politica3 giorni fa
Sì, vogliamo i funerali di Stato per Emma Bonino
-
Persecuzioni2 settimane fa
Trapelato il memorandum dell’FBI contro i cattolici tradizionalisti
-
Civiltà2 settimane fa
Chi sono i fabiani?
-
Animali1 settimana fa
I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito
-
Spirito2 settimane fa
Pugile attribuisce alla Santa Trinità la sua spettacolare vittoria al campionato dei pesi massimi
-
Morte cerebrale1 settimana fa
Il test d’apnea: crudele strumento dell’industria della morte cerebrale