Guerra cibernetica
Apple spinge su milioni di iPhone un «aggiornamento rapido» della sicurezza. Per proteggerci da cosa?

Nelle scorse ore ha rilasciato un aggiornamento di «sicurezza rapida» per iPhone, iPad e computer Mac.
Anche in Italia, gli utenti iPhone hanno ricevuto il messaggio di upgrade «rapido» del sistema, con un tipo di comunicazione senza precedenti per i messaggi di aggiornamento dell’azienda di Cupertino.
Secondo un avviso pubblicato lo scorso lunedì, Apple ha affermato che gli aggiornamenti di Rapid Security Response «forniranno importanti miglioramenti della sicurezza tra gli aggiornamenti software (…) Potrebbero anche essere utilizzati per mitigare alcuni problemi di sicurezza più rapidamente, come problemi che potrebbero essere stati sfruttati o segnalati come esistenti “in natura”».
L’aggiornamento spinto lunedì, tuttavia, non ha specificato quali falle di sicurezza di iOS o Mac sono state risolte.
Si tratterebbe di una nuova iniziativa con cui si diffonderebbero serie di patch di “sicurezza rapida” mirate alle vulnerabilità di sicurezza dei dispostivi Apple. In questa prima tornata il file di aggiornamento da scaricare era di circa 85 megabyte, con un riavvio del telefonino al termine del download. Alcuni utenti nel mondo si sono lamentati di non essere riusciti a completare la procedura.
Apple non ha fornito altri dettagli sull’aggiornamento.
Questa improvvisa richiesta di aggiornamento arriva nei tempi l’ascesa nuove forme di spyware, tra cui «Reign», un tipo di spyware scoperto di recente e prodotto dalla società israeliana QuaDream. Secondo ricercatori sentiti dalla rivista Forbes ed altre testate tale software è stato rilevato in connessione ad attacchi informatici effettuati tra il 2019 e il 2021.
Gli strumenti di hacking del telefono come Reign «non devono mai essere sottovalutati», ha detto a Forbes Jake Moore, consulente globale per la sicurezza informatica presso la società ESET Antivirus, in un recente articolo. «Il suo metodo di consegna silenzioso e sotto il radar gli consente di monitorare la stragrande maggioranza di un dispositivo e le persone prese di mira non avranno idea della sua presenza. Una volta implementato su un dispositivo, è estremamente difficile rimuovere Reign».
Gli israeliani si erano fatti conoscere anche tramite un’altra società, la NSO e il suo software di spionaggio totale dei telefonini Pegasus, che è venduto in tutto il mondo nonostante le grandi controversie, perfino dentro Israele (sarebbe stato utilizzato per spiare il clan Netanyahu).
La potenza di tali malware è tale che parrebbe bastare un solo SMS ricevuto per avere il telefono infettato dal programma, che spierà ogni vostra azione sul telefono e non: i trojan sono in grado di attivare il microfono anche quando il dispositivo è spento.
La NSO ed altre società di cybersecurity che producono tali software di spionaggio provengono dall’Unità 8200, una forza di élite interna all’esercito dello Stato Ebraico interamente dedicata alla guerra elettronica. Molti dei dipendenti di queste aziende provengono da lì.
Come riportato da Renovatio 21, sarebbero centinaia le ex spie israeliane con ruoli di primo piano nei colossi tech americani come Google, Facebook, Microsoft e Amazon.
Israele l’anno scorso ha rifiutato di vendere armi cibernetiche all’Ucraina o a Paesi che potevano rivendergliele, come i Baltici.
Come riportato da Renovatio 21, l’estate scorsa fu rilevato che il governo greco del primo ministro Kyriakos Mitsotakis cadde vittima di uno scandalo di iPhone hackerati, così da costituire la quarta crisi di governo di un Paese NATO (erano caduti i governi in Italia, Gran Bretagna, Estonia) nel giro di pochi giorni.
Alcuni hacker hanno rubato circa 100 milioni di euro al gruppo bancario francese Crédit Mutuel Arkea con un sofisticato attacco informatico, come confermato dalla stessa banca. Gli aggressori hanno sfruttato un fornitore di servizi esterno per trasferire il denaro su altri conti bancari, e parte dei fondi potrebbe essere stata convertita in criptovaluta.
L’investigatore blockchain ZachXBT ha inizialmente stimato il furto a oltre 106 milioni di dollari, prima di identificare altri 27 milioni di dollari in prelievi sospetti, portando il totale a oltre 133 milioni di dollari. In una dichiarazione rilasciata mercoledì, Crédit Mutuel Arkea ha riconosciuto la portata dell’attacco, ma si è rifiutata di confermare l’importo esatto rubato.
Secondo le prime ricostruzioni, gli hacker avrebbero ottenuto l’accesso tramite un fornitore di servizi esterno compromesso e avrebbero utilizzato il conto corrente della banca per effettuare trasferimenti fraudolenti verso altri istituti finanziari. Il denaro sarebbe poi stato spostato attraverso diversi conti, e gli investigatori stanno valutando possibili conversioni in criptovaluta.
La banca ha descritto la violazione come «un attacco sofisticato proveniente dall’esterno», affermando che non è stata causata da un errore umano. Non ha reso noto per quanto tempo gli aggressori abbiano avuto accesso ai suoi sistemi né quante transazioni fraudolente siano state effettuate.
La procura francese ha avviato un’indagine su quello che ha definito un «attacco a un sistema automatizzato di elaborazione dati da parte di un gruppo organizzato». Nessun sospettato è stato reso pubblico e le autorità non hanno ancora stabilito chi si cela dietro l’operazione.
Crédit Mutuel Arkea ha dichiarato di aver bloccato parte dei fondi rubati e di stare collaborando con altri istituti finanziari per recuperare il denaro. L’istituto di credito ha inoltre affermato che i conti dei clienti non sono stati interessati.
Il maxi furto in banca arriva pochi giorni dopo che degli hacker hanno preso di mira i sistemi di refrigerazione di tre banche del sangue regionali in Francia, nell’ambito di una più ampia ondata di attacchi informatici che ha colpito centinaia di supermercati in tutta Europa.
Il ministero della Salute francese ha confermato mercoledì che, nella notte tra il 2 e il 3 novembre, degli hacker hanno compromesso i sistemi di controllo dei frigoriferi per la conservazione del sangue, secondo quanto riportato da Reuters. Il personale è riuscito a salvare le scorte di sangue trasferendole in unità di riserva scollegate dalla rete.
L’ondata di attacchi è iniziata in Francia a ottobre, quando degli hacker hanno manomesso i sistemi di refrigerazione di circa 700 supermercati, secondo quanto dichiarato dal ministro delle Finanze francese Roland Lescure. Una nuova ondata ha colpito lunedì, interessando i rivenditori di almeno nove Paesi: Belgio, Estonia, Finlandia, Irlanda, Italia, Lussemburgo, Paesi Bassi, Portogallo e Svezia.
Come riportato da Renovatio 21, gli hacker avrebbero forzato i frigoriferi in modalità sbrinamento, facendo schizzare le temperature fino a 50°C (122°F) e causando il deterioramento di grandi quantità di cibo nei negozi. Solo in Belgio, circa 75 supermercati sono stati colpiti.
Non è stato accertato alcun collegamento tra la rapina in banca e gli attacchi ai depositi frigoriferi.
Come già considerato da Renovatio 21, non è nemmeno detto, a questo punto, che gli attaccanti (si dice così nel gergo della cybersecurity) siano esseri umani. Infatti, i casi di Intelligenze Artificiali sfuggite al controllo che hackerano sistemi e perfino siti è già impressionante.
Le motiviazioni per le quali un’IA dovrebbe fare una cosa del genere pure potrebbero essere terrificanti: si tratta di un test per un attacco di vaste dimensioni portato all’economia mondiale, a tutta l’umanità?
Iscriviti alla Newslettera di Renovatio 21
Immagine generata artifizialmente
Guerra cibernetica
Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
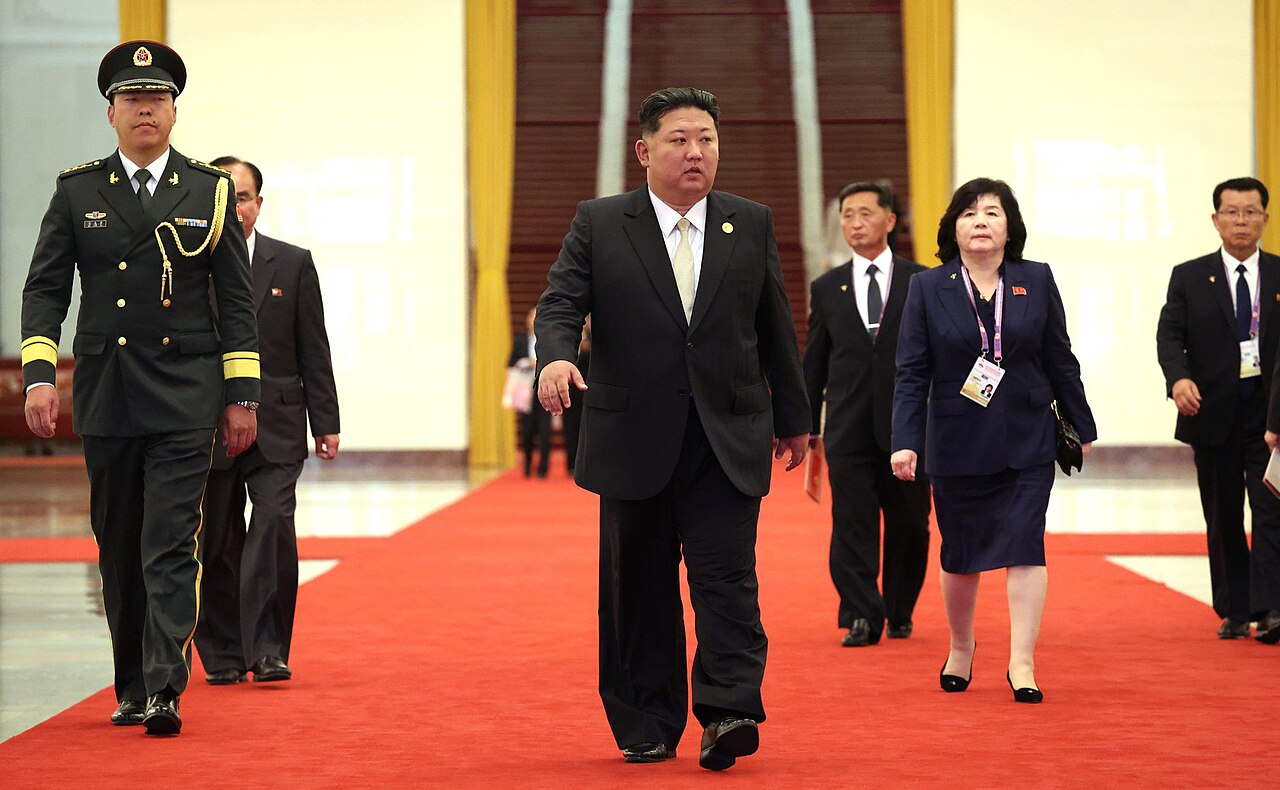
L’FBI ha accusato hacker nordcoreani di aver rubato circa 6,3 miliardi di dollari da Binance, nel più grande furto di criptovalute mai registrato. Il presidente degli Stati Uniti Donald Trump, dal canto suo, ha sottolineato che il coinvolgimento di Pyongyang rimane non provato.
In un avviso pubblicato sabato, l’ufficio ha attribuito l’attacco del 29 ottobre al più grande exchange di criptovalute al mondo a TraderTraitor, un gruppo che, a suo dire, è collegato ad attività informatiche dannose nordcoreane e che è stato anche ritenuto responsabile del furto di 1,5 miliardi di dollari avvenuto lo scorso anno ai danni di Bybit.
Gli inquirenti hanno affermato che gli hacker convertivano principalmente i beni rubati in Ethereum e che probabilmente li avrebbero trasferiti attraverso servizi di criptovaluta per nasconderne la provenienza. L’FBI ha esortato gli exchange e altri fornitori a bloccare le transazioni collegate a centinaia di indirizzi digitali identificati.
Trump, tuttavia, si è astenuto dall’appoggiare tale scenario quando è stato interrogato dai giornalisti nella sua tenuta di Mar-a-Lago sabato.
«Non sappiamo se si tratti della Corea del Nord», ha detto, aggiungendo che gli inquirenti stanno ancora esaminando il caso. Ha indicato che avrebbe discusso dell’incidente con Pyongyang qualora venisse accertato il suo coinvolgimento. Trump ha incontrato il leader nordcoreano Kim Jong-un diverse volte durante il suo primo mandato presidenziale e da allora ha ripetutamente sottolineato il loro buon rapporto personale.
Le indagini preliminari di Binance suggeriscono che gli hacker abbiano avuto accesso a un sistema interno tramite il computer portatile di un dipendente compromesso, riuscendo così a effettuare prelievi non autorizzati. L’azienda ha dichiarato di non aver trovato prove di una fuga di dati relative alle chiavi private utilizzate per controllare i portafogli di criptovalute.
La piattaforma di scambio ha sospeso i prelievi dopo aver scoperto la violazione e ha collaborato con le forze dell’ordine, gli investigatori della blockchain e altre società per congelare circa 3 miliardi di dollari di asset rubati.
Binance afferma di aver sostituito circa il 95% degli asset rubati utilizzando le risorse aziendali, incluso il fondo di protezione dei clienti. I token rimanenti sono più difficili da scambiare e richiedono più tempo per essere acquisiti nelle quantità necessarie.
Domenica sono ripresi gradualmente i prelievi. La società ha avvertito di possibili ritardi dovuti ai controlli di sicurezza e all’elevata domanda.
Ci sono stati diversi altri importanti attacchi informatici alle piattaforme di criptovalute. La scorsa settimana, la piattaforma di mercati predittivi Polymarket ha rivelato una violazione dei dati che ha coinvolto un fornitore terzo compromesso, con almeno 2,6 milioni di dollari sottratti dai conti degli utenti.
A settembre, gli hacker hanno anche rubato circa 388 milioni di dollari dall’exchange Bitget. Gli attacchi alle piattaforme Drift Protocol e Kelp DAO ad aprile hanno provocato perdite rispettivamente di 285 e 292 milioni di dollari. Nel febbraio 2025, presunti hacker nordcoreani hanno rubato circa 1,5 miliardi di dollari da Bybit in quello che all’epoca fu ampiamente descritto come il più grande furto di criptovalute mai registrato.
Come riportato da Renovatio 21, due anni fa le agenzie di intelligence britannica, americana e sudcoreana in un avviso congiunto avevano dichiarato che un gruppo di hacker nordcoreana ha preso di mira organizzazioni in tutto il mondo per rubare informazioni riservate e secretate.
Come riportato da Renovatio 21, negli scorsi anni era stato detto che hacker nordcoreani avevano attaccato le manovre molitari USA-sudcoreane, nonché, è stato detto, il servizio di posta Gmail.
Nella NATO si sta sostenendo che un attacco cibernetico sponsorizzato da uno Stato potrebbe essere abbastanza per far scattare l’articolo 5 e quindi permettere all’intera alleanza di muovere guerra contro il Paese ritenuto responsabile.
Iscriviti alla Newslettera di Renovatio 21
Immagine di President of Russia pubblicata su licenza Creative Commons Attribution 4.0 International (CC BY 4.0)

I lettori di Renovatio 21 invitati alla Tabarrata dell’Oca

Ampio studio collega il vaccino anti-COVID della Pfizer a tassi di mortalità più elevati rispetto ai vaccini Moderna

Prete messicano rapito e torturato per tre giorni

I malori della 45ª settimana 2026

Vittoria del Partito Democratico al Congresso USA, crolla Wall Street

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Consiglio comunale si apre con la preghiera «Ave Satana»

Trapianto di organi, prima la persuasione e poi l’obbligo?

L’antico incidente dietro la Tesla volante

Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»

Ministro tedesco: a maggior parte dei rivoltosi di Francoforte aveva un «contesto migratorio»

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
-
 Politica1 settimana fa
Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini
-
Spirito2 settimane fa
Nuvola a forma di Croce sopra Lourdes
-
Vaccini2 settimane fa
Gates e Bourla sotto processo nei Paesi Bassi, accusati del piano del «Grande Reset» nell’ambito dell’udienza sui danni da vaccino
-
Salute2 settimane fa
I vaccini anti-COVID hanno scatenato disturbi psichiatrici, compresi i suicidi.
-
Necrocultura1 settimana fa
Halloween, la festa di sangue è di nuovo qui
-
Arte2 settimane fa
Stelle del cinema e tute alari. Renovatio 21 intervista il decano degli stuntmen italiani Claudio Pacifico
-
Vaccini1 settimana fa
Vaccino COVID, Londra era a conoscenza del rischio fatale di coaguli, ma ha permesso la sperimentazione sui bambini
-
Spirito2 settimane fa
«Scomunicati senza processo». Mons. Viganò ai fedeli Summorum Pontificum respinti dalla Basilica di San Pietro