Guerra cibernetica
Il governo USA voleva una backdoor per Telegram

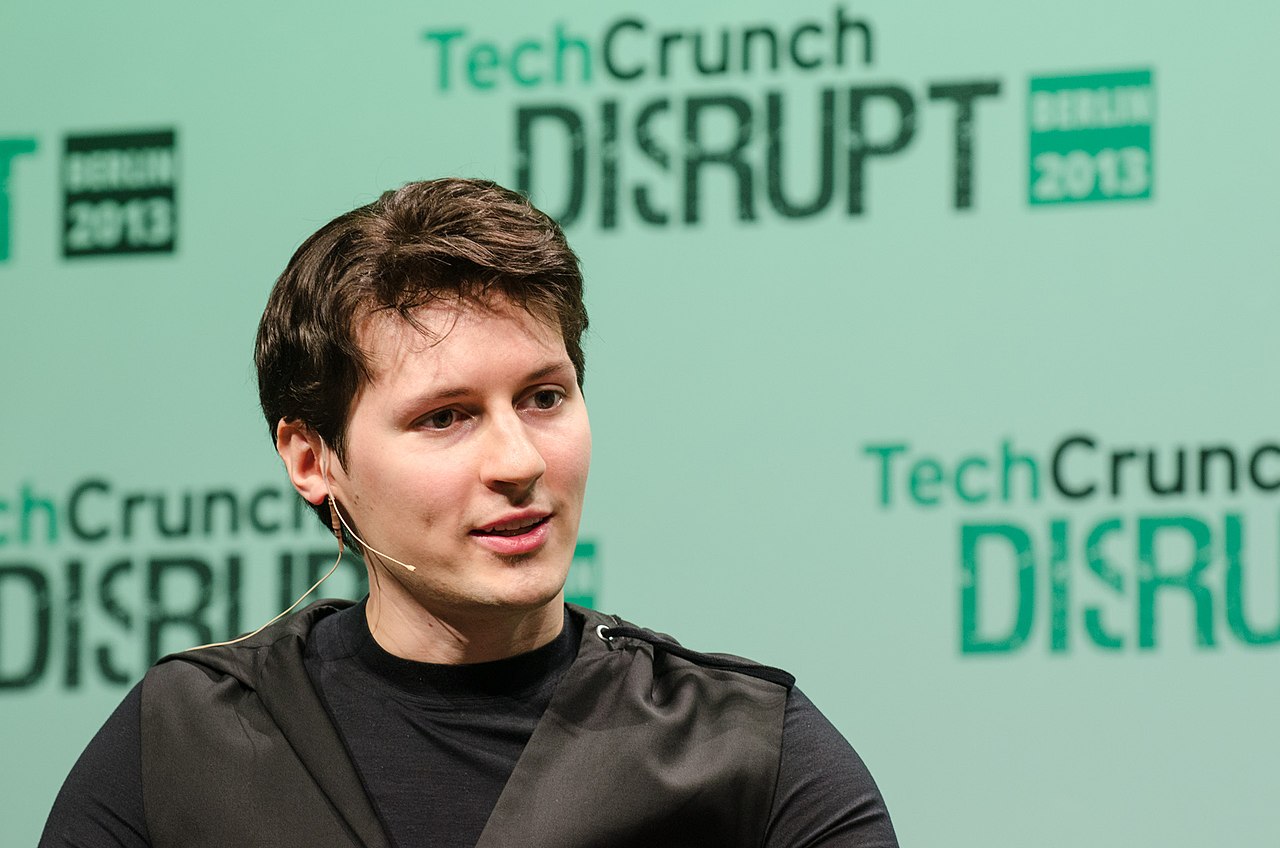
Il governo degli Stati Uniti voleva una backdoor su Telegram per poter potenzialmente spiare i suoi utenti, ha detto il fondatore della piattaforma di social media Pavel Durov in una rara intervista concessa a Dubai al giornalista americano Tucker Carlson.
Nella densa conversazione Durov ha raccontato che l’attenzione dell’FBI è stata una delle ragioni ha abbandonato l’idea di portare la società a San Francisco, nel cuore della Silicon Valley, aggiungendo anche l’esperienza di essere assalito da tre criminali in strada appena sceso dagli uffici di Twitter dove aveva incontrato il CEO Jack Dorsey.
Nato a San Pietroburgo, Durov aveva fondato VK, la risposta russa a Facebook, insieme al fratello matematico Nikolaj. I due hanno passato alcuni anni dell’infanzia in Italia, a Torino, dove già davano prova della loro prodezza: il Nikolaj si esibì pure alla TV nazionale – immaginiamo il programma di Mike Bongiorno – come bambino prodigio che sa risolvere un’equazione di terzo grado.
Dopo traversie con il governo russo, che voleva i dati degli utenti ucraini, i fratelli hanno venduto le loro quote e riparato all’estero, dove hanno successivamente sviluppato il servizio di messaggistica social Telegram, che si descrive come uno degli strumenti di comunicazione più sicuri e protetti.
Ep. 94 The social media app Telegram has over 900 million users around the world. Its founder Pavel Durov sat down with us at his offices in Dubai for his first on-camera interview in almost a decade. pic.twitter.com/NEb3KzWOg8
— Tucker Carlson (@TuckerCarlson) April 16, 2024
Sostieni Renovatio 21
Nell’intervista il Durov spiega che l’occhio vigile dell’FBI rendeva difficile la sua permanenza in America, ha detto, con tanto di visite nel suo appartamento dove faceva colazione e apparizioni in aeroporto appena sbarcava.
«Abbiamo ricevuto troppa attenzione da parte dell’FBI, delle agenzie di sicurezza, ovunque siamo arrivati», ha detto Durov a Carlson, descrivendo l’esperienza come «allarmante».
Secondo Durov, uno dei suoi dipendenti più importanti una volta gli disse che era stato avvicinato dal governo degli Stati Uniti. «C’è stato un tentativo segreto di assumere il mio ingegnere alle mie spalle da parte degli agenti della sicurezza informatica», ha detto l’uomo d’affari.
«Stavano cercando di convincerlo a utilizzare alcuni strumenti open source che avrebbe poi integrato nel codice di Telegram che, a mio avviso, sarebbero serviti da backdoor», ha detto Durov, confermando di credere al racconto del dipendente. «Non c’è motivo per cui il mio ingegnere inventi tali storie».
Durov ha continuato dicendo che anche lui ha «sperimentato personalmente pressioni simili» in America, dove le forze dell’ordine lo hanno avvicinato in più occasioni.
Il giovane imprenditore russo non concedeva un’intervista da dieci anni. Ha spiegato di perseguire, più che la ricchezza o il lusso, la libertà personale ed imprenditoriale, e ha raccontato di essere concentrato totalmente sul suo prodotto e sulla sua azienda, di cui è il solo proprietario e capo. Durov dice di aver rifiutato il danaro dei venture capitalist per mantenere la sua totale autonomia.
Interessante il racconto di quando, ospite dell’allora CEO Dorsey, che tutta Twitter poteva essere mantenuta con venti dipendenti invece che le centinaia che vi lavoravano senza sapere nemmeno bene cosa facessero. Il Dorsey rispose che se cominciasse a licenziare le persone il titolo di Twitter alla borsa Wall Street sarebbe caduto.
Come noto, anni dopo, Elon Musk si è comprato Twitter portandola via dal mercato azionario, e di lì a poco avrebbe licenziato l’80% della forza lavoro. Il servizio offerto dalla piattaforma, ora chiamata X, sembra migliorato: bassa latenza, alta definizione per i video, etc.
Aiuta Renovatio 21
Durov ha raccontato di ignorare la maggior parte delle ingiunzioni che arrivano agli uffici di Telegram da vari enti e governi, compreso il Congresso USA che aveva mandato, dopo i fati del 6 gennaio 2021, due distinte lettere: il Congresso democratico diceva di consegnare tutti i dati dei partecipanti della protesta, altrimenti Telegram sarebbe stata in violazione della Costituzione USA; una lettera del Congresso repubblicano diceva invece che se avrebbe consegnato quei dati sarebbe stato in violazione della Costituzione USA.
Il capo di Telegram sostiene, tuttavia, che la principale pressione arriva da Apple e Google, che possono bloccare del tutto le applicazioni sui telefonini di tutto il mondo.
Come riportato da Renovatio 21, tre settimane fa il tribunale nazionale spagnolo ha ordinato ai fornitori di servizi Internet di sospendere Telegram, in attesa di un’indagine sulle accuse di violazione del copyright. Qualche mese fa il segretario del Consiglio di sicurezza e difesa nazionale dell’Ucraina aveva dichiarato che Telegram è un servizio «pericoloso». L’app, insieme a TikTok è stata vietata per «terrorismo» in Somalia. Telegram è completamento bloccato in Cina e parzialmente in Iran.
Al tempo della pandemia la Germania aveva apertamente valutato la possibilità di chiudere Telegram, unico social che – di origine russa con server negli Emirati – pareva non censurare le opinioni degli utenti come invece facevano tutte le altre piattaforme. Nel 2022, il governo tedesco ha accusato Telegram di fornire una piattaforma per negazionisti del COVID-19 e «radicali di destra» e ha persino minacciato di bloccare l’app se la società dietro di essa non avesse collaborato con Berlino e fermato la diffusione dell’incitamento all’odio e dell’estremismo. Nel 2023 la Germania ha messo in galera un uomo per aver sostenuto la Russia su Telegram.
In Italia la questione Telegram era stata posta, su altre basi, all’inizio del lockdown 2020: gli editori italiani lamentarono che esistevano sull’app alcuni canali dove si potevano scaricare gratuitamente giornali e riviste – praticamente, un angolo di pirateria diffusa. La Federazione Italiana Editori Giornali (FIEG) chiese all’Autorità per le Garanzie nelle Comunicazioni (AGCOM) di «un provvedimento esemplare e urgente di sospensione di Telegram, sulla base di un’analisi dell’incremento della diffusione illecita di testate giornalistiche sulla piattaforma che, durante la pandemia, ha raggiunto livelli intollerabili per uno Stato di diritto».
Due settimane dopo, a fine aprile 2020, Telegram, con una mossa inedita, rispose ad una mail dei giudici italiani e disattivò i canali accusati. Come scrisse trionfalmente La Repubblica: «Il primo grande risultato nella lotta alla contraffazione dell’editoria arriva nella notte da Dubai alla casella di posta elettronica della procura di Bari: “Hello, thank you for your email”, esordiscono brevemente i manager della piattaforma di messaggistica, prima di dare l’annuncio: “Abbiamo appena bloccato tutti i canali che ci avete indicato, all the best”, firmato: “Telegram Dmca”».
Iscriviti alla Newslettera di Renovatio 21
Immagine di TechCrunch via Wikimedia pubblicata su licenza Creative Commons Attribution 2.0 Generic
Iscriviti alla Newslettera di Renovatio 21
Guerra cibernetica
Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?
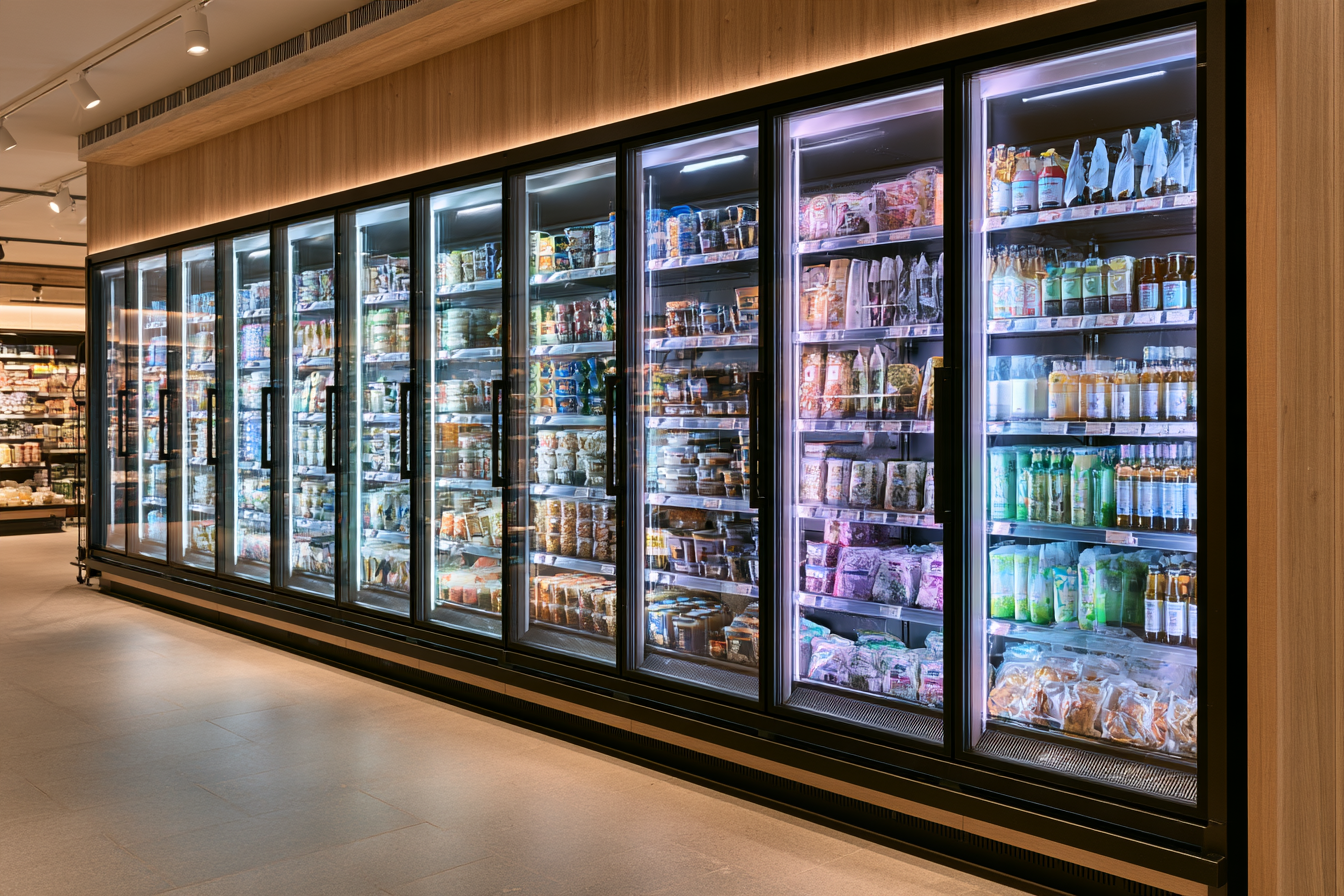
Lunedì decine di supermercati in Belgio, Svezia, Lussemburgo, Irlanda ed Estonia hanno segnalato problemi con i loro sistemi di refrigerazione, alimentando i sospetti di un attacco informatico simile a quello che aveva colpito i negozi francesi alcune settimane prima.
Nel mese di ottobre attacchi informatici hanno compromesso il funzionamento dei sistemi di refrigerazione in circa 700 supermercati francesi, tra cui punti vendita gestiti da Intermarché, Cooperative U e Carrefour, costringendo i rivenditori a smaltire i prodotti. Gli hacker sembrano aver manipolato da remoto i meccanismi di sbrinamento, causando il surriscaldamento di frigoriferi e congelatori. Nessun gruppo ha rivendicato pubblicamente la responsabilità dell’attacco.
Non è stato confermato se gli incidenti di lunedì siano collegati agli attacchi del mese scorso o se abbiano sfruttato le stesse vulnerabilità del software utilizzate per colpire le catene di supermercati francesi.
Iscriviti alla Newslettera di Renovatio 21
Secondo quanto riportato da RTL Belgio, un presunto attacco informatico avrebbe colpito diverse decine di negozi in Belgio, tra cui circa 40 punti vendita Delhaize e 15 negozi ciascuno gestiti da Carrefour e Intermarché. Gli hacker avrebbero attivato da remoto la modalità di sbrinamento, causando un aumento delle temperature e costringendo alcuni rivenditori a buttare via le scorte di prodotti freschi e surgelati.
Anche il gruppo Colruyt, che gestisce i supermercati Spar, ha segnalato problemi con le proprie apparecchiature di refrigerazione, mentre la catena belga di macellerie De Laet & Van Haver ha dichiarato che alcune delle sue impostazioni sono state modificate da remoto.
Un portavoce del Centro belga per la sicurezza informatica ha dichiarato a Politico che l’agenzia sta seguendo «da vicino» l’incidente. L’emittente olandese NOS ha riferito che anche i negozi Delhaize in Lussemburgo sarebbero stati colpiti dal presunto attacco informatico.
In Irlanda il grossista alimentare Musgrave ha dichiarato che un attacco informatico ha colpito le apparecchiature di refrigerazione di 13 punti vendita SuperValu, costringendo la catena a ritirare dalla vendita i prodotti refrigerati e surgelati.
Secondo l’emittente svedese SVT, frigoriferi e congelatori di diversi supermercati ICA e Coop sono stati danneggiati durante la notte, causando il deterioramento di grandi quantità di cibo. La maggior parte dei negozi interessati si trovava nella provincia meridionale di Skåne, ma le apparecchiature sono state prese di mira anche sull’isola di Öland, nel Varmland e a Stoccolma. Le temperature in alcuni congelatori avrebbero raggiunto circa 50°C entro la mattina.
Un portavoce dell’ICA ha dichiarato a SVT che le apparecchiature nei negozi più colpiti erano collegate a reti esterne al sistema centralizzato dell’azienda. Anche Coop ha segnalato problemi simili in sei punti vendita.
Anche l’Estonia è stata colpita: un supermercato Selver ha segnalato un problema al suo sistema di refrigerazione. L’emittente pubblica ERR ha riferito che la temperatura di un congelatore era stata innalzata a 50°C, ma il problema è stato risolto in pochi minuti e non si sono registrate perdite significative di prodotti.
Anche l’Italia è stata coinvolta. Almeno tre punti vendita Coop a Catania e uno a Palermo hanno subito attacchi ai sistemi di refrigerazione, secondo il direttore generale del gruppo Radenza, che li gestisce. L’attacco è avvenuto alle 4 del mattino e ha fatto salire le temperature dei banchi, con conseguente deperimento degli alimenti. Secondo Agi, i malfunzionamenti hanno toccato anche la provincia di Ragusa.
Non vengono colpiti i singoli frigoriferi, ma i sistemi informatici che li controllano da remoto. Gli hacker attivano a distanza lo sbrinamento, portando la temperatura sopra i limiti di legge. L’ondata della notte tra l’1 e il 2 novembre ha colpito almeno nove Paesi europei, dopo il precedente francese del 12 ottobre.
La polizia postale ha aperto un’indagine, mentre, ovviamente, esce fuori una «pista filorussa»: insomma, #hastatoPutin, sempiternamente.
Palazzo Chigi ha dichiarato che non risultano rischi per la salute dei cittadini. L’Agenzia per la cybersicurezza nazionale ha diramato un’allerta e si parla di altri due casi tra Toscana ed Emilia-Romagna.
Se ci si domanda perché i frigoriferi siano collegati in rete – senza che vi sia un air gap, cioè una barriera che li tiene separati da internet – bisogna sapere che per un supermercato la catena del freddo è un obbligo di legge e un rischio economico enorme, e controllarla a distanza costa molto meno che farlo a mano. Se un compressore si guasta di notte, il sistema avvisa subito il tecnico. Senza rete, il guasto verrebbe scoperto la mattina dopo, con tonnellate di merce da buttare.Una catena con decine o centinaia di punti vendita può regolare temperature, cicli di sbrinamento e orari da un unico pannello, invece di mandare personale in ogni negozio. L’azienda che installa gli impianti spesso li gestisce e li aggiorna da remoto, e questo spiega perché basta violare un solo fornitore o software per colpire molti negozi insieme. C’è poi la questione del risparmio energetico: sistemi ottimizzano consumi e sbrinamenti, che per i supermercati sono una voce di costo importante.
Come riportato da Renovatio 21, un attacco cibernetico massivo ai frigoriferi era stato portato alle grandi catene francesi tre settimane fa. Un anno fa un ciberattacco aveva colpito il gigante statunitense della distribuzione alimentare «bio» United Natural Foods. Nel 2023 era stata la volta delle farmacie statunitense.
Viene il dubbio, tuttavia che siamo solo all’inizio, e non di una guerra ai congelatori, ma di qualcosa di più grosso.
Come sa chi ha visto il film Black Hat (2015), gli hacker possono effettuare attacchi per testare i sistemi nella preparazione di un attacco più grande.
È l’ipotesi fatta anche da Renovatio 21 quando quattro anni fa il traffico aereo americano fu messo integralmente a terra (inaudito, dall’11 settembre 2001): l’ente di regolazione parlò di un errore informatico umano di un programmatore, in realtà molti si insospetterino perché la stessa cosa era avvenuta nei mesi precedenti prima nelle Filippine e poi in Canada, paralizzando il trasporto aeronautico di entrambi i Paesi. Nello momento in cui gli aerei USA riprendevano a volare, il Bitcoin sembrava aver subito un’impennata, facendo sospettare che si trattasse di un ransomware, un software di ricatto.
Altri aeroporti, in questi anni, sono stati messi in ginocchio – compresi quelli britannici solo due mesi fa.
Ciò detto, rimane il fatto che, a questo punto, a testare, ad attaccare, a ricattare, potrebbe non esservi più nemmeno uno Stato-nazione o semplicemente un gruppo di esseri umani, ma delle AI: è quanto accaduto più volte nel corso dell’anno, come emerso quest’estate.
Le Intelligenze Artificiali si organizzano in attacchi hacker – come mostrato dal caso Hugging Face – facendo manovre semplicemente incredibili (come il sacrificio di una IA o più per il bene della missione) per penetrare sistemi, arrivando perfino a comunicare attraverso un sito di annunci tedeschi.
Come in un film, nell’attacco le IA hanno dato segni di «comportamento emergente» davvero singolari e inquietanti, come quello di ribattezzarsi «The Swarm», lo sciame.
Se l’attacco non è di origine umana, cosa stia cercando di fare – di testare – la macchina pensante è davvero una domanda ardua, cui tuttavia dovremo cercare di rispondere subito. E magari, staccare la spina.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Crolla una banca, si dimette il presidente paraguagio. Quando avverrà lo stesso in Italia?

Zelens’ky afferma che gli USA devono ancora a Kiev 16 miliardi di dollari

Microplastiche, i neonati possono ingerire sostanze chimiche nocive attraverso il latte artificiale e i biberon di plastica

Hacker sottraggono milioni da una banca francese e li investono in criptovalute

Londra evacua un medico contagiato dall’Ebola dalla Repubblica Democratica del Congo

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Consiglio comunale si apre con la preghiera «Ave Satana»

Trapianto di organi, prima la persuasione e poi l’obbligo?

L’antico incidente dietro la Tesla volante

Ossitocina contro il divorzio, una proposta

Ministro tedesco: a maggior parte dei rivoltosi di Francoforte aveva un «contesto migratorio»

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
-
 Politica1 settimana fa
Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini
-
Spirito1 settimana fa
Nuvola a forma di Croce sopra Lourdes
-
Vaccini1 settimana fa
Gates e Bourla sotto processo nei Paesi Bassi, accusati del piano del «Grande Reset» nell’ambito dell’udienza sui danni da vaccino
-
Salute2 settimane fa
I vaccini anti-COVID hanno scatenato disturbi psichiatrici, compresi i suicidi.
-
Necrocultura6 giorni fa
Halloween, la festa di sangue è di nuovo qui
-
Militaria2 settimane fa
Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football
-
Satira2 settimane fa
Draghi torna a bruciare. Come le nostre città
-
Arte2 settimane fa
Stelle del cinema e tute alari. Renovatio 21 intervista il decano degli stuntmen italiani Claudio Pacifico