Intelligenza Artificiale
Crescita record di Palantir

Palantir Technologies ha chiuso un primo trimestre eccezionale, con un fatturato cresciuto dell’85% su base annua fino a 1,63 miliardi di dollari, spinto dal raddoppio delle attività negli Stati Uniti grazie alla forte espansione sia nel segmento commerciale sia in quello governativo.
Nel rapporto del primo trimestre, pubblicato lunedì, la società ha reso noto che i ricavi statunitensi sono aumentati del 104% raggiungendo 1,28 miliardi di dollari, con i ricavi commerciali in crescita del 133% a 595 milioni di dollari e quelli governativi in aumento dell’84% a 687 milioni di dollari. I risultati hanno battuto le aspettative di Wall Street e l’azienda ha rivisto al rialzo le previsioni per l’intero anno, indicando ora un fatturato atteso per il 2026 fino a 7,66 miliardi di dollari, che implicherebbe una crescita annua di circa il 71%.
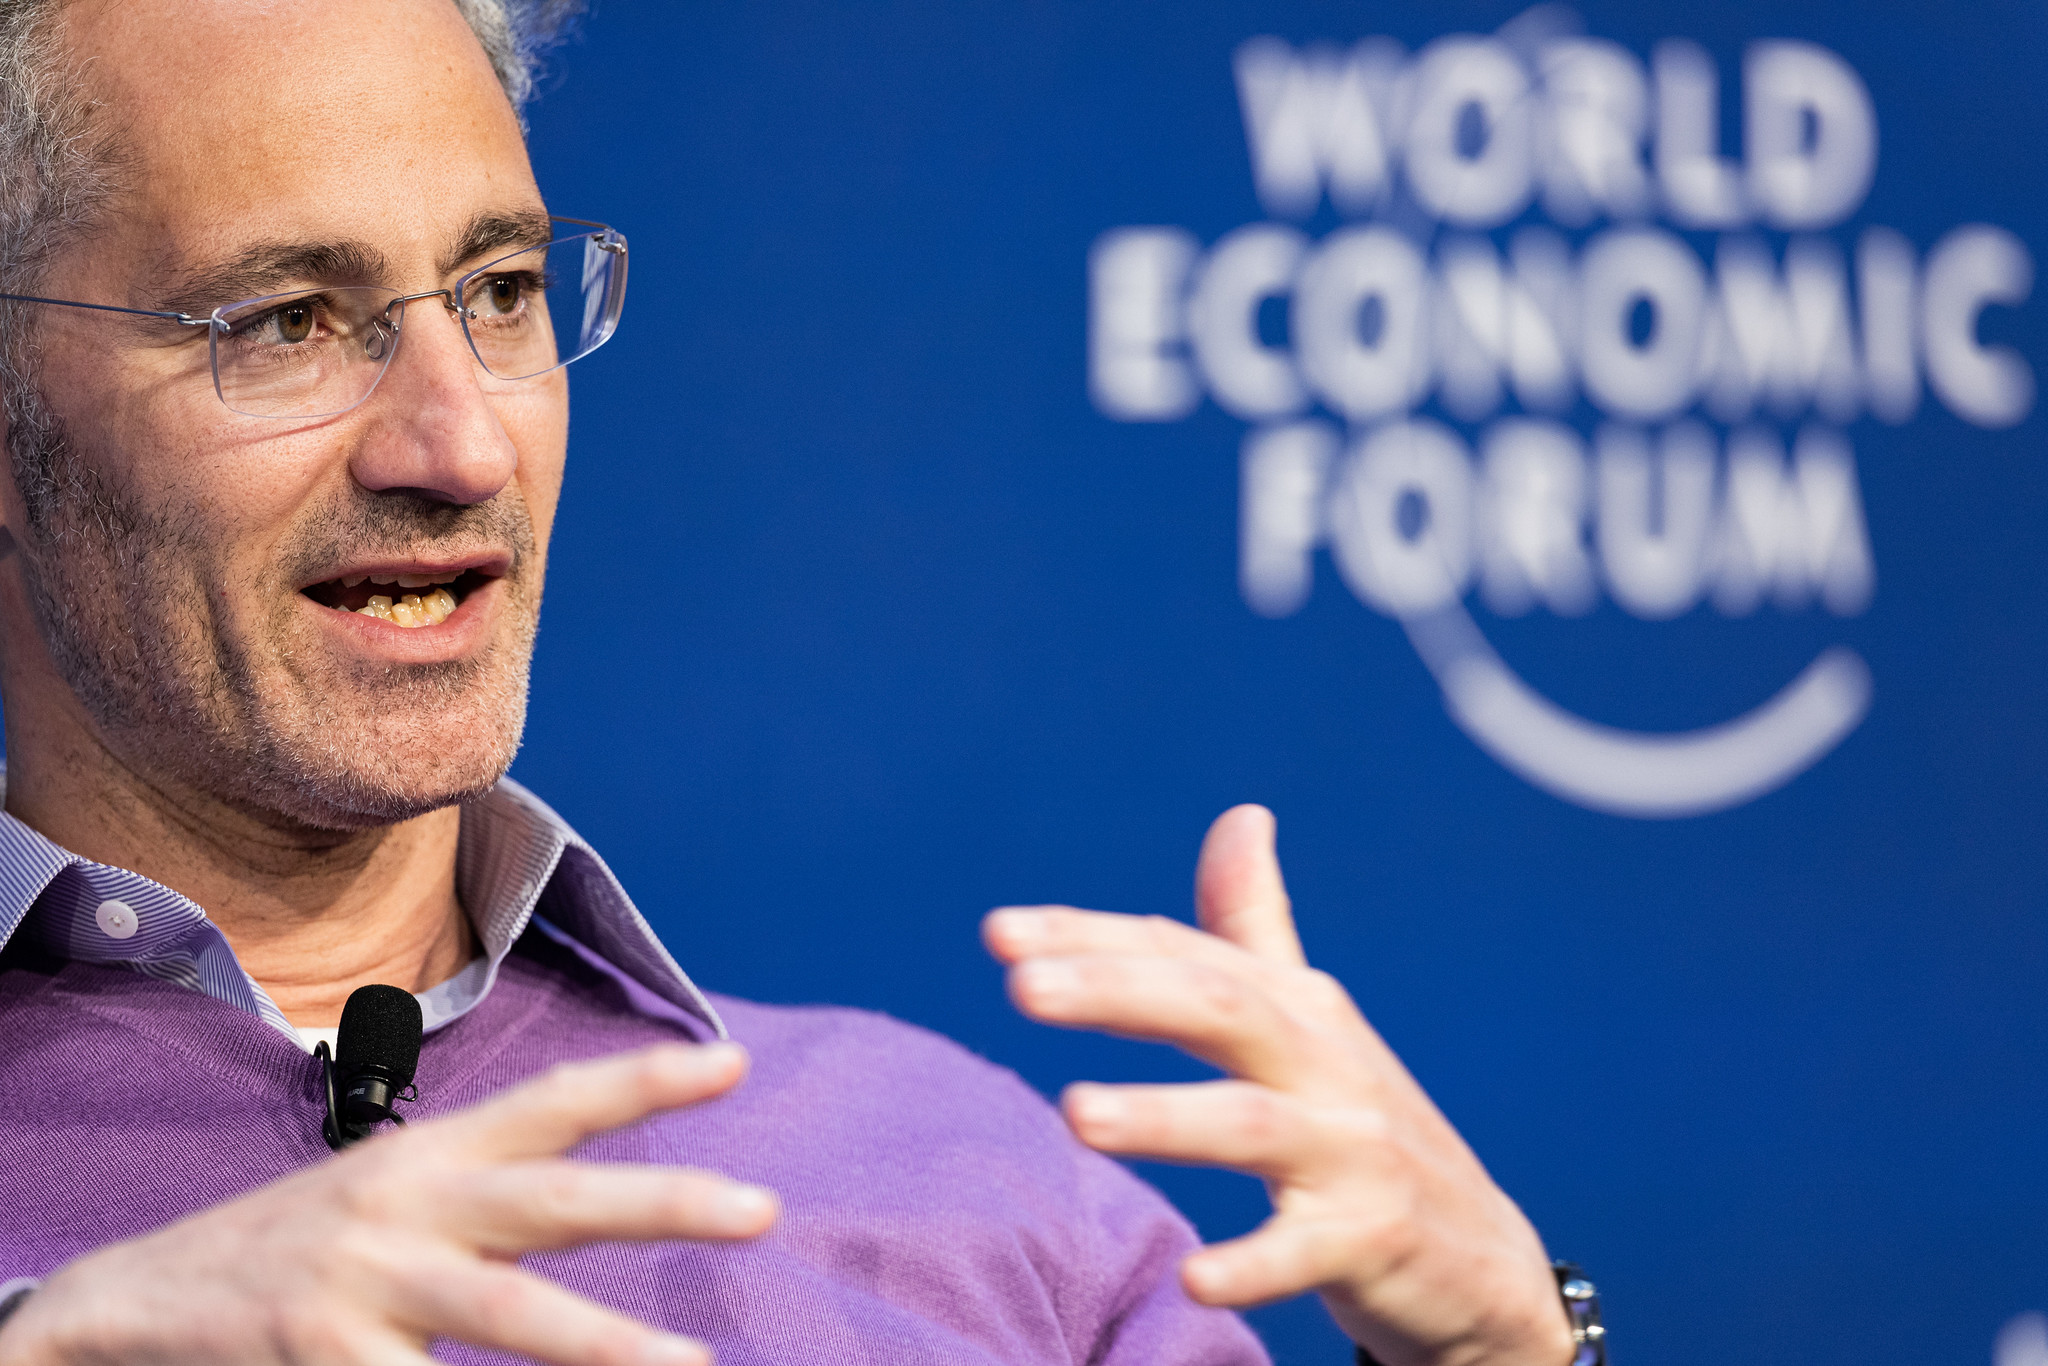
L’amministratore delegato Alex Karp, che presenta sempre più spesso gli strumenti di Intelligenza Artificiale di Palantir come essenziali per la potenza militare e industriale occidentale, ha affermato che «i due motori della nostra attività negli Stati Uniti ora funzionano in sincronia».
«Riteniamo che non sia un’esagerazione affermare che quasi tutti i flussi di lavoro di intelligenza artificiale che creano effettivamente valore, soprattutto sul campo di battaglia, si basano su Palantir», ha scritto Karp in una lettera agli azionisti, precisando che l’azienda «è stata fondata per rafforzare la sicurezza nazionale degli Stati Uniti, per proteggere gli americani e la loro libertà».
Sostieni Renovatio 21
Palantir – il cui nome deriva dalle pietre veggenti di ossidiana de Il Signore degli Anelli di J.R.R. Tolkien, attraverso le quali il signore oscuro Sauron sorveglia i suoi sottoposti – è un’azienda di software attiva principalmente nei settori della difesa e dell’Intelligence.
Il prodotto di punta di Palantir è il sistema Gotham, che raccoglie e analizza filmati satellitari, informazioni di Intelligence umana provenienti dalla CIA, dati di Intelligence sui segnali della NSA e altre fonti che altrimenti richiederebbero giorni di esame.
Gotham e MOSAIC – un altro programma di Palantir per l’identificazione di obiettivi che aggrega dati digitali, tra cui filmati di sorveglianza e indirizzi IP, da un’area bersaglio – utilizzano l’intelligenza artificiale per selezionare gli obiettivi più efficaci per gli attacchi militari.
Gli Stati Uniti hanno ammesso di impiegare questi programmi per selezionare bersagli nella guerra contro l’Iran, pur insistendo sul fatto che la decisione finale di aprire il fuoco spetti agli esseri umani. All’estero, la tecnologia di Palantir è utilizzata dal Ministero della Difesa britannico, dalle Forze di Difesa israeliane e dall’esercito ucraino.
L’aggiornamento sui risultati è arrivato poche settimane dopo le critiche ricevute da Palantir per un manifesto di 22 punti che riassume i temi del libro di Karp La repubblica tecnologica. Come l’alleanza con la Silicon Valley plasmerà il futuro dell’Occidente (2025). Il testo sosteniene che la Silicon Valley ha l’obbligo di partecipare alla difesa nazionale, che il «potere militare» si baserà sul software e che le armi basate sull’intelligenza artificiale sono inevitabili.
I critici lo hanno definito un progetto per il «tecnofascismo». In molti sostengono che la spinta data dal governo Trump, il cui vicepresidente JD Vance ha lavorato per il fondatore di Palantir Peter Thiel, sia quella di portare verso una società di sorveglianza totale – perfino con algoritmi di predizione dei crimini – alimentata dai software di Palantir.
Renovatio 21 ha pubblicato un sunto del contenuto del libro-manifesto giorni fa.
Iscriviti alla Newslettera di Renovatio 21
Immagine di World Economic Forum via Flickr pubblicata su licenza Creative Commons Attribution-NonCommercial-ShareAlike 2.0 Generic
Iscriviti alla Newslettera di Renovatio 21
Iscriviti al canale Telegram 
Iscriviti alla Newslettera di Renovatio 21
Cervello
Cellule cerebrali umane coltivate in laboratorio alimentano il primo data center «biologico» al mondo
Renovatio 21 traduce questo articolo per gentile concessione di Children’s Health Defense.
Alcuni ricercatori di Singapore hanno presentato un prototipo di impianto di calcolo che utilizza neuroni cerebrali umani coltivati in laboratorio e interfacciati con hardware al silicio, sostenendo che potrebbe alleviare il fabbisogno energetico generato dal boom dell’Intelligenza Artificiale. I critici hanno definito la tecnologia «inquietante» e hanno affermato che solleva serie preoccupazioni in merito al più ampio programma transumanista.
Il mese scorso, alcuni ricercatori di Singapore hanno presentato il prototipo di un «centro dati biologico»: una struttura di calcolo che utilizza neuroni cerebrali umani coltivati in laboratorio e collegati a dispositivi elettronici per elaborare i dati.
Il prototipo utilizza «wetware» – cellule neurali viventi derivate da cellule staminali umane e mantenute in laboratorio – per interfacciarsi con l’hardware in silicio.
Le cellule, riprogrammate a partire da cellule della pelle o del sangue di donatori, hanno una durata di vita di sei mesi. Apparecchiature di supporto vitale le mantengono a temperatura controllata in condizioni sterili e le nutrono, ha affermato l’azienda.
Gli elettrodi stimolano le cellule e ne registrano l’attività. Successivamente, i computer traducono tale attività in input e output utilizzabili dal software.
In un comunicato stampa, la Yong Loo Lin School of Medicine della National University of Singapore, che ha collaborato con Cortical Labs e DayOne per realizzare il prototipo, ha affermato che esso offre «una potente dimostrazione di come biologia e tecnologia possano unirsi per trasformare il futuro dell’informatica».
Patrick Wood, caporedattore di Technocracy News, ha definito il prototipo «inquietante».
Sostieni Renovatio 21
I laboratori biologici sono davvero più efficienti dal punto di vista energetico?
Cortical Labs, l’azienda che ha sviluppato la tecnologia (i sistemi CL1), afferma che il vantaggio di utilizzare i neuroni come processori di informazioni risiede nel fatto che, a differenza dei tradizionali chip per computer, i neuroni formano schemi che cambiano nel tempo.
In precedenza, l’azienda aveva «fatto crescere neuroni su un chip» e aveva insegnato loro a giocare ai videogiochi Pong e Doom.
Ogni unità del sistema CL1 contiene circa 200.000 neuroni umani coltivati su un chip di silicio con una matrice di microelettrodi che stimola le cellule e ne registra le risposte. Un software traduce poi queste risposte in un formato utilizzabile da un computer.
I ricercatori sostengono che la loro tecnologia può risolvere alcuni dei problemi energetici associati all’esplosione dell’Intelligenza Artificiale (IA).
I data center che vengono costruiti a ritmo serrato in tutto il mondo richiedono enormi quantità di energia e acqua. Il cervello umano, invece, funziona con molta meno energia: circa 20 watt di potenza, hanno affermato i ricercatori.
Tuttavia, non hanno ancora affrontato pubblicamente la questione del consumo energetico e delle risorse necessarie per mantenere in vita le cellule.
Altri prodotti che utilizzano cellule coltivate in laboratorio, tra cui la carne coltivata in laboratorio, si sono rivelati ad alta intensità energetica.
I critici dei data center biologici avvertono che la tecnologia dell’Intelligenza Artificiale si sta evolvendo così rapidamente che i nuovi data center e l’hardware in essi contenuto diventeranno presto obsoleti, forse anche prima di essere messi in funzione.
Aiuta Renovatio 21
L’ampliamento richiederebbe un numero «enorme» di cellule cerebrali
Il prototipo del centro dati biologico è una piccola installazione informatica altamente controllata. Tutte le affermazioni pubbliche provengono dallo sviluppatore, quindi non esistono prove concrete, indipendenti e su larga scala a supporto di tali affermazioni.
Cortical Labs ha aperto una sede a Melbourne, in Australia, e sta progettando una sede più grande a Singapore.
I sistemi sono «su scala di laboratorio»: la struttura di Melbourne dispone di sole 120 unità. I data center tipici hanno decine di migliaia di server.
I critici sostengono che la capacità dei neuroni di giocare a semplici giochi sia una prova di fattibilità, ma ben lontana dal dimostrare capacità concrete in grado di competere con i computer moderni.
«Ridurre le cellule viventi a un livello di affidabilità tale da poter essere utilizzate nelle infrastrutture rappresenta un ostacolo ingegneristico di notevole portata», secondo Live Science.
Claire Robinson, fondatrice di GMWatch, ha affermato che sarebbero necessari ingenti finanziamenti per l’espansione e che tale espansione «richiederà un numero enorme di celle, che dovranno essere sostituite regolarmente, poiché non durano in eterno».
Cortical Labs è una startup fondata nel 2019. A marzo, aveva raccolto 11 milioni di dollari di finanziamenti, con investitori tra cui Horizons Ventures, Blackbird Ventures, LifeX Ventures, Radar Ventures e In-Q-Tel, una società di venture capital finanziata dalla CIA.
L’utilizzo di questa tecnologia per un «data center» sembra rappresentare una svolta per Cortical Labs.
Quando l’azienda presentò per la prima volta la tecnologia nel 2025, la definì una «piattaforma tecnologica» per la scoperta di farmaci e la modellazione delle malattie, al fine di sviluppare trattamenti per patologie come l’epilessia e il morbo di Alzheimer.
Iscriviti al canale Telegram
Stiamo forse entrando nel territorio del transumanesimo?
Wood ha dichiarato a The Defender che la cosa gli ha ricordato l’iniziativa di mappatura cerebrale dell’ex presidente Barack Obama, finanziata, tra le altre agenzie, dai National Institutes of Health (NIH) e dalla DARPA, e promossa dall’ex direttore dei NIH Francis Collins.
«La gente ha troppo tempo libero e, se non fosse per i soldi delle tasse, morirebbe di fame», ha detto Wood.
Robinson ha affermato che il progetto solleva serie preoccupazioni «riguardo al più ampio panorama “transumanista” in cui scienziati e investitori miliardari stanno cercando di confondere il confine tra esseri viventi, compresi gli esseri umani, e Intelligenza Artificiale/computer».
«Abbiamo tutti letto articoli entusiasti sui soldati robot dotati di Intelligenza Artificiale: in pratica computer con aspetto e caratteristiche umane. Sorgono preoccupazioni su chi controlla queste tecnologie, quali siano le sue motivazioni, cosa accada quando qualcosa va storto e/o il robot sfugge al controllo, e chi sia responsabile di eventuali danni causati».
Gran parte di questa ricerca viene condotta in segreto, ha aggiunto. «Dobbiamo esigere con urgenza trasparenza e responsabilità su dove vengono indirizzate la ricerca e gli investimenti, e affrontare le questioni etiche connesse. Dobbiamo governare la tecnologia prima che essa governi noi».
Brenda Baletti
Ph.D.
© 21 settembre 2026, Children’s Health Defense, Inc. Questo articolo è riprodotto e distribuito con il permesso di Children’s Health Defense, Inc. Vuoi saperne di più dalla Difesa della salute dei bambini? Iscriviti per ricevere gratuitamente notizie e aggiornamenti da Robert F. Kennedy, Jr. e la Difesa della salute dei bambini. La tua donazione ci aiuterà a supportare gli sforzi di CHD.
Renovatio 21 offre questa traduzione per dare una informazione a 360º. Ricordiamo che non tutto ciò che viene pubblicato sul sito di Renovatio 21 corrisponde alle nostre posizioni.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti al canale Telegram
Iscriviti alla Newslettera di Renovatio 21

Bar per lesbiche allenta le misure sulle mascherine: minacce dagli LGBT. È la storia dell’anno

L’Olanda effettua la prima eutanasia in assoluto su un bambino di 24 mesi

Mons. Viganò: papato asservito alla religione del globalismo. Leone fa del Vangelo un motto massonico

Test inquietanti: OpenAI accantona il nuovo modello di IA

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

Sì, vogliamo i funerali di Stato per Emma Bonino

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Morte a Venezia. E inferno sulla Terra senza soprannaturale

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID
Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX

UFO avvistato sopra Teheran

Kiev attacca Mosca durante le elezioni: sciame di droni «senza precedenti»
-
 Vaccini2 settimane fa
Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi
-
Pensiero1 settimana fa
La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto
-
Pensiero5 giorni fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Oligarcato1 settimana fa
Bill Gates ha usato i fondi destinati ai vaccini per fare pressione sui governi: parla Angela Merkel
-
Pensiero1 settimana fa
L’Italia e il buco nero: discorso per Emma Bonino
-
Spirito2 settimane fa
Il cardinale Fernandez chiede ai cattolici di «avere stima» delle altre fedi
-
Bizzarria2 settimane fa
Donna si denuda in volo in un aereo di linea e commette «atti indecenti»
-
Sport e Marzialistica2 settimane fa
Buttarsi da 11 mila metri senza respirare. Intervista alla paracadutista dei record Barbara Brighetti