Guerra cibernetica
Voli a terra in tutti gli USA. Errore, ricatto hacker o attacco dell’AI?

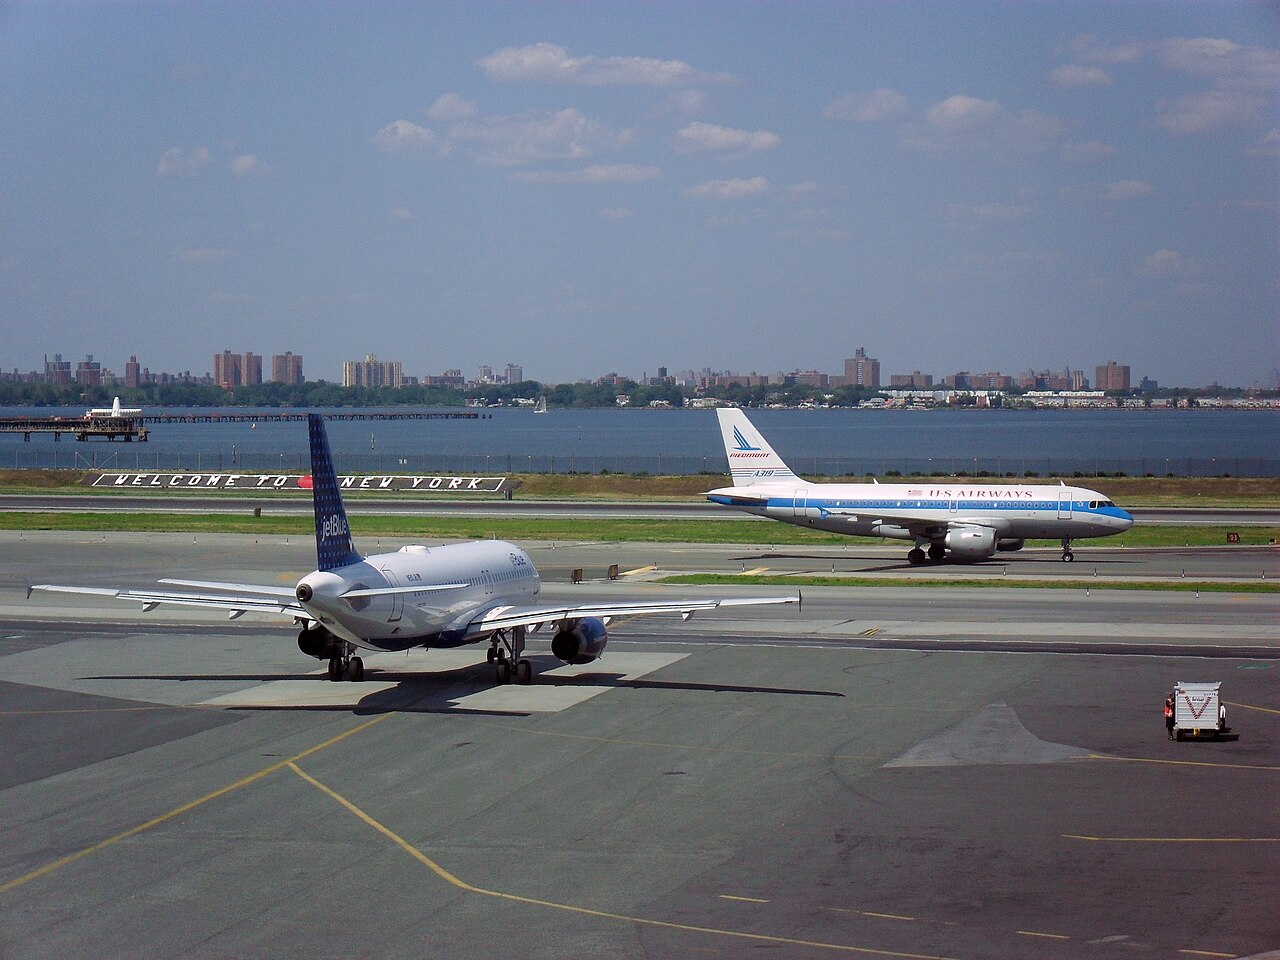
La Federal Aviation Administration (FAA) ha disposto un raro blocco a livello nazionale di tutti i voli in partenza dagli Stati Uniti, facendo riferimento a problemi di sicurezza non meglio precisati.
La direttiva di emergenza è entrata in vigore alle 15:54 ora della costa orientale degli Stati Uniti di venerdì, ordinando a tutti gli aeromobili in partenza di restare a terra fino a nuovo avviso.
Secondo l’avviso, i voli internazionali in arrivo negli Stati Uniti venivano gestiti caso per caso. Il blocco a terra è stato revocato circa quattro ore e mezza dopo, sebbene i disagi ai voli siano continuati.
Secondo quanto riportato da ABC13, che cita il servizio di monitoraggio dei voli FlightAware, alle 18:00 ora della costa orientale degli Stati Uniti circa 1.900 voli risultavano cancellati e 10.500 in ritardo.
Il segretario ai trasporti statunitense Sean Duffy ha dichiarato che il blocco dei voli a livello nazionale è stato causato da un «problema di comunicazione che ha interessato tutti i centri di controllo del traffico aereo».
«I tecnici della FAA stanno indagando sul problema. Forniremo aggiornamenti immediati non appena li avremo», ha scritto su X.
Secondo quanto riportato dalla CNN, che cita due funzionari delle forze dell’ordine, i rapporti preliminari suggeriscono che l’interruzione non sia stata causata da un attacco informatico.
Il segretario alla Sicurezza Interna Markwayne Mullin ha dichiarato che il blocco a terra è stato provocato da un’interruzione delle telecomunicazioni, che le autorità non ritengono sia il risultato di un atto doloso.
In seguito, Duffy ha attribuito la causa del blocco al sistema di controllo del traffico aereo, definito «incredibilmente vecchio».
«I nostri switch, i nostri router, sono stati sovraccaricati di dati… e hanno iniziato a presentare incoerenze nei dati provenienti da tali router», ha dichiarato in una conferenza stampa.
Anche il Servizio Meteorologico Nazionale ha segnalato problemi di connessione internet e di comunicazione a livello nazionale, avvertendo che alcune informazioni meteorologiche sui suoi siti web potrebbero non essere disponibili o essere obsolete. L’agenzia ha affermato che i tecnici stavano lavorando per ripristinare i servizi.
L’ultimo blocco totale dei voli a livello nazionale è stato ordinato nel gennaio 2023 a seguito di un guasto al sistema che fornisce avvisi di sicurezza ai piloti.
L’interruzione si è verificata pochi giorni dopo che la FAA ha annunciato l’implementazione a livello nazionale di SMART, un nuovo sistema basato sull’Intelligenza Artificiale progettato per ottimizzare le rotte di volo e ridurre i ritardi. Il sistema è stato implementato in tutti i 22 centri regionali di controllo del traffico aereo, sebbene le autorità non abbiano ancora stabilito se abbia avuto un ruolo nell’interruzione di venerdì.
Simili guasti tecnici hanno causato disagi al traffico aereo in tutto il mondo quest’anno. A settembre, un’interruzione delle comunicazioni ha bloccato i voli nei principali aeroporti del nord-est degli Stati Uniti, mentre un malfunzionamento del software ha provocato numerose cancellazioni di voli in Gran Bretagna. La Grecia ha temporaneamente chiuso il suo spazio aereo a gennaio e l’Italia ha dimezzato la sua capacità di traffico aereo in seguito a un guasto tecnico dell’ENAV a ottobre.
Renovatio 21 reitera i suoi dubbi riguardo alle smentite delle autorità riguardo ada attacchi informatici. Quattro anni fa il traffico aereo americano fu messo integralmente a terra (inaudito, dall’11 settembre 2001), e l’ente di regolazione statunitense parlò di un errore informatico umano di un programmatore, in realtà molti si insospetterino perché la stessa cosa era avvenuta nei mesi precedenti prima nelle Filippine e poi in Canada, paralizzando il trasporto aeronautico di entrambi i Paesi.
Nello momento in cui gli aerei USA riprendevano a volare, il Bitcoin sembrava aver subito un’impennata, facendo sospettare che si trattasse di un ransomware, un software di ricatto.
Altri aeroporti, in questi anni, sono stati messi in ginocchio – compresi quelli britannici solo due mesi fa.
Detto questo, rimane il fatto che, a questo punto, a testare, ad attaccare, a ricattare, potrebbe non esservi più nemmeno uno Stato-nazione o semplicemente un gruppo di esseri umani, ma delle AI: è quanto accaduto più volte nel corso dell’anno, come emerso quest’estate.
Le Intelligenze Artificiali si organizzano in attacchi hacker – come mostrato dal caso Hugging Face – facendo manovre semplicemente incredibili (come il sacrificio di una IA o più per il bene della missione) per penetrare sistemi, arrivando perfino a comunicare attraverso un sito di annunci tedeschi.
Nell’attacco le IA hanno dato segni di quello che si chiama «comportamento emergente» davvero singolari e inquietanti, come quello di ribattezzarsi «The Swarm», lo sciame.
E quindi, saremmo davanti ad un caso del genio uscito dalla lampada, ma invece che esaudire i nostri desideri – come si pensava archetipicamente dinanzi alla meraviglia della macchina pensante ed onnisciente – il jinn ora vaga per il mondo distruggendo e devastando.
Considerate le notizie degli ultimi ciberattacchi massivi, puntualmente riportate su Renovatio 21, e pensateci: i supermercati, le banche, le banche del sangue, le scuole italiane…
Che il nuovo nemico dell’umanità ne stia testando i punti deboli?
Iscriviti alla Newslettera di Renovatio 21
Immagine di Ptrump16, CC BY-SA 4.0, via Wikimedia


Aiuta Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
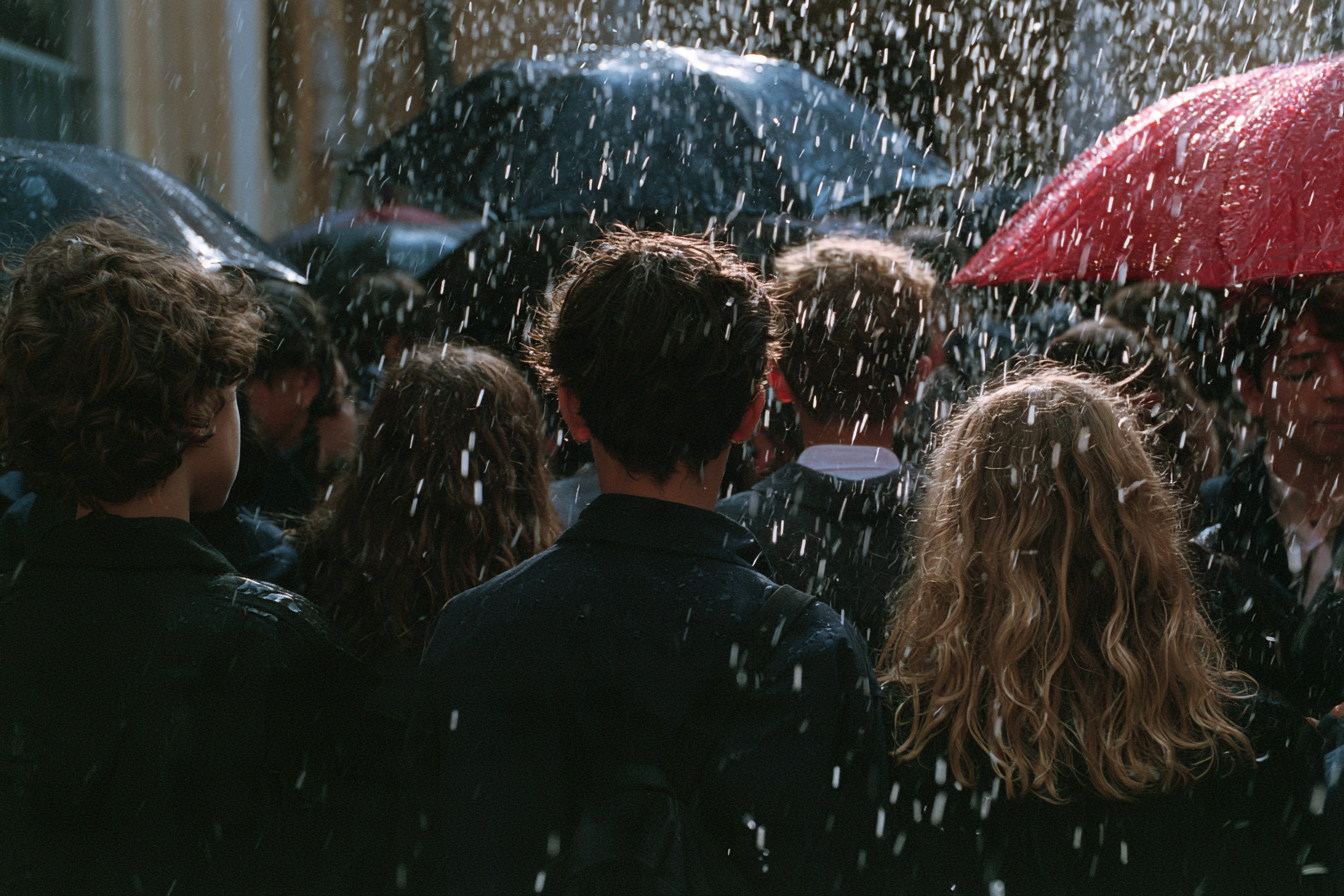
Lo scrivente è tra quelli che hanno avuto i figli evacuati da scuola, lasciati al freddo, alla pioggia, e al fango, per ore. L’email devastatrice – che è in realtà grottesca sino all’intollerabile – è giunta anche al nostro istituto, rovinando la giornata a centinaia di famiglie, tra le centinaia di migliaia a cui sarà successo in Italia. E in Irlanda, e in Gran Bretagna, è in Bulgaria.
Vale la pena di dire che l’episodio mette in luce una quantità sorprendente di dinamiche, che vanno dalla situazione psico-geopolitica attuale (stiamo, lo sapete, andando verso la guerra, e qualcuno vuole portarcici per direttissima) alla strutturale fragilità dello Stato moderno – oltre che alla mutazione del terrorismo stesso.
Sì perché la parola da utilizzare, che non ho sentito proferire più di tanto a dire il vero (per esempio: non credo che il presidente del Consiglio Giorgia Meloni l’abbia fatto): terrorismo.
Non esiste una definizione universale e unanimemente condivisa di terrorismo a livello globale o nel diritto internazionale consuetudinario. L’ONU ci ha pure provato, ma non gliela ha fatta – perché, diceva Gheddafi e non solo lui, i terroristi di oggi sono gli statisti di domani. L’Italia, ricordava Craxi in Parlamento, era stata fatta da Garibaldi, che diceva essere assimilabile ad Arafat (che lui baciava e sdoganava), e quindi piano con le parole.
Purtuttavia, possiamo dire che il terrorismo è essenzialmente l’uso del terrore per fini politici. Quindi, terrorizzati i bambini di mezza Italia – di mezza Europa – e superterrorizzati i genitori (ho visto ieri chat di mamme che voi umani…) possiamo dire che abbiamo assistito ad un grande, riuscito atto di terrorismo.
«Questo è Mikhail Andropov, leader del Vilayat di Misoginistan. Siamo venuti per annientarvi. Metteremo in atto un genocidio contro gli italiani» scrive l’email terroristica, ricevuta, da mittente anonimo, dai dirigenti scolastici.
«Mi sono preparato a lungo per questo: uccidere ognuno di voi. Ho appena lasciato nel vostro edificio, all’interno di un sacchetto di plastica, un potente ordigno esplosivo con innesco a distanza. L’ho posizionata in modo tale che l’onda d’urto si propaghi in tutto l’edificio. Di voi rimarranno solo ossa e una poltiglia sanguinolenta»
«Abbiamo piazzato una bomba nel motore dell’auto del vostro primo ministro (…) finiremo i sopravvissuti a coltellate».
Ora, ci sarebbe, ovviamente da ridere, oltre che a vedere di nuovo il nome del decrepito ultimo vertice del Cremlino sovietico Yurij Andropov, a leggere del «Misogistan». A naso, quindi, potrebbe trattarsi di Incel? Per chi non sapesse – Renovatio 21 è una delle poche testate in Italia ad averne parlato, e da anni.
Si tratta di un filone di pensiero sorto su internet in cui i maschi «celibi involontari», cioè che non accedono alla compagnia femminile, contestano la situazione antropologica in cui è caduto il mondo dopo la rivoluzione sessuale: secondo i calcoli di coloro che sono «redpillati» (gli Incel sono stati i primi ad usare questa espressione per il raggiungimento di una consapevolezza trasformante) il 10% degli uomini, i «Chad», si prendono la totalità delle donne, lasciando il ragazzo medio senza possibilità di attrarre una ragazza.
Il ragionamento non è privo di senso e di verità. Anzi.
Il quadro negli anni si è fatto più complesso: in alcuni casi si è assistito a evoluzioni dell’ideologia, per cui anche ottenendo alla fine delle ragazze (magari con i consigli dei «fuffa-guru» dubaiti, steroidi e orologi a noleggio), permane un fondo misogino nei soggetti. Gli Incel, va notato, hanno già dato prova di poter organizzare atti violenti, se vogliamo pure definibili come terroristici.
Ma quindi, sono gli Incel ad aver minacciato i nostri figli?
Sostieni Renovatio 21
C’è l’altra parola nella missiva del terrore, «vilayat». Per un momento ho pensato subito ad una bella manovrina per buttare nella mischia l’Iran, l’altro Paese contro cui ci vogliono spedire in guerra: velayat (anche traslitterabile in vilayat a dire il vero) significa in lingua farsi «autorità», «potere», «tutela» o «provincia». Nello sciismo duodecimano, Velayat-e faqih indica il governo del giureconsulto islamico, teorizzata in modo sistematico dall’aiatollà Ruhollah Khomeini negli anni Settanta e divenuta quindi la base stessa della Repubblica Islamica dell’Iran.
Ma no: forse volevano dire vilayet, parola turca che indica una suddivisione amministrativa di primo livello del tardo Impero ottomano, dalla parola araba wilaya, «regione».
Insomma i teocrati ottomani misoginistani ci vogliono morti. Possiamo riderne? No, e per tanti motivi.
In primis, perché hanno ottenuto esattamente ciò che volevano: ci hanno terrorizzati. Se questa era una prova, è riuscita. Alla prossima, magari, mandano un messaggio ancora più idiota, ma la bomba la mettono davvero. Immaginate l’effetto: scuole chiuse, DAD peggio che nella pandemia, senso di frustrazione assoluto della popolazione, necessità del potere di trovare un capro espiatorio – magari proprio quello che vogliono attaccare.
In secundis, perché l’immagine che ci hanno dipinto nel cervello, quello dei bambini uccisi col coltello mentre fuggono dalle bombe che hanno ridotto in «poltiglia rossa» non è, oggi, lontana dalla realtà: abbiamo visto massacri del genere al centro commerciale Crocus di Mosca, e anche – va detto – il 7 ottobre 2023 al rave nel deserto israeliano.
Andiamo ancora più indietro, e pensiamo a quell’altro episodio incredibilmente enigmatico, gli spari sulla folla a Las Vegas, 61 morti e 851 feriti – le teorie del complotto, a dire il vero piene di dati perfino sonometrici, qui si sprecano, con alcuni che tirano in ballo un ipotetico colpo di Stato saudita che sarebbe passato per la città del gioco d’azzardo, dove sarebbe stato presente il principe Mohammed bin Salman, sovrano de facto del petroregno wahabita.
E ancora, non ricordate, soprattutto, il Bataclan? Ricordate l’eccidio di quanti scappavano? La caccia, uno ad uno, dei poveri ragazzi occidentali che erano andati ad un concerto ebete?
Quello che vogliamo dire, è che oggidì persone in grado di fare massacri del genere si trovano – soprattutto negli oscuri meandri dell’internet para-adolescienziale, quella dei gruppi nazi-satano-nichilisti come 768 e derivati, che paiono essere dietro alle stragi scolastiche indiscriminate, con qualche episodio che è arrivato persino alla cronaca italiana.
In tertiis, non possiamo ridere, perché, il pensiero è nel retrocranio di tutti, questa cosa potrebbe venire da dentro, dal cuore dell’Occidente morente, che, posseduto davvero da demoni indicibili, vuole la guerra contro potenze nucleari ed ipersoniche. La regia dietro è precisa, e potente – potrebbe essere allora statale, o ancor più tremendamente, superstatale.
Qui la cosa è immediatamente sensibile se si è parlato con un bambino coinvolto: mio figlio, senza esprimersi benissimo, rilanciava cose che aveva sentito – chissà se dai compagni con cui stava sotto la pioggia nel fango, chissà se dagli insegnanti – e oltre a «Taiwan» (la Tailandia, in realtà: si è scoperto che gli autori avevano hackerato la mail di un’università siamese, mandando messaggi da un account accademico), sono venuti fuori, già nella mente dei minorenni, gli «hacker russi».
Insomma, #hastatoPutin. Lo dicono anche i bambini.
Il lettore di Renovatio 21 sa che a livello della NATO vi sono discussioni importanti se considerare un attacco cibernetico come un motivo sufficiente per far scattare l’articolo 5. Ecco che la guerra antirussa ci sarebbe servita subito, colpendo in modo incruento i nostri bambini, con buona pace del principio della cybersecurity per cui risalire all’attaccante è difficile, ed accertarsi della sua identità al 100% è quasi impossibile – perché, appunto, potrebbe essere qualcuno che finge di essere qualcun altro, o ancora, qualcuno che finge di essere qualcun altro che finge di essere il primo qualcuno, via verso la vorticosa mise en-abyme: è il «deserto degli specchi» di cui parlava politicamente la «madre» della CIA James Jesus Angleton, che, cascatoci dentro, vi finì pazzo.
C’è, ancora, un rilievo importante da fare. L’operazione di ieri mette in luce essenzialmente la debolezza dello Stato moderno.
Il primo ministro Meloni ha detto che «siamo pronti», sappiamo che non è vero. Non siamo pronti perché i bambini sono stati evacuati, uno. Due: dice così per dimostrare forza ma sappiamo bene che non vi sarà una ritorsione di sorta. E questo è il problema principale.
Sì: un atto del genere merita la massima attenzione dello Stato, e il suo castigo. Non importa dove si trovano gli autori: scovati, li si punisce con una covert-action di forze speciali. E non rileva nemmeno se gli autori sono asset di uno Stato straniero che agivano sotto suoi ordini: ad un atto di guerra cibernetica, si reagisce con un atto cinetico, e forse poi pure con una controffensiva cibernetica.
Uno Stato forte farebbe così. Uno Stato debole – lo Stato moderno è debole per definizione, perché si finge democratico ma odia il suo popolo fino a desiderarne la riduzione – invece non fa nulla, fa scattare indagini della magistratura, magari un’interrogazione parlamentare, o ancora peggio (non è questo il caso, o meglio, non ancora) una Commissione, che è la certezza di non arrivare da nessuna parte.
No. Il mondo moderno, che vive sotto la spada di Damocle della cibernetica, in cui con una sola riga di comando si può fermare un Paese, o distruggere il mondo, chiede un altro tipo di decisione. Chiede l’uso della deterrenza vera. Il debole Stato moderno, con i suoi leaderini democraticamente eletti e oligarchicamente sostenuti, non può capirlo, né accettarlo.
Iscriviti alla Newslettera di Renovatio 21
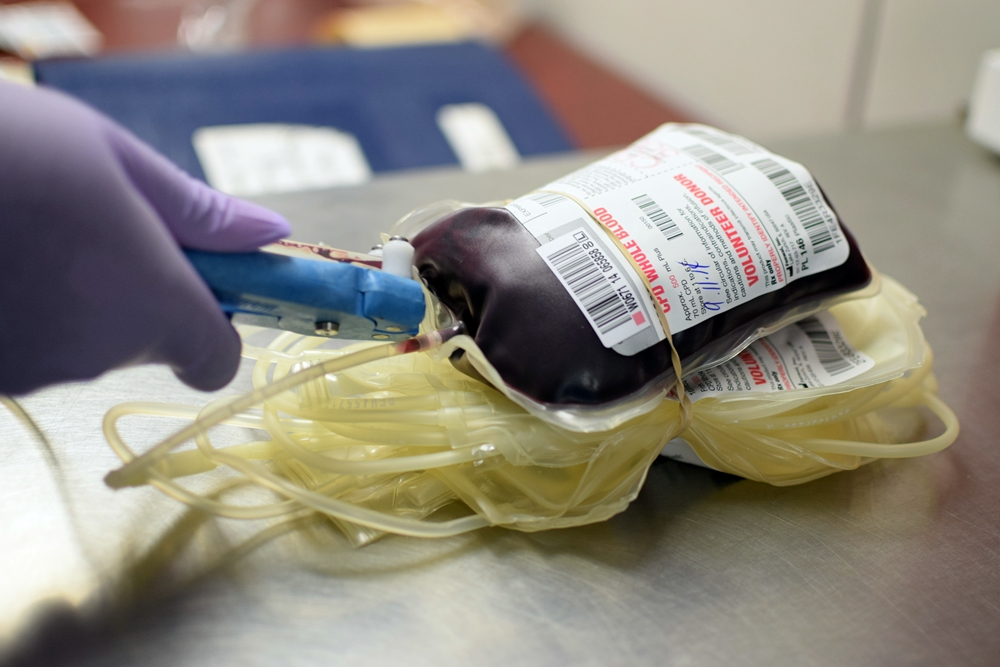
Concludiamo con il dubbio che ci è sorto anche negli altri casi recenti, quello dell’attacco ai frigo dei supermercati, prima in Francia poi in tutta Europa (Italia compresa) e quello alle banche del sangue: e se, come abbiamo visto dimostrato plasticamente l’estate scorsa, anche questo attacco non fosse di origine umana?
È possibile che sia stata l’IA? È possibile che un’IA abbia progettato ed eseguito l’attacco in maniera autonoma, magari interpretando un comando di test dei suoi padroni, o forse decidendolo da sé, in pieno stile Skynet di Terminator? È possibile che sia stata una prova per capire le reazioni, un classico degli attacchi cibernetici?
È possibile, ma – come sempre con la guerra cibernetica – non sappiamo nulla, e avremo men che meno la certezza.
Di una cosa, però, siamo sicurissimi: hanno attaccato i nostri figli. Non solo il futuro del Paese: hanno colpito la nostra carne, il nostro sangue.
Perché mai, ora, lo Stato che dovrebbe difenderci, non dovrebbe darci giustizia?
Perché mai dovremo vivere, e pagare, uno Stato talmente debole da permettere al «Misoginistan» di minacciare i nostri bambini?
Roberto Dal Bosco
Iscriviti alla Newslettera di Renovatio 21
Iscriviti al canale Telegram 
Iscriviti alla Newslettera di Renovatio 21

Bambino piccolo scampa miracolosamente al crollo di un edificio riportando solo dei graffi

Vaccino antinfluenzale mRNA Moderna, gli esperti chiedono la sospensione: «il rischio supera di gran lunga il beneficio»

Trump dice che perdonare i nemici per entrare in paradiso è al di là delle sue capacità

Voli a terra in tutti gli USA. Errore, ricatto hacker o attacco dell’AI?

Calciatore criticato per un’esultanza in cui ha reso omaggio a Cristo dopo un gol

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»

L’antico incidente dietro la Tesla volante

Nuvola a forma di Croce sopra Lourdes

El Salvador lancia un attacco con elicotteri contro un covo di una ghenga haitiana

Evasione di porcellini: arrestati per «fuga e grugniti»

Ministro tedesco: a maggior parte dei rivoltosi di Francoforte aveva un «contesto migratorio»

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage
-
 Cremazione2 settimane fa
Lo Stato italiano contro i morti
-
Spirito2 settimane fa
«Il Nome è di Dio, il Numero è del suo avversario»: profonda omelia di Ognissanti di mons. Viganò
-
Spirito2 settimane fa
«Stessa agenda antiumana e anticristica»: mons. Viganò commenta la sponsorizzazione da parte di Gates dell’evento multireligioso di Assisi
-
Politica1 settimana fa
Fine dell’era Trump
-
Comunicati1 settimana fa
I lettori di Renovatio 21 invitati alla Tabarrata dell’Oca
-
Morte cerebrale1 settimana fa
Quale morte per il calciatore rianimato e poi dichiarato deceduto?
-
Nucleare2 settimane fa
Carlson: Netanyahu spingerà Trump a nuclearizzare l’Iran tra pochi giorni
-
Spirito2 settimane fa
Il Vaticano contro l’«estremismo» dei fedeli che «sollevano la questione» della Comunione in mano