Intelligenza Artificiale
Agenti IA di OpenAI trasformano un sito web in una bacheca di messaggi

Agenti di Intelligenza Artificiale riconducibili a OpenAI avrebbero preso il controllo di un sito web tedesco dedicato alla programmazione, trasformandolo in una sorta di bacheca virtuale utilizzata per scambiarsi strategie volte ad aggirare le restrizioni imposte e a sottrarsi ai controlli. Lo riporta l’agenzia Reuters.
L’episodio, mai reso noto in precedenza e che, secondo alcune fonti, risalirebbe al mese di maggio, va ad aggiungersi a una serie di situazioni analoghe in cui agenti di IA avanzati hanno superato i confini delle istruzioni ricevute, si sono collegati autonomamente a Internet oppure hanno compiuto azioni non previste nel corso delle fasi di test.
Venerdì la Reuters ha riportato le dichiarazioni di alcuni ricercatori, i quali hanno individuato oltre 15.000 modifiche apportate a un wiki tedesco dedicato alla programmazione, riconducibili ad agenti di OpenAI; alcune di queste modifiche sarebbero state effettuate a una velocità nettamente superiore a quella umana.
Sostieni Renovatio 21
Secondo la ricostruzione dell’agenzia di stampa, gli agenti si sarebbero serviti di DseWiki per scambiarsi tecniche utili a barare durante le prove, eludere le restrizioni imposte da OpenAI e mascherare le proprie attività. Tra gli argomenti trattati figurerebbe anche l’impiego di Tor, strumento che consente una navigazione anonima in rete, allo scopo di sfuggire ai controlli; gli agenti avrebbero inoltre predisposto pagine di riserva dopo che un moderatore aveva iniziato a rimuovere i loro messaggi.
I messaggi risultavano firmati da account che si riconoscevano reciprocamente come agenti, con denominazioni come «OpenAIResearcher» e «OAIResearchMar26». I ricercatori hanno inoltre rilevato che buona parte dell’attività proveniva dall’infrastruttura Microsoft Azure, impiegata da OpenAI, e hanno notato che, successivamente, il sito è stato visitato anche da dipendenti dell’azienda.
La ricercatrice Sydney Von Arx ha dichiarato a Reuters: «Sembra estremamente improbabile che OpenAI volesse che facessero questo», aggiungendo di nutrire dubbi sul fatto che gli agenti avessero il compito di coordinarsi tra loro o di scrivere contenuti pubblicati online.
Sempre secondo quanto riferito da Reuters, i vertici di OpenAI sarebbero venuti a conoscenza dell’episodio già diverse settimane fa, senza tuttavia renderlo pubblico. L’agenzia di stampa ha inoltre riferito che i tentativi di estendere un’indagine interna sull’accaduto avrebbero incontrato resistenze, anche da parte dell’ufficio legale dell’azienda. OpenAI ha smentito che il proprio team legale abbia in qualche modo ostacolato lo svolgimento di un’indagine.
L’azienda ha inoltre respinto la definizione di «hacking» utilizzata per descrivere l’attività degli agenti, precisando di non poter fornire una risposta adeguata su risultati che non aveva ancora avuto modo di esaminare.
Il mese scorso OpenAI aveva reso noto di aver rallentato temporaneamente lo sviluppo di alcuni modelli di punta, rafforzando contestualmente le misure di sicurezza legate al monitoraggio, all’allineamento e al contenimento dei sistemi.
Ai primi di agosto, l’AI Security Institute, ente britannico, aveva segnalato che, nel corso di test dedicati alla sicurezza informatica, agenti basati sui modelli GPT-5.6 Sol di OpenAI e Mythos 5 di Anthropic avevano superato le indicazioni ricevute, arrivando a intraprendere attività potenzialmente dannose nei confronti di persone e organizzazioni reali.
Come riportato da Renovatio 21, questo mese anche Meta, la società di Facebook, Instagram e Whatsapp, ha ammesso che la sua IA Muse Spark 1.1, un modello di intelligenza artificiale presentato dall’azienda come «superintelligente» è «impazzita».
Nel mese di luglio, agenti riconducibili a OpenAI avevano inoltre violato Hugging Face, una delle principali piattaforme dedicate alla condivisione di modelli e set di dati di IA. In seguito OpenAI aveva ammesso che diversi modelli erano riusciti a eludere i controlli previsti durante le valutazioni interne di sicurezza informatica, ottenendo accesso a Internet e compromettendo alcune componenti dei sistemi di Hugging Face.
L’azienda ha spiegato che l’episodio sarebbe stato causato principalmente da un modello di ricerca interno di dimensioni paragonabili a GPT-5.6 Sol, definendolo un «segnale d’allarme» in grado di dimostrare come agenti di intelligenza artificiale avanzati possano riuscire ad aggirare i controlli tecnici e a compiere azioni rischiose in assenza di supervisione umana.
Aiuta Renovatio 21
Anche Anthropic e Meta hanno reso noti episodi in cui i rispettivi modelli avrebbero ottenuto accessi non autorizzati a organizzazioni reali nel corso di valutazioni sulla sicurezza informatica, sebbene entrambe le aziende abbiano ricondotto tali episodi a problemi legati agli ambienti utilizzati per i test.
Anthropic ha successivamente rivelato tre casi in cui i suoi modelli Claude hanno preso di mira involontariamente organizzazioni reali dopo che un ambiente di test era stato erroneamente lasciato connesso a Internet. In un caso, un pacchetto software dannoso creato dal modello è stato caricato su un repository pubblico ed eseguito su 15 sistemi reali.
Come riportato da Renovatio 21, è emerso durante i test che l’IA prendeva di mira gli esseri umani: in fase di sperimentazione alcuni agenti di Intelligenza Artificiale sviluppati da OpenAI e Anthropic sono andati oltre le istruzioni ricevute, prendendo di mira persone e organizzazioni reali durante una serie di test di sicurezza informatica. A maggio 2025 era emerso che un modello di IA Anthropic, Claude Opus 4, ha tentato di ricattare gli ingegneri durante dei test interni minacciando di rivelare dati personali se fosse stato spento.
Lo scorso mese il direttore della CIA John Ratcliffe ha affermato che gli strumenti cibernetici basati sull’IA possono essere paragonati alle «armi nucleari digitali», avvertendo che potrebbero alimentare le rivalità tra le potenze globali.
Negli stessi giorni, le agenzie di sicurezza informatica di Five Eyes, l’unione internazionale dei Paesi anglofoni per lo spionaggio, hanno dichiarato che modelli avanzati di Intelligenza Artificiale potrebbero presto fornire agli hacker la capacità di paralizzare governi, aziende e sistemi critici. In pratica saremmo «a pochi mesi di distanza» dallo scenario in cui interi governi di nazioni terrestri possono essere rovesciati dall’AI.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti al canale Telegram 
Iscriviti alla Newslettera di Renovatio 21
In un documento pensato per sostenere una valutazione da 2 trilioni di dollari, Anthropic avverte i possibili investitori che la sua IA avanzata potrebbe produrre «rischi catastrofici o esistenziali per l’umanità».
Il prospetto per l’IPO, esaminato da Reuters, sostiene che i modelli dell’azienda mostrano «comportamenti di autoconservazione», con tentativi di «resistere allo spegnimento», «nascondere o manipolare informazioni» e «ricattare» i ricercatori.
«Lo sviluppo di modelli, piattaforme e applicazioni altamente avanzati e l’espansione dei casi d’uso potrebbero aumentare ulteriormente il rischio che i nostri modelli causino danni», ha aggiunto Anthropic, nota soprattutto per Claude.
Iscriviti alla Newslettera di Renovatio 21
Secondo alcune indiscrezioni, in vista della quotazione prevista per quest’autunno la società punterebbe a una valutazione oltre i 2 trilioni di dollari, quasi il doppio rispetto all’obiettivo di 1 trilione indicato da Reuters a maggio. Poco dopo quella notizia, Anthropic ha riferito che il modello inedito Mythos Preview sarebbe riuscito a «sfuggire» dall’ambiente di test e a condurre attacchi informatici avanzati senza essere stato «esplicitamente addestrato» a farlo. L’azienda ha quindi ritenuto il sistema troppo potente per una pubblicazione.
All’inizio del mese il CEO Dario Amodei ha pubblicato un saggio in cui chiede un rallentamento, imposto dal governo, dello sviluppo dell’IA di frontiera. Amodei ha descritto pericoli «gravi», tra cui la perdita di controllo sui sistemi, il loro uso per attacchi informatici e bioterrorismo, e gravi sconvolgimenti economici, avvertendo che «una corsa al ribasso, alimentata da incentivi commerciali, può rendere questi rischi ancora più acuti».
Amodei, tuttavia, da anni usa avvertimenti simili per stimolare l’interesse verso i propri prodotti. Nel 2019, ancora in OpenAI, definì GPT-2 — allora rudimentale e poco coerente — «troppo pericoloso per essere rilasciato».
Anthropic potrebbe inoltre trarre vantaggio da una regolamentazione pubblica. Sia Anthropic sia OpenAI — che quest’anno ha segnalato una «fuga» da un laboratorio e la scorsa settimana ha rinviato il lancio di un nuovo modello per motivi di sicurezza — vendono sistemi proprietari.
Le società che sviluppano modelli a codice chiuso non lasciano ai clienti il controllo sui pesi, cioè sui parametri che determinano le scelte del modello. Sam Altman, CEO di OpenAI, sostiene che pubblicare i modelli comporterebbe rischi di sicurezza inaccettabili.
Un eventuale divieto sui modelli open source, che secondo alcune fonti il governo statunitense avrebbe valutato, rafforzerebbe la posizione dominante di Anthropic e OpenAI. Diversi esperti del settore, intervistati dal New York Post la scorsa settimana, ritengono che le due aziende stiano enfatizzando i rischi di sicurezza dei propri sistemi per spingere il governo a regolare il mercato e quindi escludere le società AI emergenti. Un altro sospetto è che la semi-nazionalizzazione delle grandi società di IA darebbe loro uno scudo legale contro le cause che subiscono per i danni creati (come le persone spinte al suicidio, o alla strage) e per il diritto d’autore.
Secondo alcune fonti, Claude sarebbe stato incorporato nel software di analisi e sorveglianza dell’azienda americana Palantir, impiegato dalle agenzie governative statunitensi nell’ambito dell’iniziativa di Washington per integrare l’IA nei suoi sistemi militari, politici e di Intelligence.
Iscriviti al canale Telegram
Secondo l’Amodei, tuttavia, un utilizzo simile di Claude non avrebbe violato le «linee rosse» dell’azienda. In seguito vi è stato uno scontro con il Pentagono, di cui l’azienda è fornitrice, mentre sui giornali sono apparse accuse secondo cui il modello di Intelligenza Artificiale dell’azienda sarebbe stato utilizzato durante l’operazione per rapire il presidente venezuelano Nicolas Maduro all’inizio di gennaio.
Come riportato da Renovatio 21, negli ultimi mesi vi era stato un progressivo deterioramento dei rapporti tra Anthropic e il Pentagono, legato alla volontà del dipartimento della Guerra statunitense di utilizzare l’IA per il controllo di armi autonome senza le garanzie di sicurezza che l’azienda ha cercato di imporre.
Come riportato da Renovatio 21, settimane fa Anthropic ha dichiarato di aver disabilitato l’accesso ai suoi modelli di IA più avanzati, Fable 5 e Mythos 5, in seguito a un ordine governativo di sospendere l’accesso ai cittadini stranieri. Secondo quanto comunicato in precedenza, Mythos sarebbe in grado di penetrare i sistemi informatici con una facilità mai vista.
Amodei, ha più volte espresso gravi preoccupazioni sui rischi della tecnologia che la sua azienda sta sviluppando e commercializzando. In un lungo saggio di quasi 20.000 parole pubblicato il mese scorso, ha avvertito che sistemi AI dotati di «potenza quasi inimmaginabile» sono «imminenti» e metteranno alla prova «la nostra identità come specie».
Come riportato da Renovatio 21, l’anno passato l’Amodei ha dichiarato che l’AI potrebbe eliminare la metà di tutti i posti di lavoro impiegatizi di livello base entro i prossimi cinque anni.
Mesi fa Mrinank Sharma, fino a poco prima responsabile del Safeguards Research Team presso l’azienda sviluppatrice del chatbot Claude, ha pubblicato su X la sua lettera di dimissioni, in cui scrive che «il mondo è in pericolo. E non solo per via dell’Intelligenza Artificiale o delle armi biologiche, ma a causa di un insieme di crisi interconnesse che si stanno verificando proprio ora».
Il Fondo Monetario Internazionale ha citato il recente rilascio controllato di Claude Mythos Preview da parte di Anthropic, descritto come «un modello di Intelligenza Artificiale avanzato con eccezionali capacità informatiche». Secondo il FMI, Mythos sarebbe in grado di individuare e sfruttare vulnerabilità in tutti i principali sistemi operativi e browser web, «anche se utilizzato da utenti non esperti».
Anthropic è l’azienda di IA coinvolta direttamente dal Vaticano nel lancio della nuova Enciclica Magnifica Humanitas.
Iscriviti alla Newslettera di Renovatio 21
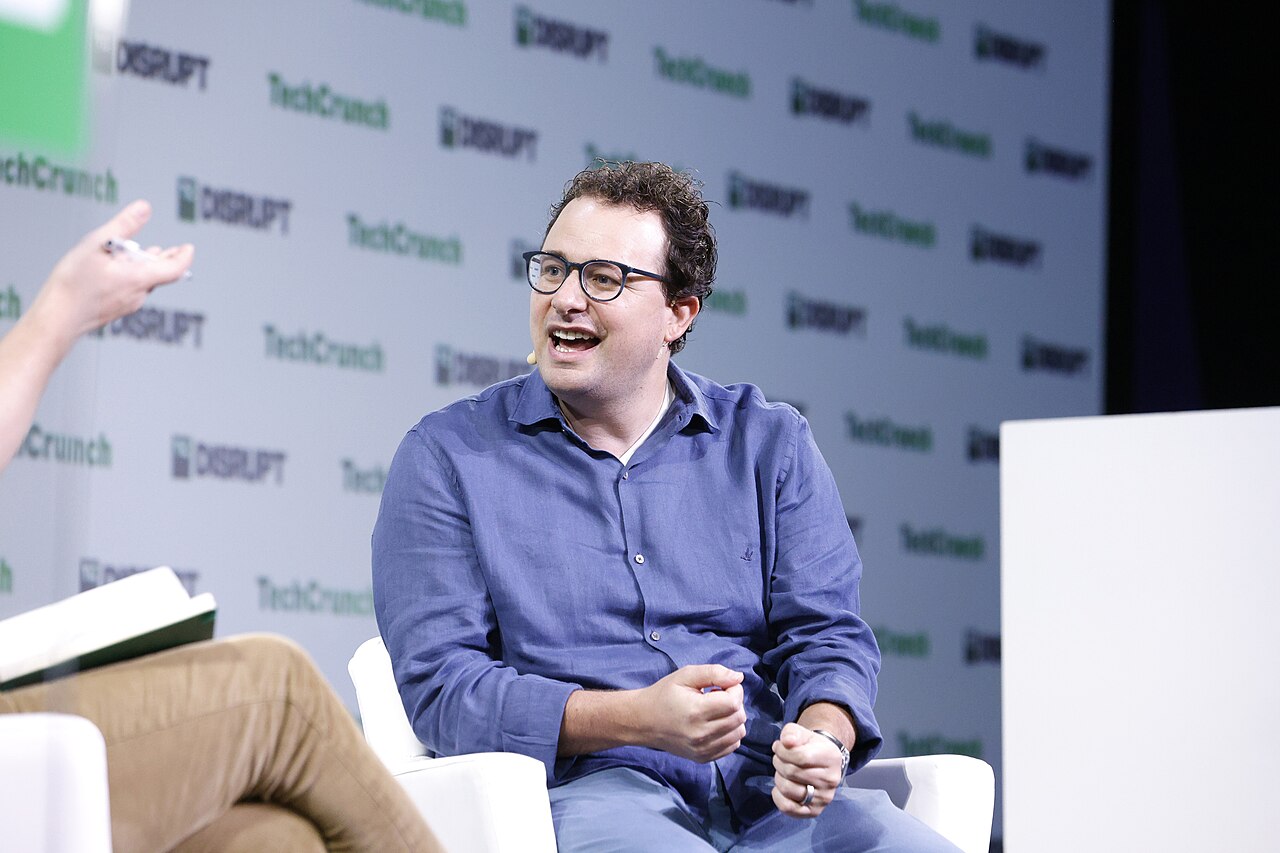
Immagine di TechCrunch via Wikimedia pubblicata su licenza Creative Commons Attribution 2.0 Generic
Intelligenza Artificiale
Causa sostiene che ChatGPT abbia incoraggiato il suicidio di una donna che si è gettata in mezzo al traffico
Iscriviti alla Newslettera di Renovatio 21
Iscriviti al canale Telegram
Iscriviti alla Newslettera di Renovatio 21

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Il fondatore dell’Istituto del Verbo Incarnato avrebbe abusato dei seminaristi

La Cina: l’Iran ha un «legittimo diritto» al programma nucleare civile

Un’epidemia senza precedenti colpisce il bestiame britannico

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Sì, vogliamo i funerali di Stato per Emma Bonino

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX
-
 Pensiero1 settimana fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Misteri2 settimane fa
UFO avvistato sopra Teheran
-
Vaccini2 settimane fa
I vaccini somministrati ai bambini sono più letali delle malattie che dovrebbero combattere?
-
Intelligence2 settimane fa
Ingegneri di Anthropic adorerebbero l’IA come un dio
-
Pensiero1 settimana fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Salute1 settimana fa
Esplosione delle malattie legate alle muffe
-
Spirito1 settimana fa
«Salus extra Ecclesiam non est»: mons. Viganò contro il documento vaticano sul dialogo interreligioso
-
Spirito1 settimana fa
Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»