Guerra cibernetica
Ucraina, il sistema di identificazione digitale del governo come strumento di guerra

Renovatio 21 traduce questo articolo per gentile concessione di Children’s Health Defense. Le opinioni degli articoli pubblicati non coincidono necessariamente con quelle di Renovatio 21.
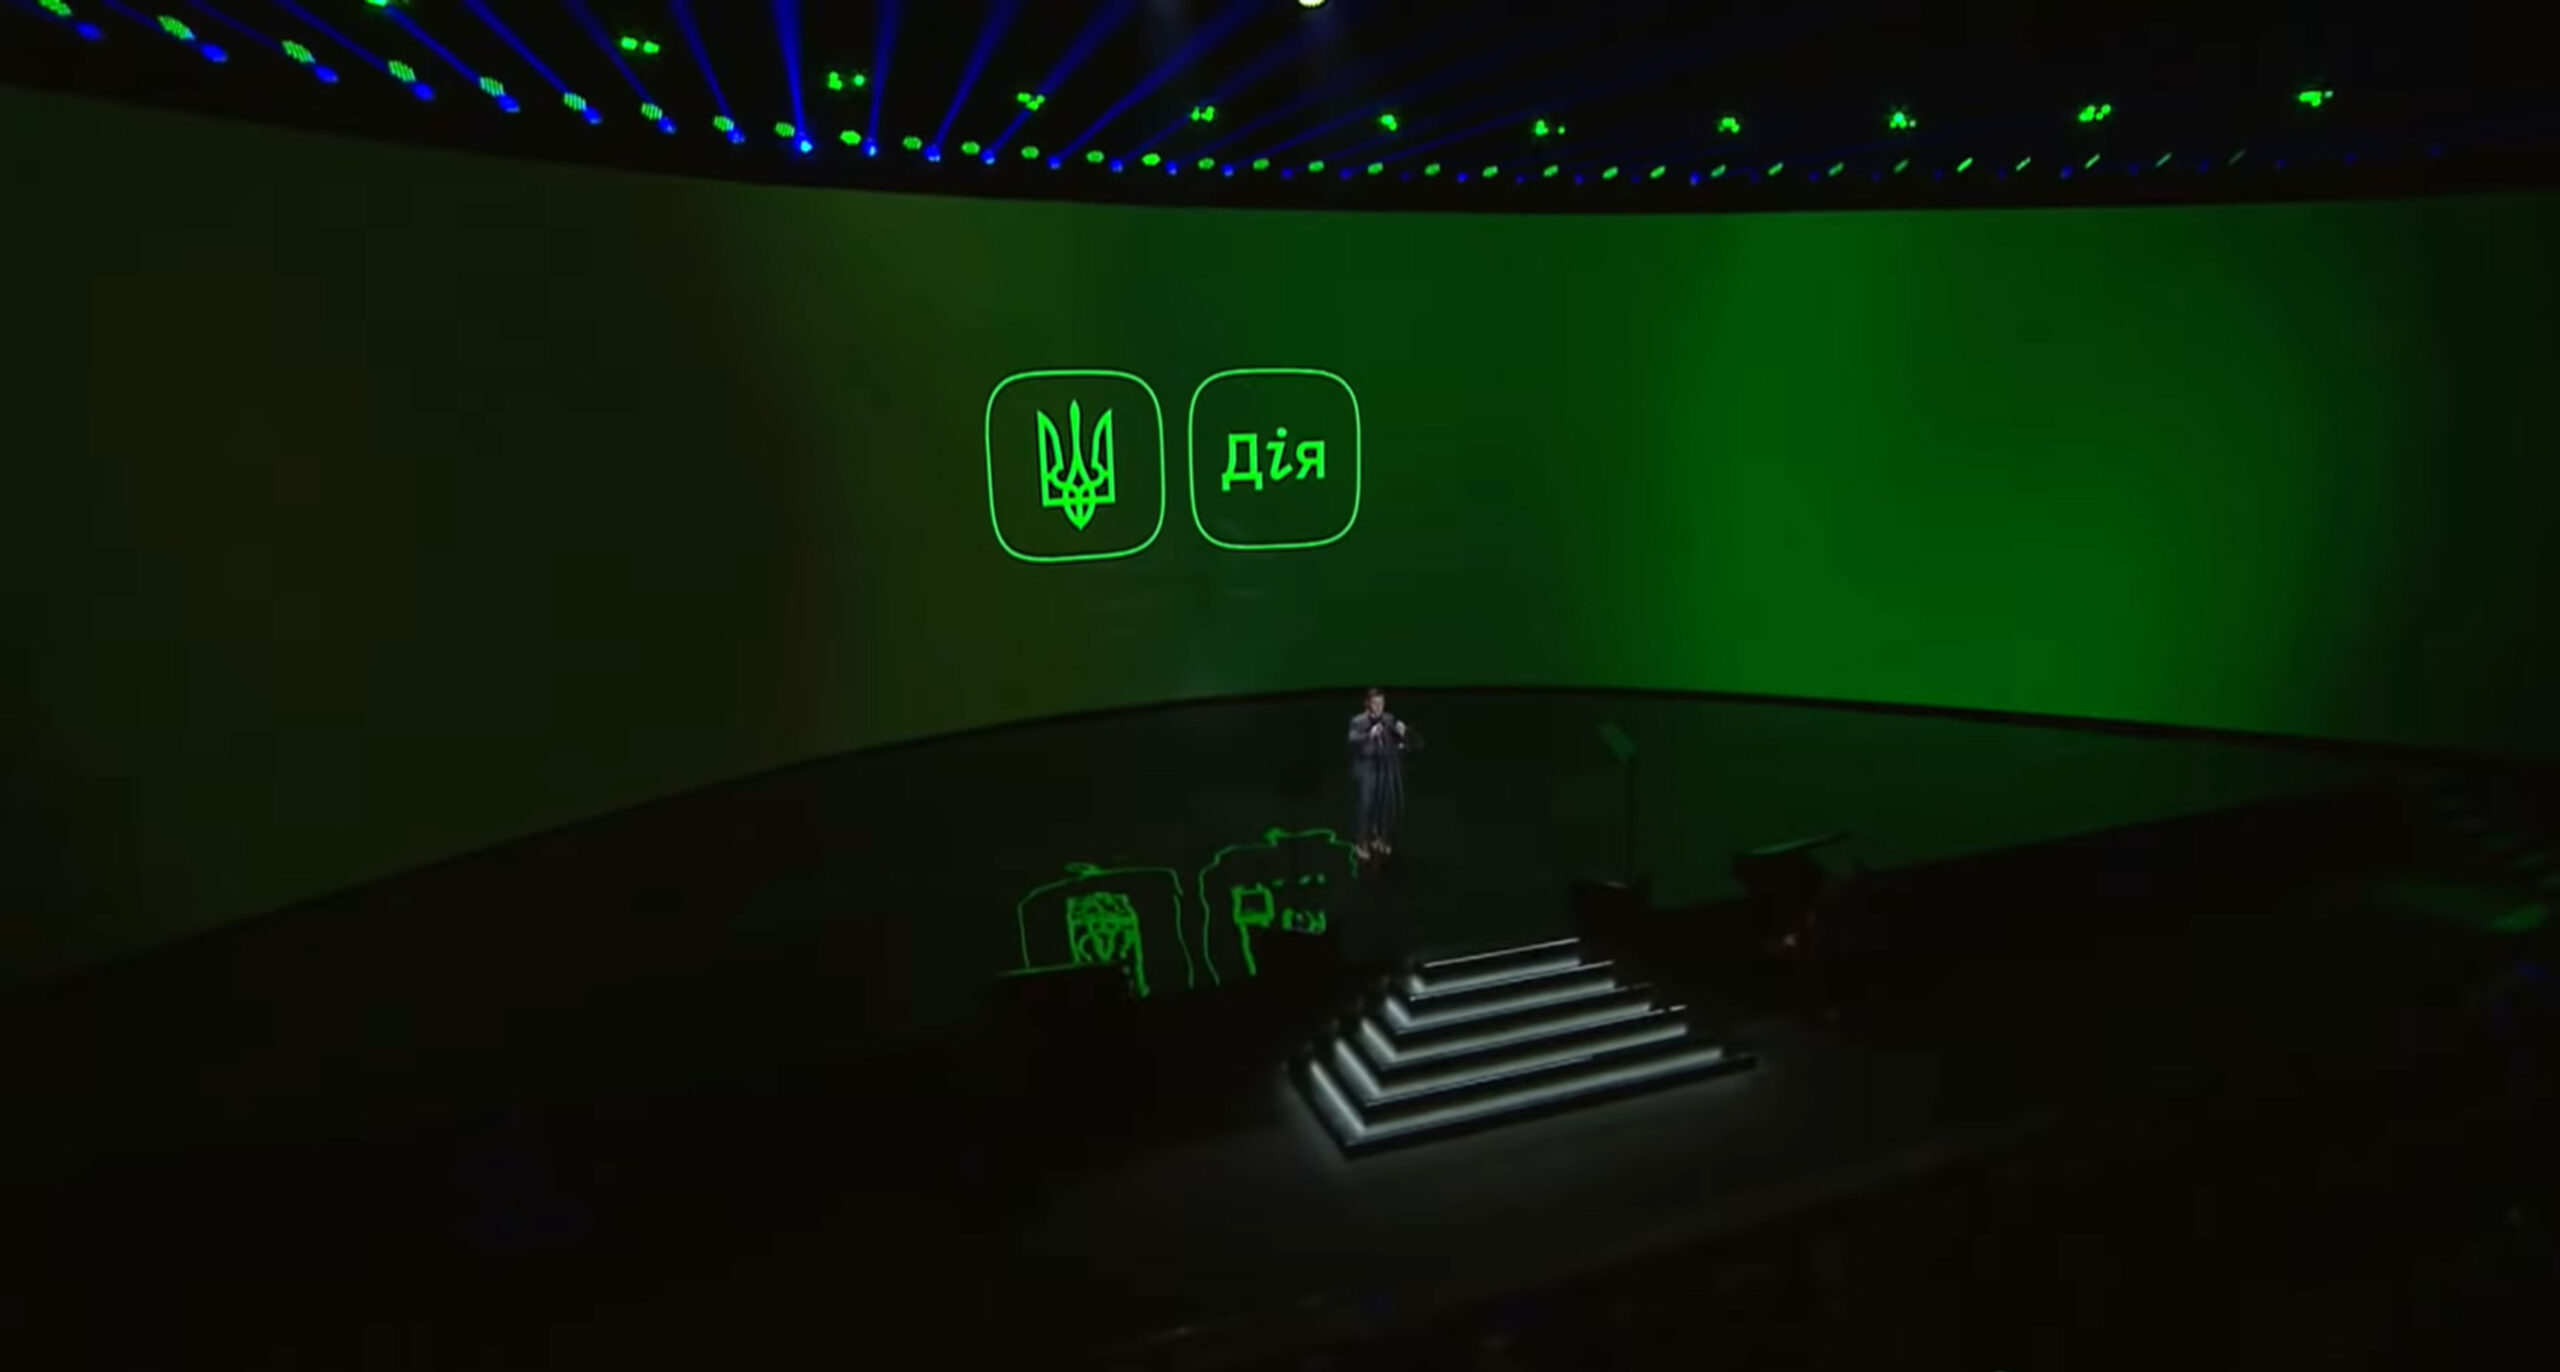
L’app digitale ucraina Diia era già uno dei sistemi di identificazione digitale gestiti dal governo più estesi al mondo, ma dall’invasione russa dell’Ucraina del 24 febbraio, l’app è stata ampliata per essere utilizzata come strumento digitale in tempo di guerra.
Il governo ucraino nel 2020 ha lanciato Diia, un’app digitale che combina carta d’identità, passaporto, licenza, libretto delle vaccinazioni, registrazioni, assicurazione, rimborsi sanitari e prestazioni sociali.
Questo era prima dell’invasione russa dell’Ucraina il 24 febbraio. Ora, sembra che il governo ucraino stia espandendo Diia, illustrando come le app digitali possono essere utilizzate durante la guerra.
Cos’è l’app Diia?
In ucraino, la parola «Diia» significa «azione», ma è anche un acronimo in quella lingua, che sta per «lo Stato e me».
Il vice primo ministro ucraino e ministro della trasformazione digitale, Mykhailo Fedorov, ha annunciato per la prima volta l’app il 27 settembre 2019, sotto gli auspici del progetto «Stato in uno smartphone».
Lanciato ufficialmente il 6 febbraio 2020, Diia ha lo scopo di combinare tutti i servizi pubblici in un’unica app, che opera come uno «Stato digitale».
I passaporti digitali e altri documenti ufficiali sono ora considerati legalmente equivalenti alle loro versioni cartacee, rendendo l’Ucraina il primo Paese a raggiungere questo obiettivo.
Diia fornisce più di 50 servizi governativi , con l’obiettivo finale di rendere disponibili tutte le interazioni con lo Stato attraverso l’app.
Attualmente utilizzato da 14 milioni di ucraini, secondo Wired, Diia è considerato un «marchio nazionale» in Ucraina.
Alcuni dei documenti disponibili tramite l’app includono la carta d’identità dei cittadini, un passaporto biometrico, le patenti di guida (con l’Ucraina che è il quarto paese europeo a introdurle in forma digitale), carte di circolazione e polizze assicurative, documenti fiscali, certificati di nascita e certificati di vaccino COVID.
L’app Diia è persino accreditata di aver reso l’Ucraina «un leader mondiale nel numero di servizi online disponibili per i genitori di neonati», con nove servizi online relativi alla nascita di un bambino disponibili entro 20 minuti dalla nascita del bambino.
Come riportato da The Defender nel dicembre 2021, gli Obiettivi di sviluppo sostenibile delle Nazioni Unite, in particolare l’ obiettivo 16.9, richiedono la fornitura di un’identità legale digitale per tutti, compresi i neonati, entro il 2030.
Altri servizi disponibili tramite l’app Diia includono firme digitali, registrazione delle imprese, il programma di residenza virtuale «Diia City» per le imprese che si trovano virtualmente in Ucraina e servizi speciali per gli sfollati interni.
Il marchio e il progetto Diia sono in gran parte attribuiti a Fedorov, che rimane il ministro del digitale dell’Ucraina mentre il conflitto con la Russia continua.
Fedorov aveva precedentemente fondato una startup di marketing digitale, che lo ha portato a essere assunto da Volodymyr Zelensky nel 2018 come direttore del digitale per la campagna presidenziale di Zelensky.
Nell’agosto 2019, poco dopo l’elezione di Zelensky, il suo governo ha istituito il Ministero per la trasformazione digitale, con Fedorov nominato ministro.
Il World Economic Forum (WEF) ha elogiato Fedorov per il suo lavoro, inclusa l’app Diia.
Mentre i «portafogli digitali» che combinano documenti governativi essenziali come patenti di guida e «passaporti vaccinali» sono diventati più diffusi nell’ultimo anno in diversi paesi, inclusi gli Stati Uniti — l’app Diia rappresenta uno degli sforzi di questo tipo più ampi e sofisticati al mondo.
E nell’ultimo anno, Diia ha visto un ulteriore dispiegamento: nella «battaglia» contro il COVID e nelle operazioni militari del Paese contro la Russia.
Tra le polemiche, l’app Diia ha funzionato come un “passaporto per i vaccini”
Il Ministero della Trasformazione Digitale dell’Ucraina ha lanciato i certificati digitali per il vaccino COVID nel luglio 2021, disponibili «al 100% nell’applicazione Diia».
Il governo ha sviluppato tre tipi di certificati: due per scopi domestici (per vaccini a una e due dosi) e un certificato internazionale per viaggi, ora ufficialmente riconosciuto dall’Unione Europea e da almeno 43 paesi .
La questione dei passaporti per i vaccini in Ucraina ha suscitato polemiche sin dall’inizio.
Come affermato da Oleksiy Vyskub, primo viceministro della trasformazione digitale, nel maggio 2021:
«Ora stiamo considerando l’introduzione in Ucraina di due tipi di certificati COVID-19: interni ed esterni. Esterno, per la possibilità di viaggiare; interno, se tali casi sono scelti politicamente, per la ripresa dei concerti e di altri eventi pubblici. Ora è politicamente dibattuto. È chiaro, questa è una domanda difficile, a seconda della disponibilità del vaccino».
Tuttavia, il 13 settembre 2021, il governo ucraino ha annunciato i passaporti per i vaccini. Utilizzando i certificati disponibili nell’app Diia, il governo ha limitato l’accesso dei non vaccinati a una varietà di aziende e luoghi e al posto di lavoro.
Queste restrizioni hanno portato a mobilitazioni pubbliche contro i «passaporti vaccinali», inclusa una protesta a Kiev nel novembre 2021.
Tuttavia, all’epoca, nonostante due mesi di applicazione del passaporto del vaccino, solo il 17% circa della popolazione ucraina era «completamente vaccinato», uno dei livelli più bassi in Europa.
In un periodo di conflitto, tuttavia, questi certificati di vaccinazione contro il COVID digitale sono stati sicuramente utili per la fuga dei rifugiati, come dimostra, ad esempio, un documento proveniente dal consolato greco di Odessa, che richiedeva che i membri della diaspora greca ucraina che cercavano di fuggire in Grecia avessero il loro credenziali del vaccino pronte.
A parte i «passaporti vaccinali», tuttavia, l’app Diia è stata utilizzata anche per incentivare la vaccinazione COVID con mezzi finanziari.
A partire dal 19 dicembre 2021, il governo ucraino ha lanciato il programma ePidtrymka , pagando i cittadini di età pari o superiore a 14 anni che potevano dimostrare la prova della «vaccinazione completa» contro COVID 1.000 grivna (all’epoca circa 35 dollari).
Descritto da alcuni commentatori come una forma di sistema di «credito sociale», il programma doveva durare fino al 18 dicembre 2022. I soldi forniti, però, non possono essere spesi liberamente, ma solo su determinate categorie di acquisti, come i medicinali e libri.
Il programma ePidtrymka ha continuato ad espandersi. Il 14 febbraio, gli ucraini di età superiore ai 60 anni hanno potuto spendere i fondi di questo programma per alloggi e servizi comunali. E a partire dal 14 marzo, le persone con disabilità potrebbero spendere i fondi del programma per bisogni sociali e bollette.
Inoltre, a partire dal 14 marzo, gli ucraini che sono tornati per un richiamo COVID avrebbero ricevuto ulteriori 500 grivna (17 dollari). I pagamenti vengono effettuati tramite l’app Diia.
Questo sistema assomiglia ad altri incentivi alla vaccinazione visti altrove. In Grecia, il «Pass della Libertà» ha consentito ai giovani, di età pari o inferiore a 25 anni, di ricevere un incentivo in denaro per farsi vaccinare e di spendere quei soldi per categorie selezionate, come viaggi e biglietti per concerti.
Molti stati e città degli Stati Uniti hanno fornito incentivi, come patatine fritte e ciambelle gratuite, borse di studio universitarie e contanti, per aumentare i tassi di vaccinazione.
Molti datori di lavoro privati negli Stati Uniti e altrove hanno anche fornito incentivi in denaro al proprio personale per spingerli a vaccinarli, come https://childrenshealthdefense.org/defender/ukraine-government-converting-digital-id-system-wartime-tool/riportato da The Defender a febbraio.
Inoltre, la categorizzazione delle proprie spese personali, ora comunemente praticata da molti istituti bancari, è stata vista da alcuni commentatori come un preludio più ampio per il controllo sulla spesa delle persone, ad esempio tramite «indennità di carbonio personali», come riportato da The Defender nell’ottobre 2021.
Il concetto di moneta digitale «programmabile», che significa denaro che potrebbe essere utilizzato solo per determinati scopi, è anche un principio chiave delle valute digitali proposte dalla banca centrale, come rivelato dalla Banca d’Inghilterra.
Tuttavia, il basso livello di adozione del vaccino in Ucraina, nonostante gli incentivi sia positivi che negativi, suggerisce che, almeno prima della guerra, la fiducia nelle autorità governative era notevolmente diminuita.
In effetti, gli incentivi in denaro sono stati caratterizzati come sostenuti dagli «oligarchi bancari» del Paese, come parte di una “spinta per il denaro dell’elicottero”, spiegando perché il programma è stato esteso anche se il conflitto si è sviluppato con la Russia.
Guardando ai sussidi COVID, così come alla guerra e ai conflitti, Fabio Vighi, professore di teoria critica all’Università di Cardiff, Cardiff, Galles, ha descritto «l’obiettivo generale» come inteso a «offuscare la vera questione in gioco, che consiste nel tirare montagne di denaro a buon mercato nell’economia dipendente dal debito».
Nel dicembre 2021, l’Ucraina ha ricevuto un prestito di 150 milioni di dollari dalla Banca Mondiale per «accelerare le vaccinazioni contro il COVID-19».
Di questi fondi, 30 milioni di dollari verrebbero «utilizzati per IT, comunicazioni e sensibilizzazione del pubblico, sviluppo delle capacità e attrezzature per la catena del freddo e la gestione dei rifiuti», secondo la Banca mondiale.
Ciò presumibilmente include gli sforzi continui per sviluppare e distribuire l’app Diia e si aggiunge a ulteriori 155 milioni di dollari ricevuti dall’Ucraina all’inizio del 2021.
Le app digitali lanciano un campo di battaglia digitale durante la guerra
Sembra ora, dall’inizio dell’ultimo conflitto militare con la Russia, l’app dei servizi governativi digitali dell’Ucraina è stata convertita in modo flessibile in uno strumento di guerra.
Un metodo ormai collaudato è la distribuzione di sussidi in contanti, poiché l’assistenza di 6.500 grivna (circa 221 dollari) è stata messa a disposizione tramite Diia dal governo ucraino, esentasse , ai cittadini nelle aree «più colpite dalle ostilità».
Sono state rimosse anche le restrizioni di pagamento precedentemente in vigore .
Secondo Reuters, anche gli ucraini che hanno perso il lavoro a causa del conflitto militare avranno diritto a un pagamento una tantum da parte del governo.
Voci ampiamente circolate online sostenevano che questo sussidio legato al conflitto fosse legato allo stato delle vaccinazioni, portando a «verifica dei fatti».
Tuttavia, sembra che i pagamenti siano disponibili per i cittadini indipendentemente dallo stato di vaccinazione, con il sistema di sussidi COVID utilizzato come esempio per spiegare al pubblico come verrà erogato questo nuovo sussidio.
Più onerosa, tuttavia, è la notizia che l’app Diia viene utilizzata come arma di guerra, con l’entusiastica approvazione dei media internazionali.
Wired, ad esempio, ha descritto il ministero digitale ucraino, che gestisce l’app Diia, come una «formidabile macchina da guerra».
Infatti, come riporta Wired, l’app Diia ora include le seguenti funzionalità legate alla guerra:
- Un modo rapido per donare denaro all’esercito ucraino, anche tramite criptovaluta.
- Un chatbot per l’invio di immagini e video dei movimenti delle truppe russe in Ucraina.
- Accesso in streaming 24 ore su 24 alle stazioni televisive e ai notiziari dall’Ucraina.
- Un canale video per bambini.
Questo si aggiunge a una chiamata pubblicata da Fedorov sull’app di messaggistica sociale Telegram, affinché un gruppo eterogeneo di sviluppatori, designer, esperti di marketing e «specialisti della sicurezza» si unisca a un «esercito IT» volontario – con 300.000 volontari finora attratti.
I compiti dell’esercito online includono la condivisione degli indirizzi IP di siti Web e aziende russe, in modo che possano essere presi di mira da attacchi DDoS (Directed Denial of Service) nel tentativo di metterli offline.
Inoltre, gli account di social media filo-russi che «diffondono informazioni false» vengono segnalati tramite gli sforzi di questo «esercito IT».
Anton Melnyk, consulente del ministero digitale ucraino e capo dell’ecosistema tecnologico ucraino, ha twittato : «dall’inizio della guerra in Ucraina, Twitter ha cancellato più di 75.000 account per violazioni, manipolazione e politiche di spam». Melnyk ha ringraziato pubblicamente Twitter.
In effetti, Melnyk e Fedorov hanno descritto Twitter come «parte del nostro sforzo bellico».
Melnyk ha guidato la campagna per «Big Tech» per tagliare la Russia, a partire da una richiesta inviata ad Apple, con la quale, secondo Wired, ha mantenuto «buoni collegamenti» a causa di un accordo del 2021 che prevedeva che Apple avrebbe supportato l’app Diia.
Nel frattempo, secondo TIME , sono arrivate donazioni per circa 63 milioni di dollari per l’esercito ucraino, mentre il ministero digitale del paese si è impegnato con successo in una campagna per «svergognare le più grandi aziende tecnologiche del mondo facendole bloccare i servizi in Russia».
In questo stesso articolo, Fedorov ha descritto questo nuovo campo di battaglia digitale come «il nostro territorio», mentre il New York Times ha anche riferito di come Fedorov «ha trasformato la tecnologia, la criptovaluta e i social media in moderne armi da guerra».
Secondo il Times, Fedorov ha dichiarato:
«Loro [i russi] non si sono accorti che… i governi devono diventare sempre più simili alle aziende tecnologiche, piuttosto che essere rigidi come un carro armato, come una macchina da guerra».
A sua volta, Melnyk ha scritto quanto segue sulla sua pagina LinkedIn:
«Continuerò a lavorare il più duramente possibile per rendere giustizia. Attacchi informatici, polizia informatica, unità di hacking, Elon Musk con Starlink, Tim Cook con Apple, Google, YouTube, Meta, Netflix e Amazon con Bezos. I metodi neri sono diventati metodi bianchi, l’hacking per impostazione predefinita suona positivo così come la richiesta pubblica di fare bottiglie molotov da parte della polizia».
Le stazioni televisive ucraine – famose per i loro collegamenti con gli oligarchi che, a loro volta, si dice siano strettamente collegati al governo – sono state essenzialmente fuse in un’unica stazione, sotto i nuovi poteri in tempo di guerra.
E in un’altra connessione con le misure relative al COVID, la chatbox in cui gli utenti possono inviare foto e video assomiglia molto a uno strumento simile impiegato dalle autorità di New York City nel 2020, per la segnalazione di violazioni del distanziamento sociale.
Wired ha descritto quanto sopra come risultato dell’ampio sostegno di cui l’Ucraina gode tra i leader mondiali e i «CEO tecnologici».
Ad esempio, questo «ampio sostegno» sembra essere stato evidente quando Facebook ha annunciato che avrebbe «temporaneamente» consentito appelli alla violenza contro i russi, incluso il presidente russo Vladimir Putin, sulla sua piattaforma.
Facebook in seguito ha annullato silenziosamente la politica, almeno ufficialmente.
Resta da vedere se verranno presentate altre proposte per funzionalità future da associare all’app Diia e al concetto di «governance digitale» in Ucraina, come un censimento digitale che sarà effettuato nel 2023 in collaborazione con Apple. nelle circostanze attuali.
Tali proposte erano state elaborate, in parte, da Sergii Vasylchuk, fondatore della società blockchain ucraina Everstake. Vasylchuk ha anche aiutato il ministero digitale del paese a creare la piattaforma di crowdfunding per le donazioni militari.
Anche con l’uso «innovativo» delle app del governo digitale come parte di uno sforzo in tempo di guerra, alcuni osservatori rimangono poco convinti.
Emerson Brooking, un membro anziano del Consiglio Atlantico, ha detto a Wired: «La guerra dell’informazione conta meno col passare del tempo. Le realtà e i calcoli della guerra stessa stanno ora guidando questo conflitto».
Michael Nevradakis
Ph.D.
Immagine screenshot da Youtube

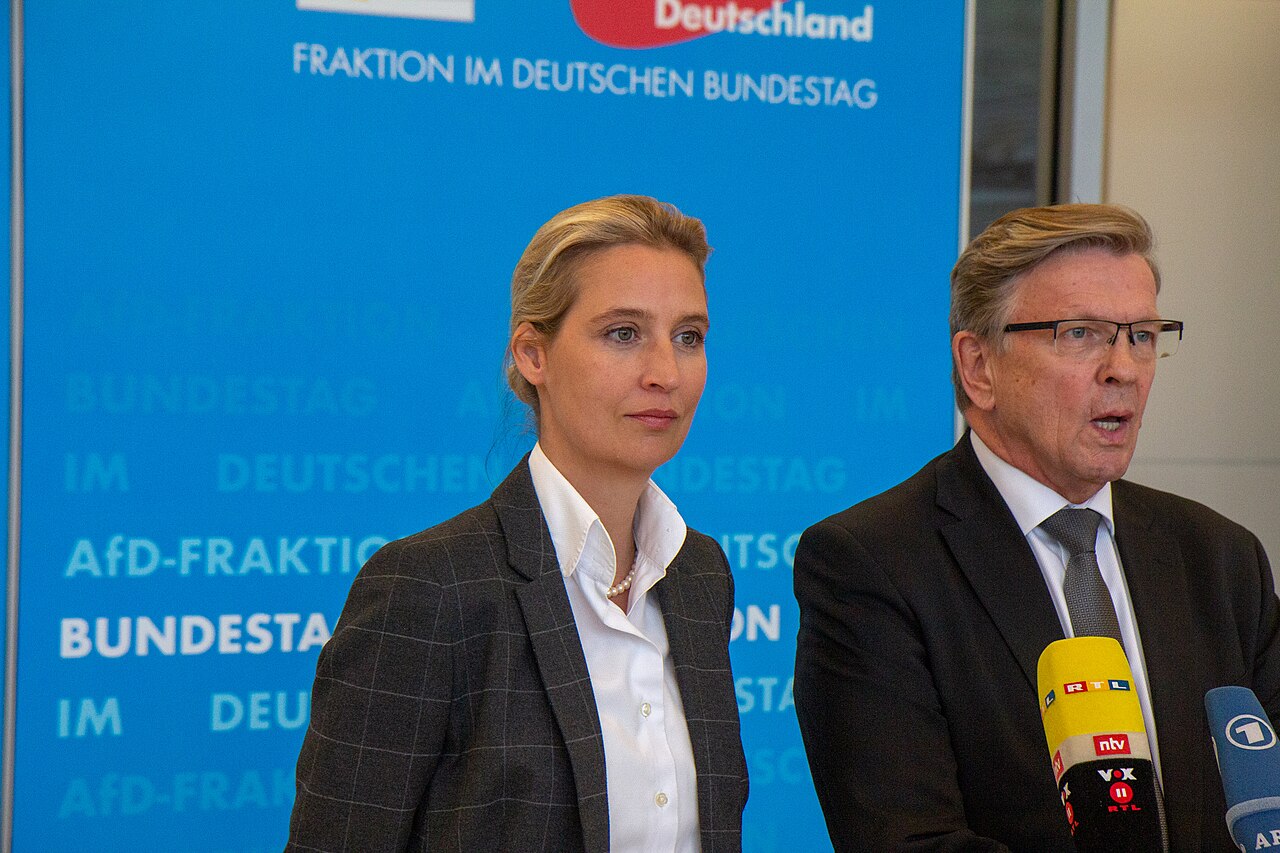
Il partito più popolare in Germania, Alternativa per la Germania (AfD), ha subito un massiccio attacco informatico: hacker sconosciuti avrebbero rubato e pubblicato centinaia di migliaia di email interne, mentre l’establishment politico del paese cerca pretesti per mettere al bando il partito di opposizione.
La violazione, riportata per la prima volta da Bild martedì, avrebbe esposto 421.179 email per un totale di 281 gigabyte, tra cui corrispondenza che coinvolge la co-presidente dell’AfD Alice Weidel, il presidente onorario Alexander Gauland e altre figure di spicco del partito.
Il materiale trapelato includerebbe, a quanto pare, fotografie di documenti d’identità, estratti conto bancari, fatture, domande di iscrizione e liste interne del partito. Il quotidiano Bild ha dichiarato di aver esaminato un piccolo campione dei documenti, tra cui una carta d’identità appartenente a Markus Frohnmaier, vicecapogruppo dell’AfD al Bundestag.
L’identità e le motivazioni degli hacker sono sconosciute e l’autenticità del materiale pubblicato non è stata verificata in modo indipendente.
L’AfD ha confermato che un fornitore di servizi di hosting che collabora con il partito è stato vittima di un attacco informatico a settembre, ma ha smentito le ipotesi secondo cui i suoi attuali sistemi di comunicazione sarebbero stati compromessi.
Iscriviti alla Newslettera di Renovatio 21
«Solo poche caselle di posta elettronica sono state copiate illegalmente, la maggior parte delle quali non veniva utilizzata da anni», ha dichiarato un portavoce del partito al quotidiano Bild, aggiungendo che gli account di posta elettronica attualmente in uso presso i partiti federali non sono stati interessati.
L’AfD ha condannato la violazione definendola un «attacco al sistema partitico tedesco e quindi alla democrazia» e ha affermato di aver segnalato l’attacco informatico alle autorità di sicurezza.
Nella mattinata di mercoledì, non era ancora giunta alcuna dichiarazione da parte degli inquirenti né alcuna condanna della violazione da parte di alti funzionari governativi.
La corrispondenza trapelata ha già attirato l’attenzione degli attivisti che chiedono la messa al bando del partito. Valentina Chiofalo, rappresentante dell’organizzazione tedesca per i diritti civili Gesellschaft für Freiheitsrechte, ha dichiarato all’agenzia TAZ che le email rubate potrebbero rafforzare le argomentazioni a favore della messa al bando dell’AfD, mentre la loro pubblicazione e l’analisi giornalistica potrebbero anche influenzare negativamente l’opinione pubblica nei confronti del partito.
L’attacco si inserisce in una crescente campagna da parte dei partiti politici tedeschi consolidati per isolare e potenzialmente mettere al bando l’AfD. Il partito euroscettico, che sostiene controlli più severi sull’immigrazione e si oppone al sostegno militare di Berlino all’Ucraina e alle sanzioni contro la Russia, ha raggiunto il 30% dei consensi nell’ultimo sondaggio INSA per Bild, con un vantaggio di 12 punti percentuali sul blocco CDU/CSU del cancelliere Friedrich Merz, sceso al 18%.
All’inizio di questo mese, l’AfD ha ottenuto per la prima volta la presidenza del Parlamento regionale della Sassonia-Anhalt, infrangendo il «muro» politico mantenuto dai partiti tradizionali. La sua ascesa ha spinto i leader parlamentari socialdemocratici a chiedere la creazione di un gruppo di lavoro federale-regionale per esaminare un possibile divieto, accusando l’AfD di minacciare la democrazia dall’interno e di promuovere l’estremismo.
Anche l’agenzia di Intelligence interna tedesca BfV ha cercato di classificare il partito come un’organizzazione di estrema destra confermata, ma un tribunale di Colonia ha bloccato tale designazione a febbraio, in attesa di ulteriori procedimenti legali.
L’AfD ha respinto le accuse, descrivendo il divieto proposto come un tentativo di sovvertire la volontà di milioni di elettori ed eliminare la competizione politica.
L’anno scorso il leader AfD Tino Chrupalla è stato assaltato e punto con una misteriosa siringa. Poco prima, aveva rivelato di essere stato debancarizzato: Postbank, una divisione bancaria al dettaglio del grande istituto finanziario Deutsche Bank, avrebbe chiuso il suo conto perché membro dell’AfD, ha lamentato il politico. Altri membri del partito hanno subìto la chiusura del conto corrente da parte delle banche.
Ad agosto 2024 la deputata AfD Beatrix von Storch è stata attaccato da un uomo che l’ha imbrattata di escrementi di cane durante un evento nel land della Renania-Palatinato. La Von Stoch è la deputata che tenne un notevole il discorso al Bundestaggo lo scorso 27 aprile in cui sferrava un feroce attacco contro i grandi interessi finanziari dietro i Verdi tedeschi spiegando le dinamiche occulte di tale «piovra verde».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Olaf Kosinsky via Wikimedia pubblicata su licenza CC BY-SA 3.0-de
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Velo e disintegrazione

Per la prima volta la popolazione cattolica africana supera quella europea

Poco prima della pandemia, uno scienziato aveva proposto di modificare geneticamente il coronavirus per renderlo più infettivo

Potento terremoto con morti in Tibetto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia
Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football
Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Essere genitori2 settimane fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione5 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero6 giorni fa
L’antico incidente dietro la Tesla volante
-
Spirito2 settimane fa
Mons. Mutsaerts: Andate alla Messa in latino invece di cercare di sistemare la vostra parrocchia
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò