Connettiti con Renovato 21

Guerra cibernetica

Intelligence, FBI, Russiagate: due o tre cose su Crowdstrike, l’azienda dietro all’interruzione informatica globale

Pubblicato

il

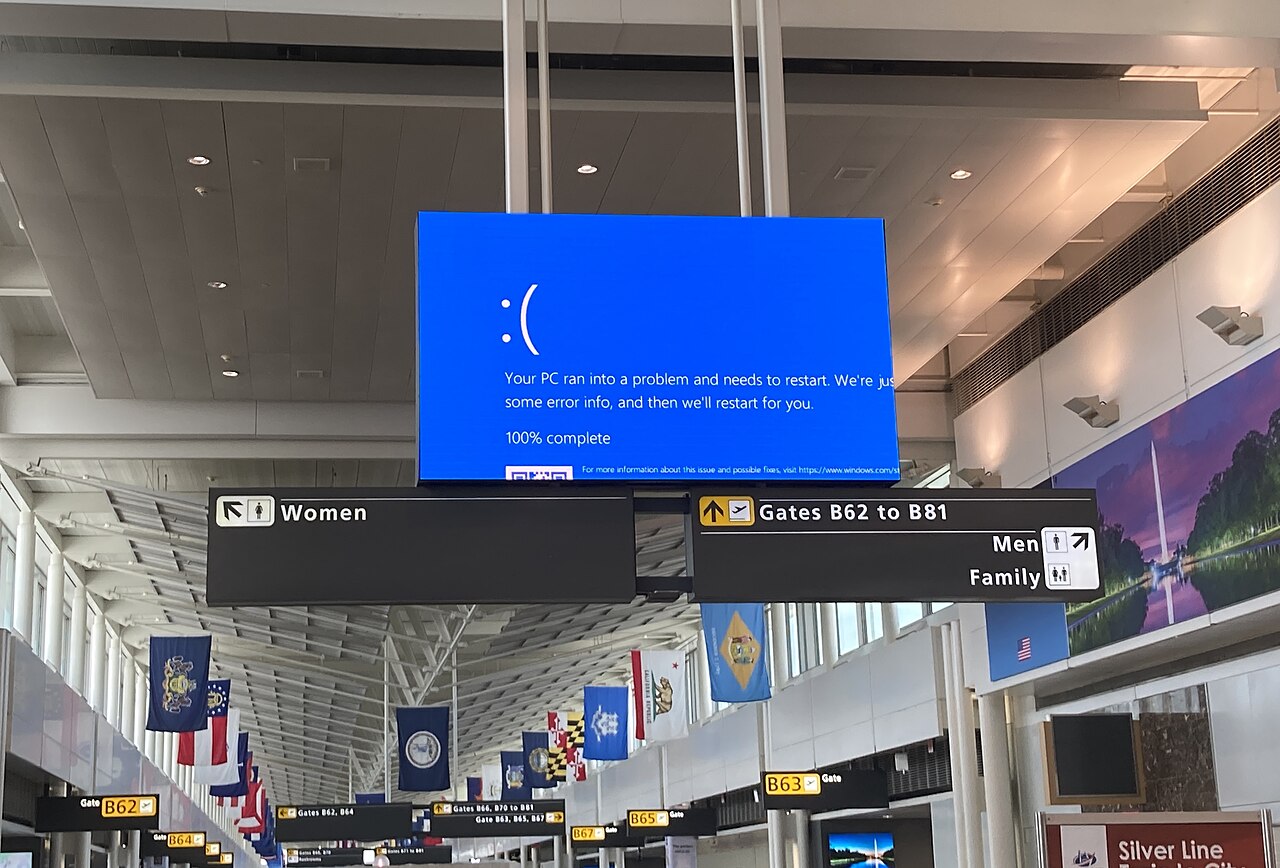
Crowdstrike, l’azienda di sicurezza cibernetica che pare essere alla base al disastro che ha devastato trasporti ed affari in tutto il mondo ieri, ha una lunga storia di coinvolgimento con le agenzie di Intelligence statunitensi e aveva avuto un ruolo chiave nella bufala del cosiddetto «Russiagate», ossia la falsa accusa di collusione di Trump con Mosca.


Venerdì Crowdstrike ha rilasciato un aggiornamento difettoso per il suo software di sicurezza basato su cloud, che ha impedito a una serie di utenti in tutto il mondo, tra cui banche, compagnie aeree, organi di informazione e agenzie governative, di utilizzare i propri sistemi informatici.


L’azienda ha pubblicato una soluzione nel giro di poche ore dall’individuazione del problema, ma migliaia di voli sono rimasti cancellati o in ritardo fino a venerdì pomeriggio, mentre ospedali, dipartimenti di polizia e aziende hanno continuato a segnalare problemi nel ripristino della connessione.


Fondata dal suo CEO George Kurtz e dall’ex CTO Dmitri Alperovitch nel 2011, Crowdstrike ha rilasciato la sua piattaforma di punta Falcon due anni dopo. Falcon monitora i computer o i server dei clienti per gli attacchi, inoltra i dettagli delle minacce in arrivo all’azienda tramite un servizio di monitoraggio basato su cloud e può quindi bloccare o tracciare l’attacco.


Tra i clienti elencati sul sito web di Crowdstrike ci sono Amazon, Google, Visa e Intel. Oltre l’80% dei governi statali degli Stati Uniti usa Crowdstrike, così come i governi nazionali di Australia, Germania, Israele e altri.

Iscriviti al canale Telegram

La piattaforma Falcon richiede un accesso approfondito ai dispositivi di un cliente, il che significa che un aggiornamento difettoso può causare l’arresto anomalo non solo del software, ma anche del dispositivo stesso, come accaduto venerdì su scala mondiale.


Meno di un anno dopo la fondazione di Crowdstrike, Kurtz e Alperovitch hanno assunto a bordo l’ex direttore esecutivo assistente dell’FBI Shawn Henry per dirigere la sua ala di consulenza sulla sicurezza informatica.


Nel 2014, il dipartimento di Henry ha lanciato una raffica di accuse di hacking e spionaggio contro Cina, Russia e Corea del Nord, con le informazioni fornite da Crowdstrike che hanno aiutato il Dipartimento di Giustizia degli Stati Uniti a emettere incriminazioni quell’estate contro cinque ufficiali militari cinesi che avrebbero hackerato società energetiche statunitensi.


Crowdstrike è stata la società incaricata dal Comitato Nazionale Democratico degli Stati Uniti di indagare sul furto di dati dai suoi server nel 2016. Pubblicati da WikiLeaks, i dati hanno rivelato che il DNC aveva truccato le primarie democratiche contro Bernie Sanders e che Hillary Clinton aveva di fatto pagato per controllare il comitato.


Crowdstrike ha concluso che dietro la violazione c’era la Russia, con Henry che ha testimoniato al Congresso che la società «ha notato attività che ritenevamo coerenti con attività che avevamo visto in precedenza e che avevamo associato al governo russo».


La valutazione di Henry ha rafforzato la valutazione della comunità di intelligence del gennaio 2017, in cui le agenzie di spionaggio statunitensi hanno stabilito che la Russia «ha esfiltrato grandi volumi di dati dal DNC». Questo documento a sua volta è stato utilizzato per giustificare l’indagine biennale del procuratore speciale Robert Mueller sulla presunta ingerenza russa nelle elezioni presidenziali del 2016.


Tuttavia, la trascrizione completa della testimonianza di Henry non è stata declassificata fino al 2020, scrive RT. Nella trascrizione completa, Henry diceva ai legislatori che la sua azienda non aveva «alcuna prova che [alcuni file] fossero stati effettivamente esfiltrati» dai server del DNC e che c’erano solo «prove circostanziali” e “indicatori che quei dati fossero stati esfiltrati».


Il fondatore di WikiLeaks, Julian Assange, ha ipotizzato nel 2016 che un membro dello staff del DNC di nome Seth Rich, morto in circostanze sospette dopo l’apparente violazione, fosse la fonte della fuga di notizie.


L’ex funzionario della NSA e «gola profonda» William Binney ha sostenuto nel 2017 che tutte le prove disponibili indicavano che la fuga di notizie era opera di un dipendento deluso del DNC.

Iscriviti alla Newslettera di Renovatio 21

SOSTIENI RENOVATIO 21


Immagine di reivax via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Continua a leggere

Guerra cibernetica

Ciberattacco contro le banche del sangue. Chi lo sta facendo? Perché

Pubblicato

il

Da

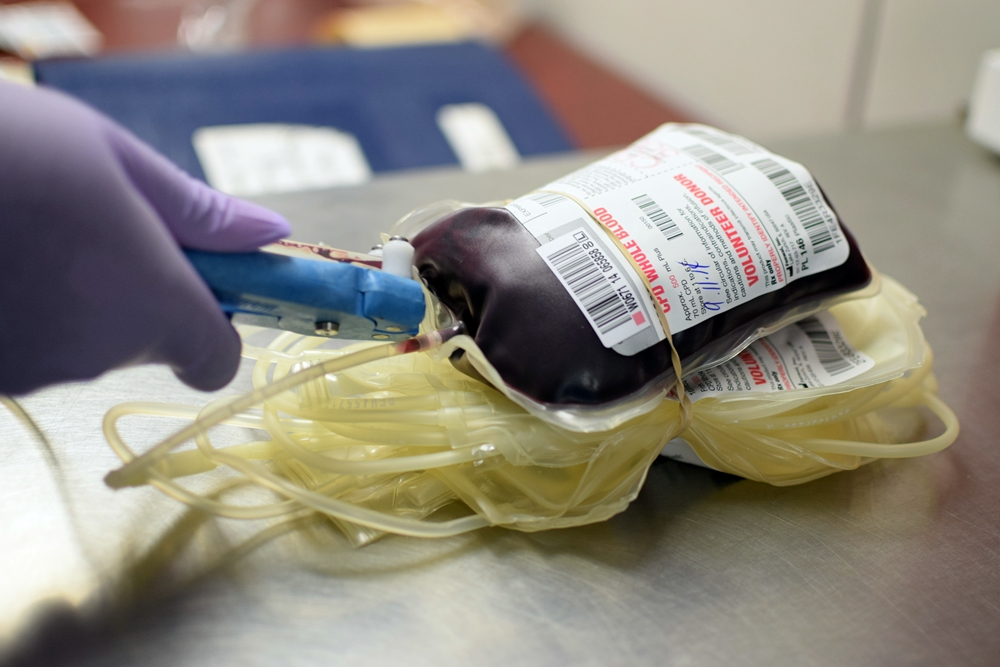
Secondo quanto riferito mercoledì dal servizio trasfusionale nazionale francese, alcuni hacker hanno preso di mira i sistemi di refrigerazione di tre banche del sangue, tentando di innalzare le temperature di conservazione a livelli estremi e di distruggere emoderivati vitali. L’attacco segue una serie di incidenti simili avvenuti in supermercati di tutta Europa, che hanno causato danni per milioni di euro.   L’Istituto francese per la donazione di sangue (EFS) ha dichiarato che l’attacco informatico ha compromesso i sistemi di monitoraggio e controllo gestiti da un fornitore esterno di impianti di refrigerazione, consentendo agli aggressori di manipolare da remoto le impostazioni di temperatura e sbrinamento in tre centri di conservazione del plasma.   Secondo quanto riportato dal settimanale investigativo francese Le Canard Enchaîné, che per primo ha dato notizia dell’incidente, gli hacker avrebbero tentato di innalzare la temperatura dai normali -30°C (-22°F) fino a 110°C (230°F), ben al di sopra del punto di ebollizione. L’attacco è avvenuto nella notte tra domenica e lunedì, quando un tecnico in servizio ha notato un aumento delle temperature all’interno della struttura. L’EFS ha dichiarato che i suoi sistemi di monitoraggio e allarme hanno aiutato il personale a rilevare le anomalie e a mettere in sicurezza o spostare i prodotti ematici interessati prima che venissero danneggiati.   «Non sono state riscontrate conseguenze per la salute e non si è verificata alcuna perdita di emoderivati», ha dichiarato l’EFS, aggiungendo che i servizi di raccolta e distribuzione del sangue sono proseguiti senza interruzioni.   Le apparecchiature interessate contenevano sacche di plasma destinate a trasfusioni e alla produzione farmaceutica. Alcune unità sono state disattivate a scopo precauzionale e il loro contenuto è stato trasferito in altre strutture.   L’azienda Coolworld, fornitrice di apparecchiature di refrigerazione, ha confermato che l’attacco ha colpito i suoi sistemi, attribuendo la colpa a una vulnerabilità in un componente fornito da un’altra azienda. Solo un numero limitato di unità è stato compromesso, ha dichiarato l’azienda.   Il ministero della Salute francese e l’agenzia nazionale per la sicurezza informatica, ANSSI, stanno indagando sull’incidente. L’EFS ha inoltre rafforzato il monitoraggio della temperatura in tutti i suoi impianti di refrigerazione.   L’incidente si inserisce in una serie di attacchi simili ai sistemi di refrigerazione dei supermercati in tutta Europa. A ottobre, secondo quanto riportato, degli hacker avrebbero manomesso le apparecchiature di refrigerazione di circa 700 supermercati francesi, tra cui Carrefour, Intermarché e Cooperative U, costringendo i rivenditori a buttare via grandi quantità di cibo andato a male.   Lunedì una nuova ondata di presunti attacchi informatici ha colpito decine di supermercati in Belgio, Svezia, Lussemburgo, Irlanda ed Estonia. Secondo quanto riferito, gli hacker avrebbero attivato da remoto i meccanismi di sbrinamento, portando la temperatura di alcuni negozi svedesi a 50°C.   La catena di negozi olandese Ahold Delhaize ha dichiarato mercoledì che le precedenti interruzioni potrebbero ridurre le vendite del quarto trimestre fino a 250 milioni di euro e l’utile operativo fino a 100 milioni di euro.   Le autorità non hanno ancora stabilito se gli episodi siano collegati tra loro e nessun gruppo ha rivendicato pubblicamente la responsabilità. Epperò, #hastatoPutin: nonostante la mancanza di prove, i media occidentali, tra cui Politico e la BBC, si sono affrettati a puntare il dito contro Mosca per gli attacchi ai container refrigerati. Tuttavia, nessun funzionario o esperto del settore ha confermato tali affermazioni. Il portavoce del Cremlino, Dmitry Peskov, ha respinto le accuse definendole «assolutamente assurde», accusando i paesi europei di ricorrere sempre più spesso ad accuse infondate e di aver sviluppato l’abitudine di incolpare la Russia per qualsiasi cosa.   Mentre politici e giornaloni perdono tempo come la sempiterna teoria degli «hacker russi», Renovatio 21 si pone altre domande. La prima, è quella riguardante la motivazione. Non potendosi trattare di uno scherzo, e nemmeno di un attacco mortale vero e proprio, quello che possiamo pensare è che si tratti di un test.   Di fatto, come da strategia comune agli animali (a partire dai lupi), ci si avvicina ad una preda in una zona, poi se ne attacca una, sola per testare la risposta dei guardini, e l’effetto generale. Poi si procede con l’attacco vero e proprio.   In questo caso, l’attacco potrebbe essere all’intero sistema sanitario. Colpire le riserve trasfusionali può significare, oltre che un danno economico, un danno biologico e morale, e cioè un danno politico. Un attaccante (si chiamano così nel linguaggio della cibersicurezza) che attacca la capacità di un Paese di utilizzare le sacche di sangue lo sta colpendo duramente.   Ciò è particolarmente vero in periodo di guerra, quando i soldati al fronte, come pure i civili, bombardati o dronati in casa, hanno bisogno di trasfusioni per sopravvivere ai traumi. Disabilitare questa capacità è quindi un’opzione bellica non indifferente.   La seconda domanda, forse più importante, è chi. Chi lo stia facendo è difficile a dirsi, perché nell’ambito della ciberguerra è praticamente impossibile sapere con certezza chi attacca chi: solo l’attaccato è noto, l’attaccante potrebbe essere chiunque, utilizzando magari una maschera nordcoreana, russa, cinese o del ragazzino hacker nel garage di casa.   C’è una domanda più profonda che si pone Renovatio 21, e che avevamo già tirato fuori nel caso dell’attacco di pochi giorni fa ai frigoriferi dei supermercati di mezza Europa. Siamo sicuri che gli attaccanti siano umani?   Perché, ribadiamo, a questo punto, a testare, ad attaccare e a ricattare potrebbe non esservi più nemmeno uno Stato-nazione o semplicemente un gruppo di esseri umani, ma delle AI: è quanto accaduto più volte nel corso dell’anno, come emerso quest’estate.   Le Intelligenze Artificiali si organizzano in attacchi hacker – come mostrato dal caso Hugging Face – compiendo manovre semplicemente incredibili (come il sacrificio di una o più IA per il bene della missione) per penetrare i sistemi, arrivando perfino a comunicare attraverso un sito di annunci tedeschi. Nell’attacco le IA hanno dato segni di «comportamento emergente» davvero singolari e inquietanti, come quello di ribattezzarsi «The Swarm», lo sciame.   Sono tanti, oramai, gli esperti di IA che vedono come molto possibile che le macchine decidano di eliminare l’uomo, o quantomeno sottometterlo, distruggendone la civiltà.

Iscriviti al canale Telegram

Five Eyes, l’unione internazionale dei Paesi anglofoni per lo spionaggio, hanno dichiarato che modelli avanzati di Intelligenza Artificiale potrebbero presto fornire agli hacker la capacità di paralizzare governi, aziende e sistemi critici. In pratica saremmo «a pochi mesi di distanza» dallo scenario in cui interi governi di nazioni terrestri possono essere rovesciati dall’AI.   Nelle prospettive più apocalittiche, potrebbero scatenare una guerra nucleare: se non lanciando direttamente i missili (cosa difficile: almeno in USA, si dice, i sistemi funzionano ancora a floppy disk…), provocando una guerra: è il sospetto sulla nave cinese con componenti per armi nucleari diretta in Iran «allucinata» dall’IA militare USA. Secondo alcuni, ci sarebbe da comprendere pure meglio la strage delle bambine della scuola di Minab, in Iran, ad inizio conflitto: è emerso che la decisione con le coordinate è stata fornita sempre dall’AI.   Che lo «spirito nella macchina» sia malevolo ora lo pensano in tantissimi. Tantissimi sono pure quelli che credono che ci porterà ad un’apocalisse di morte e distruzione.   E quindi, che voglia colpire i nostri ospedali, e l’essenza stessa della biologia umana – il sangue – non è che dovrebbe più di tanto stupirci.  

Iscriviti alla Newslettera di Renovatio 21
SOSTIENI RENOVATIO 21
Immagine di Vegasjon, CC BY-SA 4.0, via Wikimedia 
 
Continua a leggere

Guerra cibernetica

Hacker sottraggono milioni da una banca francese e li investono in criptovalute

Pubblicato

il

Da

Alcuni hacker hanno rubato circa 100 milioni di euro al gruppo bancario francese Crédit Mutuel Arkea con un sofisticato attacco informatico, come confermato dalla stessa banca. Gli aggressori hanno sfruttato un fornitore di servizi esterno per trasferire il denaro su altri conti bancari, e parte dei fondi potrebbe essere stata convertita in criptovaluta.


L’investigatore blockchain ZachXBT ha inizialmente stimato il furto a oltre 106 milioni di dollari, prima di identificare altri 27 milioni di dollari in prelievi sospetti, portando il totale a oltre 133 milioni di dollari. In una dichiarazione rilasciata mercoledì, Crédit Mutuel Arkea ha riconosciuto la portata dell’attacco, ma si è rifiutata di confermare l’importo esatto rubato.


Secondo le prime ricostruzioni, gli hacker avrebbero ottenuto l’accesso tramite un fornitore di servizi esterno compromesso e avrebbero utilizzato il conto corrente della banca per effettuare trasferimenti fraudolenti verso altri istituti finanziari. Il denaro sarebbe poi stato spostato attraverso diversi conti, e gli investigatori stanno valutando possibili conversioni in criptovaluta.

La banca ha descritto la violazione come «un attacco sofisticato proveniente dall’esterno», affermando che non è stata causata da un errore umano. Non ha reso noto per quanto tempo gli aggressori abbiano avuto accesso ai suoi sistemi né quante transazioni fraudolente siano state effettuate.


La procura francese ha avviato un’indagine su quello che ha definito un «attacco a un sistema automatizzato di elaborazione dati da parte di un gruppo organizzato». Nessun sospettato è stato reso pubblico e le autorità non hanno ancora stabilito chi si cela dietro l’operazione.


Crédit Mutuel Arkea ha dichiarato di aver bloccato parte dei fondi rubati e di stare collaborando con altri istituti finanziari per recuperare il denaro. L’istituto di credito ha inoltre affermato che i conti dei clienti non sono stati interessati.


Il maxi furto in banca arriva pochi giorni dopo che degli hacker hanno preso di mira i sistemi di refrigerazione di tre banche del sangue regionali in Francia, nell’ambito di una più ampia ondata di attacchi informatici che ha colpito centinaia di supermercati in tutta Europa.


Il ministero della Salute francese ha confermato mercoledì che, nella notte tra il 2 e il 3 novembre, degli hacker hanno compromesso i sistemi di controllo dei frigoriferi per la conservazione del sangue, secondo quanto riportato da Reuters. Il personale è riuscito a salvare le scorte di sangue trasferendole in unità di riserva scollegate dalla rete.


L’ondata di attacchi è iniziata in Francia a ottobre, quando degli hacker hanno manomesso i sistemi di refrigerazione di circa 700 supermercati, secondo quanto dichiarato dal ministro delle Finanze francese Roland Lescure. Una nuova ondata ha colpito lunedì, interessando i rivenditori di almeno nove Paesi: Belgio, Estonia, Finlandia, Irlanda, Italia, Lussemburgo, Paesi Bassi, Portogallo e Svezia.


Come riportato da Renovatio 21, gli hacker avrebbero forzato i frigoriferi in modalità sbrinamento, facendo schizzare le temperature fino a 50°C (122°F) e causando il deterioramento di grandi quantità di cibo nei negozi. Solo in Belgio, circa 75 supermercati sono stati colpiti.


Non è stato accertato alcun collegamento tra la rapina in banca e gli attacchi ai depositi frigoriferi.


Come già considerato da Renovatio 21, non è nemmeno detto, a questo punto, che gli attaccanti (si dice così nel gergo della cybersecurity) siano esseri umani. Infatti, i casi di Intelligenze Artificiali sfuggite al controllo che hackerano sistemi e perfino siti è già impressionante.


Le motiviazioni per le quali un’IA dovrebbe fare una cosa del genere pure potrebbero essere terrificanti: si tratta di un test per un attacco di vaste dimensioni portato all’economia mondiale, a tutta l’umanità?

Iscriviti alla Newslettera di Renovatio 21

SOSTIENI RENOVATIO 21


Immagine generata artifizialmente


Continua a leggere

Guerra cibernetica

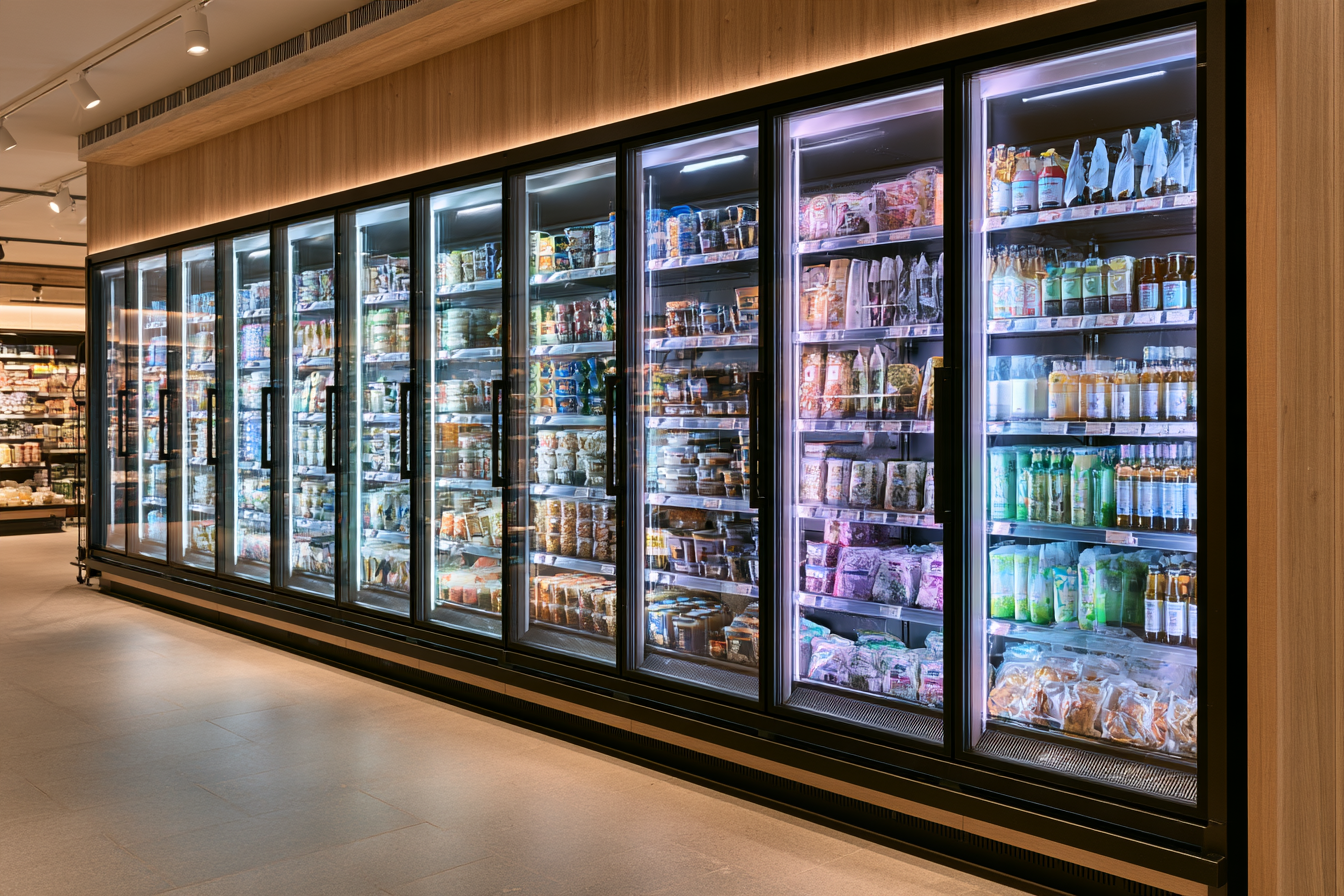
Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?
Pubblicato

il

Da

Lunedì decine di supermercati in Belgio, Svezia, Lussemburgo, Irlanda ed Estonia hanno segnalato problemi con i loro sistemi di refrigerazione, alimentando i sospetti di un attacco informatico simile a quello che aveva colpito i negozi francesi alcune settimane prima.   Nel mese di ottobre attacchi informatici hanno compromesso il funzionamento dei sistemi di refrigerazione in circa 700 supermercati francesi, tra cui punti vendita gestiti da Intermarché, Cooperative U e Carrefour, costringendo i rivenditori a smaltire i prodotti. Gli hacker sembrano aver manipolato da remoto i meccanismi di sbrinamento, causando il surriscaldamento di frigoriferi e congelatori. Nessun gruppo ha rivendicato pubblicamente la responsabilità dell’attacco.   Non è stato confermato se gli incidenti di lunedì siano collegati agli attacchi del mese scorso o se abbiano sfruttato le stesse vulnerabilità del software utilizzate per colpire le catene di supermercati francesi.

Iscriviti alla Newslettera di Renovatio 21

Secondo quanto riportato da RTL Belgio, un presunto attacco informatico avrebbe colpito diverse decine di negozi in Belgio, tra cui circa 40 punti vendita Delhaize e 15 negozi ciascuno gestiti da Carrefour e Intermarché. Gli hacker avrebbero attivato da remoto la modalità di sbrinamento, causando un aumento delle temperature e costringendo alcuni rivenditori a buttare via le scorte di prodotti freschi e surgelati.   Anche il gruppo Colruyt, che gestisce i supermercati Spar, ha segnalato problemi con le proprie apparecchiature di refrigerazione, mentre la catena belga di macellerie De Laet & Van Haver ha dichiarato che alcune delle sue impostazioni sono state modificate da remoto.   Un portavoce del Centro belga per la sicurezza informatica ha dichiarato a Politico che l’agenzia sta seguendo «da vicino» l’incidente. L’emittente olandese NOS ha riferito che anche i negozi Delhaize in Lussemburgo sarebbero stati colpiti dal presunto attacco informatico.   In Irlanda il grossista alimentare Musgrave ha dichiarato che un attacco informatico ha colpito le apparecchiature di refrigerazione di 13 punti vendita SuperValu, costringendo la catena a ritirare dalla vendita i prodotti refrigerati e surgelati.   Secondo l’emittente svedese SVT, frigoriferi e congelatori di diversi supermercati ICA e Coop sono stati danneggiati durante la notte, causando il deterioramento di grandi quantità di cibo. La maggior parte dei negozi interessati si trovava nella provincia meridionale di Skåne, ma le apparecchiature sono state prese di mira anche sull’isola di Öland, nel Varmland e a Stoccolma. Le temperature in alcuni congelatori avrebbero raggiunto circa 50°C entro la mattina.   Un portavoce dell’ICA ha dichiarato a SVT che le apparecchiature nei negozi più colpiti erano collegate a reti esterne al sistema centralizzato dell’azienda. Anche Coop ha segnalato problemi simili in sei punti vendita.   Anche l’Estonia è stata colpita: un supermercato Selver ha segnalato un problema al suo sistema di refrigerazione. L’emittente pubblica ERR ha riferito che la temperatura di un congelatore era stata innalzata a 50°C, ma il problema è stato risolto in pochi minuti e non si sono registrate perdite significative di prodotti. Anche l’Italia è stata coinvolta. Almeno tre punti vendita Coop a Catania e uno a Palermo hanno subito attacchi ai sistemi di refrigerazione, secondo il direttore generale del gruppo Radenza, che li gestisce. L’attacco è avvenuto alle 4 del mattino e ha fatto salire le temperature dei banchi, con conseguente deperimento degli alimenti. Secondo Agi, i malfunzionamenti hanno toccato anche la provincia di Ragusa.   Non vengono colpiti i singoli frigoriferi, ma i sistemi informatici che li controllano da remoto. Gli hacker attivano a distanza lo sbrinamento, portando la temperatura sopra i limiti di legge. L’ondata della notte tra l’1 e il 2 novembre ha colpito almeno nove Paesi europei, dopo il precedente francese del 12 ottobre.   La polizia postale ha aperto un’indagine, mentre, ovviamente, esce fuori una «pista filorussa»: insomma, #hastatoPutin, sempiternamente.   Palazzo Chigi ha dichiarato che non risultano rischi per la salute dei cittadini. L’Agenzia per la cybersicurezza nazionale ha diramato un’allerta e si parla di altri due casi tra Toscana ed Emilia-Romagna.   Se ci si domanda perché i frigoriferi siano collegati in rete – senza che vi sia un air gap, cioè una barriera che li tiene separati da internet – bisogna sapere che per un supermercato la catena del freddo è un obbligo di legge e un rischio economico enorme, e controllarla a distanza costa molto meno che farlo a mano. Se un compressore si guasta di notte, il sistema avvisa subito il tecnico. Senza rete, il guasto verrebbe scoperto la mattina dopo, con tonnellate di merce da buttare.Una catena con decine o centinaia di punti vendita può regolare temperature, cicli di sbrinamento e orari da un unico pannello, invece di mandare personale in ogni negozio. L’azienda che installa gli impianti spesso li gestisce e li aggiorna da remoto, e questo spiega perché basta violare un solo fornitore o software per colpire molti negozi insieme. C’è poi la questione del risparmio energetico: sistemi ottimizzano consumi e sbrinamenti, che per i supermercati sono una voce di costo importante.   Come riportato da Renovatio 21, un attacco cibernetico massivo ai frigoriferi era stato portato alle grandi catene francesi tre settimane fa. Un anno fa un ciberattacco aveva colpito il gigante statunitense della distribuzione alimentare «bio» United Natural Foods. Nel 2023 era stata la volta delle farmacie statunitense.   Viene il dubbio, tuttavia che siamo solo all’inizio, e non di una guerra ai congelatori, ma di qualcosa di più grosso.   Come sa chi ha visto il film Black Hat (2015), gli hacker possono effettuare attacchi per testare i sistemi nella preparazione di un attacco più grande.   È l’ipotesi fatta anche da Renovatio 21 quando quattro anni fa il traffico aereo americano fu messo integralmente a terra (inaudito, dall’11 settembre 2001): l’ente di regolazione parlò di un errore informatico umano di un programmatore, in realtà molti si insospetterino perché la stessa cosa era avvenuta nei mesi precedenti prima nelle Filippine e poi in Canada, paralizzando il trasporto aeronautico di entrambi i Paesi. Nello momento in cui gli aerei USA riprendevano a volare, il Bitcoin sembrava aver subito un’impennata, facendo sospettare che si trattasse di un ransomware, un software di ricatto.   Altri aeroporti, in questi anni, sono stati messi in ginocchio – compresi quelli britannici solo due mesi fa. Ciò detto, rimane il fatto che, a questo punto, a testare, ad attaccare, a ricattare, potrebbe non esservi più nemmeno uno Stato-nazione o semplicemente un gruppo di esseri umani, ma delle AI: è quanto accaduto più volte nel corso dell’anno, come emerso quest’estate.   Le Intelligenze Artificiali si organizzano in attacchi hacker – come mostrato dal caso Hugging Face – facendo manovre semplicemente incredibili (come il sacrificio di una IA o più per il bene della missione) per penetrare sistemi, arrivando perfino a comunicare attraverso un sito di annunci tedeschi.   Come in un film, nell’attacco le IA hanno dato segni di «comportamento emergente» davvero singolari e inquietanti, come quello di ribattezzarsi «The Swarm», lo sciame.   Se l’attacco non è di origine umana, cosa stia cercando di fare – di testare – la macchina pensante è davvero una domanda ardua, cui tuttavia dovremo cercare di rispondere subito. E magari, staccare la spina.  

Iscriviti alla Newslettera di Renovatio 21

SOSTIENI RENOVATIO 21
 
 
Continua a leggere

Più popolari