Guerra cibernetica
Musk: «abbiamo appena eliminato CrowdStrike da tutti i nostri sistemi»

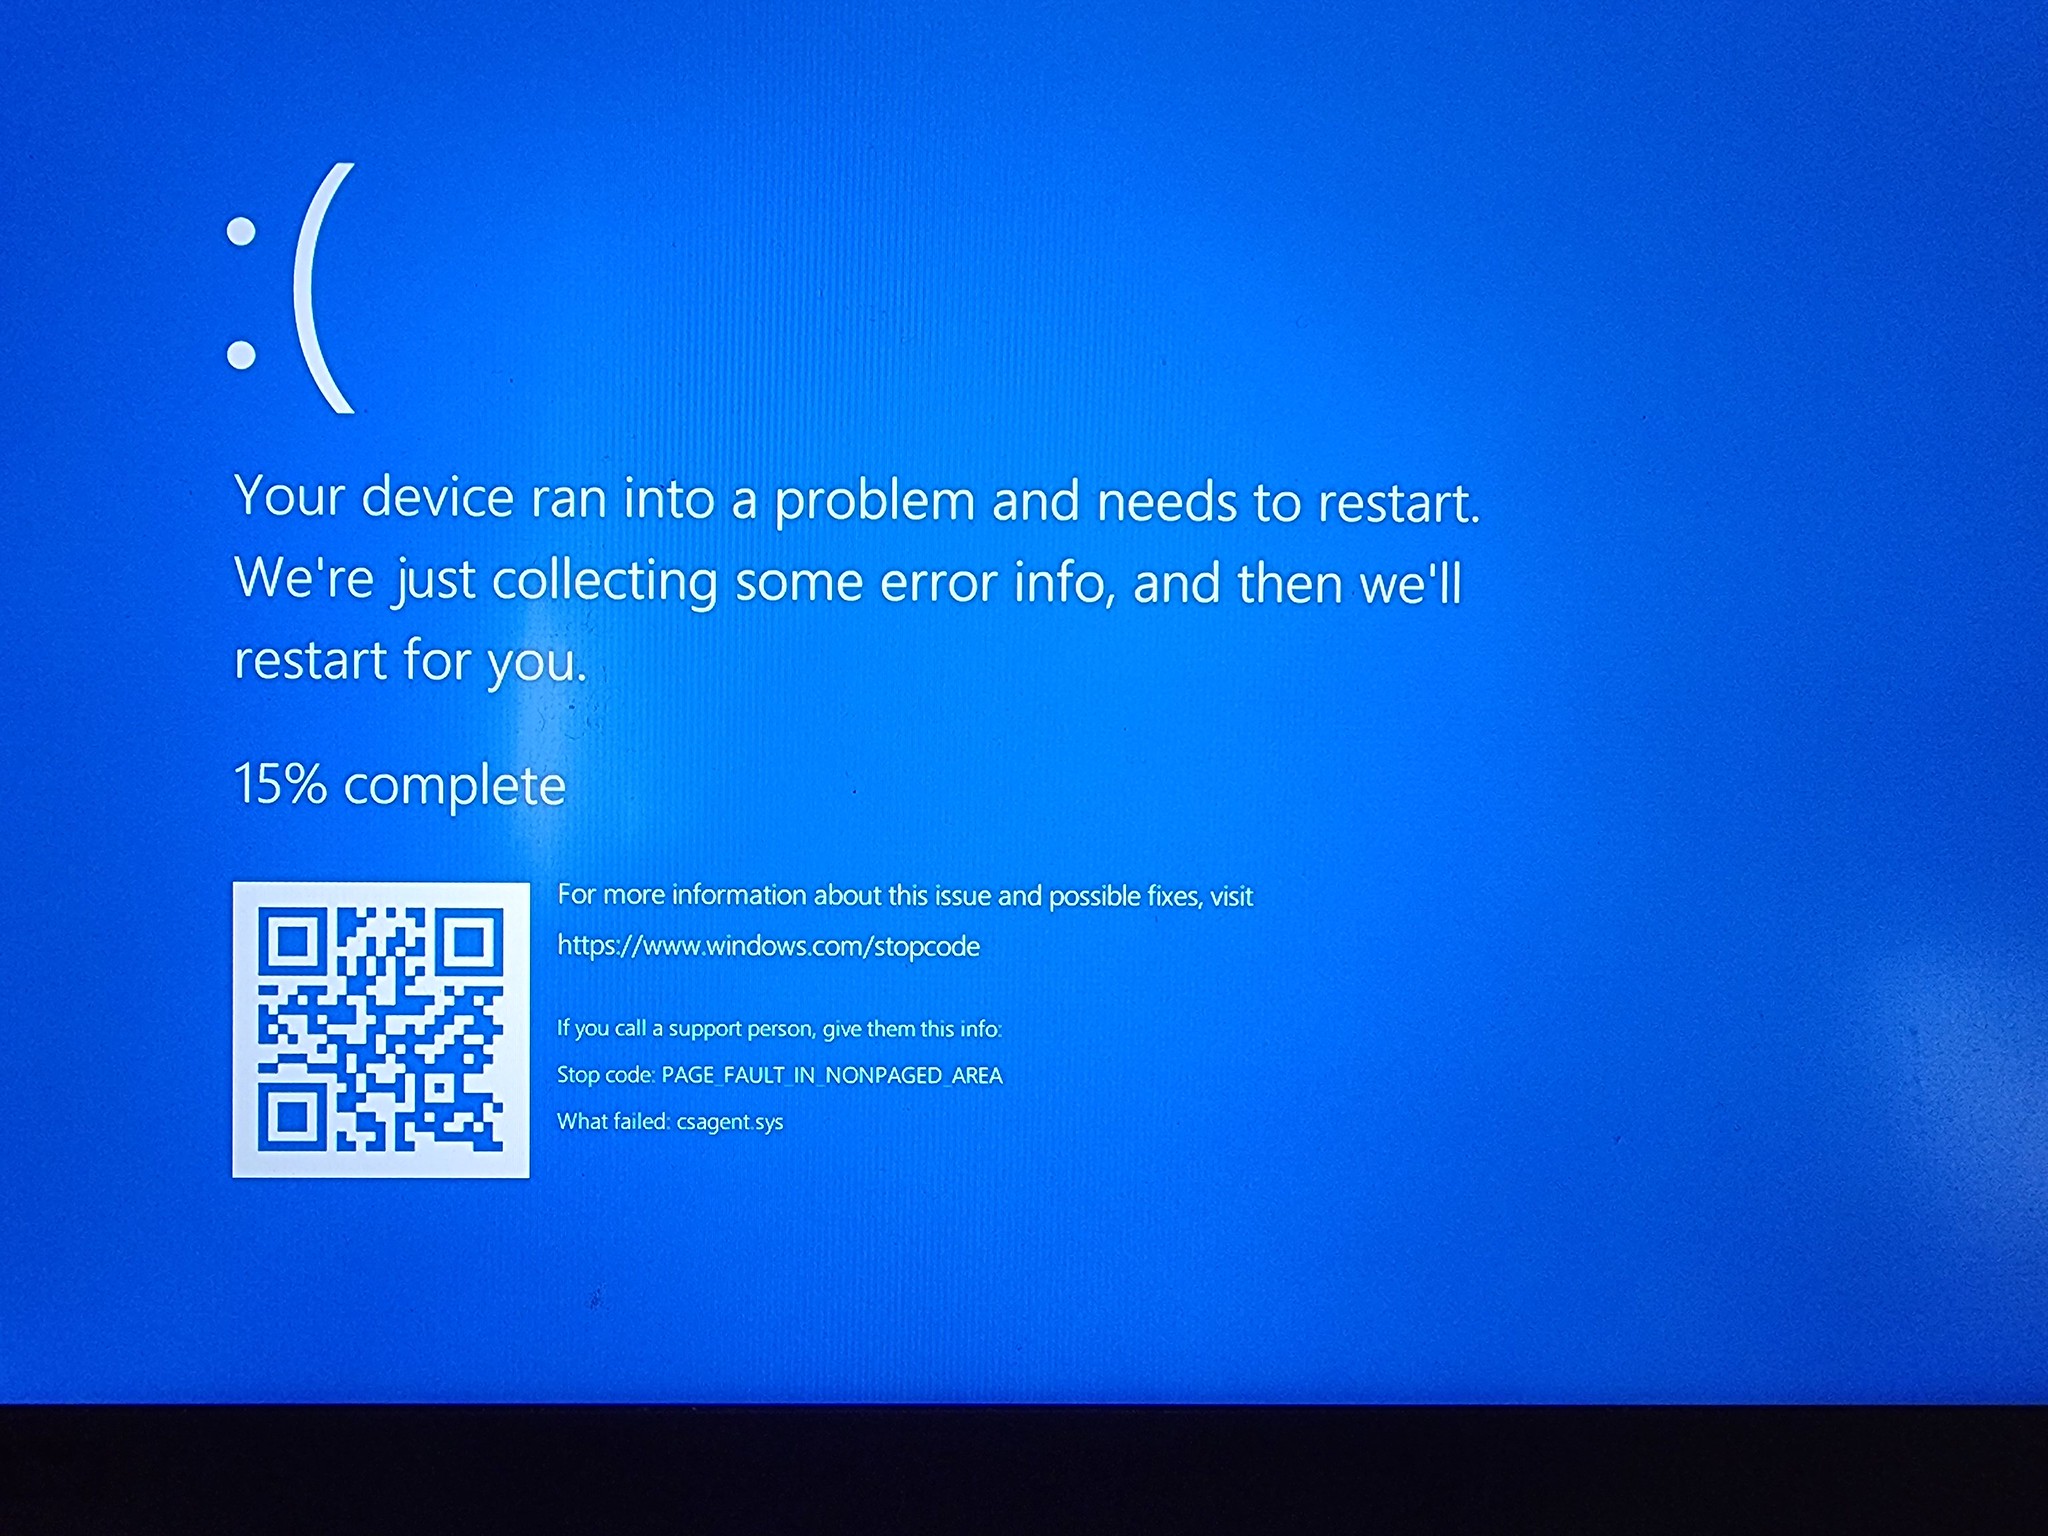
Elon Musk, CEO di SpaceX e Tesla, ha rivelato che le sue aziende hanno smesso di utilizzare la piattaforma antivirus basata su cloud CrowdStrike, dopo l’interruzione globale di Windows 10 di venerdì.
La controversa azienda di sicurezza informatica ha ammesso che i gravi problemi sono stati causati da un recente aggiornamento da lei stessa avviato, che entrava in conflitto con i sistemi Microsoft.
Il crollo informatico ha colpito gli utenti di Windows 10 in tutto il mondo, compresi aeroporti, banche e emittenti. Secondo la società di analisi dell’aviazione Cirium, almeno 4.295 voli sono rimasti a terra in tutto il mondo a causa dell’interruzione.
Iscriviti al canale Telegram 
Il problema tecnico mondiale ha colpito anche una serie di emittenti, tra cui Sky News con sede nel Regno Unito, che è andata fuori onda per un lasso di tempo, così come ABC, SBS, Channel 7, Channel 9 e News Corp Australia con sede in Australia.
Rispondendo a un post su X di venerdì, Musk ha scritto: «Abbiamo appena eliminato Crowdstrike da tutti i nostri sistemi».
We just deleted Crowdstrike from all our systems, so no rollouts at all
— Elon Musk (@elonmusk) July 19, 2024
Satya Nadella, presidente esecutivo e CEO di Microsoft, ha confermato su X che l’interruzione di venerdì è stata causata da un aggiornamento di CrowdStrike, aggiungendo che Microsoft stava fornendo «ai clienti [guida tecnica] e supporto per riportare online in sicurezza i loro sistemi».
Musk ha risposto alla dichiarazione affermando: «Questo ha messo in crisi la filiera dell’industria automobilistica».
Commentando un rapporto del Financial Times sull’interruzione globale di Windows 10, il miliardario statunitense ha affermato in un post separato che si è trattato del «più grande fallimento informatico di sempre».
Il magnate della tecnologia è d’accordo anche con Christopher Stanley, responsabile dell’ingegneria della sicurezza presso X e uno dei principali ingegneri della sicurezza presso SpaceX, che ha descritto gli eventi di venerdì come un «promemoria che non dovresti avere un binario privilegiato connesso a Internet in esecuzione sui tuoi sistemi di produzione».
— Elon Musk (@elonmusk) July 19, 2024
«Quello che era un aggiornamento negativo avrebbe potuto facilmente essere un enorme backdoor avversario. Un fornitore terzo sarà sempre l’anello debole», ha avvertito.
Parlando alla NBC venerdì, il CEO di CrowdStrike George Kurtz ha dichiarato che la sua azienda è «profondamente dispiaciuta per l’impatto che abbiamo causato ai clienti, ai viaggiatori e a chiunque sia stato colpito» dall’interruzione.
«L’abbiamo identificato molto rapidamente… I sistemi tornano online quando vengono riavviati», ha affermato, aggiungendo che CrowdStrike sta lavorando con i suoi clienti per aiutarli a tornare alle normali operazioni.
Come riportato da Renovatio 21, Crowdstrike è implicata in varie questioni politiche di rilevanza come la bufala del Russiagate, cioè l’accusa di collusione di Trump con Mosca. L’azienda è nota per il suo lavoro con agenzie come l’FBI. Uno dei suoi vertici è l’ex direttore esecutivo assistente dell’FBI dell’era Obama Shawn Henry per dirigere la sua ala di consulenza sulla sicurezza informatica.
Sostieni Renovatio 21
Nel 2014, il dipartimento di Henry ha lanciato una raffica di accuse di hacking e spionaggio contro Cina, Russia e Corea del Nord, con le informazioni fornite da Crowdstrike che hanno aiutato il Dipartimento di Giustizia degli Stati Uniti a emettere incriminazioni quell’estate contro cinque ufficiali militari cinesi che avrebbero hackerato società energetiche statunitensi.
Crowdstrike è stata la società incaricata dal Comitato Nazionale Democratico degli Stati Uniti di indagare sul furto di dati dai suoi server nel 2016. Pubblicati da WikiLeaks, i dati hanno rivelato che il DNC aveva truccato le primarie democratiche contro Bernie Sanders e che Hillary Clinton aveva di fatto pagato per controllare il comitato.
Crowdstrike ha concluso che dietro la violazione c’era la Russia, con Henry che ha testimoniato al Congresso che la società «ha notato attività che ritenevamo coerenti con attività che avevamo visto in precedenza e che avevamo associato al governo russo».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Alpha via Flickr pubblicata su licenza CC BY-NC 2.0
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
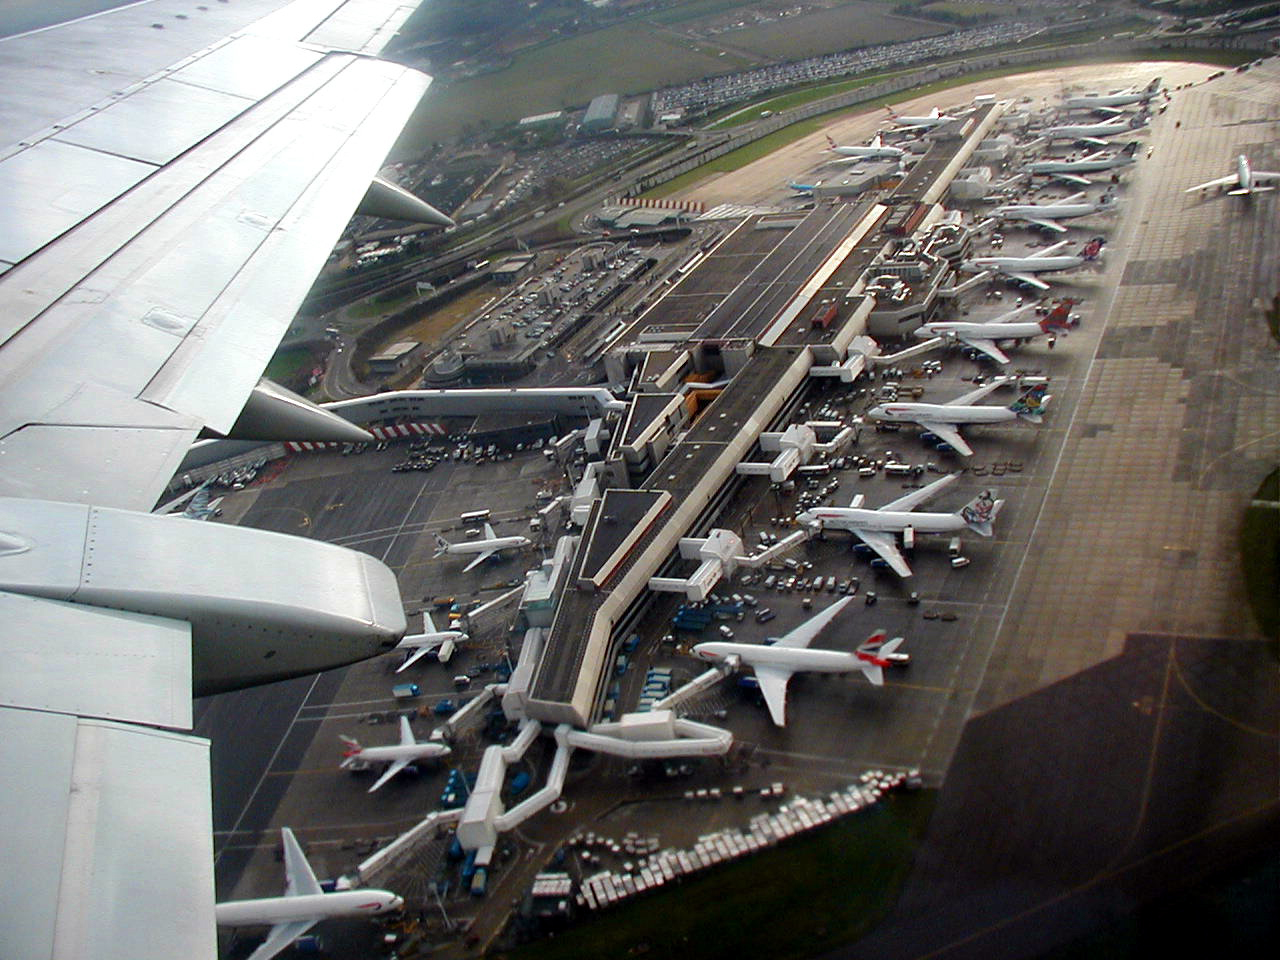
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Squalo sulle strade alluvionate di una città

Il presidente serbo Vucic si dimette

Nessun algoritmo può decidere della vita. E la morte cerebrale? Ripensando alle parole del papa

Le indagini sull’Arca di Noè entrano in una nuova fase con le trivellazioni vicino all’Ararat

Ritrovati 1.600 denti da latte in una fossa comune di un narcocartello messicano

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

Sì, vogliamo i funerali di Stato per Emma Bonino

Morte a Venezia. E inferno sulla Terra senza soprannaturale

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID
Squalo sulle strade alluvionate di una città

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX

UFO avvistato sopra Teheran

Kiev attacca Mosca durante le elezioni: sciame di droni «senza precedenti»

Esplosioni nella capitale saudita
-
 Vaccini2 settimane fa
Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi
-
Pensiero1 settimana fa
La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto
-
Politica2 settimane fa
Il principe Ranucci e i grembiuletti rossi: favola dell’estate
-
Pensiero4 giorni fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Intelligence2 settimane fa
I sei mostri dei fratelli Dulles
-
Oligarcato1 settimana fa
Bill Gates ha usato i fondi destinati ai vaccini per fare pressione sui governi: parla Angela Merkel
-
Pensiero1 settimana fa
L’Italia e il buco nero: discorso per Emma Bonino
-
Spirito2 settimane fa
Il cardinale Fernandez chiede ai cattolici di «avere stima» delle altre fedi