Guerra cibernetica
Il governo USA voleva una backdoor per Telegram

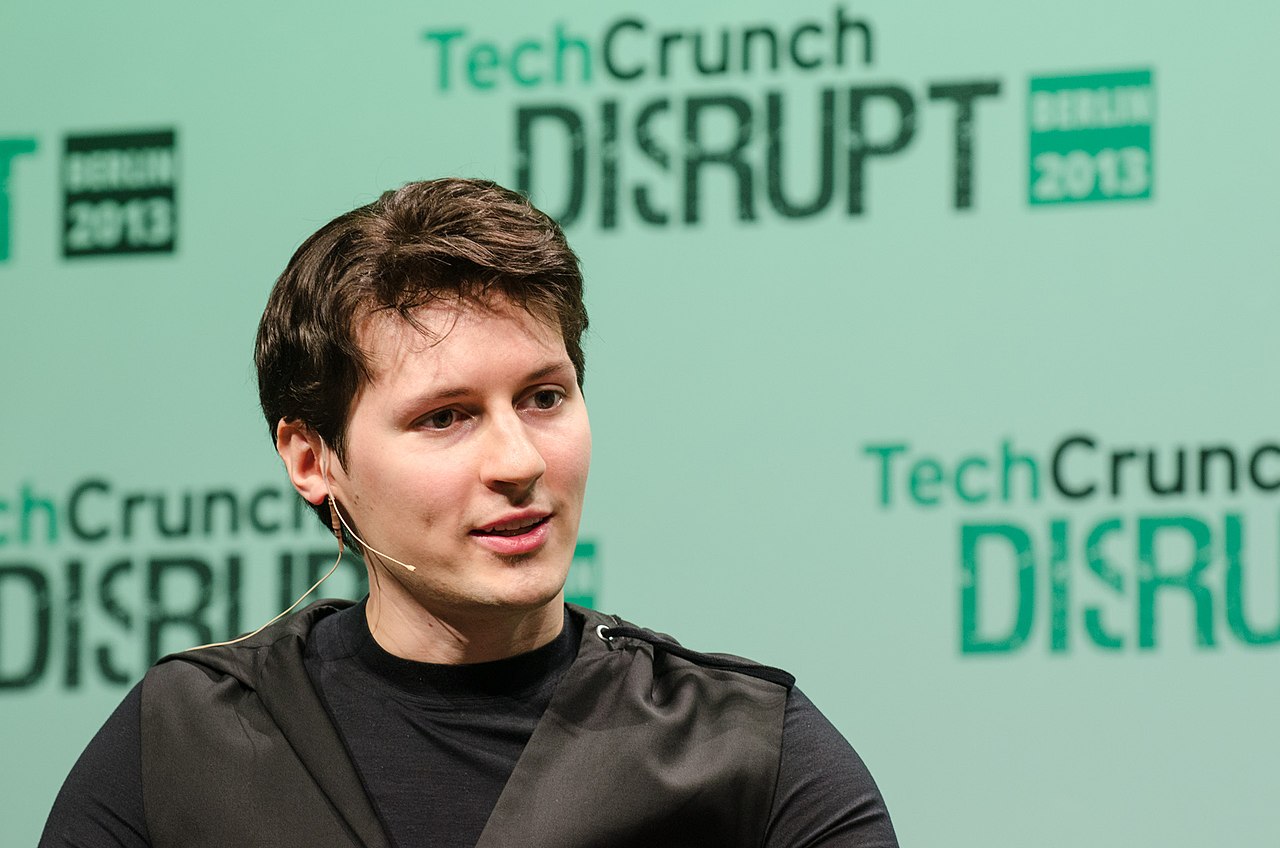
Il governo degli Stati Uniti voleva una backdoor su Telegram per poter potenzialmente spiare i suoi utenti, ha detto il fondatore della piattaforma di social media Pavel Durov in una rara intervista concessa a Dubai al giornalista americano Tucker Carlson.
Nella densa conversazione Durov ha raccontato che l’attenzione dell’FBI è stata una delle ragioni ha abbandonato l’idea di portare la società a San Francisco, nel cuore della Silicon Valley, aggiungendo anche l’esperienza di essere assalito da tre criminali in strada appena sceso dagli uffici di Twitter dove aveva incontrato il CEO Jack Dorsey.
Nato a San Pietroburgo, Durov aveva fondato VK, la risposta russa a Facebook, insieme al fratello matematico Nikolaj. I due hanno passato alcuni anni dell’infanzia in Italia, a Torino, dove già davano prova della loro prodezza: il Nikolaj si esibì pure alla TV nazionale – immaginiamo il programma di Mike Bongiorno – come bambino prodigio che sa risolvere un’equazione di terzo grado.
Dopo traversie con il governo russo, che voleva i dati degli utenti ucraini, i fratelli hanno venduto le loro quote e riparato all’estero, dove hanno successivamente sviluppato il servizio di messaggistica social Telegram, che si descrive come uno degli strumenti di comunicazione più sicuri e protetti.
Ep. 94 The social media app Telegram has over 900 million users around the world. Its founder Pavel Durov sat down with us at his offices in Dubai for his first on-camera interview in almost a decade. pic.twitter.com/NEb3KzWOg8
— Tucker Carlson (@TuckerCarlson) April 16, 2024
Sostieni Renovatio 21
Nell’intervista il Durov spiega che l’occhio vigile dell’FBI rendeva difficile la sua permanenza in America, ha detto, con tanto di visite nel suo appartamento dove faceva colazione e apparizioni in aeroporto appena sbarcava.
«Abbiamo ricevuto troppa attenzione da parte dell’FBI, delle agenzie di sicurezza, ovunque siamo arrivati», ha detto Durov a Carlson, descrivendo l’esperienza come «allarmante».
Secondo Durov, uno dei suoi dipendenti più importanti una volta gli disse che era stato avvicinato dal governo degli Stati Uniti. «C’è stato un tentativo segreto di assumere il mio ingegnere alle mie spalle da parte degli agenti della sicurezza informatica», ha detto l’uomo d’affari.
«Stavano cercando di convincerlo a utilizzare alcuni strumenti open source che avrebbe poi integrato nel codice di Telegram che, a mio avviso, sarebbero serviti da backdoor», ha detto Durov, confermando di credere al racconto del dipendente. «Non c’è motivo per cui il mio ingegnere inventi tali storie».
Durov ha continuato dicendo che anche lui ha «sperimentato personalmente pressioni simili» in America, dove le forze dell’ordine lo hanno avvicinato in più occasioni.
Il giovane imprenditore russo non concedeva un’intervista da dieci anni. Ha spiegato di perseguire, più che la ricchezza o il lusso, la libertà personale ed imprenditoriale, e ha raccontato di essere concentrato totalmente sul suo prodotto e sulla sua azienda, di cui è il solo proprietario e capo. Durov dice di aver rifiutato il danaro dei venture capitalist per mantenere la sua totale autonomia.
Interessante il racconto di quando, ospite dell’allora CEO Dorsey, che tutta Twitter poteva essere mantenuta con venti dipendenti invece che le centinaia che vi lavoravano senza sapere nemmeno bene cosa facessero. Il Dorsey rispose che se cominciasse a licenziare le persone il titolo di Twitter alla borsa Wall Street sarebbe caduto.
Come noto, anni dopo, Elon Musk si è comprato Twitter portandola via dal mercato azionario, e di lì a poco avrebbe licenziato l’80% della forza lavoro. Il servizio offerto dalla piattaforma, ora chiamata X, sembra migliorato: bassa latenza, alta definizione per i video, etc.
Aiuta Renovatio 21
Durov ha raccontato di ignorare la maggior parte delle ingiunzioni che arrivano agli uffici di Telegram da vari enti e governi, compreso il Congresso USA che aveva mandato, dopo i fati del 6 gennaio 2021, due distinte lettere: il Congresso democratico diceva di consegnare tutti i dati dei partecipanti della protesta, altrimenti Telegram sarebbe stata in violazione della Costituzione USA; una lettera del Congresso repubblicano diceva invece che se avrebbe consegnato quei dati sarebbe stato in violazione della Costituzione USA.
Il capo di Telegram sostiene, tuttavia, che la principale pressione arriva da Apple e Google, che possono bloccare del tutto le applicazioni sui telefonini di tutto il mondo.
Come riportato da Renovatio 21, tre settimane fa il tribunale nazionale spagnolo ha ordinato ai fornitori di servizi Internet di sospendere Telegram, in attesa di un’indagine sulle accuse di violazione del copyright. Qualche mese fa il segretario del Consiglio di sicurezza e difesa nazionale dell’Ucraina aveva dichiarato che Telegram è un servizio «pericoloso». L’app, insieme a TikTok è stata vietata per «terrorismo» in Somalia. Telegram è completamento bloccato in Cina e parzialmente in Iran.
Al tempo della pandemia la Germania aveva apertamente valutato la possibilità di chiudere Telegram, unico social che – di origine russa con server negli Emirati – pareva non censurare le opinioni degli utenti come invece facevano tutte le altre piattaforme. Nel 2022, il governo tedesco ha accusato Telegram di fornire una piattaforma per negazionisti del COVID-19 e «radicali di destra» e ha persino minacciato di bloccare l’app se la società dietro di essa non avesse collaborato con Berlino e fermato la diffusione dell’incitamento all’odio e dell’estremismo. Nel 2023 la Germania ha messo in galera un uomo per aver sostenuto la Russia su Telegram.
In Italia la questione Telegram era stata posta, su altre basi, all’inizio del lockdown 2020: gli editori italiani lamentarono che esistevano sull’app alcuni canali dove si potevano scaricare gratuitamente giornali e riviste – praticamente, un angolo di pirateria diffusa. La Federazione Italiana Editori Giornali (FIEG) chiese all’Autorità per le Garanzie nelle Comunicazioni (AGCOM) di «un provvedimento esemplare e urgente di sospensione di Telegram, sulla base di un’analisi dell’incremento della diffusione illecita di testate giornalistiche sulla piattaforma che, durante la pandemia, ha raggiunto livelli intollerabili per uno Stato di diritto».
Due settimane dopo, a fine aprile 2020, Telegram, con una mossa inedita, rispose ad una mail dei giudici italiani e disattivò i canali accusati. Come scrisse trionfalmente La Repubblica: «Il primo grande risultato nella lotta alla contraffazione dell’editoria arriva nella notte da Dubai alla casella di posta elettronica della procura di Bari: “Hello, thank you for your email”, esordiscono brevemente i manager della piattaforma di messaggistica, prima di dare l’annuncio: “Abbiamo appena bloccato tutti i canali che ci avete indicato, all the best”, firmato: “Telegram Dmca”».
Iscriviti alla Newslettera di Renovatio 21
Immagine di TechCrunch via Wikimedia pubblicata su licenza Creative Commons Attribution 2.0 Generic
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Mercoledì il dipartimento di Giustizia degli Stati Uniti ha reso noto che le autorità americane hanno sventato un rilevante attacco informatico sponsorizzato da uno Stato, il quale ha provocato un’intrusione temporanea nei sistemi della NASA, della Federal Reserve, del Senato, del Dipartimento di Giustizia, del Dipartimento dell’Energia e del Dipartimento della Salute e dei Servizi Umani, oltre che in quelli di quattro aziende non specificate negli Stati Uniti e in Corea del Sud.
«Oggi abbiamo annunciato lo smantellamento di una botnet [ una rete di dispositivi connessi a internet (come computer, smartphone o oggetti IoT) infettati da malware e controllati a distanza da un unico utente malevolo, ndr] globale e di una piattaforma di hacking utilizzate da hacker sponsorizzati dallo stato cinese per colpire le infrastrutture critiche statunitensi», ha dichiarato il direttore dell’FBI Kash Patel.
«Questi strumenti venivano utilizzati da hacker cinesi per nascondere l’origine dei loro attacchi. Grazie al lavoro dell’FBI di San Diego, della Divisione Cyber dell’FBI e dei partner del Dipartimento di Giustizia, abbiamo sequestrato le infrastrutture degli avversari e disattivato queste piattaforme», ha aggiunto il Patello.
Nel quadro di una vasta operazione anti-spionaggio informatico, il Dipartimento di Giustizia ha sequestrato i domini utilizzati da due piattaforme di hacking identificate come «QScan» e «QTRouter».
Sostieni Renovatio 21
Descrivendo una botnet pervasiva ritenuta supportata da attori statali cinesi, il Wall Street Journal spiega che «l’obiettivo era quello di mimetizzarsi con il traffico di rete legittimo, rendendo difficile rintracciare l’attività di hacking, affermano i funzionari federali».
«Il gruppo ha sfruttato vulnerabilità del software per lanciare attacchi informatici contro agenzie governative statunitensi, compagnie elettriche e sistemi ospedalieri, e ha gestito una rete mondiale di dispositivi compromessi, nota come botnet, per condurre le sue campagne di hacking», continua il WSJ.
Quanto all’accusa specifica di sostegno statale, il comunicato stampa del Dipartimento di Giustizia afferma che «il gruppo statale della Repubblica Popolare Cinese (RPC) noto come “QTF”», impiegato dalla società cinese Nanjing Xinjiuwei Network Technology Company, ha creato e gestito QScan e QTRouter».
Il comunicato del Dipartimento di Giustizia USA descrive inoltre gli sforzi compiuti per occultare e negare in modo plausibile quanto segue:
«QTRouter è costituito da questi dispositivi IoT compromessi, nonché da dispositivi di servizi proxy commerciali e server virtuali privati (VPS) noleggiati. QTRouter funge quindi da “rete di offuscamento”, consentendo a QTFY e ad altri criminali informatici di nascondere l’origine cinese delle loro attività di intrusione informatica, poiché le comunicazioni malevole sembrano provenire da computer (come quelli compromessi da QScan) che si trovano al di fuori della Repubblica Popolare Cinese e potrebbero persino essere locali alle reti prese di mira. Poiché i domini sequestrati erano codificati direttamente nei malware QScan e QTRouter e utilizzati per attività essenziali come la comunicazione e l’autenticazione, i sequestri autorizzati dal tribunale hanno reso QScan e QTRouter inutilizzabili».
Né il ministero degli Esteri di Pechino né l’ambasciata cinese a Washington hanno risposto ufficialmente alle accuse e, come già accaduto in passato, è probabile che respingano completamente l’accusa statunitense.
All’inizio di quest’anno Google è stata tra coloro che hanno messo in guardia contro un’imminente intensificazione degli attacchi cinesi e russi contro le aziende statunitensi del settore della difesa.
Il precedente rapporto di Google sembrava anticipare alcune delle tecniche impiegate in quest’ultimo attacco informatico. Il rapporto citava osservazioni relative a «un numero maggiore di missioni di spionaggio informatico legate alla Cina e dirette contro l’industria della difesa e aerospaziale rispetto a quelle condotte da qualsiasi altro attore sponsorizzato da uno Stato negli ultimi due anni».
«Ma la caratteristica distintiva di molte operazioni è stata lo sfruttamento dei dispositivi edge per ottenere l’accesso iniziale», si legge nel rapporto, riferendosi ai componenti hardware posizionati ai margini di una rete. «Abbiamo anche osservato che gruppi di minaccia legati alla Cina sfruttano le reti ORB per la ricognizione contro obiettivi dell’industria della difesa, il che complica l’individuazione e l’attribuzione».
Come riportato da Renovatio 21, tre anni fa Microsoft aveva rivelato che un gruppo di hacker statali cinesi ha condotto una sofisticata operazione di sorveglianza sulle principali risorse infrastrutturali statunitensi.
Nel 2023 era stato riportato che decine di migliaia di messaggi erano stati rubati dal Dipartimento di Stato americano in un grave attacco informatico. A inizio anno un attacco cibernetico ritenuto provenire dalla Cina aveva colpito istituzioni accademiche sudcoreane. A giugno dello stesso anno era stata rivelata la possibilità di un possibile attacco cibernetico contro sistemi militari USA di stanza a Guam, l’isola del Pacifico che è territorio e base militare degli Stati Uniti. Secondo alcuni osservatori poteva trattarsi di un’operazione il cui vero obiettivo potrebbe essere Taiwan.
Durante la campagna presidenziale americana 2024 era emerso che hacker cinesi avrebbero violato i telefoni di numerosi politici statunitensi e raccolto l’audio delle loro chiamate, arrivando ad hackerare persino il PC dell’allora segretario del Tesoro USA Janet yellen. Secondo un advisory congiunto delle agenzie federali USA, pubblicato dalla Cybersecurity and Infrastructure Security Agency (CISA), in quell’anno hackers cinesi hanno compromesso organizzazioni in oltre 70 Paesi. La Nuova Zelanda ha lamentato un attacco hacker cinese al suo Parlamento.
Nel 2022 la Cina si è veementemente opposta al coinvolgimento del Giappone nella Difesa cibernetica NATO, di cui ha voluto far parte anche la Corea del Sud. I due Paesi asiatici hanno voluto cioè far parte del Centro di Eccellenza per la Difesa Informatica Cooperativa (CCDCOE) della NATO, cioè il comando per la guerra cibernetica del Patto Atlantico. La conclusione che qualcuno poteva trarre è che la Microsoft possa coordinare, oltre che con gli USA; anche con la UE, l’Ucraina e la NATO.
Come riportato da Renovatio 21, a ottobre 2023 si è scoperto che hackers cinesi hanno rubato dati da un’azienda biotech americana, colpendo il settore della ricerca. A maggio 2021 si è saputo che la Cina ha spiato per anni i progetti di un jet militare USA, grazie a operazioni informatiche mirate.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

Mons. Viganò: Leone procede a marce forzate nell’agenda di Bergoglio

La Russia lancia in orbita un nuovo mezzo militare

L’IA ha «allucinato» la presenza di componenti per armi nucleari in navi cinesi dirette in Iran: ad un passo dalla guerra totale?

Gli attacchi all’antrace hanno spianato la strada ai «farmaci spazzatura e ai vaccini» dell’era COVID

Kennedy lo ribadisce: sì, i vaccini sono fatti con gli aborti

Morte a Venezia. E inferno sulla Terra senza soprannaturale

I Data Center faranno costare tutto di più. Le macchine hanno già vinto?

Sì, vogliamo i funerali di Stato per Emma Bonino

Lo Stato Moloch, l’italiano cattivo e i sanitari che ballano. La tragedia della bambina «no-vax» di Palermo

Kiev attacca Mosca durante le elezioni: sciame di droni «senza precedenti»

Esplosioni nella capitale saudita

Scene di caos e violenza nella Ceuta invasa dagli immigrati

Crolla un palazzo a Gaza: diecine di morti

Ebrei ortodossi pellegrinano in Ucraina e ballano scatenati
-
 Politica1 settimana fa
Sì, vogliamo i funerali di Stato per Emma Bonino
-
Vaccini4 giorni fa
Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi
-
Vaccini2 settimane fa
I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID
-
Misteri1 settimana fa
Storie misconosciute dell’11 settembre
-
Politica1 settimana fa
«Il tradimento dei chierici»: quelli che volevano la Bonino presidente
-
Persecuzioni2 settimane fa
L’UE potrebbe ordinare alla Chiesa cattolica la cancellazione dei registri battesimali
-
Salute1 settimana fa
«Non è la solita storia di coaguli»: gli scienziati chiedono di indagare sugli strani coaguli di sangue bianchi
-
Intelligenza Artificiale2 settimane fa
Ricercatore AI avverte: «sistemi sovrumani che acquisiscono potere e risorse reali»