Guerra cibernetica
L’FBI accusa la Corea del Nord del megafurto di criptovalute

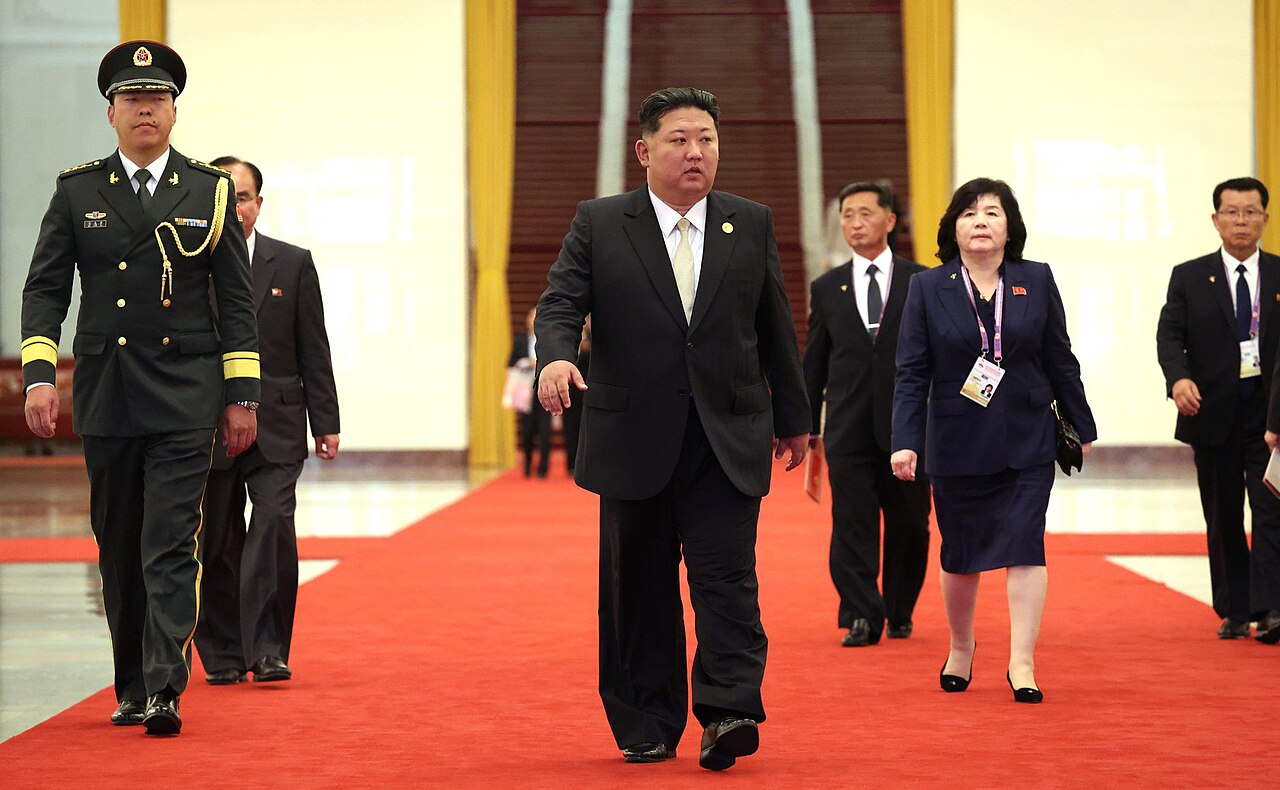
L’FBI ha accusato hacker nordcoreani di aver rubato circa 6,3 miliardi di dollari da Binance, nel più grande furto di criptovalute mai registrato. Il presidente degli Stati Uniti Donald Trump, dal canto suo, ha sottolineato che il coinvolgimento di Pyongyang rimane non provato.
In un avviso pubblicato sabato, l’ufficio ha attribuito l’attacco del 29 ottobre al più grande exchange di criptovalute al mondo a TraderTraitor, un gruppo che, a suo dire, è collegato ad attività informatiche dannose nordcoreane e che è stato anche ritenuto responsabile del furto di 1,5 miliardi di dollari avvenuto lo scorso anno ai danni di Bybit.
Gli inquirenti hanno affermato che gli hacker convertivano principalmente i beni rubati in Ethereum e che probabilmente li avrebbero trasferiti attraverso servizi di criptovaluta per nasconderne la provenienza. L’FBI ha esortato gli exchange e altri fornitori a bloccare le transazioni collegate a centinaia di indirizzi digitali identificati.
Trump, tuttavia, si è astenuto dall’appoggiare tale scenario quando è stato interrogato dai giornalisti nella sua tenuta di Mar-a-Lago sabato.
«Non sappiamo se si tratti della Corea del Nord», ha detto, aggiungendo che gli inquirenti stanno ancora esaminando il caso. Ha indicato che avrebbe discusso dell’incidente con Pyongyang qualora venisse accertato il suo coinvolgimento. Trump ha incontrato il leader nordcoreano Kim Jong-un diverse volte durante il suo primo mandato presidenziale e da allora ha ripetutamente sottolineato il loro buon rapporto personale.
Le indagini preliminari di Binance suggeriscono che gli hacker abbiano avuto accesso a un sistema interno tramite il computer portatile di un dipendente compromesso, riuscendo così a effettuare prelievi non autorizzati. L’azienda ha dichiarato di non aver trovato prove di una fuga di dati relative alle chiavi private utilizzate per controllare i portafogli di criptovalute.
La piattaforma di scambio ha sospeso i prelievi dopo aver scoperto la violazione e ha collaborato con le forze dell’ordine, gli investigatori della blockchain e altre società per congelare circa 3 miliardi di dollari di asset rubati.
Binance afferma di aver sostituito circa il 95% degli asset rubati utilizzando le risorse aziendali, incluso il fondo di protezione dei clienti. I token rimanenti sono più difficili da scambiare e richiedono più tempo per essere acquisiti nelle quantità necessarie.
Domenica sono ripresi gradualmente i prelievi. La società ha avvertito di possibili ritardi dovuti ai controlli di sicurezza e all’elevata domanda.
Ci sono stati diversi altri importanti attacchi informatici alle piattaforme di criptovalute. La scorsa settimana, la piattaforma di mercati predittivi Polymarket ha rivelato una violazione dei dati che ha coinvolto un fornitore terzo compromesso, con almeno 2,6 milioni di dollari sottratti dai conti degli utenti.
A settembre, gli hacker hanno anche rubato circa 388 milioni di dollari dall’exchange Bitget. Gli attacchi alle piattaforme Drift Protocol e Kelp DAO ad aprile hanno provocato perdite rispettivamente di 285 e 292 milioni di dollari. Nel febbraio 2025, presunti hacker nordcoreani hanno rubato circa 1,5 miliardi di dollari da Bybit in quello che all’epoca fu ampiamente descritto come il più grande furto di criptovalute mai registrato.
Come riportato da Renovatio 21, due anni fa le agenzie di intelligence britannica, americana e sudcoreana in un avviso congiunto avevano dichiarato che un gruppo di hacker nordcoreana ha preso di mira organizzazioni in tutto il mondo per rubare informazioni riservate e secretate.
Come riportato da Renovatio 21, negli scorsi anni era stato detto che hacker nordcoreani avevano attaccato le manovre molitari USA-sudcoreane, nonché, è stato detto, il servizio di posta Gmail.
Nella NATO si sta sostenendo che un attacco cibernetico sponsorizzato da uno Stato potrebbe essere abbastanza per far scattare l’articolo 5 e quindi permettere all’intera alleanza di muovere guerra contro il Paese ritenuto responsabile.
Iscriviti alla Newslettera di Renovatio 21
Immagine di President of Russia pubblicata su licenza Creative Commons Attribution 4.0 International (CC BY 4.0)
Guerra cibernetica
Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Alcuni hacker hanno sottratto almeno 2,6 milioni di dollari dai fondi degli utenti di Polymarket, una piattaforma di mercato predittivo che permette di scommettere su eventi reali, tra cui elezioni e azioni militari. L’azienda è stata costretta a sospendere temporaneamente le negoziazioni sulla sua piattaforma di scambio internazionale, promettendo di rimborsare tutti gli utenti interessati.
In un post pubblicato giovedì su X, un account collegato a Polymarket ha affermato che la società aveva «identificato e risolto un problema che interessava la nostra piattaforma internazionale».
«Abbiamo temporaneamente sospeso le negoziazioni», si legge nel comunicato, che aggiunge che la violazione si è verificata a seguito di un attacco informatico a uno dei nostri fornitori terzi.
L’attacco informatico ha colpito solo la piattaforma principale di Polymarket, mentre Polymarket US, che opera in modo indipendente come borsa valori regolamentata a livello federale, ne è rimasta immune.
Diversi organi di stampa, tra cui il Wall Street Journal, hanno riportato che il fornitore terzo a cui Polymarket faceva riferimento era DebugBear, una piattaforma di monitoraggio delle prestazioni con sede in Gran Bretagna.
Giovedì pomeriggio DebugBear ha scritto su X di essere «a conoscenza di un incidente di sicurezza», consigliando ai clienti che utilizzano il suo prodotto RUM di «rimuovere il codice di incorporamento dal proprio sito web».
Secondo Business Today, che cita la società di analisi blockchain Bubblemaps, ben 700 account Polymarket sarebbero stati interessati, con utenti che hanno segnalato prelievi non autorizzati e improvvise liquidazioni del saldo.
La violazione ha coinciso con un grave attacco informatico a Binance, il più grande exchange di criptovalute al mondo, che ha visto gli intrusi rubare circa 6,3 miliardi di dollari.
Per quanto riguarda Polymarket, ha subito un’altra violazione dei dati lo scorso giugno, con gli hacker che si sono impossessati di oltre 2 milioni di dollari.
Negli ultimi anni, Polymarket, insieme al suo principale rivale Kalshi, è stato al centro di numerosi scandali, riguardanti l’insider trading da parte di funzionari e militari americani, con diversi stati degli Stati Uniti che lo hanno anche accusato di eludere le leggi sul gioco d’azzardo.
La scorsa settimana, l’Associated Press ha riferito che il Segretario alla Guerra statunitense Pete Hegseth aveva emesso una direttiva che metteva in guardia specificamente i membri delle forze armate dall’utilizzare materiale classificato per scommettere sui mercati di previsione.
All’inizio di quest’anno, il sergente maggiore dei Berretti Verdi dell’esercito americano Gannon Ken Van Dyke è stato arrestato e accusato di aver tratto profitto illegalmente dalla conoscenza anticipata dell’operazione di gennaio per rapire il presidente venezuelano Nicolas Maduro.
Iscriviti alla Newslettera di Renovatio 21
Secondo l’accusa, l’imputato avrebbe piazzato scommesse per oltre 32.500 dollari su Polymarket, principalmente il 2 gennaio, poche ore prima dell’attacco statunitense a Caracas. Van Dyke avrebbe inoltre guadagnato 400.000 dollari scommettendo sulla rimozione di Maduro dal potere. L’uomo si è dichiarato non colpevole.
I conti Polymarket di recente apertura hanno inoltre piazzato scommesse in momenti sospetti poco prima che il presidente degli Stati Uniti Donald Trump annunciasse il cessate il fuoco tra Stati Uniti e Iran ad aprile, generando centinaia di migliaia di dollari di profitti. La Casa Bianca ha successivamente avvertito il personale di non operare sulla base di informazioni riservate.
A fine agosto, Gabriel Perez, storico operatore del teleprompter di Trump, è stato condannato a pagare 65.000 dollari per risolvere una causa relativa alle sue operazioni di trading «illegali» sul mercato delle previsioni riguardanti i discorsi del presidente. Secondo quanto dichiarato all’epoca dalla Commodity Futures Trading Commission, all’assistente della Casa Bianca fu anche richiesto di restituire 107.000 dollari di profitti illeciti derivanti dalle sue scommesse su Kalshi.
Come riportato da Renovatio 21, a marzo scommettitori online, presumibilmente collegati alla piattaforma di previsioni Polymarket, avrebbero minacciato di morte un giornalista israeliano nel tentativo di costringerlo a modificare un articolo riguardante un attacco missilistico iraniano contro Israele.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?

L’arcivescovo di Vienna nominato da Leone XIII appoggia l’ordinazione delle donne

Pecore smarrite

L’FBI accusa la Corea del Nord del megafurto di criptovalute

Il pilota del jet privato precipitato recitava il «Padre Nostro»

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Consiglio comunale si apre con la preghiera «Ave Satana»

Trapianto di organi, prima la persuasione e poi l’obbligo?

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Ministro tedesco: a maggior parte dei rivoltosi di Francoforte aveva un «contesto migratorio»

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
-
 Vaccini2 settimane fa
Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
-
Politica6 giorni fa
Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini
-
Trapianti2 settimane fa
Trapianti, il prossimo passo: prelevare gli organi senza attendere la «morte»
-
Persecuzioni2 settimane fa
Vescovo mette a tacere famoso esorcista
-
Spirito1 settimana fa
Nuvola a forma di Croce sopra Lourdes
-
Geopolitica2 settimane fa
L’Arabia Saudita giustizia una coppia bengalese per essersi baciata all’interno di una moschea
-
Vaccini1 settimana fa
Gates e Bourla sotto processo nei Paesi Bassi, accusati del piano del «Grande Reset» nell’ambito dell’udienza sui danni da vaccino
-
Salute1 settimana fa
I vaccini anti-COVID hanno scatenato disturbi psichiatrici, compresi i suicidi.