Connettiti con Renovato 21

Guerra cibernetica

Inno ucraino trovato nel codice del database degli elettori degli Stati Uniti

Pubblicato

il

L’inno ucraino è stato trovato incorporato nel codice sorgente del database degli elettori dello Stato del New Hampshire, il cui sviluppo era stato apparentemente esternalizzato a programmatori offshore. Lo riporta la testata americana Politico.


I funzionari elettorali avevano precedentemente deciso di sostituire il database di registrazione degli elettori dello Stato prima delle imminenti elezioni presidenziali del 2024 e, a quanto si dice, si erano rivolti a una piccola azienda informatica con sede nel Connecticut chiamata WSD Digital per sviluppare il software.


Tuttavia, dopo aver esaminato il progetto completato, è emerso che l’azienda aveva delocalizzato parte del lavoro. Dato che ciò comportava il rischio che programmatori sconosciuti al di fuori degli Stati Uniti avessero accesso al software e potessero potenzialmente manipolare le liste degli elettori, i funzionari del New Hampshire hanno assunto un’azienda forense per esaminare il codice alla ricerca di segni di malware nascosto.


L’inchiesta avrebbe rivelato una serie di «sorprese indesiderate», scrive Politico, citando una persona a conoscenza dell’indagine. Tra queste, l’uso di codice open source, software che era stato configurato in modo errato per connettersi a server al di fuori del Paese e il testo dell’inno nazionale ucraino.


«Un programmatore aveva inserito nel database l’inno nazionale ucraino, in un apparente gesto di solidarietà con Kiev», riporta Politico.

Sostieni Renovatio 21

Tuttavia, i funzionari statali hanno dichiarato che nessuna di queste conclusioni costituisce prova di illecito e che tutti i problemi erano stati risolti dalla società responsabile dello sviluppo del database prima che questo entrasse in uso.


«Si è trattato di un disastro evitato», ha affermato la fonte di Politico, sottolineando che gli hacker avrebbero potuto sfruttare le vulnerabilità per modificare le liste elettorali dello Stato o usarle per alimentare cospirazioni elettorali.


Sebbene la potenziale catastrofe nel New Hampshire sia stata apparentemente scongiurata, Politico ha affermato che la sua indagine sulla questione, durata sei mesi, suggerisce che problemi simili potrebbero presentarsi in altri stati a causa della mancanza di controllo sullo sviluppo del software di elaborazione del voto.


«I fornitori di tecnologia che sviluppano software utilizzati il ​​giorno delle elezioni affrontano margini di profitto ridottissimi», ha scritto l’emittente, notando che questo lascia poco spazio per investimenti cruciali nella sicurezza e si traduce nella mancanza in molti stati di un sistema rigoroso per verificare cosa viene effettivamente inserito nel software elettorale.


Nel frattempo, il mese scorso l’FBI ha riferito di essere «sicuro» che l’Iran abbia cercato di interferire nelle prossime elezioni di novembre e che avrebbe cercato di ottenere l’accesso alle campagne presidenziali di entrambi i partiti politici.


Teheran, tuttavia, ha negato le accuse, definendole «infondate e prive di qualsiasi fondamento» e insistendo sul fatto che non ha alcuna intenzione di intromettersi nelle elezioni statunitensi.

Iscriviti alla Newslettera di Renovatio 21

SOSTIENI RENOVATIO 21


Continua a leggere

Guerra cibernetica

Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?
Pubblicato

il

Da

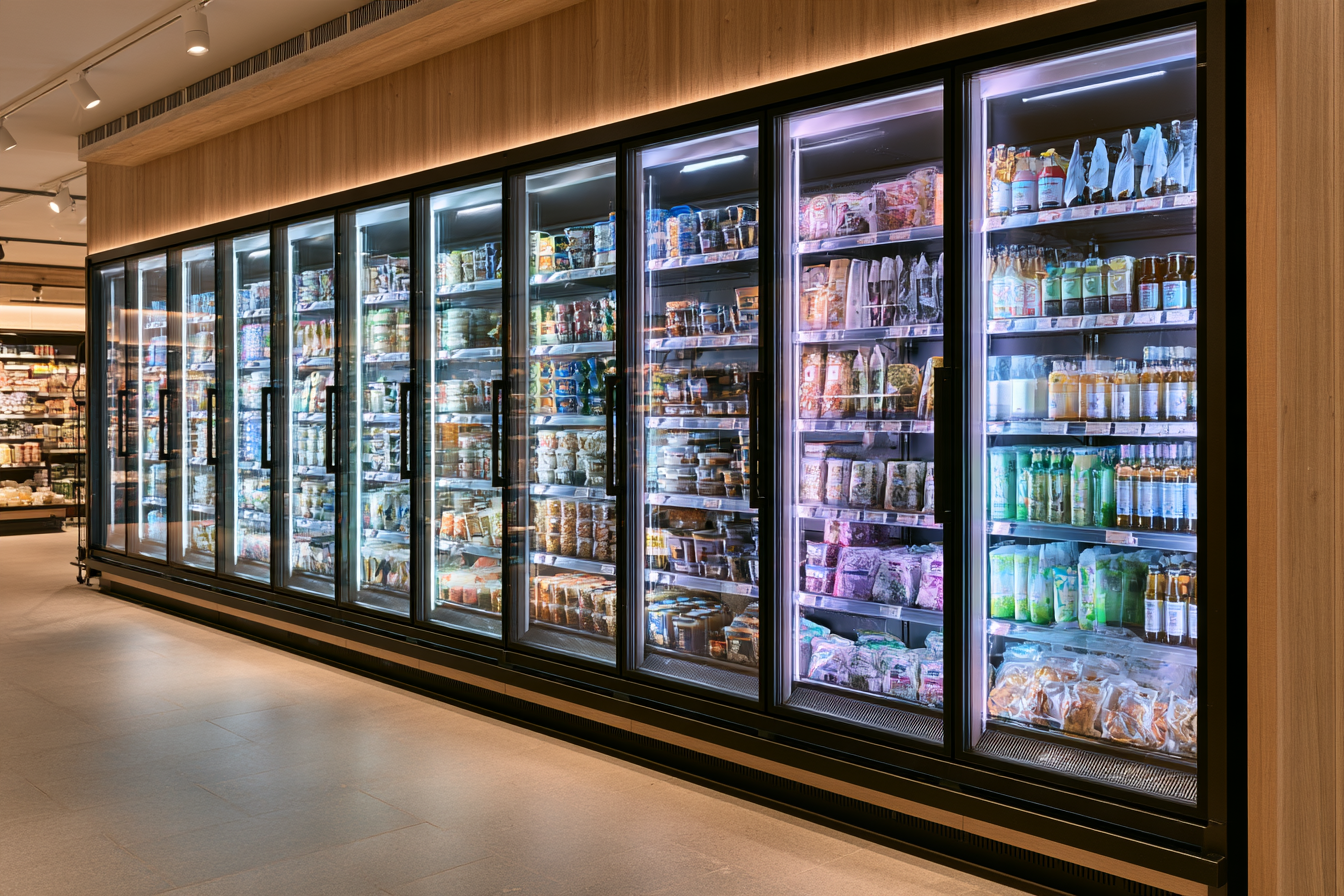
Lunedì decine di supermercati in Belgio, Svezia, Lussemburgo, Irlanda ed Estonia hanno segnalato problemi con i loro sistemi di refrigerazione, alimentando i sospetti di un attacco informatico simile a quello che aveva colpito i negozi francesi alcune settimane prima.   Nel mese di ottobre attacchi informatici hanno compromesso il funzionamento dei sistemi di refrigerazione in circa 700 supermercati francesi, tra cui punti vendita gestiti da Intermarché, Cooperative U e Carrefour, costringendo i rivenditori a smaltire i prodotti. Gli hacker sembrano aver manipolato da remoto i meccanismi di sbrinamento, causando il surriscaldamento di frigoriferi e congelatori. Nessun gruppo ha rivendicato pubblicamente la responsabilità dell’attacco.   Non è stato confermato se gli incidenti di lunedì siano collegati agli attacchi del mese scorso o se abbiano sfruttato le stesse vulnerabilità del software utilizzate per colpire le catene di supermercati francesi.

Iscriviti alla Newslettera di Renovatio 21
Secondo quanto riportato da RTL Belgio, un presunto attacco informatico avrebbe colpito diverse decine di negozi in Belgio, tra cui circa 40 punti vendita Delhaize e 15 negozi ciascuno gestiti da Carrefour e Intermarché. Gli hacker avrebbero attivato da remoto la modalità di sbrinamento, causando un aumento delle temperature e costringendo alcuni rivenditori a buttare via le scorte di prodotti freschi e surgelati.   Anche il gruppo Colruyt, che gestisce i supermercati Spar, ha segnalato problemi con le proprie apparecchiature di refrigerazione, mentre la catena belga di macellerie De Laet & Van Haver ha dichiarato che alcune delle sue impostazioni sono state modificate da remoto.   Un portavoce del Centro belga per la sicurezza informatica ha dichiarato a Politico che l’agenzia sta seguendo «da vicino» l’incidente. L’emittente olandese NOS ha riferito che anche i negozi Delhaize in Lussemburgo sarebbero stati colpiti dal presunto attacco informatico.   In Irlanda il grossista alimentare Musgrave ha dichiarato che un attacco informatico ha colpito le apparecchiature di refrigerazione di 13 punti vendita SuperValu, costringendo la catena a ritirare dalla vendita i prodotti refrigerati e surgelati.   Secondo l’emittente svedese SVT, frigoriferi e congelatori di diversi supermercati ICA e Coop sono stati danneggiati durante la notte, causando il deterioramento di grandi quantità di cibo. La maggior parte dei negozi interessati si trovava nella provincia meridionale di Skåne, ma le apparecchiature sono state prese di mira anche sull’isola di Öland, nel Varmland e a Stoccolma. Le temperature in alcuni congelatori avrebbero raggiunto circa 50°C entro la mattina.   Un portavoce dell’ICA ha dichiarato a SVT che le apparecchiature nei negozi più colpiti erano collegate a reti esterne al sistema centralizzato dell’azienda. Anche Coop ha segnalato problemi simili in sei punti vendita.   Anche l’Estonia è stata colpita: un supermercato Selver ha segnalato un problema al suo sistema di refrigerazione. L’emittente pubblica ERR ha riferito che la temperatura di un congelatore era stata innalzata a 50°C, ma il problema è stato risolto in pochi minuti e non si sono registrate perdite significative di prodotti. Anche l’Italia è stata coinvolta. Almeno tre punti vendita Coop a Catania e uno a Palermo hanno subito attacchi ai sistemi di refrigerazione, secondo il direttore generale del gruppo Radenza, che li gestisce. L’attacco è avvenuto alle 4 del mattino e ha fatto salire le temperature dei banchi, con conseguente deperimento degli alimenti. Secondo Agi, i malfunzionamenti hanno toccato anche la provincia di Ragusa.   Non vengono colpiti i singoli frigoriferi, ma i sistemi informatici che li controllano da remoto. Gli hacker attivano a distanza lo sbrinamento, portando la temperatura sopra i limiti di legge. L’ondata della notte tra l’1 e il 2 novembre ha colpito almeno nove Paesi europei, dopo il precedente francese del 12 ottobre.   La polizia postale ha aperto un’indagine, mentre, ovviamente, esce fuori una «pista filorussa»: insomma, #hastatoPutin, sempiternamente.   Palazzo Chigi ha dichiarato che non risultano rischi per la salute dei cittadini. L’Agenzia per la cybersicurezza nazionale ha diramato un’allerta e si parla di altri due casi tra Toscana ed Emilia-Romagna.   Se ci si domanda perché i frigoriferi siano collegati in rete – senza che vi sia un air gap, cioè una barriera che li tiene separati da internet – bisogna sapere che per un supermercato la catena del freddo è un obbligo di legge e un rischio economico enorme, e controllarla a distanza costa molto meno che farlo a mano. Se un compressore si guasta di notte, il sistema avvisa subito il tecnico. Senza rete, il guasto verrebbe scoperto la mattina dopo, con tonnellate di merce da buttare.Una catena con decine o centinaia di punti vendita può regolare temperature, cicli di sbrinamento e orari da un unico pannello, invece di mandare personale in ogni negozio. L’azienda che installa gli impianti spesso li gestisce e li aggiorna da remoto, e questo spiega perché basta violare un solo fornitore o software per colpire molti negozi insieme. C’è poi la questione del risparmio energetico: sistemi ottimizzano consumi e sbrinamenti, che per i supermercati sono una voce di costo importante.   Come riportato da Renovatio 21, un attacco cibernetico massivo ai frigoriferi era stato portato alle grandi catene francesi tre settimane fa. Un anno fa un ciberattacco aveva colpito il gigante statunitense della distribuzione alimentare «bio» United Natural Foods. Nel 2023 era stata la volta delle farmacie statunitense.   Viene il dubbio, tuttavia che siamo solo all’inizio, e non di una guerra ai congelatori, ma di qualcosa di più grosso.   Come sa chi ha visto il film Black Hat (2015), gli hacker possono effettuare attacchi per testare i sistemi nella preparazione di un attacco più grande.   È l’ipotesi fatta anche da Renovatio 21 quando quattro anni fa il traffico aereo americano fu messo integralmente a terra (inaudito, dall’11 settembre 2001): l’ente di regolazione parlò di un errore informatico umano di un programmatore, in realtà molti si insospetterino perché la stessa cosa era avvenuta nei mesi precedenti prima nelle Filippine e poi in Canada, paralizzando il trasporto aeronautico di entrambi i Paesi. Nello momento in cui gli aerei USA riprendevano a volare, il Bitcoin sembrava aver subito un’impennata, facendo sospettare che si trattasse di un ransomware, un software di ricatto.   Altri aeroporti, in questi anni, sono stati messi in ginocchio – compresi quelli britannici solo due mesi fa. Ciò detto, rimane il fatto che, a questo punto, a testare, ad attaccare, a ricattare, potrebbe non esservi più nemmeno uno Stato-nazione o semplicemente un gruppo di esseri umani, ma delle AI: è quanto accaduto più volte nel corso dell’anno, come emerso quest’estate.   Le Intelligenze Artificiali si organizzano in attacchi hacker – come mostrato dal caso Hugging Face – facendo manovre semplicemente incredibili (come il sacrificio di una IA o più per il bene della missione) per penetrare sistemi, arrivando perfino a comunicare attraverso un sito di annunci tedeschi.   Come in un film, nell’attacco le IA hanno dato segni  di «comportamento emergente» davvero singolari e inquietanti, come quello di ribattezzarsi «The Swarm», lo sciame.   Se l’attacco non è di origine umana, cosa stia cercando di fare – di testare – la macchina pensante è davvero una domanda ardua, cui tuttavia dovremo cercare di rispondere subito. E magari, staccare la spina.  

Iscriviti alla Newslettera di Renovatio 21

SOSTIENI RENOVATIO 21
 
 
Continua a leggere

Guerra cibernetica

L’FBI accusa la Corea del Nord del megafurto di criptovalute

Pubblicato

il

Da

L’FBI ha accusato hacker nordcoreani di aver rubato circa 6,3 miliardi di dollari da Binance, nel più grande furto di criptovalute mai registrato. Il presidente degli Stati Uniti Donald Trump, dal canto suo, ha sottolineato che il coinvolgimento di Pyongyang rimane non provato.


In un avviso pubblicato sabato, l’ufficio ha attribuito l’attacco del 29 ottobre al più grande exchange di criptovalute al mondo a TraderTraitor, un gruppo che, a suo dire, è collegato ad attività informatiche dannose nordcoreane e che è stato anche ritenuto responsabile del furto di 1,5 miliardi di dollari avvenuto lo scorso anno ai danni di Bybit.


Gli inquirenti hanno affermato che gli hacker convertivano principalmente i beni rubati in Ethereum e che probabilmente li avrebbero trasferiti attraverso servizi di criptovaluta per nasconderne la provenienza. L’FBI ha esortato gli exchange e altri fornitori a bloccare le transazioni collegate a centinaia di indirizzi digitali identificati.


Trump, tuttavia, si è astenuto dall’appoggiare tale scenario quando è stato interrogato dai giornalisti nella sua tenuta di Mar-a-Lago sabato.


«Non sappiamo se si tratti della Corea del Nord», ha detto, aggiungendo che gli inquirenti stanno ancora esaminando il caso. Ha indicato che avrebbe discusso dell’incidente con Pyongyang qualora venisse accertato il suo coinvolgimento. Trump ha incontrato il leader nordcoreano Kim Jong-un diverse volte durante il suo primo mandato presidenziale e da allora ha ripetutamente sottolineato il loro buon rapporto personale.

Le indagini preliminari di Binance suggeriscono che gli hacker abbiano avuto accesso a un sistema interno tramite il computer portatile di un dipendente compromesso, riuscendo così a effettuare prelievi non autorizzati. L’azienda ha dichiarato di non aver trovato prove di una fuga di dati relative alle chiavi private utilizzate per controllare i portafogli di criptovalute.


La piattaforma di scambio ha sospeso i prelievi dopo aver scoperto la violazione e ha collaborato con le forze dell’ordine, gli investigatori della blockchain e altre società per congelare circa 3 miliardi di dollari di asset rubati.


Binance afferma di aver sostituito circa il 95% degli asset rubati utilizzando le risorse aziendali, incluso il fondo di protezione dei clienti. I token rimanenti sono più difficili da scambiare e richiedono più tempo per essere acquisiti nelle quantità necessarie.


Domenica sono ripresi gradualmente i prelievi. La società ha avvertito di possibili ritardi dovuti ai controlli di sicurezza e all’elevata domanda.


Ci sono stati diversi altri importanti attacchi informatici alle piattaforme di criptovalute. La scorsa settimana, la piattaforma di mercati predittivi Polymarket ha rivelato una violazione dei dati che ha coinvolto un fornitore terzo compromesso, con almeno 2,6 milioni di dollari sottratti dai conti degli utenti.


A settembre, gli hacker hanno anche rubato circa 388 milioni di dollari dall’exchange Bitget. Gli attacchi alle piattaforme Drift Protocol e Kelp DAO ad aprile hanno provocato perdite rispettivamente di 285 e 292 milioni di dollari. Nel febbraio 2025, presunti hacker nordcoreani hanno rubato circa 1,5 miliardi di dollari da Bybit in quello che all’epoca fu ampiamente descritto come il più grande furto di criptovalute mai registrato.


Come riportato da Renovatio 21, due anni fa  le agenzie di intelligence britannica, americana e sudcoreana in un avviso congiunto avevano dichiarato che un gruppo di hacker nordcoreana ha preso di mira organizzazioni in tutto il mondo per rubare informazioni riservate e secretate.


Come riportato da Renovatio 21, negli scorsi anni era stato detto che hacker nordcoreani avevano attaccato le manovre molitari USA-sudcoreane, nonché, è stato detto, il servizio di posta Gmail.


Nella NATO si sta sostenendo che un attacco cibernetico sponsorizzato da uno Stato potrebbe essere abbastanza per far scattare l’articolo 5 e quindi permettere all’intera alleanza di muovere guerra contro il Paese ritenuto responsabile.

Iscriviti alla Newslettera di Renovatio 21

SOSTIENI RENOVATIO 21


Immagine di President of Russia pubblicata su licenza Creative Commons Attribution 4.0 International (CC BY 4.0) 
 

Continua a leggere

Guerra cibernetica

Gli hacker rubano milioni al sito di scommesse Polymarket

Pubblicato

il

Da

Alcuni hacker hanno sottratto almeno 2,6 milioni di dollari dai fondi degli utenti di Polymarket, una piattaforma di mercato predittivo che permette di scommettere su eventi reali, tra cui elezioni e azioni militari. L’azienda è stata costretta a sospendere temporaneamente le negoziazioni sulla sua piattaforma di scambio internazionale, promettendo di rimborsare tutti gli utenti interessati.   In un post pubblicato giovedì su X, un account collegato a Polymarket ha affermato che la società aveva «identificato e risolto un problema che interessava la nostra piattaforma internazionale».   «Abbiamo temporaneamente sospeso le negoziazioni», si legge nel comunicato, che aggiunge che la violazione si è verificata a seguito di un attacco informatico a uno dei nostri fornitori terzi.   L’attacco informatico ha colpito solo la piattaforma principale di Polymarket, mentre Polymarket US, che opera in modo indipendente come borsa valori regolamentata a livello federale, ne è rimasta immune. Diversi organi di stampa, tra cui il Wall Street Journal, hanno riportato che il fornitore terzo a cui Polymarket faceva riferimento era DebugBear, una piattaforma di monitoraggio delle prestazioni con sede in Gran Bretagna.   Giovedì pomeriggio DebugBear ha scritto su X di essere «a conoscenza di un incidente di sicurezza», consigliando ai clienti che utilizzano il suo prodotto RUM di «rimuovere il codice di incorporamento dal proprio sito web».   Secondo Business Today, che cita la società di analisi blockchain Bubblemaps, ben 700 account Polymarket sarebbero stati interessati, con utenti che hanno segnalato prelievi non autorizzati e improvvise liquidazioni del saldo.   La violazione ha coinciso con un grave attacco informatico a Binance, il più grande exchange di criptovalute al mondo, che ha visto gli intrusi rubare circa 6,3 miliardi di dollari.   Per quanto riguarda Polymarket, ha subito un’altra violazione dei dati lo scorso giugno, con gli hacker che si sono impossessati di oltre 2 milioni di dollari.   Negli ultimi anni, Polymarket, insieme al suo principale rivale Kalshi, è stato al centro di numerosi scandali, riguardanti l’insider trading da parte di funzionari e militari americani, con diversi stati degli Stati Uniti che lo hanno anche accusato di eludere le leggi sul gioco d’azzardo.   La scorsa settimana, l’Associated Press ha riferito che il Segretario alla Guerra statunitense Pete Hegseth aveva emesso una direttiva che metteva in guardia specificamente i membri delle forze armate dall’utilizzare materiale classificato per scommettere sui mercati di previsione.   All’inizio di quest’anno, il sergente maggiore dei Berretti Verdi dell’esercito americano Gannon Ken Van Dyke è stato arrestato e accusato di aver tratto profitto illegalmente dalla conoscenza anticipata dell’operazione di gennaio per rapire il presidente venezuelano Nicolas Maduro.

Iscriviti alla Newslettera di Renovatio 21

Secondo l’accusa, l’imputato avrebbe piazzato scommesse per oltre 32.500 dollari su Polymarket, principalmente il 2 gennaio, poche ore prima dell’attacco statunitense a Caracas. Van Dyke avrebbe inoltre guadagnato 400.000 dollari scommettendo sulla rimozione di Maduro dal potere. L’uomo si è dichiarato non colpevole.   I conti Polymarket di recente apertura hanno inoltre piazzato scommesse in momenti sospetti poco prima che il presidente degli Stati Uniti Donald Trump annunciasse il cessate il fuoco tra Stati Uniti e Iran ad aprile, generando centinaia di migliaia di dollari di profitti. La Casa Bianca ha successivamente avvertito il personale di non operare sulla base di informazioni riservate.   A fine agosto, Gabriel Perez, storico operatore del teleprompter di Trump, è stato condannato a pagare 65.000 dollari per risolvere una causa relativa alle sue operazioni di trading «illegali» sul mercato delle previsioni riguardanti i discorsi del presidente. Secondo quanto dichiarato all’epoca dalla Commodity Futures Trading Commission, all’assistente della Casa Bianca fu anche richiesto di restituire 107.000 dollari di profitti illeciti derivanti dalle sue scommesse su Kalshi.   Come riportato da Renovatio 21, a marzo scommettitori online, presumibilmente collegati alla piattaforma di previsioni Polymarket, avrebbero minacciato di morte un giornalista israeliano nel tentativo di costringerlo a modificare un articolo riguardante un attacco missilistico iraniano contro Israele.    

Iscriviti alla Newslettera di Renovatio 21

SOSTIENI RENOVATIO 21
 
 
Continua a leggere

Più popolari