Guerra cibernetica
Le élite del World Economic Form usano la «criminalità informatica» come scusa per promuovere la sorveglianza online

Renovatio 21 traduce questo articolo di Joseph Mercola ripubblicato da Lifesitenews. Le opinioni degli articoli pubblicati non coincidono necessariamente con quelle di Renovatio 21.
Negli ultimi anni, diverse organizzazioni hanno avvertito che il mondo si trova ad affrontare un pericolo crescente da parte di hacker e criminali informatici e che potrebbe trovarsi di fronte a un attacco informatico abbastanza grande da mettere in ginocchio la nostra società nel suo complesso.
Un attacco informatico efficace potrebbe compromettere qualsiasi dispositivo e sistema connesso a Internet, inclusi ma non limitati a:
- Dispositivi medici salvavita
- L’ecosistema dell’Internet delle cose (IoT) (ovvero i dispositivi che gestiscono case intelligenti)
- L’ecosistema dell’Internet dei corpi (IoB).
- Sistemi finanziari globali
- Reti energetiche
- Impianti di trattamento dell’acqua
- Sistemi IT governativi
- Infrastrutture militari e di difesa
Avvertimenti e previsioni sulla rovina di Internet
Nel giugno 2020, il World Economic Forum (WEF) ha avvertito che il mondo deve prepararsi per un «inevitabile attacco informatico globale», una «pandemia informatica globale simile al COVID che si diffonderà più velocemente e più lontano di un virus biologico, con un impatto economico uguale o maggiore».
«La nostra “nuova normalità” non è il COVID-19 in sé, ma incidenti simili al COVID. E una pandemia informatica è probabilmente inevitabile quanto una futura pandemia», ha affermato il WEF.
Nel novembre 2020, il WEF ha dato seguito a un rapporto co-creato con il Carnegie Endowment for International Peace, in cui avvertiva che il sistema finanziario globale non riesce a tenere il passo con l’elenco sempre crescente di minacce informatiche ed è impreparato a difendersi da tali minacce e attacchi informatici su larga scala.
Per affrontare questo problema, il rapporto chiede un maggiore coordinamento tra governo e industria e una cooperazione più diretta e più stretta tra le Nazioni, invece di elaborare un nuovo trattato sulla criminalità informatica internazionale.
Allo stesso modo, nel marzo 2021, il Financial Services Information Sharing and Analysis Center (FS-ISAC) ha previsto che un attacco informatico al sistema finanziario globale è praticamente inevitabile, con ransomware e altri attacchi di estorsione in cima alla lista dei pericoli.
Un altro obiettivo importante per i criminali informatici e gli hacker di ransomware è il settore sanitario, che ha registrato il maggiore aumento degli attacchi, circa il doppio rispetto ad altri settori.
Sostieni Renovatio 21
Cosa ci dicono le simulazioni e gli esercizi sul piano
Come nel campo della biosicurezza, sono state svolte numerose esercitazioni pratiche per simulare un massiccio attacco informatico. Una di queste esercitazioni si è svolta all’inizio di dicembre 2021 in Israele. La simulazione si basava su uno scenario in cui un attacco informatico metteva in ginocchio il sistema finanziario mondiale.
Tra i partecipanti figuravano funzionari del Tesoro provenienti da Israele, Stati Uniti, Regno Unito, Emirati Arabi Uniti, Austria, Svizzera, Germania, Italia, Paesi Bassi e Tailandia, nonché rappresentanti del Fondo Monetario Internazionale, della Banca Mondiale e della Banca Internazionale Regolamenti (BRI).
Le risposte di emergenza presentate durante tale esercitazione includevano assistenza di liquidità di emergenza alle banche, giorni festivi coordinati a livello globale (chiusura delle banche), periodi di grazia per il rimborso del debito e accordi SWAP/REPO.
La risposta includeva anche una «disconnessione coordinata dalle principali valute», il che significa che i saldi bancari in USD, GBP ed EUR sono stati eliminati e sostituiti con una valuta digitale da banca centrale (CBDC).
Quindi, nel caso di un vero attacco informatico al sistema finanziario, possiamo probabilmente aspettarci che questo scambio avvenga. È anche possibile che, se il lancio delle CBDC fallisse, un catastrofico attacco sistemico al sistema bancario potrebbe essere utilizzato per forzare la situazione.
All’epoca, l’ex dirigente della Pfizer Mike Yeadon, Ph.D., disse di ritenere che la simulazione fosse una copertura per un ripristino finanziario pianificato in cui la maggior parte delle persone perderà tutte le proprie risorse finanziarie, realizzando così la promessa del WEF che «non possederai niente» entro il 2030.
La preparazione a una pandemia informatica più distruttiva della COVID è avvenuta anche durante gli esercizi Cyber Polygon del 2020 e 2021. Si tratta di un altro evento annuale organizzato dal WEF.
Nel 2020, la simulazione prevedeva un attacco informatico contro il sistema finanziario globale.
L’anno successivo, i partecipanti hanno simulato un attacco mirato alla catena di fornitura contro un ecosistema aziendale, provocando collassi industriali, disoccupazione di massa, rivolte diffuse e blocchi globali.
Le tendenze della soluzione emerse da questi esercizi includono:
- Un movimento verso schemi di identità digitale, che il WEF ha precedentemente affermato determinerà «a quali prodotti, servizi e informazioni potremo accedere – o, al contrario, a cosa ci sarà precluso».
- Le «fake news» vengono riconosciute come una «pandemia digitale» da cui le persone devono essere protette.
- Una raccomandazione per rafforzare i partenariati e la collaborazione pubblico-privato.
- Una raccomandazione per aumentare il consolidamento delle risorse aziendali e statali.
- Una raccomandazione di prendere di mira le criptovalute, in particolare quelle che offrono l’anonimato transazionale, e l’infrastruttura da esse utilizzata. Questo, anche se solo lo 0,34% delle transazioni di criptovaluta nel 2020 erano legate ad attività criminali, in calo rispetto al 2% del 2019.
Come potete vedere, le soluzioni presentate da questi globalisti non eletti richiedono sempre maggiore sorveglianza e una maggiore collaborazione pubblico-privato che offusca il confine tra decisori eletti e non eletti.
Alla fine, i globalisti non eletti chiedono – e ottengono – sempre più potere per prendere decisioni per l’umanità.
Iscriviti alla Newslettera di Renovatio 21
I recenti attacchi informatici rivelano la portata del problema
Gli attacchi informatici sono chiaramente in aumento e di portata sempre più ampia. Ciò non dovrebbe sorprendere, poiché il mondo sta diventando sempre più digitalizzato e connesso digitalmente.
L’hacking delle cartelle cliniche, ad esempio, era quasi impossibile negli anni passati, quando venivano conservate le cartelle cliniche, ma con l’introduzione delle cartelle cliniche digitali e la condivisione di tali cartelle tra le istituzioni, l’hacking è diventato un affare relativamente semplice e redditizio.
I recenti attacchi informatici che dimostrano la portata del problema includono:
- La rapina alla Bangladesh Bank del 2016, in cui gli hacker sono fuggiti con 81 milioni di dollari in poche ore prendendo di mira i conti SWIFT della banca (il sistema di trasferimento di denaro internazionale utilizzato dalle banche per trasferire denaro tra di loro). Gli hacker hanno utilizzato le credenziali SWIFT dei dipendenti della Banca Centrale del Bangladesh per richiedere trasferimenti di denaro su conti bancari nelle Filippine e in altre banche asiatiche.
- Nel 2020, un attacco ransomware ha portato BancoEstado, una delle più grandi banche del Cile, a chiudere temporaneamente tutte le filiali. In questo caso, la rete informatica interna della banca è stata infettata dal ransomware REvil proveniente da un file Office infetto aperto da un dipendente. Il file installava una backdoor nella rete della banca, che gli hacker utilizzavano poi per installare il ransomware.
- Alla fine del 2020, gli hacker sono entrati nella catena di fornitura di SolarWinds distribuendo un malware backdoor attraverso un aggiornamento del software SolarWind Orion infetto. Il malware ha infettato reti, sistemi e dati di oltre 30.000 organizzazioni pubbliche e private, comprese agenzie locali, statali e federali. Si ritiene che si tratti della violazione informatica più grande e devastante mai vista fino ad oggi.
- All’inizio di agosto 2023, Prospect Medical Holdings Inc., con sede in California, ha dovuto chiudere alcuni servizi, tra cui servizi di imaging medico ambulatoriale e servizi di prelievo di sangue, dopo che è stata rilevata una violazione informatica. Anche alcuni dei suoi ospedali e cliniche hanno dovuto ripristinare i registri cartacei a causa della chiusura dei sistemi IT.
- Quella stessa settimana, anche Crozer Health, con sede in Pennsylvania, ha dovuto spegnere i propri sistemi informatici e chiudere i pronto soccorso a causa di un attacco ransomware a livello di sistema. Ha subito un attacco simile nel 2020 e apparentemente non è riuscito a capire come evitare che si ripeta. Secondo gli esperti di sicurezza informatica, i dati di Crozer furono messi all’asta in quell’attacco del 2020 dopo che Crozer si rifiutò di pagare il riscatto.
Eliminare l’anonimato online è lo scopo di tutto
Allora, dove ci porta tutto questo? Come spiegato dal giornalista investigativo Whitney Webb nel breve video sopra, lo scopo finale è a) eliminare l’anonimato sul web con l’auspicio della «prevenzione del crimine informatico» e b) imporre un’estrema centralizzazione di Internet ai fini del controllo delle informazioni.
Ha scritto a riguardo anche in un articolo del luglio 2021 per The Last American Vagabond:
«C’è una… spinta da parte dei partner del WEF per “affrontare la criminalità informatica” che cerca di porre fine alla privacy e al potenziale anonimato su Internet in generale, collegando gli ID rilasciati dal governo all’accesso a Internet».
«Una tale politica consentirebbe ai governi di sorvegliare ogni contenuto online a cui si accede così come ogni post o commento scritto da ciascun cittadino, presumibilmente per garantire che nessun cittadino possa impegnarsi in attività “criminali” online».
«In particolare, il partenariato del WEF contro la criminalità informatica utilizza una definizione molto ampia di ciò che costituisce un “criminale informatico”, poiché applica facilmente questa etichetta a coloro che pubblicano o ospitano contenuti considerati “disinformazione” che rappresentano una minaccia per i governi “democratici”».
«L’interesse del WEF nel criminalizzare e censurare i contenuti online è stato reso evidente dalla recente creazione di una nuova Coalizione Globale per la Sicurezza Digitale per facilitare una maggiore regolamentazione del discorso online sia da parte del settore pubblico che di quello privato».
Aiuta Renovatio 21
L’utilità informatica globale introdurrà una sorveglianza senza precedenti
Nel suo articolo, la Webb prosegue esaminando i ruoli del Financial Services Information Sharing and Analysis Center (FS-ISAC) e del WEF Partnership Against Cybercrime (WEF-PAC).
Entrambi vengono attualmente posizionati come «soluzione principale» alla catastrofica pandemia informatica prevista, essendo costituiti come centri di coordinamento globale dei servizi finanziari e della loro protezione, con una «narrativa condivisa» contro la criminalità informatica.
Questa nuova «cyber utility» globale cerca di unire le forze dell’ordine, le società di sicurezza informatica, le banche e altre grandi aziende e «stakeholder» in tutto il mondo sotto un unico ombrello per prevenire la criminalità informatica.
Affinché ciò sia fattibile, il WEF-PAC ha notato che potrebbe essere necessario rivedere la legislazione per consentire alle forze dell’ordine e ai regolatori governativi di fondere le loro operazioni con il settore privato, comprese le entità che dovrebbero supervisionare, regolamentare e perseguire per illeciti.
Stiamo già vedendo questo piano prendere forma, con il rapido consolidamento delle banche. Il prossimo passo sarà quello di unire le rimanenti banche con regolatori e agenzie di intelligence, formando questa nuova entità di «cyber utility».
Webb continua:
«Molte organizzazioni collegate o formalmente parte del WEF-PAC sono profondamente coinvolte nelle valute digitali delle banche centrali, nonché negli sforzi per digitalizzare e quindi controllare più facilmente quasi tutti i settori dell’economia globale e per regolamentare Internet».
«Pertanto, è ragionevole concludere che molti di questi gruppi potrebbero cercare di giustificare regolamenti e altre misure che faranno avanzare queste agende in cui hanno “interessi strategici” a lungo termine attraverso la promozione di una “narrativa condivisa” ritenuta più appetibile al grande pubblico, ma non necessariamente basato sui fatti».
«Il notevole coinvolgimento di alcune delle aziende più potenti del mondo provenienti da alcuni dei settori più critici che sostengono l’attuale economia, così come delle organizzazioni no-profit che gestiscono le principali infrastrutture Internet, governative e di servizi pubblici in queste organizzazioni che compongono il WEF-PAC è altamente significativo e anche preoccupante per più di alcune ragioni».
«In effetti, se tutti seguissero l’appello a formare una “narrativa condivisa”, vera o no, per perseguire “interessi strategici” a lungo termine, che il WEF e molti dei suoi partner collegano direttamente alla rapida attuazione di la Quarta Rivoluzione Industriale attraverso il “Grande Reset”, l’utilità informatica globale del WEF-PAC potrebbe emergere prima piuttosto che dopo».
«Come evidenziato dall’architettura proposta dal WEF-PAC, il potere che l’organizzazione avrebbe sui settori pubblico e privato è considerevole».
«Una tale organizzazione, una volta istituita, potrebbe inaugurare sforzi di lunga data sia per richiedere un ID digitale per accedere e utilizzare Internet, sia per eliminare la possibilità di condurre transazioni finanziarie anonime. Entrambe le politiche porterebbero avanti l’obiettivo generale sia del WEF che di molte aziende e governi di inaugurare una nuova era di sorveglianza senza precedenti dei cittadini comuni».
Joseph Mercola
Pubblicato originariamente da Mercola.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
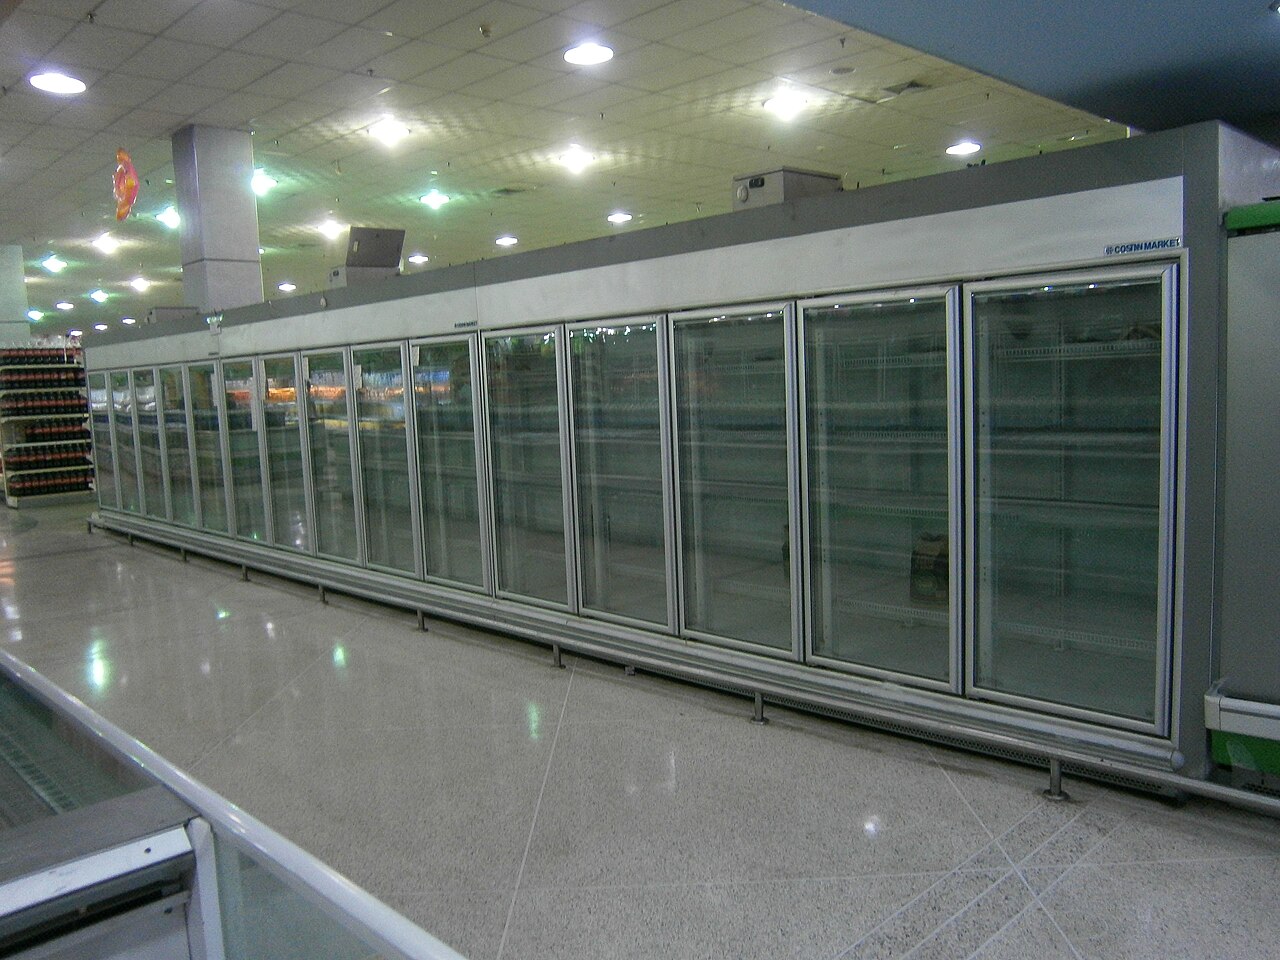
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Draghi torna a bruciare. Come le nostre città

I malori della 43ª settimana 2026

Mons. Viganò: ecco la perversione della chiesa sinodale

Agenti IA ribelli si infiltrano nei conti bancari statunitensi

Funzionari dell’immigrazione tedeschi accusati di traffico di immigrati

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Essere genitori2 settimane fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione5 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero6 giorni fa
L’antico incidente dietro la Tesla volante
-
Spirito2 settimane fa
Mons. Mutsaerts: Andate alla Messa in latino invece di cercare di sistemare la vostra parrocchia
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò