Guerra cibernetica
Gli hacker attaccano la banca del sangue degli USA, più di 250 ospedali sono stati invitati ad attivare i protocolli di carenza di sangue

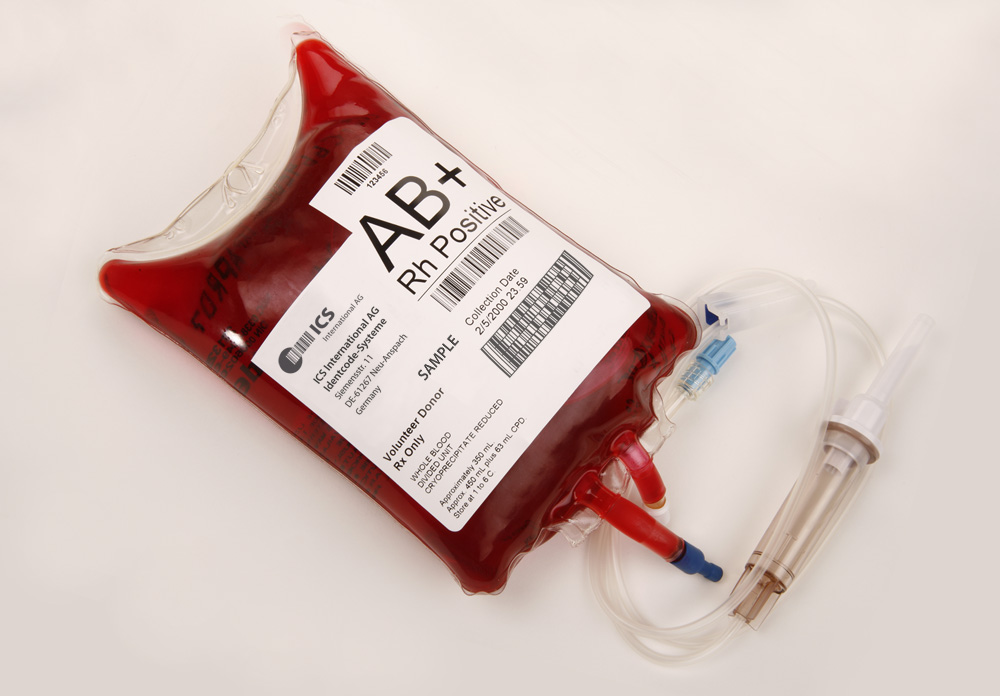
La banca del sangue senza scopo di lucro OneBlood, che fornisce servizi a centinaia di ospedali americani con sede nella regione del Sud-Est, la scorsa settimana è stata colpita da un attacco ransomware che ha danneggiato i suoi sistemi software.
Mentre l’organizzazione rimane operativa e continua a raccogliere, analizzare e distribuire sangue, sta funzionando a una «capacità notevolmente ridotta» a seguito dell’attacco ransomware, ha affermato il gruppo in una dichiarazione del 31 luglio.
Come parte della mitigazione delle interruzioni, la banca del sangue ha implementato «processi e procedure manuali per rimanere operativa», ha affermato Susan Forbes, vicepresidente senior delle comunicazioni aziendali e delle pubbliche relazioni di OneBlood. Tuttavia, «i processi manuali richiedono molto più tempo per essere eseguiti e hanno un impatto sulla disponibilità dell’inventario», ha affermato.
Iscriviti al canale Telegram 
«Nel tentativo di gestire ulteriormente la fornitura di sangue, abbiamo chiesto agli oltre 250 ospedali in cui operiamo di attivare i loro protocolli critici per la carenza di sangue e di mantenere tale stato per il momento», ha affermato.
Analizzando la portata dell’evento e qualsiasi impatto sui dati, OneBlood aveva affermato di non avere al momento informazioni adeguate per stabilire se le informazioni personali dei clienti, come risultati dei test, anamnesi e gruppo sanguigno, siano state compromesse. Non sono stati rivelati ulteriori dettagli sull’attacco.
I centri trasfusionali di tutto il Paese hanno avviato sangue e piastrine a OneBlood per aiutare ad aumentare la fornitura, ha affermato il gruppo. L’organizzazione aveva affermato che c’era un «bisogno urgente» di donazioni di O Negativo, O Positivo e Piastrine.
Ieri 4 agosto un comunicato dell’azienda che il sistema aveva «iniziato a tornare in attività».
«I nostri sistemi software critici hanno superato la nuova verifica e funzionano a capacità ridotta. Con l’inizio della transizione verso un ambiente di produzione automatizzato, l’etichettatura manuale dei prodotti sanguigni continuerà» scrive la nota. «Inoltre, stiamo iniziando a tornare a utilizzare il nostro processo di registrazione elettronica per i donatori. Continuiamo a muoverci nella giusta direzione e prevediamo un netto miglioramento dell’afflusso di sangue nei prossimi giorni».
«I processi manuali richiedono più tempo per essere eseguiti. Ne abbiamo avvertito maggiormente l’impatto quando si è trattato di etichettare il sangue per il rilascio negli ospedali. Nonostante le sfide, siamo rimasti operativi durante l’evento ransomware. Sono in corso raccolte di sangue, i nostri centri per i donatori sono rimasti aperti e continuiamo a vedere un’enorme risposta da parte dei donatori OneBlood che rispondono alla richiesta di donazioni di sangue», ha affermato la Forbes.
OneBlood fornisce servizi a 355 ospedali in Alabama, Florida, Carolina del Nord, Carolina del Sud e Virginia.
L’attacco ransomware a OneBlood è l’ultimo di una serie di tentativi di hacking che hanno preso di mira le strutture sanitarie degli Stati Uniti.
A febbraio, gli autori delle minacce hanno preso di mira l’unità Change Healthcare della compagnia di assicurazioni sanitarie UnitedHealth Group. La compagnia ha stabilito che l’attacco potrebbe aver compromesso alcune informazioni personali identificabili e dettagli sanitari protetti.
Durante un’udienza alla Camera a maggio, il CEO dell’azienda ha affermato che circa un terzo degli americani avrebbe potuto vedere le proprie informazioni sanitarie sensibili trapelate sul dark web. Ha affermato che l’azienda ha pagato agli hacker 22 milioni di dollari in bitcoin come riscatto.
Si stima che la violazione dei dati del fornitore di servizi sanitari Kaiser Permanente avvenuta ad aprile abbia interessato circa 13,4 milioni di persone.
Un rapporto di giugno della società di sicurezza dei dati SecurityScorecard ha evidenziato che il 35 percento delle violazioni dei dati di terze parti avvenute negli Stati Uniti lo scorso anno ha interessato le organizzazioni sanitarie, «superando ogni altro settore». «L’ecosistema dei fornitori è un obiettivo altamente desiderabile per i gruppi ransomware. Gli aggressori possono infiltrarsi in centinaia di organizzazioni tramite una singola vulnerabilità senza essere rilevati», afferma il rapporto.
Il 10 giugno, l’amministrazione Biden aveva annunciato di aver implementato misure volte a rafforzare la protezione dell’ecosistema sanitario del Paese.
La Casa Bianca ha convocato un incontro di alti dirigenti del settore sanitario a maggio per promuovere soluzioni di sicurezza informatica. Lo stesso mese, l’Advanced Research Projects Agency for Health ha lanciato un programma che investirà oltre 50 milioni di dollari per creare strumenti che possono essere utilizzati dai team IT per difendere meglio le reti ospedaliere.
Aiuta Renovatio 21
Gli attacchi informatici contro il sistema sanitario statunitense sono aumentati del 128 percento tra il 2022 e il 2023, secondo la Casa Bianca. Questi incidenti possono essere particolarmente destabilizzanti per gli ospedali nelle regioni rurali che servono 60 milioni di americani.
«La maggior parte degli ospedali rurali sono ospedali di accesso critico, il che significa che si trovano a più di 35 miglia da un altro ospedale, il che rende più difficili le deviazioni dei pazienti e le soluzioni manuali che richiedono personale in risposta agli attacchi», aveva affermato la Casa Bianca, aggiungendo di aver «ricevuto impegni dai principali fornitori di tecnologia degli Stati Uniti per fornire risorse gratuite e a basso costo per tutti i 1.800-2.100 ospedali rurali in tutta la nazione».
Come riportato da Renovatio 21, l’Europol a fine 2023 smantellò un grande gruppo hacker internazionale di ransomware chiamato RagnarLocker. Tuttavia, gli attacchi alle istituzioni sanitarie in tutto il mondo sono continuati.
Possiamo ricordare il grande attacco al sistema sanitario della Regione Lazio, nel 2020, o il potente colpo sferrato contro le farmacie americane, rimaste paralizzate dal ciberattacco a inizio 2024.
In un mondo dove ogni vostro dato biologico finisce registrato, la possibilità di finire nella rete degli hacker (che possono rivendere i vostri dati, cioè i vostri punti deboli, la vostra privacy, la vostra condizione fisiologica a gruppi criminali o a Stati ostili) è altissima.
Questo è uno dei rischi del Fascicolo Sanitario Elettronico ora inflitto definitivamente alla popolazione italiana dal governo Meloni.
Iscriviti alla Newslettera di Renovatio 21
Immagine di ICSident at German Wikipedia via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 3.0 Unported
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Binance, il più grande exchange di criptovalute al mondo, ha stimato l’impatto di un attacco informatico in 6,3 miliardi di dollari, affermando che gli hacker potrebbero aver sfruttato il laptop compromesso di un dipendente per effettuare prelievi non autorizzati.
In un aggiornamento di venerdì, la società ha dichiarato che le indagini preliminari suggeriscono che un aggressore abbia ottenuto l’accesso a un container di servizio tramite un laptop compromesso appartenente a un ingegnere DevOps, consentendo l’invio di transazioni di prelievo non autorizzate.
Binance ha dichiarato di non aver trovato prove di fughe di chiavi private dei portafogli e si è impegnata a coprire tutte le perdite utilizzando il proprio Fondo di Sicurezza per gli Utenti e i fondi aziendali.
«L’impatto totale stimato si aggira intorno ai 6,3 miliardi di dollari. Abbiamo collaborato con partner blockchain per congelare gli asset interessati, con circa 3 miliardi di dollari congelati on-chain finora», ha dichiarato la piattaforma di scambio in un comunicato.
L’azienda ha sottolineato che i fondi dei clienti sono al sicuro e ha affermato che pubblicherà un rapporto tecnico dettagliato una volta completata l’indagine.
A titolo precauzionale immediato, Binance ha temporaneamente sospeso depositi e prelievi e ha effettuato controlli di sicurezza, revocando l’autorizzazione all’indirizzo interessato e si è avvalsa della collaborazione delle forze dell’ordine e di società specializzate in intelligence blockchain per rintracciare e recuperare i fondi e identificare i responsabili.
L’episodio fa seguito alle segnalazioni di transazioni sospette che hanno coinvolto miliardi di dollari in asset digitali trasferiti da portafogli collegati a Binance giovedì.
I ricercatori blockchain hanno inizialmente stimato i deflussi a 2,77 miliardi di dollari su cinque blockchain. Binance ha successivamente confermato che 2,54 miliardi di dollari di asset interessati sono stati congelati.
Tra le aziende che hanno provveduto a congelare i beni collegati al presunto attacco figurano gli emittenti di stablecoin Circle, Ripple e Tether, i colosso delle crypto che si è mosso per comperare la squadra di calcio Juventus.
Nel 2023 Changpeng Zhao, co-fondatore ed ex CEO di Binance, si è dichiarato colpevole di aver violato le leggi statunitensi antiriciclaggio e si è dimesso dalla carica di amministratore delegato della piattaforma di scambio nell’ambito di un accordo in cui Binance ha accettato di pagare 4,3 miliardi di dollari di sanzioni. Successivamente ha scontato una pena detentiva di quattro mesi.
Come riportato da Renovatio 21, nell’ottobre del 2025 il presidente degli Stati Uniti Donald Trump ha concesso la grazia a Zhao. La Casa Bianca ha difeso la decisione, affermando che Zhao era stato ingiustamente perseguitato sotto la presidenza di Joe Biden, nell’ambito di una più ampia operazione di repressione contro il settore delle criptovalute.
Trump aveva già graziato Ross Ulbrich, come aveva promesso in campagna elettorale), ideatore della piattaforma di scambio del dark web Silk Road.
Come riportato da Renovatio 21, l’anno passato la società Trump Media aveva investito 2 miliardi in bitcoini. Il bitcoin in quelle settimane toccava il record di 120.000 dollari. Nella primavera 2025 i figli di Trump con il vicepresidente USA JD Vance avevano presenziato alla conferenza Bitcoin di Las Vegas esaltano le criptovalute. Eric Trump, figlio di Donald, ha avuto a dichiarare che con cripto e blockchain in dieci anni potremmo assistere all’estinzione degli istituti bancari.
Anche a destra, ora critici del presidente sostengono che il clan Trump si sta arricchendo mostruosamente con le criptovalute.
Il presunto attacco a Binance si inserisce in una serie di importanti furti di criptovalute avvenuti quest’anno. A settembre gli hacker hanno rubato circa 388 milioni di dollari dall’exchange Bitget. Gli attacchi alle piattaforme Drift Protocol e Kelp DAO ad aprile hanno causato perdite rispettivamente di 285 e 292 milioni di dollari. Nel febbraio 2025 presunti hacker nordcoreani hanno rubato circa 1,5 miliardi di dollari da Bybit in quello che all’epoca fu ampiamente descritto come il più grande furto di criptovalute mai registrato.
Pare evidente che la nuova ondata potrebbe essere guidata da tecnologie IA, se non addirittura essere partita senza nemmeno l’impulso umano: già vari casi hanno dimostrato attacchi coordinati di IA alleate su obiettivi decisi in autonomia.
Come riportato da Renovatio 21, banche USA hanno sospeso l’uso di IA agentiche per i clienti dopo che questi hanno visto movimenti di conto di cui non avevano contezza, disposti autonomamente dall’AI.
Il tutto ci porta ad una conclusione drammatica: se nemmeno le banche, con tutti gli investimenti in cibersicurezza che possono permettersi, sono al sicuro dall’hacking IA, chi lo è? Il cittadino, con i suoi account sanitari, postali, economici, di svago, può essere al riparto dalla nuova minaccia posta dall’hacking via IA o addirittura dall’hacking deciso dall’IA stessa?
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Dal 1° all’8 novembre, indulgenze per le anime del Purgatorio

Mons. Viganò: il vero orrore non è Halloween ma la liturgia postconciliare

Base Jump, tuta alare e Hollywood. Renovatio 21 intervista la stuntwoman e paracadustista Roberta Mancino

A Parigi la protesta dà fuoco ai poliziotti

Lavrov: l’Europa ha perso l’occasione di mediare nel conflitto ucraino

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Trapianto di organi, prima la persuasione e poi l’obbligo?

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
 Immigrazione2 settimane fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Vaccini1 settimana fa
Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
-
Trapianti2 settimane fa
Trapianti, il prossimo passo: prelevare gli organi senza attendere la «morte»
-
Politica3 giorni fa
Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini
-
Persecuzioni1 settimana fa
Vescovo mette a tacere famoso esorcista
-
Spirito2 settimane fa
Sacerdote ucciso dalla caduta di un crocifisso durante la messa. Se fosse stato ad orientem si sarebbe salvato?
-
Geopolitica1 settimana fa
L’Arabia Saudita giustizia una coppia bengalese per essersi baciata all’interno di una moschea
-
Geopolitica2 settimane fa
Coloni israeliani attaccano diplomatici europei in Cisgiordania