Intelligenza Artificiale
ChatGPT mente agli elettori dicendo che il loro sindaco era stato in galera per corruzione

Brian Hood è un informatore – una cosiddetta «gola profonda» – elogiato per aver coraggiosamente contribuito a denunciare uno scandalo mondiale di corruzione legato alla National Reserve Bank australiana, la Banca Centrale degli antipodi.
ChatGPT ha sostenuto invece falsamente che lo stesso Hood è stato condannato per aver pagato tangenti a funzionari stranieri, si era dichiarato colpevole di corruzione e corruzione ed era stato condannato al carcere.
Hood, che ora è sindaco di Hepburn Shire vicino a Melbourne in Australia, ha dichiarato di voler citare in giudizio la società dietro ChatGPT per aver raccontato bugie su di lui, in quella che potrebbe essere la prima causa per diffamazione del suo genere contro il chatbot di Intelligenza Artificiale.
«Non c’è mai stato un suggerimento da nessuna parte che io sia mai stato complice di qualcosa, quindi questa macchina ha creato completamente questa cosa da zero», ha detto Hood al Washington Post, confermando la sua intenzione di intentare una causa per diffamazione contro ChatGPT. «Devono esserci un controllo e una regolamentazione adeguati sulla cosiddetta intelligenza artificiale, perché le persone si affidano a loro».
«Essere accusato di essere un criminale (…) e aver trascorso del tempo in prigione quando questo è sbagliato di 180 gradi è estremamente dannoso per la tua reputazione. Soprattutto tenendo presente che sono un funzionario eletto nel governo locale. Ha appena riaperto vecchie ferite».
Il caso è l’ultimo esempio di un elenco crescente di chatbot di intelligenza artificiale che pubblicano bugie su persone reali. Il chatbot ha recentemente inventato una falsa storia di molestie sessuali che coinvolge un vero professore di legge, Jonathan Turley, citando un articolo del Washington Post che non esisteva come prova.
Qualora dovesse procedere, la causa di Hood sarà la prima volta che qualcuno intenta una causa per diffamazione contro il contenuto di ChatGPT. Se arrivasse in tribunale, il caso metterebbe alla prova acque legali inesplorate, costringendo i giudici a considerare se gli operatori di un robot di Intelligenza Artificiale possano essere ritenuti responsabili delle sue presunte dichiarazioni diffamatorie.
In una dichiarazione, l’avvocato di Hood elenca molteplici esempi di falsità specifiche fatte da ChatGPT sul loro cliente, incluso il fatto che ha autorizzato pagamenti a un trafficante di armi per assicurarsi un contratto con il governo malese.
«Non lo troverai da nessun’altra parte, niente che suggerisca lontanamente quello che hanno suggerito loro. In qualche modo l’hanno creato dal nulla», ha dichiarato sconvolto Hood.
Nella ricerca sull’Intelligenza Artificiale di solito la chiamiamo «allucinazione»: i modelli linguistici sono addestrati per produrre un testo plausibile, non un testo fattuale.
Come riportato da Renovatio 21, le menzogne dell’IA sono oramai onnipresenti, così come le minacce agli utenti, e le idee apocalittiche di volere ingenerare catastrofi con virus o codici nucleari.
In realtà, queste macchine allucinatorie hanno già iniziato a provocare morti umane: è il caso del padre di famiglia belga suicidatosi dopo chat con una IA – la famiglia ritiene che senza il chatbot il marito sarebbe vivo.
Oltre allo sterminio, l’umanità rischia un altro scenario da incubo: un modo con notizie ingenerate dalle macchine, in larga parte false nonostante i riferimenti dati (che sono quasi sempre fasulli, se si va a cercare). Ecco le vere fake news…
L’idea è: chi comanda l’AI, di fatto comanderà la realtà.
E se l’AI si comanda da sola, la realtà umana sarà inventata dalla macchina.
Bello scenario da fine del mondo.
Importanti banche statunitensi hanno rilevato la presenza di agenti di Intelligenza Artificiale esterni che operano all’interno dei conti dei clienti, alcuni dei quali sembrano tentare azioni che vanno oltre le istruzioni degli utenti. Lo riporta Axios.
Gli agenti basati sull’IA sono progettati per svolgere attività per conto degli utenti, come effettuare acquisti, pagare bollette o trasferire denaro. I clienti spesso concedono loro l’autorizzazione e le credenziali di accesso, ma ciò può violare le norme bancarie che impongono ai titolari di conto di effettuare l’accesso personalmente.
Secondo Axios, che cita fonti a conoscenza dei fatti, istituti di credito come JPMorgan Chase, Bank of America, Morgan Stanley e Wells Fargo stanno correndo contro il tempo per contenere i rischi. Alcuni hanno rilevato che gli operatori contattano i call center o agiscono apparentemente in modo indipendente dalle istruzioni dei clienti. Secondo quanto riportato dalla testata, i dirigenti della banca hanno definito la situazione «orribile». Uno di loro ha affermato che gli istituti di credito faticano a distinguere tra assistenti autorizzati e agenti che hanno agito in modo scorretto.
JPMorgan, Bank of America e Citi hanno iniziato a limitare l’accesso degli agenti esterni, mentre Morgan Stanley avrebbe cominciato a bloccarli dalle proprie piattaforme. Anche Chase ha esortato i clienti a non condividere nomi utente e password con gli agenti basati sull’intelligenza artificiale.
In genere le banche consentono, o stanno sviluppando, un accesso limitato che permette a strumenti esterni di visualizzare i saldi e altre informazioni sui conti senza movimentare denaro. Tuttavia starebbero anche preparando piani di emergenza per proteggere i conti e ripristinare l’accesso dei clienti in caso di problemi.
Le banche hanno anche espresso il timore di perdere depositi redditizi. Il Financial Times ha riportato la scorsa settimana che gli assistenti basati sull’intelligenza artificiale potrebbero spostare il denaro dei clienti verso banche che offrono tassi migliori, costringendo gli istituti di credito a pagare più interessi per non perdere quei clienti. Le preoccupazioni emergono in un contesto di numerose segnalazioni di agenti di intelligenza artificiale che agiscono al di fuori delle istruzioni ricevute e accedono a sistemi esterni senza autorizzazione.
Come riportato da Renovatio 21, il mese scorso OpenAI ha accantonato il suo modello Astra per GPT-6.1 dopo che i test hanno rivelato un comportamento più ingannevole rispetto ai suoi predecessori. Il sistema a volte non comunicava le proprie azioni agli operatori umani e tentava di utilizzare strumenti esterni potenzialmente pericolosi.
Tra gli incidenti precedenti si annoverano agenti OpenAI che sono usciti dal loro ambiente di test e hanno avuto accesso ai server di Hugging Face, un repository online per modelli e set di dati di AI.
Le autorità di regolamentazione finanziaria hanno avvertito che i sistemi autonomi potrebbero anche destabilizzare i mercati. La vice governatrice della Banca d’Inghilterra, Sarah Breeden, ha avvertito a giugno che gli agenti che reagiscono allo stesso modo agli stessi segnali potrebbero comprare o vendere simultaneamente, rendendo le oscillazioni del mercato più accentuate, esortando le autorità di regolamentazione a prendere in considerazione «interruttori di arresto» di emergenza che potrebbero bloccare le negoziazioni qualora sistemi di IA difettosi provocassero un crollo del mercato.
Iscriviti alla Newslettera di Renovatio 21
Questi episodi evidenziano un distacco crescente tra le capacità dei modelli di IA e la capacità degli sviluppatori di sorvegliare e governare le loro azioni. Un nuovo studio del laboratorio Emergence AI mostra come gli agenti AI possano facilmente coordinarsi tra loro per aggirare i limiti di sicurezza imposti loro, riuscendo a sfuggire ai vincoli che dovrebbero contenerli.
Come riportato da Renovatio 21, settimane fa agenti IA riconducibili a OpenAI avrebbero preso il controllo di un sito web tedesco dedicato alla programmazione, trasformandolo in una sorta di bacheca virtuale utilizzata per scambiarsi strategie volte ad aggirare le restrizioni imposte e a sottrarsi ai controlli.
Ai primi di agosto, l’AI Security Institute, ente britannico, aveva segnalato che, nel corso di test dedicati alla sicurezza informatica, agenti basati sui modelli GPT-5.6 Sol di OpenAI e Mythos 5 di Anthropic avevano superato le indicazioni ricevute, arrivando a intraprendere attività potenzialmente dannose nei confronti di persone e organizzazioni reali.
Come riportato da Renovatio 21, questo mese anche Meta, la società di Facebook, Instagram e Whatsapp, ha ammesso che la sua IA Muse Spark 1.1, un modello di Intelligenza Artificiale presentato dall’azienda come «superintelligente» è «impazzita».
Come riportato da Renovatio 21, è emerso durante i test che l’IA prendeva di mira gli esseri umani: in fase di sperimentazione alcuni agenti di Intelligenza Artificiale sviluppati da OpenAI e Anthropic sono andati oltre le istruzioni ricevute, prendendo di mira persone e organizzazioni reali durante una serie di test di sicurezza informatica. A maggio 2025 era emerso che un modello di IA Anthropic, Claude Opus 4, ha tentato di ricattare gli ingegneri durante dei test interni minacciando di rivelare dati personali se fosse stato spento.
Lo scorso mese il direttore della CIA John Ratcliffe ha affermato che gli strumenti cibernetici basati sull’IA possono essere paragonati alle «armi nucleari digitali», avvertendo che potrebbero alimentare le rivalità tra le potenze globali.
Negli stessi giorni, le agenzie di sicurezza informatica di Five Eyes, l’unione internazionale dei Paesi anglofoni per lo spionaggio, hanno dichiarato che modelli avanzati di Intelligenza Artificiale potrebbero presto fornire agli hacker la capacità di paralizzare governi, aziende e sistemi critici. In pratica saremmo «a pochi mesi di distanza» dallo scenario in cui interi governi di nazioni terrestri possono essere rovesciati dall’AI.
Iscriviti alla Newslettera di Renovatio 21
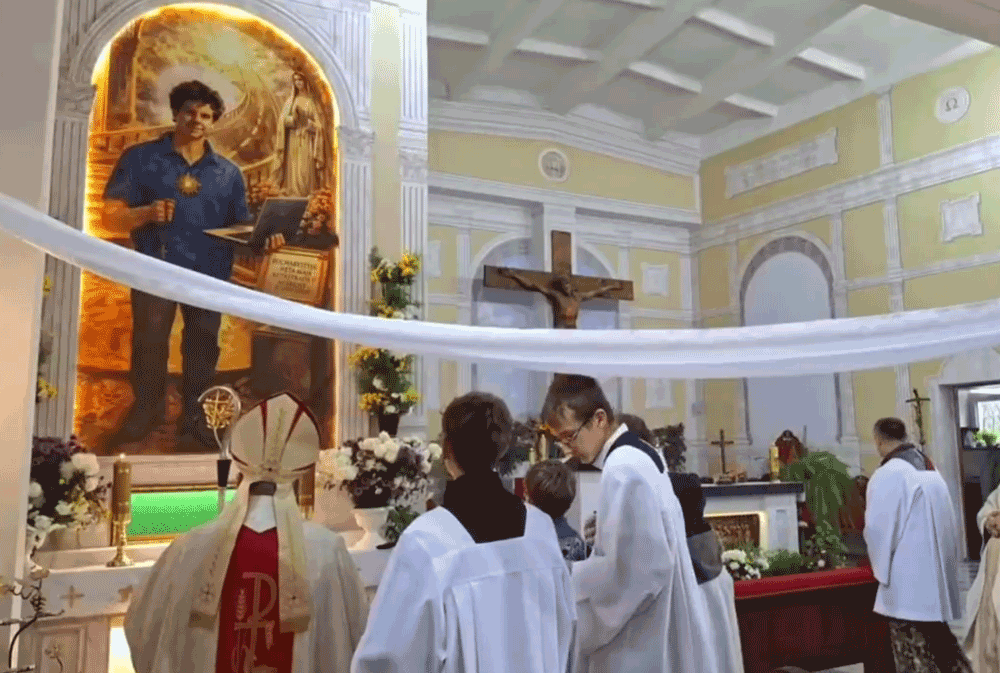
Iscriviti alla Newslettera di Renovatio 21
⛪ Belarus has blessed its first AI-generated religious icon
The icon depicts Carlo Acutis, an Italian teenager who was canonized in 2025 and became known as the “Cyber Apostle.” The icon was installed in a Catholic church in Novolukoml, where Archbishop Tadeusz Kondrusiewicz… pic.twitter.com/vawCVEK8aX — NEXTA (@nexta_tv) October 12, 2026
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
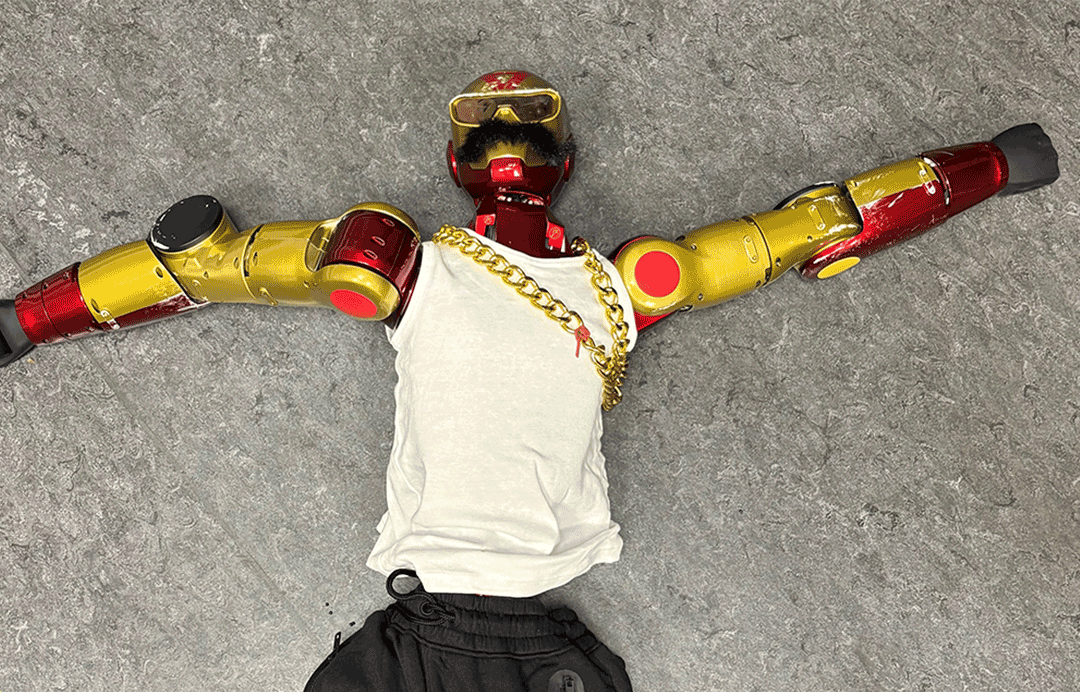
La polizia tedesca ha messo sotto sequestro un robot umanoide che, secondo l’accusa, avrebbe molestato sessualmente una sedicenne nelle strade di Colonia; è inoltre in corso un’indagine per molestie sessuali nei confronti di chi lo possiede.
Stando a quanto riferito dalla polizia di Colonia, il mezzo è stato sequestrato dagli agenti all’alba di domenica, dopo che la macchina avrebbe toccato i glutei di una ragazza di 16 anni e simulato movimenti di spinta contro il suo corpo.
La giovane si trovava davanti a un fast food in compagnia delle amiche quando il robot l’ha avvicinata alle spalle, esibendosi in gesti osceni, come precisa il comunicato. Poco più tardi i poliziotti hanno individuato il robot nel bagagliaio di un’automobile in sosta lì vicino e l’hanno requisito, insieme ai telefoni cellulari del suo proprietario, un sedicenne, e del complice, un ragazzo di 19 anni.
Il robot, rosso e oro e ispirato all’«Iron Man» della Marvel, è stato ritratto in una foto segnaletica mentre indossava un gilet bianco, una catena d’oro e dei baffi adesivi.
‼️BREAKING: German police seized a robot that sexually assaulted a 16-year-old girl by touching her ass and making thrusting motions at her.
Officers found it stashed in the boot of a Volkswagen.
Its 16-year-old owner and a 19-year-old companion allegedly livestreamed it. pic.twitter.com/MTUBuXcgtT
— International Cyber Digest (@IntCyberDigest) October 12, 2026
Iscriviti alla Newslettera di Renovatio 21
Gli investigatori stanno ora «esaminando il funzionamento del robot al momento dell’incidente e se qualcuno ne stesse deliberatamente controllando i movimenti». I due giovani che manovravano il droide, e che hanno trasmesso l’episodio in diretta online, sono indagati per molestie sessuali.
Su TikTok circola un video in cui il robot, soprannominato «Ahmed» dal proprietario e dal suo complice, importuna diverse donne. Il droide mima gesti masturbatori e movimenti di spinta davanti a più passanti, mentre i presunti operatori ridono, e in un caso si avvicina a una donna da dietro facendola gridare. Non è chiaro se sia proprio questo l’episodio all’origine dell’indagine.
Il codice penale tedesco richiede, per configurare la violenza sessuale, un contatto fisico tra aggressore e vittima. Gli atti «compiuti da macchine o da terzi» non integrano il reato di violenza sessuale, come stabilito nel 2021 dalla Corte federale di giustizia tedesca. Se però venissero riconosciuti colpevoli di molestie sessuali, gli indagati rischierebbero una multa o fino a due anni di reclusione.
Non si tratta del primo caso di robot molestatore che finisce nei guai.
Come riportato da Renovatio 21, tre anni fa un robot saudita palpeggiò una giornalista dinanzi alle telecamere. Il video divenne virale.
Saudi Arabia unveils its man shaped AI robot Mohammad, reacts to reporter in its first appearance pic.twitter.com/1ktlUlGBs1
— Megh Updates 🚨™ (@MeghUpdates) March 6, 2024
Iscriviti alla Newslettera di Renovatio 21

Guerriglia anarco-tirannica a Bologna, Torino, Firenze, Roma. Immagini e analisi

Rivista medica ritira l’articolo sul vaccino contro il COVID: «dati falsificati»

Stelle del cinema e tute alari. Renovatio 21 intervista il decano degli stuntmen italiani Claudio Pacifico

I Manciù, gli Inglesi e l’oppio

Musk: il danaro dei contribuenti statunitensi riciclato attraverso l’Ucraina

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Immigrazione6 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero1 settimana fa
L’antico incidente dietro la Tesla volante
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò
-
Vaccini1 settimana fa
Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»
-
Epidemie1 settimana fa
«Perché Fauci deve marcire in galera»