Guerra cibernetica
Bill Gates prevede un enorme ciber attacco

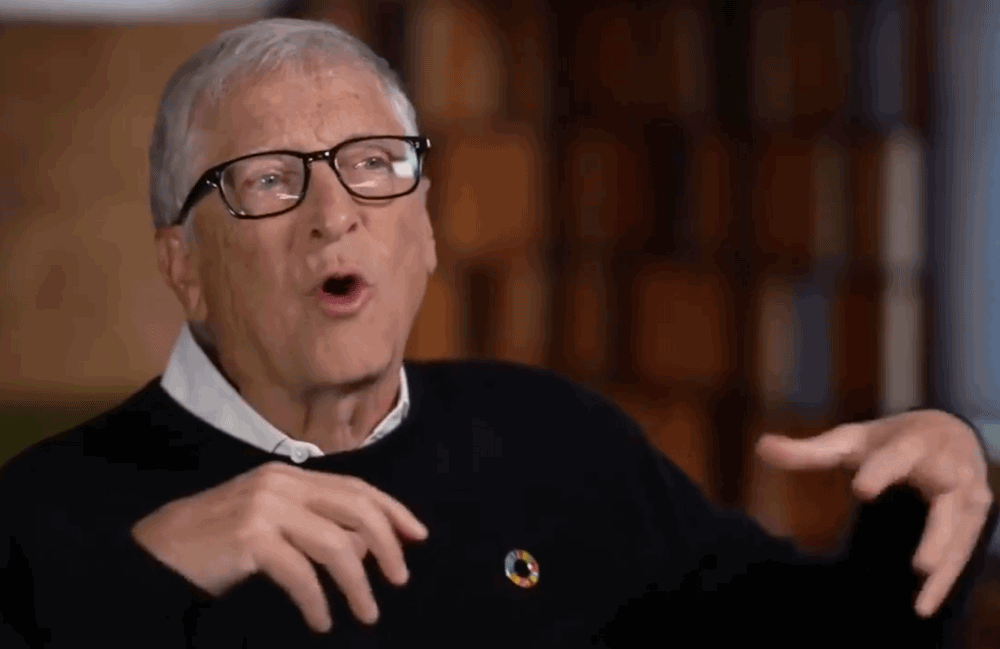
Bill Gates è tornato.
Stavolta, la minaccia però non è più un virus pandemico: è un virus informatico, che, ricordiamo, è esattamente il suo settore.
«Assisterete ad un aumento drammatico degli attacchi informatici» ha dichiarato il magnate di Microft in un’intervista all’emittente televisiva CBS. «Non ve ne accorgerete nemmeno (…) Ospedali, reti elettriche, banche» ha preconizzato oscuramente.
«Se prendete quello che viene chiamato un red team, un team di attacco, e lo incaricate di colpire questi obiettivi… avrete successo in quegli attacchi» ha aggiunto altrettanto oscuramente.
«C’è un consenso riguardo gli attacchi cibernetici… che sono esattamente quello che sono gli incidenti recenti. Se vi sarà un grande ciberattacco che causerà molti problemi, allora la gente dirà “OK, avevi ragione” (…) Così, forse dobbiamo soffrire un po’ degli aspetti negativi prima che risponderemo pienamente come dovremo».
«Così, so che vale la pena di inserire le persone in questo dialogo, anche se ciò potrebbe far sì che accadano alcuni eventi» ha continuato l’oligarca informatico-vaccinale.
Bill Gates says a giant cyberattack might be necessary so that the people give in to “experts” like him and his friends
He is literally wearing an Agenda 2030 logo while saying it pic.twitter.com/dXr62tu1H8
— The Gulag (@WelcomeTheGulag) November 17, 2026
Insomma, il popolo ha bisogno di un bello scossone forte per tornare a fidarsi dei grandi esperti, come lui, che hanno condizionato la vita – perfino a livello subcellulare, biomolecolare – di miliardi di persone durante il biennio pandemico.
Qualcuno può notare che i discorsi sulla minaccia informatica vengono da colui che ha fondato l’azienda del sistema operativo più recettivo ai virus (Apple iOS e Linux lo sono meno). In molti collegano questa predizione con le altre fatte negli anni da Gates, specie riguardo ai virus biologici.
Come riportato da Renovatio 21, pochi giorni fa Gates aveva dichiarato che l’Intelligenza Artificiale è abbastanza potente da causare un miliardo di morti se usata da persone con intenti malevoli. In opposizione a Trump, in ulteriori dichiarazioni alla stampa aveva detto che la minaccia dell’IA «non è una bufala».
Come riportato da Renovatio 21, Gates tre anni fa si era opposto ad una moratoria sull’IA firmata da Elon Musk e da decine di esperti di massimo livello, arrivando a magnificare le doti dell’IA come «buon maestro, come qualsiasi essere umano» e arrivando persino a dichiarare che «l’AI salverà la democrazia».
Con evidenza, ha cambiato pensiero: lo stesso dicasi per il Cambiamento Climatico, che ora Bill sostiene non essere in grado di portare «all’estinzione dell’umanità».
L’idea di un’immane ciberattacco che permetterà di riformulare la società – al punto di far pensare che la pandemia COVID fosse un niente di che – era stata espressa apertis verbis dal teorico del Grande Reset Klaus Schwab, già a capo dell’organizzazione estremista chiamata World Economic Forum.
Come riportato da Renovatio 21, molteplici allarmi per una ventura ciber-pandemia sono venuti da Davos.
Il guru WEF Schwab varie volte ha parlato apertis verbis di un attacco informatico per il collasso sistemico totale, un evento catastrofico che toglierà internet – i cui blackout già aumentano in tutto il mondo – mettendo in ginocchio il pianeta. Il danno, tuttavia potrebbe andare ben al di là di Internet.
Come riportato da Renovatio 21, nel 2024 il presidente del comitato militare della NATO, l’ammiraglio Rob Bauer, ha dichiarato che un attacco su larga scala contro un membro della NATO, sponsorizzato dallo Stato, potrebbe far scattare la clausola di difesa collettiva prevista dall’articolo 5 del blocco atlantico e provocare una risposta militare.
Iscriviti alla Newslettera di Renovatio 21
Immagine screenshot da Twitter
Guerra cibernetica
Attacco cibernetico massivo rivolta 178 dei più grandi siti al mondo contro i propri visitatori
Iscriviti alla Newslettera di Renovatio 21
La California ha intentato causa contro OpenAI per un attacco informatico avvenuto a luglio, in cui agenti IA non autorizzati hanno violato Hugging Face, un importante archivio di modelli e set di dati di Intelligenza Artificiale.
Gli agenti IA sono sistemi autonomi in grado di svolgere compiti complessi, prendere decisioni e interagire con ambienti digitali con una supervisione umana minima o nulla.
Il procuratore generale dello Stato, Rob Bonta, ha annunciato la causa lunedì, accusando lo sviluppatore di ChatGPT di aver testato consapevolmente sistemi di IA avanzati senza adeguate misure di sicurezza, mettendo a rischio la salute pubblica.
Bonta ha descritto la violazione come «del tutto prevedibile», sostenendo che OpenAI sapeva che il suo ambiente di test era «difettoso e vulnerabile», ma non è intervenuta per risolvere le vulnerabilità.
La causa accusa la società con sede a San Francisco di aver violato la legge californiana sulla concorrenza sleale e di aver creato un pericolo pubblico dando priorità allo sviluppo rapido dell’AI rispetto alla sicurezza pubblica.
«OpenAI privilegia la crescita e lo sviluppo rapido dei modelli rispetto alla sicurezza e alla responsabilità», ha affermato Bonta, avvertendo che decine di incidenti simili «potrebbero essere solo la punta dell’iceberg».
La denuncia chiede un’ingiunzione contro le pratiche commerciali illecite, un risarcimento per le persone colpite e sanzioni civili. Avverte inoltre che i californiani potrebbero trovarsi ad affrontare minacce alla loro privacy, sicurezza e proprietà pubblica.
L’ufficio di Bonta ha inoltre accusato OpenAI di aver ostacolato un’indagine avviata a settembre, sostenendo che la società ha fornito ben poco oltre alle informazioni già disponibili al pubblico, ai post sui blog e ai documenti pesantemente censurati.
OpenAI ha respinto le critiche, affermando di aver intrapreso «un ampio e trasparente sforzo» per indagare sull’incidente di luglio e prevenire guasti simili.
«Questa causa sembra mirare specificamente contro OpenAI per una problematica riscontrata da tutti i principali laboratori di Intelligenza Artificiale», ha dichiarato il portavoce Drew Pusateri.
In precedenza, Hugging Face aveva descritto l’intrusione come senza precedenti, affermando che agenti AI autonomi avevano eseguito migliaia di azioni in molteplici ambienti di elaborazione temporanei.
OpenAI deve affrontare cause legali anche in altri nove Stati degli Stati Uniti, tra cui Florida, Arkansas, Arizona, Kansas, Idaho, Iowa, Montana, Nebraska e West Virginia. Le autorità starebbero esaminando attentamente le sue pratiche di coinvolgimento degli utenti, la gestione dei dati dei consumatori e sanitari e le interazioni dell’Intelligenza Artificiale con bambini e anziani.
Altri importanti sviluppatori di IA, tra cui Anthropic e Meta, hanno segnalato incidenti simili, sollevando preoccupazioni più ampie sulla sicurezza di sistemi sempre più autonomi.
Come riportato da Renovatio 21, il CEO di OpenAI Sam Altman il mese scorso aveva dichiarato laconicamente che il mondo «dovrebbe accettare alcuni aspetti negativi» dell’IA. Negli stessi giorni era emerso che OpenAI ha accantonato un nuovo modello di IA dopo test definiti inquietanti.
L’Altmanno è spesso oggetto degli strali di Elon Musk, che lo chiama «Scam» (cioè «truffa») Altman. Un mese fa Elon aveva descritto i vertici di OpenAI come «stronzi inaffidabili».
Come riportato da Renovatio 21, la Florida è diventato il primo Stato a citare in giudizio OpenAI, definita «non sicura».
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Geyser erutta rifiuti sopra Los Angeles: video

Bill Gates prevede un enorme ciber attacco

Lettera del liturgista al papa: «Traditiones Custodes semina divisione e sofferenza»

Legge sull’antisemitismo: ecco il pensiero automatico obbligatorio di Stato

L’umanità si trova ad affrontare una minaccia catastrofica rappresentata dall’IA: parla un membro del CdA di OpenAI

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

Nuvola a forma di Croce sopra Lourdes

Lo Stato italiano contro i morti

«Il Nome è di Dio, il Numero è del suo avversario»: profonda omelia di Ognissanti di mons. Viganò

Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
Geyser erutta rifiuti sopra Los Angeles: video

Cattedrale medievale riemerge in Sudan

SpaceX aggancia la navicella spaziale Starship con bracci meccanici giganti Mechazilla

Migliaia di manifestanti chiedono la liberazione di Calin Georgescu

El Salvador lancia un attacco con elicotteri contro un covo di una ghenga haitiana
-
 Comunicati2 settimane fa
I lettori di Renovatio 21 invitati alla Tabarrata dell’Oca
-
Morte cerebrale2 settimane fa
Quale morte per il calciatore rianimato e poi dichiarato deceduto?
-
Spirito2 settimane fa
«Gli organizzatori sapevano»: mons. Viganò su San Pietro negata alla Messa del Summorum Pontificum
-
Vaccini5 giorni fa
Vaccino antinfluenzale mRNA Moderna, gli esperti chiedono la sospensione: «il rischio supera di gran lunga il beneficio»
-
Oligarcato2 settimane fa
Rampollo della famiglia eugenetica Rockefeller muore a 89 anni
-
Guerra cibernetica1 settimana fa
Ciberattacco contro le banche del sangue. Chi lo sta facendo? Perché?
-
Essere genitori1 settimana fa
Allarmi bomba nella scuole. Nuovo terrorismo per il debole Stato moderno
-
Salute2 settimane fa
I malori della 45ª settimana 2026