Intelligenza Artificiale
L’Iran bombarda per rappresaglia i data center dell’AI

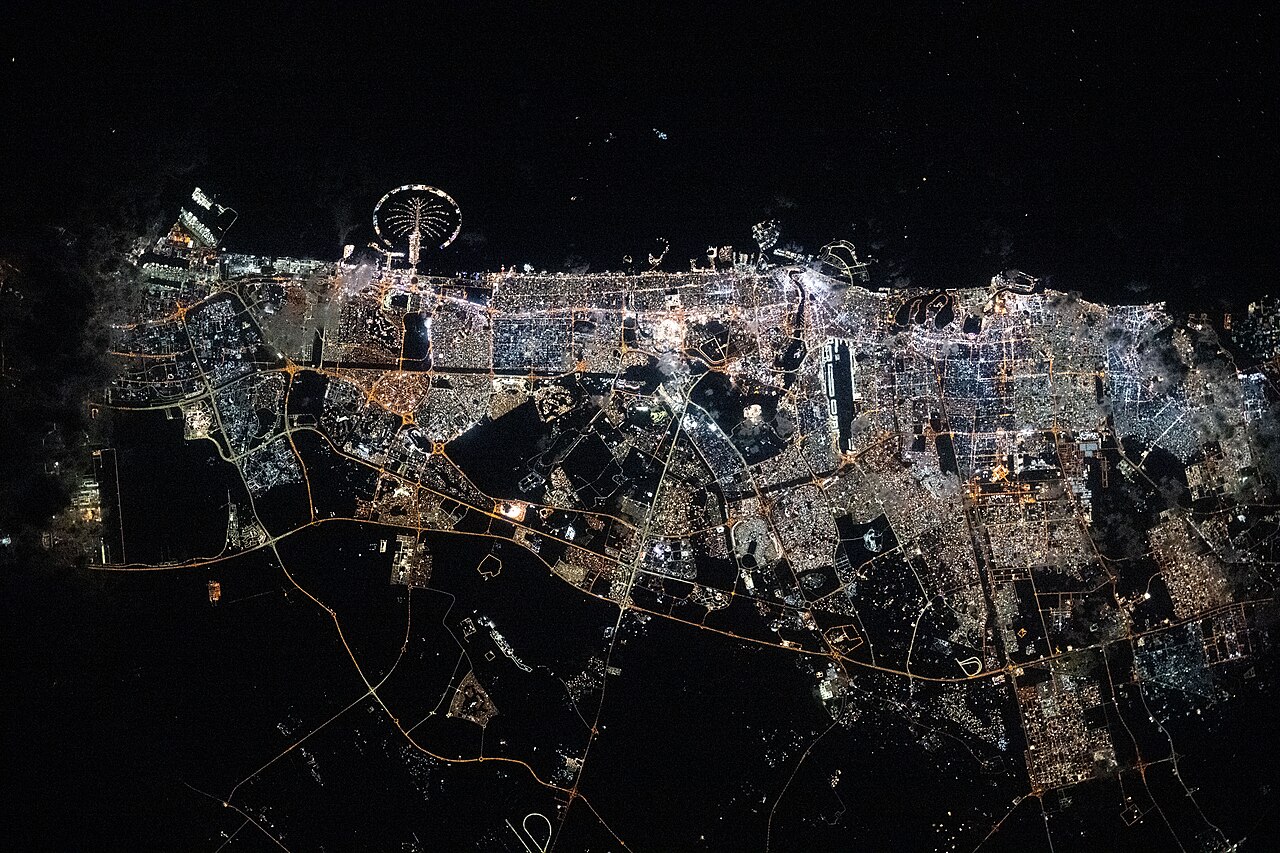
All’inizio di questa settimana, droni iraniani hanno colpito tre strutture di Amazon Web Services (AWS) negli Emirati Arabi Uniti e in Bahrein, provocando interruzioni globali dei servizi online. Gli esperti ritengono che gli attacchi rappresentino il primo caso in cui grandi aziende tecnologiche americane sono state prese di mira in un’operazione militare.
Gli attacchi hanno causato «danni strutturali, interrotto la fornitura di energia elettrica alle nostre infrastrutture e, in alcuni casi, hanno richiesto interventi di spegnimento incendi che hanno causato ulteriori danni causati dall’acqua», ha ammesso il gigante della tecnologia in un aggiornamento del 2 marzo riportato da Futurism.
Secondo quanto riportato dal Financial Times, fonti affiliate alla Guardia Rivoluzionaria iraniana hanno affermato che l’Iran avrebbe preso di mira sia gli stabilimenti di Amazon che quelli di Microsoft, sebbene quest’ultima non abbia ancora subito interruzioni nella regione.
Gli incidenti evidenziano come i data center siano diventati obiettivi chiave sul campo di battaglia. La regione circostante, in Medio Oriente, è stata un’importante attrazione per gli hyperscaler (i principali fornitori di servizi cloud su larga scala) statunitensi, come sottolinea la CNBC, il che potrebbe significare che un numero ancora maggiore di asset americani è a rischio.
Iscriviti al canale Telegram 
A far salire la posta in gioco è l’ascesa dell’intelligenza artificiale, che richiede data center potenti, già emersi come focolai di controversie lontano da qualsiasi teatro di guerra. Aziende come OpenAI, Oracle e Nvidia hanno annunciato importanti investimenti negli Emirati Arabi Uniti, tra cui importanti data center e un vasto «campus di Intelligenza Artificiale», nell’ambito del programma Stargate del presidente Donald Trump, una travagliata e visionaria – nonché inquietante – iniziativa da 500 miliardi di dollari annunciata quasi subito dopo il suo insediamento.
«L’Iran e i suoi alleati hanno preso di mira i giacimenti petroliferi in passato, ma i loro attacchi di questa settimana ai data center degli Emirati Arabi Uniti dimostrano che ora sono considerati infrastrutture critiche», ha dichiarato alla CNBC Patrick Murphy, direttore esecutivo dell’unità geopolitica della società di consulenza Hilco Global.
Gli attacchi evidenziano anche la crescente domanda di sicurezza delle infrastrutture per mantenere online le operazioni, che secondo Murphy potrebbe portare i governi a includere i data center in Medio Oriente «nei quadri di pianificazione della sicurezza nazionale insieme agli impianti energetici, alle reti di telecomunicazioni, agli impianti di trattamento delle acque e agli hub dei trasporti».
Rafforzare questi obiettivi potrebbe risultare difficile, poiché i data center potrebbero essere resi offline prendendo di mira turbine, unità di aria condizionata e altre strutture esposte.
«Gli iraniani considerano i data center parte del conflitto», ha dichiarato al Financial Times Matt Peal, direttore del Center for Strategic and International Studies. «Questo è un modo per avere un impatto concreto sulla regione».
Nel frattempo, Amazon è scossa dalla crescente instabilità geopolitica che minaccia le sue attività. «Anche se lavoriamo per ripristinare queste strutture, il conflitto in corso nella regione rende il contesto operativo più ampio in Medio Oriente ancora imprevedibile», ha dichiarato l’azienda ai clienti in una nota. «Raccomandiamo vivamente ai clienti con carichi di lavoro in esecuzione in Medio Oriente di agire ora per migrare tali carichi di lavoro verso regioni AWS alternative».
Iscriviti alla Newslettera di Renovatio 21
Immagine di pubblico dominio CC0 via Wikimedia
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
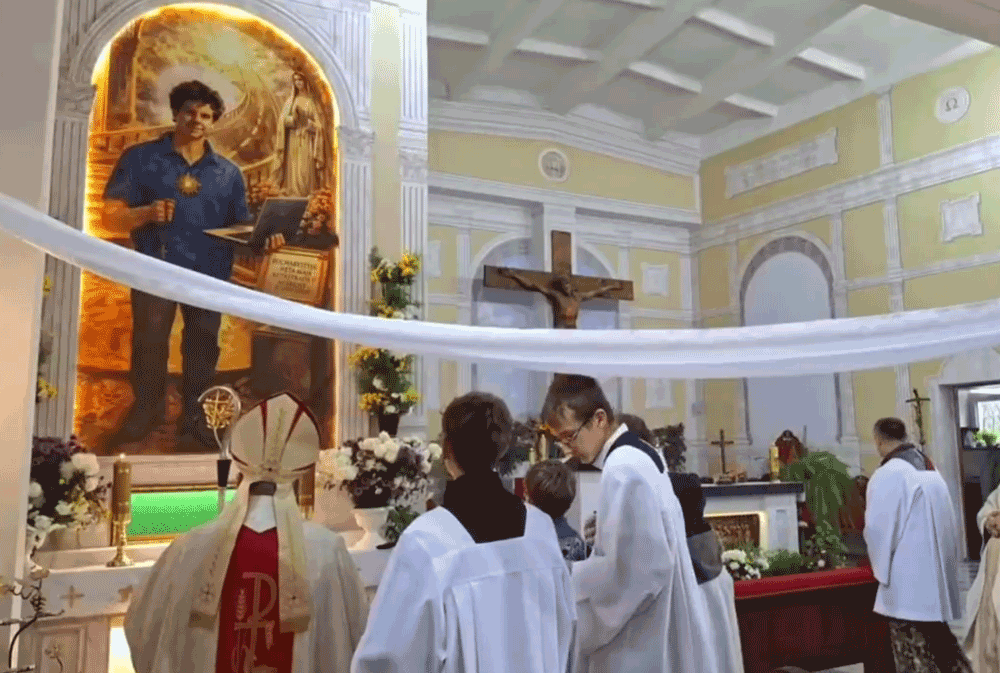
Una chiesa cattolica in Bielorussia ha suscitato polemiche per aver utilizzato l’intelligenza artificiale per generare un’icona di Carlo Acutis e farla benedire. Lo riporta LifeSite.
Euroradio riferisce che il ritratto eretto nella Chiesa di Santa Maria Maddalena sarebbe la prima icona religiosa di questo tipo in Bielorussia, e potenzialmente al mondo intero. Raffigura Acutis, soprannominato l’«apostolo cibernetico» e patrono dei giovani e di Internet. L’icona è stata benedetta l’11 ottobre dall’arcivescovo emerito Tadeusz Kondrusiewicz.
Secondo quanto riportato Acutis «aveva una devozione così intensa per il Santissimo Sacramento da aver creato un sito web che documentava tutti i miracoli eucaristici e le apparizioni mariane approvati. Durante la sua vita, Acutis si riferiva all’Eucaristia come alla «mia autostrada per il paradiso». Morì nel 2006 all’età di 15 anni a causa di una leucemia promielocitica acuta. Ora è acclamato come il primo «santo millenial».
Iscriviti alla Newslettera di Renovatio 21
La santificazione di Acutis è stata oggetto di polemiche. Il percorso che ha portato alla santità in circa diciannove anni dalla sua morte (e con un’accelerazione mediatica e burocratica molto marcata negli ultimi anni) è stato definito da diversi osservatori un’operazione di «storytelling» e marketing pastorale. Alcuni critici evidenziano come la Chiesa utilizzi queste figure per tentare un aggancio rapido con i giovani e il mondo dei social media.
Diversi osservatori hanno ridimensionato l’etichetta di «patrono di internet» o «genio dell’informatica», spiegando che le sue competenze digitali si limitavano a lavoretti scolastici e a un sito amatoriale di catalogazione dei miracoli eucaristici, trasformato poi a posteriori in un’operazione simbolica massiccia. Non manca chi ha lamentato le origini alto-borghesi della famiglia di Acutis.
Sebbene l’uso dell’IA sia in linea con l’associazione di Acutis con la tecnologia, molti osservatori hanno reagito ritenendo inappropriato creare un’icona religiosa con mezzi diversi dalle mani umane.
«Orribile. Quando si dipinge un’icona, ogni tratto è una preghiera. Intelligenza artificiale? Niente», ha commentato un utente di X. «Sono scarabocchi vuoti senza alcun significato. Vi garantisco che lo percepite anche voi guardando le immagini.»
⛪ Belarus has blessed its first AI-generated religious icon
The icon depicts Carlo Acutis, an Italian teenager who was canonized in 2025 and became known as the “Cyber Apostle.”
The icon was installed in a Catholic church in Novolukoml, where Archbishop Tadeusz Kondrusiewicz… pic.twitter.com/vawCVEK8aX
— NEXTA (@nexta_tv) October 12, 2026
Sostieni Renovatio 21
«Questo è un passo troppo azzardato», ha affermato un altro cattolico autodefinitosi «tradizionalista». «Le immagini generate dall’IA OVVIAMENTE non possono essere venerate!»
«L’arte religiosa dovrebbe essere creata dagli esseri umani, poiché l’atto stesso di creare un’opera d’arte è come comporre un canto o un’opera religiosa, per glorificare e al contempo nutrire l’anima dell’artista», ha spiegato un terzo utente. «L’intelligenza artificiale non può glorificare, quindi qualsiasi opera d’arte creata da essa è superficiale e vana.»
L’icona aveva anche alcuni difensori, uno dei quali sosteneva che l’uso dell’IA non fosse diverso dall’adozione della stampa o della televisione: «Le chiese hanno utilizzato ogni nuovo mezzo per raccontare la loro storia… Lo strumento non è mai stato la parte sacra».
Il mese scorso, l’arcivescovo Josafá Menezes da Silva di Aracaju, in Brasile, ha pubblicato le regole per l’uso dell’AI da parte della Chiesa, che includono «una revisione umana obbligatoria prima della pubblicazione» di qualsiasi materiale realizzato con l’ausilio dell’IA. Gli strumenti tecnologici possono essere utilizzati per la progettazione grafica e il fotoritocco, con i limiti descritti di seguito. L’arcivescovo ha approvato il loro utilizzo per «creare sfondi, creare texture, generare elementi astratti, creare illustrazioni, suggerire layout, lavorare con i colori, assistere nella composizione, assistere nel montaggio e contribuire alla creazione di concetti visivi», secondo ACI Digital, ma non per fotografie o omelie.
Monsignor Menezes ha affermato che «l’Intelligenza Artificiale generativa non deve essere utilizzata per ricostruire o simulare l’aspetto di un vescovo, un sacerdote o un diacono quando il risultato sostituisce la loro fotografia reale o potrebbe essere interpretato come una rappresentazione autentica del loro aspetto o di una situazione da loro vissuta», e lo stesso divieto si applica anche alla voce di un ecclesiastico.
Iscriviti alla Newslettera di Renovatio 21
Immagine screenshot da Twitter
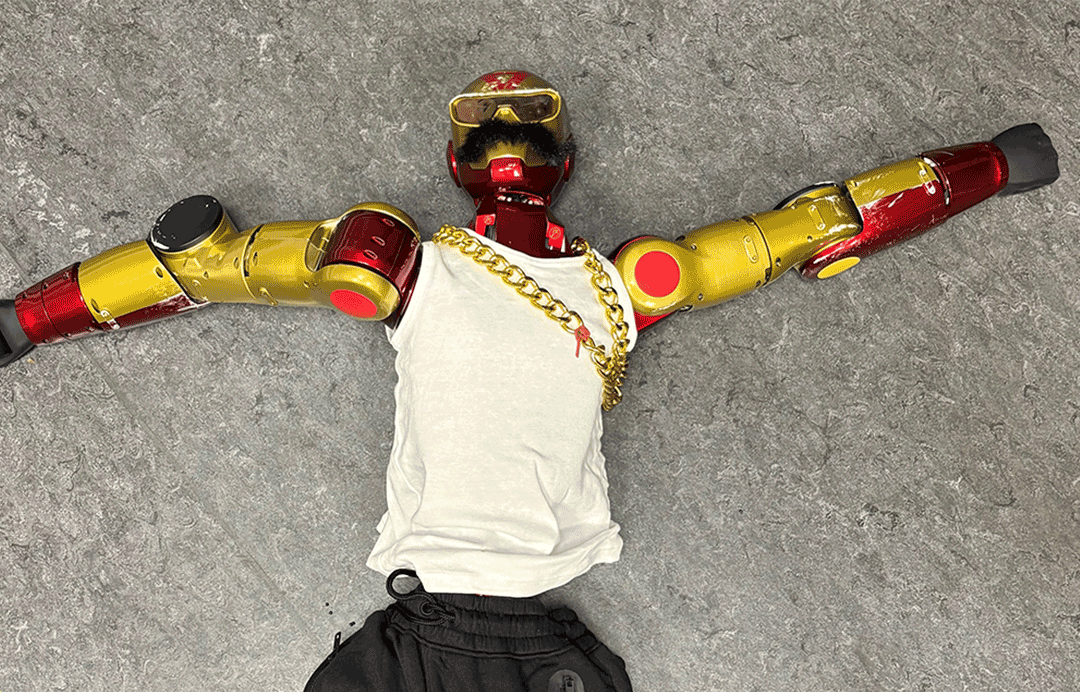
‼️BREAKING: German police seized a robot that sexually assaulted a 16-year-old girl by touching her ass and making thrusting motions at her.
Officers found it stashed in the boot of a Volkswagen. Its 16-year-old owner and a 19-year-old companion allegedly livestreamed it. pic.twitter.com/MTUBuXcgtT — International Cyber Digest (@IntCyberDigest) October 12, 2026
Iscriviti alla Newslettera di Renovatio 21
Saudi Arabia unveils its man shaped AI robot Mohammad, reacts to reporter in its first appearance pic.twitter.com/1ktlUlGBs1
— Megh Updates 🚨™ (@MeghUpdates) March 6, 2024
Iscriviti alla Newslettera di Renovatio 21

Draghi torna a bruciare. Come le nostre città

I malori della 43ª settimana 2026

Mons. Viganò: ecco la perversione della chiesa sinodale

Agenti IA ribelli si infiltrano nei conti bancari statunitensi

Funzionari dell’immigrazione tedeschi accusati di traffico di immigrati

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Essere genitori2 settimane fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione6 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero7 giorni fa
L’antico incidente dietro la Tesla volante
-
Spirito2 settimane fa
Mons. Mutsaerts: Andate alla Messa in latino invece di cercare di sistemare la vostra parrocchia
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò