Guerra cibernetica
Hacker tenta avvelenare un’intera città aumentando i livelli di sostanze chimiche nell’approvvigionamento idrico


Secondo resoconti dei media locali, una città della Florida è stata bersaglio di un attacco informatico che ha alterato brevemente le sostanze chimiche nella sua fornitura d’acqua a «livelli potenzialmente dannosi».
Le autorità federali e locali stanno attualmente indagando sull’intrusione nella rete di computer avvenuta venerdì scorso mattina, i cui dettagli allarmanti stanno emergendo dallo scorso lunedì.
I tecnici hanno iniziato a notare che i livelli di idrossido di sodio (o liscivia), che viene utilizzato per trattare l’acqua della città in piccole quantità al fine di controllare l’acidità durante la rimozione dei metalli pesanti, venivano fatti salire da remoto
Gli operatori dell’impianto che sovrintendono all’approvvigionamento idrico della piccola città di Oldsmar hanno iniziato a osservare strane attività sui loro monitor. È stato allora che i tecnici hanno iniziato a notare che i livelli di idrossido di sodio (o liscivia), che viene utilizzato per trattare l’acqua della città in piccole quantità al fine di controllare l’acidità durante la rimozione dei metalli pesanti, venivano fatti salire da remoto.
I tecnici hanno notato in tempo reale che i livelli chimici erano soggetti a manipolazione esterna non autorizzata e si sono immediatamente mossi per riportare l’ingresso di idrossido di sodio ai suoi livelli corretti e sicuri.
L’agenzia Associated Press ha scritto sulla base di articoli di testate locali che «un operaio dell’impianto ha notato per la prima volta l’attività insolita intorno alle 8 del mattino di venerdì, quando qualcuno ha brevemente avuto accesso al sistema».
«Verso le 13:30, qualcuno vi ha avuto accesso di nuovo, ha preso il controllo del mouse, lo ha indirizzato al software che controlla il trattamento dell’acqua e ha aumentato la quantità di idrossido di sodio».
L’hacker o gli hacker devono ancora essere scoperti e arrestati
L’hacker o gli hacker devono ancora essere scoperti e arrestati. Secondo i dettagli annunciati dallo sceriffo della contea Bob Gualtieri e pubblicati sul Tampa Bay Times:
«Qualcuno è entrato da remoto in un computer per il sistema di trattamento dell’acqua della città e ha aumentato brevemente la quantità di idrossido di sodio, noto anche come liscivia, di un fattore superiore a 100 , ha detto Gualtieri in una conferenza stampa lunedì. La sostanza chimica viene utilizzata in piccole quantità per controllare l’acidità dell’acqua, ma è anche un composto corrosivo che si trova comunemente nei prodotti per la pulizia della casa come i detergenti per scarichi liquidi».
Sembra essenzialmente che l’hacker stesse tentando di avvelenare l’acqua potabile di un’intera città
«Questo è ovviamente un aumento significativo e potenzialmente pericoloso», ha aggiunto lo sceriffo della contea di Pinellas.
Ha inoltre spiegato che le modifiche dell’hacker all’interno del sistema sono state rilevate prima che venisse fatto qualsiasi danno che potesse colpire il pubblico: «Il pubblico non è mai stato in pericolo», ha aggiunto Gualtieri. «Anche se il gestore dell’impianto non avesse invertito rapidamente la maggiore quantità di idrossido di sodio, sarebbero occorse dalle 24 alle 36 ore affinché l’acqua raggiungesse il sistema di approvvigionamento idrico».
Funzionari federali e gli esperti di sicurezza informatica negli ultimi anni hanno espresso ansia per la vulnerabilità delle infrastrutture vitali statunitensi a attacchi potenzialmente devastanti, in particolare da entità straniere, che in alcuni casi potrebbero effettivamente minacciare vite umane
L’impianto di trattamento delle acque di Oldsmar è responsabile della fornitura di acqua a circa 15.000 residenti insieme a dozzine di aziende. Sembra essenzialmente che l’hacker stesse tentando di avvelenare l’acqua potabile di un’intera città.
Attualmente l’FBI e il Secret Service si sono uniti agli sforzi dello sceriffo della contea nel tentativo di rintracciare l’hacker.
L’allarmante incidente arriva dopo che i funzionari federali e gli esperti di sicurezza informatica negli ultimi anni hanno espresso ansia per la vulnerabilità delle infrastrutture vitali statunitensi a attacchi potenzialmente devastanti, in particolare da entità straniere, che in alcuni casi potrebbero effettivamente minacciare vite umane.
Guerra cibernetica
Il responsabile della sicurezza informatica di Trump si dimette: pochi giorni prima aveva detto che «non si tratta di un attacco informatico»
Il direttore nazionale per la sicurezza informatica della Casa Bianca, Sean Cairncross, lascerà il suo incarico, ponendo fine a una settimana di interruzioni che hanno bloccato tutti i voli del Paese, reso inutilizzabile il servizio Outlook di Microsoft per gran parte della giornata e rallentato le transazioni presso JPMorgan Chase. Lo riporta Axios.
Secondo due fonti citate dalla testata statuniense, Cairncross non voleva ricoprire l’incarico per altri due anni e si dimette ora per dare alla Casa Bianca il tempo necessario a trovare un successore che possa ottenere l’approvazione del Senato prima che i Democratici assumano il controllo a gennaio. La separazione è stata descritta come amichevole. Il suo Ufficio del Direttore Nazionale per la Sicurezza Informatica coordina le politiche e le strategie di cybersicurezza in tutto il governo federale e la nomina richiede la conferma del Senato, il che significa che chiunque lo sostituisca ha circa sei settimane di tempo per ottenere l’approvazione di un Senato a maggioranza repubblicana.
L’uscita di scena avviene un giorno dopo che l’amministrazione aveva ribadito con fermezza che non si trattava di nulla di losco. In un comunicato del 18 novembre, la Casa Bianca ha affermato di non riscontrare alcuna indicazione di un attacco informatico coordinato, di attività sponsorizzate da uno stato o di un attore malintenzionato dietro i fallimenti, e il direttore dell’intelligence nazionale Jay Clayton lo ha dichiarato senza mezzi termini: «Non si tratta di un attacco informatico, né di uno sforzo coordinato da parte di uno stato nazionale».
I funzionari hanno invece incolpato aziende e agenzie per aver corretto le vulnerabilità e aggiornato contemporaneamente sistemi obsoleti. «I nostri sistemi hanno bisogno di aggiornamenti. Hanno bisogno di essere corretti», ha detto Clayton. Il Segretario di Stato Marco Rubio ha affermato: «Non siamo sotto attacco sistemico», e ha sostenuto che le aziende «ora condividono immediatamente le vulnerabilità perché non vogliono essere accusate di insabbiare qualcosa».
I legislatori di entrambi i partiti hanno mostrato scetticismo. Durante un’audizione alla Camera del 18 novembre con Clayton, il Segretario alla Sicurezza Interna Markwayne Mullin e il Vice Direttore dell’FBI Christopher Raia, il deputato repubblicano Nick LaLota ha dichiarato: «Sono un po’ preoccupato che quanto accaduto la scorsa settimana vada oltre le semplici coincidenze». Il senatore repubblicano Josh Hawley ha definito la spiegazione del Segretario ai Trasporti Sean Duffy, relativa al blocco a terra del volo, «francamente un po’ difficile da credere», secondo quanto riportato da The National Desk.
La serie di attacchi è iniziata il 12 novembre, quando il servizio Exchange Online di Microsoft è andato in tilt in tutte le Americhe. Il giorno successivo, la FAA ha bloccato i voli a livello nazionale, il secondo blocco di questo tipo dall’11 settembre, e il 16 novembre JPMorgan ha attribuito i ritardi nelle transazioni a un «bug del software nei sistemi hardware locali», affermando al contempo di non avere prove di un attacco informatico.
Poco dopo una banda di ransomware ha pubblicato circa 16.000 indirizzi email apparentemente collegati al programma di carte di credito Reserve di JPMorgan; la banca afferma che la violazione ha colpito fornitori terzi e non ha nulla a che vedere con le interruzioni del servizio.
Il Cairncross, ex direttore operativo del Comitato Nazionale Repubblicano, ha diretto la Millennium Challenge Corporation durante il primo mandato di Trump ed è arrivato all’incarico nel settore della sicurezza informatica dopo una carriera nella politica di partito. Durante l’udienza di conferma, ha dichiarato ai senatori: «Non ho un background tecnico nel campo della sicurezza informatica». Il Senato lo ha confermato con 59 voti favorevoli e 35 contrari il 2 agosto 2025.
A giugno, Cairncross ha partecipato ai colloqui dopo che un ordine di sicurezza nazionale aveva bloccato il modello Fable di Anthropic, e il suo responsabile delle politiche, Thomas Lind, ha lasciato l’incarico quello stesso mese per unirsi a OpenAI a ottobre, secondo quanto riportato da Axios. Mercoledì, i senatori Maria Cantwell e Mike Rounds hanno avvertito l’amministrazione che le minacce informatiche basate sull’intelligenza artificiale stanno superando le difese americane.
Secondo Axios, Michael LoSapio, dirigente di Palantir e scelto da Trump per guidare la Cybersecurity and Infrastructure Security Agency, ha affrontato un’accesa udienza di conferma giovedì. Il senatore democratico virginiano Mark Warner, che assumerà la presidenza della Commissione Intelligence a gennaio, ha affermato che l’amministrazione si è sentita «imbarazzata» durante la conferenza stampa di venerdì sera e che «la gente è nel panico».
Come riportato da Renovatio 21, la mole di ciberattacchi è tale da far pensare ad un disegno più grande – un disegno di guerra, volto a distruggere la nazione americana e forse tutto l’Occidente – come dettagliato dal giornalista Tucker Carlson, che ha ridicolizzato il presidente Trump e altri membri dell’amministrazione per aver minimizzato gli incidenti dicendo che fra di essi non c’era «nessuna correlazione».
Iscriviti alla Newslettera di Renovatio 21
“It’s life, it’s life.”
President Trump responds to questions about the mass outages: “When you’re big and powerful and you have all the money, things like that happen. It’s fine.” pic.twitter.com/zZwLxR5aXm — FOX & Friends (@foxandfriends) November 17, 2026
Sostieni Renovatio 21
Voglio solo offrire la massima trasparenza. E questa è una citazione, non abbiamo alcun motivo di credere, virgola, assolutamente, virgola che questi incidenti siano collegati tra loro. Nessun motivo? Davvero? Nel bel mezzo di due guerre, gli Stati Uniti stanno combattendo inutilmente contro paesi che non possono sconfiggere, guerre che in un caso si sono trascinate per cinque anni e nell’altro per oltre otto mesi. Ma siamo nel mezzo di due guerre. E a proposito, c’è questa tecnologia emergente. Di cui tutti sembrano avere paura, chiamata Intelligenza Artificiale o SI o come la chiamiamo, ma questa tecnologia senza precedenti ha la tanto pubblicizzata capacità di hackerare qualsiasi cosa. E a proposito, c’è una lotta globale su chi la controlla tra Stati Uniti e Cina e su che tipo di IA otterremo. IA i cui pesi sono visibili al mondo o IA i cui pesi sono nascosti al mondo e molte altre domande. Ma siamo nel mezzo. Di uno dei più grandi momenti di cambiamento nella storia del mondo, nella storia del mondo di tutti i tempi. Quindi non c’è assolutamente alcun motivo per pensare che le scioccanti e senza precedenti interruzioni dei servizi essenziali negli Stati Uniti possano essere correlate. Potremmo avere qualche motivo per sospettarlo. Voglio dire, non lo so. Scegliete voi. Ma questa era la posizione del Segretario di Stato/Consigliere per la Sicurezza Nazionale/candidato alla presidenza Marco Rubio. Non c’è alcun motivo. Non riesco a immaginare perché tu possa pensarlo. Strambo, complottista, antisemita, pazzo. Ma non è stato l’unico funzionario dell’amministrazione a cui è stato chiesto di questo. Anche a Mark Wayne Mullen, che vende kratom, altrimenti noto come eroina da stazione di servizio, ai ragazzi di tutto il paese, fa pressioni per promuoverlo, ma nel tempo libero dirige anche il Dipartimento per la Sicurezza Interna, è stato chiesto di noi in televisione. Ed ecco cosa ha detto Mark Wayne Mullin.Multiple tech failures ≠ coordinated cyberattack. Rubio says no evidence.
“We are not under systemic attack.” — Marco Rubio That distinction matters. A series of major technology disruptions can create the impression of a coordinated assault, but simultaneous failures do not… — Global Defense Analysis (@GlobalDefenseAn) November 18, 2026
Cioè, che fine ha fatto l’argomentazione contro la DEI [Diversity, Equality, Inclusion: la tendenza di inserire nella forza lavoro persone di razze e generi diversi, senza riguardo per le loro capacità, ndt]? Ve la ricordate? Era uno dei punti cardine della campagna elettorale dei Repubblicani. Non si possono mettere persone stupide in posizioni di autorità, persone che non sanno parlare un inglese corretto, per esempio, o spiegarsi, perché è degradante per il Paese e i sistemi si bloccano se non ci sono persone capaci al comando. Ma voglio dire, quel tizio non sarebbe certo un genio alla motorizzazione se lavorasse lì. Ma a parte questo, la sostanza di quello che ha detto. Gli americani dovrebbero fare scorte, dovrebbero, non so, mostrare un po’ di iniziativa per proteggere le proprie famiglie? Assolutamente no, dice, assolutamente no. Qualunque cosa facciate, non preparatevi all’interruzione dei servizi essenziali, come quelli che sono stati interrotti la settimana scorsa. Non fate assolutamente nulla per assicurarvi che voi o la vostra famiglia possiate sopravvivere. Questo è compito delle Forze Armate statunitensi, OK? Le uniche persone che dovrebbero preoccuparsi, non so, di cibo, acqua ed elettricità sono i membri in uniforme delle Forze Armate degli Stati Uniti. Quelli a cui mandiamo un trilione e mezzo di dollari ogni anno per non vincere nessuna guerra dal 1945. Ma dovrebbero prendere tutte le misure necessarie per assicurarsi di avere elettricità, qualcosa da mangiare e da bere, ma sai, sei pazzo. Il panico è totalmente infondato. E a proposito, ha detto Mark Wayne Mullen, io non sto facendo scorte. Forse perché tu, non so, lavori per il governo e puoi vivere in una base militare come tutti gli altri che gestiscono il governo in questo momento. Forse perché quando gli aerei sono a terra, tu te ne vai in giro sul tuo aereo governativo, anche per andare a una partita di football. Quindi i rischi normali probabilmente non si applicano a te visto che sei il Segretario della Sicurezza Interna e un venditore di Kratom che vende eroina ai bambini nelle stazioni di servizio. Quindi probabilmente starai bene. Ma è un messaggio un po’ strano. Quindi ripercorriamo i tre messaggi che abbiamo sentito dal presidente, dal Segretario di Stato e dal Segretario della Sicurezza Interna. Il primo era: no, questa è la vita. Queste cose succedono. Apple va in crisi, gli aerei non volano. Va bene. Il secondo messaggio del Segretario di Stato era: è assurdo pensare che possa esserci una connessione tra queste cose. E il terzo messaggio dal Segretario del DHS, quello che dovrebbe riflettere su queste cose quando non è impegnato a vendere crani ai bambini. Non fate alcuna preparaziane. L’autosufficienza è una follia. Anzi, è quasi sbagliato voler proteggersi. Probabilmente non è molto diverso dal messaggio sul controllo delle armi. Non avete il diritto di proteggere la vostra famiglia da un’irruzione in casa. Chiamate semplicemente la polizia Quindi tutto ciò lascia senza risposta la domanda. Nessuno si è davvero preso la briga di rispondere alla domanda: cos’è questa roba? E dovremmo ammettere che non lo sappiamo. Nonostante abbiamo chiamato in giro parecchio.Ed è plausibile che ogni interruzione che avete visto, con l’ovvia eccezione dell’attacco hacker a Binance, sia solo un problema software verificatosi in questa incredibile e improbabile sequenza subito dopo che i governi di tutto il mondo avevano avvertito che cose del genere potevano accadere. Voglio dire, è possibile. Cose strane sono successe, anzi, cose strane non sono mai successe. Nulla di così strano è mai accaduto in tutta la storia dell’umanità, ma, sapete, ci troviamo in un momento senza precedenti, quindi forse è appena successo. Rimane aperta la questione più ampia, ovvero: visto che siamo coinvolti in due guerre, è concepibile che un avversario, invece di, non so, mandare la propria Marina attraverso l’Atlantico o il Pacifico a bombardare le città americane con i proiettili, invece di organizzare un’invasione di Miami simile a quella di Okinawa, è possibile che, invece di fare ciò, O ANCHE di avviare un programma nucleare, un programma nucleare proibito sotto il Monte Pickaxe, sia possibile che una nazione avversaria possa, non so, lanciare un attacco informatico contro gli Stati Uniti come forma di guerra contro gli Stati Uniti? Credo… credo che sia possibile, e se ne parla da un po’. Ecco qualcuno che ci ha riflettuto molto, a quanto pare, perché questo video è stato registrato nel 2017. Questo è l’allora, e credo ancora tecnicamente, Primo Ministro dello Stato di Israele, Benjamin Netanyahu, che discute degli attacchi informatici come forma di guerra. Guardate.Markwayne Mullin on whether Americans need to stockpile food and water like is being recommended in the UK:
“Absolutely not. The UK doesn’t have the resiliency that we have.” pic.twitter.com/E8rRMiXi0B — The Post Millennial (@TPostMillennial) November 15, 2026
“With the click of a button, you can bring down nations to their knees.”
In a resurfaced video from 2017’s Cyber-Tech Conference in Tel Aviv, Israeli Prime Minister Netanyahu talks about Israel’s changing warfare and its capacity to hack all devices including data banks,… pic.twitter.com/6JBMom5EXk — TRT World (@trtworld) September 21, 2024
Iscriviti al canale Telegram 
Iscriviti alla Newslettera di Renovatio 21
Aiuta Renovatio 21
Acquistate le Maglie Crociate 

Iscriviti alla Newslettera di Renovatio 21
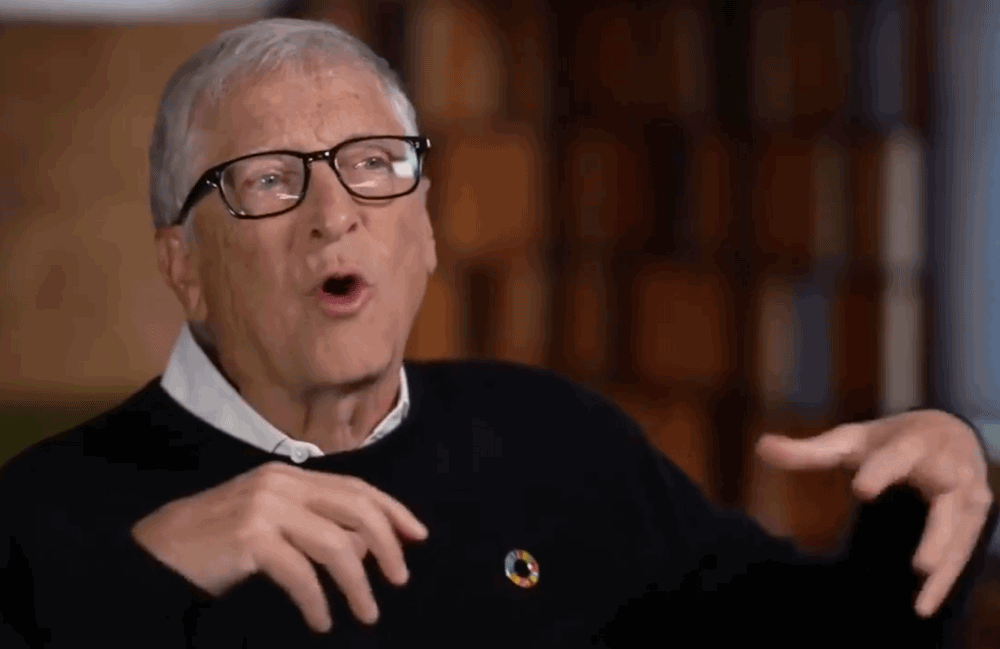
Bill Gates è tornato.
Stavolta, la minaccia però non è più un virus pandemico: è un virus informatico, che, ricordiamo, è esattamente il suo settore.
«Assisterete ad un aumento drammatico degli attacchi informatici» ha dichiarato il magnate di Microft in un’intervista all’emittente televisiva CBS. «Non ve ne accorgerete nemmeno (…) Ospedali, reti elettriche, banche» ha preconizzato oscuramente.
«Se prendete quello che viene chiamato un red team, un team di attacco, e lo incaricate di colpire questi obiettivi… avrete successo in quegli attacchi» ha aggiunto altrettanto oscuramente.
«C’è un consenso riguardo gli attacchi cibernetici… che sono esattamente quello che sono gli incidenti recenti. Se vi sarà un grande ciberattacco che causerà molti problemi, allora la gente dirà “OK, avevi ragione” (…) Così, forse dobbiamo soffrire un po’ degli aspetti negativi prima che risponderemo pienamente come dovremo».
«Così, so che vale la pena di inserire le persone in questo dialogo, anche se ciò potrebbe far sì che accadano alcuni eventi» ha continuato l’oligarca informatico-vaccinale.
Bill Gates says a giant cyberattack might be necessary so that the people give in to “experts” like him and his friends
He is literally wearing an Agenda 2030 logo while saying it pic.twitter.com/dXr62tu1H8
— The Gulag (@WelcomeTheGulag) November 17, 2026
Insomma, il popolo ha bisogno di un bello scossone forte per tornare a fidarsi dei grandi esperti, come lui, che hanno condizionato la vita – perfino a livello subcellulare, biomolecolare – di miliardi di persone durante il biennio pandemico.
Qualcuno può notare che i discorsi sulla minaccia informatica vengono da colui che ha fondato l’azienda del sistema operativo più recettivo ai virus (Apple iOS e Linux lo sono meno). In molti collegano questa predizione con le altre fatte negli anni da Gates, specie riguardo ai virus biologici.
Come riportato da Renovatio 21, pochi giorni fa Gates aveva dichiarato che l’Intelligenza Artificiale è abbastanza potente da causare un miliardo di morti se usata da persone con intenti malevoli. In opposizione a Trump, in ulteriori dichiarazioni alla stampa aveva detto che la minaccia dell’IA «non è una bufala».
Come riportato da Renovatio 21, Gates tre anni fa si era opposto ad una moratoria sull’IA firmata da Elon Musk e da decine di esperti di massimo livello, arrivando a magnificare le doti dell’IA come «buon maestro, come qualsiasi essere umano» e arrivando persino a dichiarare che «l’AI salverà la democrazia».
Con evidenza, ha cambiato pensiero: lo stesso dicasi per il Cambiamento Climatico, che ora Bill sostiene non essere in grado di portare «all’estinzione dell’umanità».
L’idea di un’immane ciberattacco che permetterà di riformulare la società – al punto di far pensare che la pandemia COVID fosse un niente di che – era stata espressa apertis verbis dal teorico del Grande Reset Klaus Schwab, già a capo dell’organizzazione estremista chiamata World Economic Forum.
Come riportato da Renovatio 21, molteplici allarmi per una ventura ciber-pandemia sono venuti da Davos.
Il guru WEF Schwab varie volte ha parlato apertis verbis di un attacco informatico per il collasso sistemico totale, un evento catastrofico che toglierà internet – i cui blackout già aumentano in tutto il mondo – mettendo in ginocchio il pianeta. Il danno, tuttavia potrebbe andare ben al di là di Internet.
Come riportato da Renovatio 21, nel 2024 il presidente del comitato militare della NATO, l’ammiraglio Rob Bauer, ha dichiarato che un attacco su larga scala contro un membro della NATO, sponsorizzato dallo Stato, potrebbe far scattare la clausola di difesa collettiva prevista dall’articolo 5 del blocco atlantico e provocare una risposta militare.
Iscriviti alla Newslettera di Renovatio 21
Immagine screenshot da Twitter

I malori della 47ª settimana 2026

Elon Musk parla del colpo di Stato in Ucraina

Epstein avrebbe trafficato donne nella tenuta reale di Balmoral: la polizia scozzese indaga

Il responsabile della sicurezza informatica di Trump si dimette: pochi giorni prima aveva detto che «non si tratta di un attacco informatico»

L’Agenzia ONU per l’energia atomica:«seria preoccupazione» per l’espansione dell’arricchimento dell’uranio in Corea del Nord

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

Nuvola a forma di Croce sopra Lourdes

«Il Nome è di Dio, il Numero è del suo avversario»: profonda omelia di Ognissanti di mons. Viganò

Lo Stato italiano contro i morti

Gates e Bourla sotto processo nei Paesi Bassi, accusati del piano del «Grande Reset» nell’ambito dell’udienza sui danni da vaccino

Partita nell’Isola di Natale la migrazione annuale dei granchi rossi

Geyser erutta rifiuti sopra Los Angeles: video

Cattedrale medievale riemerge in Sudan

SpaceX aggancia la navicella spaziale Starship con bracci meccanici giganti Mechazilla

Migliaia di manifestanti chiedono la liberazione di Calin Georgescu
-
 Comunicati2 settimane fa
I lettori di Renovatio 21 invitati alla Tabarrata dell’Oca
-
Vaccini6 giorni fa
Vaccino antinfluenzale mRNA Moderna, gli esperti chiedono la sospensione: «il rischio supera di gran lunga il beneficio»
-
Oligarcato2 settimane fa
Rampollo della famiglia eugenetica Rockefeller muore a 89 anni
-
Guerra cibernetica2 settimane fa
Ciberattacco contro le banche del sangue. Chi lo sta facendo? Perché?
-
Essere genitori1 settimana fa
Allarmi bomba nella scuole. Nuovo terrorismo per il debole Stato moderno
-
Storia1 settimana fa
Storia dei vampiri delle Venezie
-
Gender1 settimana fa
I Macron denunziano nuovamente Candace Owens per l’accusa a Brigitta di essere un maschio
-
Spirito2 settimane fa
La gerarchia sinodale ama l’errore: omelia nella festa di San Carlo Borromeo di mons. Viganò