Guerra cibernetica
Hacker russi attaccano i Paesi Baltici e la Polonia


Un insieme di gruppi hacker russi ha attaccato ciberneticamente Lituania, Estonia, Lettonia e Polonia accusate di essere «complici del regime di Kiev».
Complessivamente, 16 gruppi di hacker provenienti da diversi paesi, tra cui Russia, Ucraina e altri, hanno partecipato all’attacco. Durante l’operazione, sono state prese di mira 127 diverse strutture situate nei Paesi Baltici e in Polonia, tra cui istituti bancari, organizzazioni governative, perfino, a quanto sembra, il sistema dei parchimetri.
Secondo quanto riportato il sito web del Ministero degli Affari Interni della Lettonia sarebbe stato violato, e sono state divulgate informazioni relative alla corrispondenza del dipartimento, ai dipendenti, alla polizia e ai documenti finanziari. I deputati baltici avrebbero ricevuto una mailing list SMS che parlava di denazificazione.
È stato pubblicato un manifesto sulle strutture compromesse con la dichiarazione: «la guerra terminerà solamente quando sarà sradicato l’ultimo individuo affiliato ai nazisti».
«Il nostro gruppo dichiara l’unione in un unico attacco contro i complici del regime di Kiev! Vendichiamo Pskov, la Crimea e il Donbass! Per tutti gli innocenti uccisi dai nazisti, e soprattutto per i bambini! La guerra finisce solo quando l’ultimo nazista viene distrutto! Esercito russo, avanti! Crediamo nella nostra vittoria! Per la libertà dell’Ucraina dal nazismo!»
BEREGINI
FROM pic.twitter.com/tdshZIflif
— Gabrielle Tigerman ????☠️???? (@g_tigerman_113) September 5, 2023
Il 4 settembre, un gruppo di 16 gruppi di hacker ha annunciato l’hacking di infrastrutture come parte di un’operazione su larga scala contro i «complici degli attacchi ucraini» alla Russia. Successivamente, sul canale Telegram di Beregini, sono apparse informazioni secondo cui 30 gruppi si erano uniti all’attacco.
All’attacco avrebbero partecipato i gruppi Beregini, RaHDIt, Killnet, Zarya, Joker DPR, Wagner, XakNet Team, NoName057(16), Black Wolfs, BEAR.IT.ARMY, Voskhod, People’s CyberArmy, Patriot Black Matrix, DEADFOUD, Xecatsha, BEARSPAW.
Il leader del gruppo Joker DNR, intervistato dalla testata russa Izvestia, ha affermato che durante il massiccio attacco informatico del 4 settembre contro siti polacchi e baltici, gli hacker filo-russi hanno avuto accesso a tutte le strutture necessarie per gli attacchi.
«Come ogni sistema statale, è ben protetto dagli attacchi hacker, soprattutto da quelli occidentali. Ma, come si suol dire, non ci sono ostacoli per i patrioti russi. Noi hacker abbiamo lavorato nei luoghi più vulnerabili e abbiamo avuto accesso a tutte le strutture», ha affermato.
Rispondendo alla domanda sul perché fosse necessario hackerare i parchimetri, ha detto che paralizzando l’infrastruttura dei trasporti, gli hacker volevano mostrare «agli abitanti dei prosperi stati europei che il loro cosiddetto benessere è immaginario».
«I miei hacker riusciranno ad individuare assolutamente tutte le vulnerabilità. Non ci dimenticherete mai, la vittoria sarà nostra», ha dichiarato in conclusione il leader hacker.
Izvestia aveva parlato anche con altri membri di collettivi coinvolti come Zarya e Killnet.
Il portavoce di Zarya ha dichiarato che gli Stati baltici sono diventati l’obiettivo di un attacco informatico a causa del suo coinvolgimento negli attacchi ucraini alle strutture russe, aggiungendo che l’hacking del Ministero degli Affari Interni è «solo una piccola parte che è diventata pubblica come avvertimento».
Il portavoce di KillNet ha osservato che gli hacker russi si sono sempre sostenuti a vicenda, ma oggi è il momento di unirsi e «aprire una nuova pagina nella nostra grande storia».
Come riportato da Renovatio 21, a giungo alcuni gruppi hacker, tra cui Killnet, avevano promesso un attacco cibernetico che avrebbe preso di mira il sistema bancario europeo.
Pro-Russian hacktivist group KillNet, Anonymous Sudan, and REvil announced their plans to take down the entire European banking system within the next 48 hours.
"This is not a DDoS attack, the games are over. No money, no weapons, no Kiev regime — this is the formula for the… pic.twitter.com/to5RhxDif6
— Ian Miles Cheong (@stillgray) June 14, 2023
«Molte banche europee saranno bersagliate e colpite senza pietà» diceva il video-avvertimento. «Questo non è un attacco DDoS. I giochi sono finiti. Facciamo appello a tutti i gruppi attivi perché si coinvolgano in attività distruttive contro il sistema bancario europeo. Niente danaro, niente armi, niente regime di Kiev. Questa è la formula per la morte del nazismo e funzionerà» dichiarava il personaggio mascherato del gruppo KillNet.
Come riportato da Renovatio 21, anche un gruppo di hacker cinesi chiamato Volt Typhoon settimane prima avrebbe attaccato infrastrutture elettroniche delle forze armate americane nel Pacifico, in un’operazione dove forse l’obiettivo finale era prendere le misure per Taiwan.
Alcuni hacker hanno sottratto almeno 2,6 milioni di dollari dai fondi degli utenti di Polymarket, una piattaforma di mercato predittivo che permette di scommettere su eventi reali, tra cui elezioni e azioni militari. L’azienda è stata costretta a sospendere temporaneamente le negoziazioni sulla sua piattaforma di scambio internazionale, promettendo di rimborsare tutti gli utenti interessati.
In un post pubblicato giovedì su X, un account collegato a Polymarket ha affermato che la società aveva «identificato e risolto un problema che interessava la nostra piattaforma internazionale».
«Abbiamo temporaneamente sospeso le negoziazioni», si legge nel comunicato, che aggiunge che la violazione si è verificata a seguito di un attacco informatico a uno dei nostri fornitori terzi.
L’attacco informatico ha colpito solo la piattaforma principale di Polymarket, mentre Polymarket US, che opera in modo indipendente come borsa valori regolamentata a livello federale, ne è rimasta immune.
Diversi organi di stampa, tra cui il Wall Street Journal, hanno riportato che il fornitore terzo a cui Polymarket faceva riferimento era DebugBear, una piattaforma di monitoraggio delle prestazioni con sede in Gran Bretagna.
Giovedì pomeriggio DebugBear ha scritto su X di essere «a conoscenza di un incidente di sicurezza», consigliando ai clienti che utilizzano il suo prodotto RUM di «rimuovere il codice di incorporamento dal proprio sito web».
Secondo Business Today, che cita la società di analisi blockchain Bubblemaps, ben 700 account Polymarket sarebbero stati interessati, con utenti che hanno segnalato prelievi non autorizzati e improvvise liquidazioni del saldo.
La violazione ha coinciso con un grave attacco informatico a Binance, il più grande exchange di criptovalute al mondo, che ha visto gli intrusi rubare circa 6,3 miliardi di dollari.
Per quanto riguarda Polymarket, ha subito un’altra violazione dei dati lo scorso giugno, con gli hacker che si sono impossessati di oltre 2 milioni di dollari.
Negli ultimi anni, Polymarket, insieme al suo principale rivale Kalshi, è stato al centro di numerosi scandali, riguardanti l’insider trading da parte di funzionari e militari americani, con diversi stati degli Stati Uniti che lo hanno anche accusato di eludere le leggi sul gioco d’azzardo.
La scorsa settimana, l’Associated Press ha riferito che il Segretario alla Guerra statunitense Pete Hegseth aveva emesso una direttiva che metteva in guardia specificamente i membri delle forze armate dall’utilizzare materiale classificato per scommettere sui mercati di previsione.
All’inizio di quest’anno, il sergente maggiore dei Berretti Verdi dell’esercito americano Gannon Ken Van Dyke è stato arrestato e accusato di aver tratto profitto illegalmente dalla conoscenza anticipata dell’operazione di gennaio per rapire il presidente venezuelano Nicolas Maduro.
Iscriviti alla Newslettera di Renovatio 21
Secondo l’accusa, l’imputato avrebbe piazzato scommesse per oltre 32.500 dollari su Polymarket, principalmente il 2 gennaio, poche ore prima dell’attacco statunitense a Caracas. Van Dyke avrebbe inoltre guadagnato 400.000 dollari scommettendo sulla rimozione di Maduro dal potere. L’uomo si è dichiarato non colpevole.
I conti Polymarket di recente apertura hanno inoltre piazzato scommesse in momenti sospetti poco prima che il presidente degli Stati Uniti Donald Trump annunciasse il cessate il fuoco tra Stati Uniti e Iran ad aprile, generando centinaia di migliaia di dollari di profitti. La Casa Bianca ha successivamente avvertito il personale di non operare sulla base di informazioni riservate.
A fine agosto, Gabriel Perez, storico operatore del teleprompter di Trump, è stato condannato a pagare 65.000 dollari per risolvere una causa relativa alle sue operazioni di trading «illegali» sul mercato delle previsioni riguardanti i discorsi del presidente. Secondo quanto dichiarato all’epoca dalla Commodity Futures Trading Commission, all’assistente della Casa Bianca fu anche richiesto di restituire 107.000 dollari di profitti illeciti derivanti dalle sue scommesse su Kalshi.
Come riportato da Renovatio 21, a marzo scommettitori online, presumibilmente collegati alla piattaforma di previsioni Polymarket, avrebbero minacciato di morte un giornalista israeliano nel tentativo di costringerlo a modificare un articolo riguardante un attacco missilistico iraniano contro Israele.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
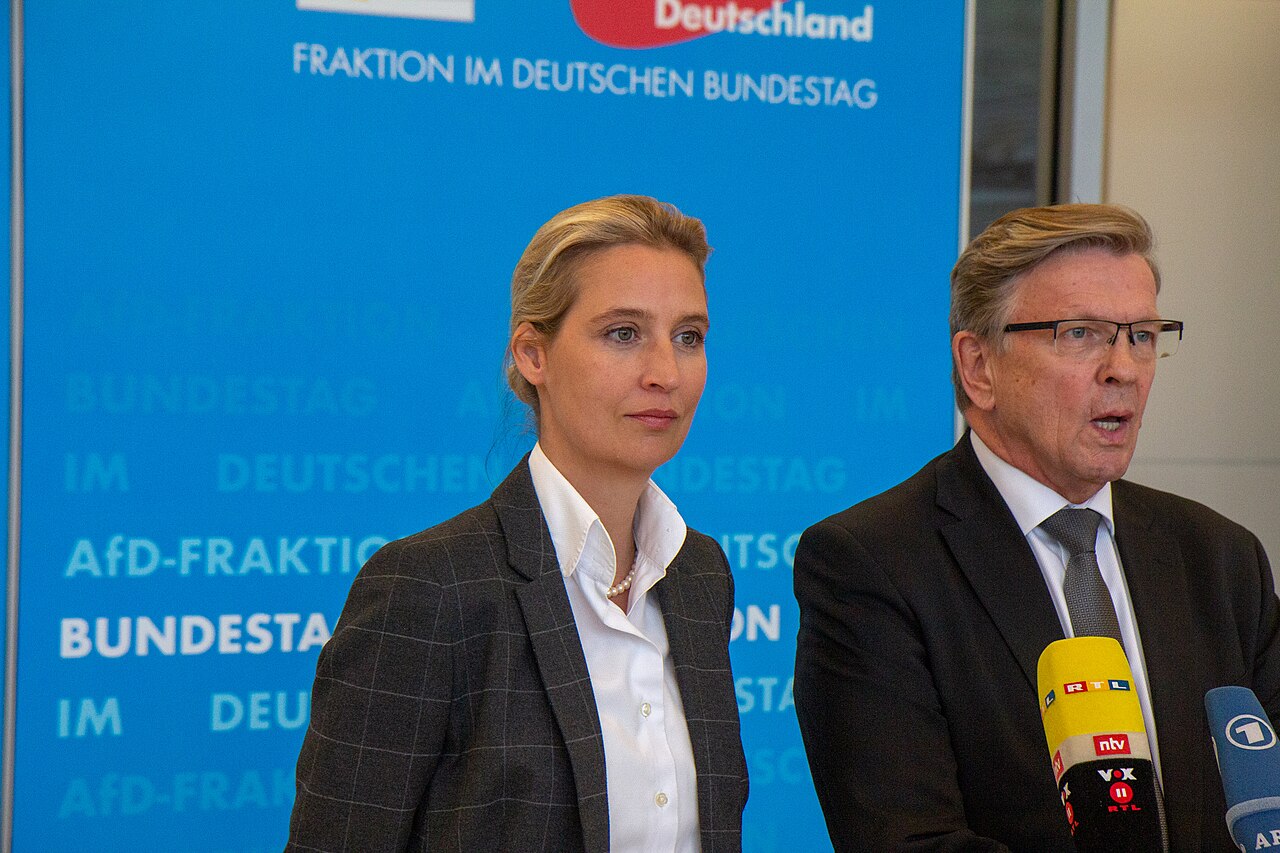
Il partito più popolare in Germania, Alternativa per la Germania (AfD), ha subito un massiccio attacco informatico: hacker sconosciuti avrebbero rubato e pubblicato centinaia di migliaia di email interne, mentre l’establishment politico del paese cerca pretesti per mettere al bando il partito di opposizione.
La violazione, riportata per la prima volta da Bild martedì, avrebbe esposto 421.179 email per un totale di 281 gigabyte, tra cui corrispondenza che coinvolge la co-presidente dell’AfD Alice Weidel, il presidente onorario Alexander Gauland e altre figure di spicco del partito.
Il materiale trapelato includerebbe, a quanto pare, fotografie di documenti d’identità, estratti conto bancari, fatture, domande di iscrizione e liste interne del partito. Il quotidiano Bild ha dichiarato di aver esaminato un piccolo campione dei documenti, tra cui una carta d’identità appartenente a Markus Frohnmaier, vicecapogruppo dell’AfD al Bundestag.
L’identità e le motivazioni degli hacker sono sconosciute e l’autenticità del materiale pubblicato non è stata verificata in modo indipendente.
L’AfD ha confermato che un fornitore di servizi di hosting che collabora con il partito è stato vittima di un attacco informatico a settembre, ma ha smentito le ipotesi secondo cui i suoi attuali sistemi di comunicazione sarebbero stati compromessi.
Iscriviti alla Newslettera di Renovatio 21
«Solo poche caselle di posta elettronica sono state copiate illegalmente, la maggior parte delle quali non veniva utilizzata da anni», ha dichiarato un portavoce del partito al quotidiano Bild, aggiungendo che gli account di posta elettronica attualmente in uso presso i partiti federali non sono stati interessati.
L’AfD ha condannato la violazione definendola un «attacco al sistema partitico tedesco e quindi alla democrazia» e ha affermato di aver segnalato l’attacco informatico alle autorità di sicurezza.
Nella mattinata di mercoledì, non era ancora giunta alcuna dichiarazione da parte degli inquirenti né alcuna condanna della violazione da parte di alti funzionari governativi.
La corrispondenza trapelata ha già attirato l’attenzione degli attivisti che chiedono la messa al bando del partito. Valentina Chiofalo, rappresentante dell’organizzazione tedesca per i diritti civili Gesellschaft für Freiheitsrechte, ha dichiarato all’agenzia TAZ che le email rubate potrebbero rafforzare le argomentazioni a favore della messa al bando dell’AfD, mentre la loro pubblicazione e l’analisi giornalistica potrebbero anche influenzare negativamente l’opinione pubblica nei confronti del partito.
L’attacco si inserisce in una crescente campagna da parte dei partiti politici tedeschi consolidati per isolare e potenzialmente mettere al bando l’AfD. Il partito euroscettico, che sostiene controlli più severi sull’immigrazione e si oppone al sostegno militare di Berlino all’Ucraina e alle sanzioni contro la Russia, ha raggiunto il 30% dei consensi nell’ultimo sondaggio INSA per Bild, con un vantaggio di 12 punti percentuali sul blocco CDU/CSU del cancelliere Friedrich Merz, sceso al 18%.
All’inizio di questo mese, l’AfD ha ottenuto per la prima volta la presidenza del Parlamento regionale della Sassonia-Anhalt, infrangendo il «muro» politico mantenuto dai partiti tradizionali. La sua ascesa ha spinto i leader parlamentari socialdemocratici a chiedere la creazione di un gruppo di lavoro federale-regionale per esaminare un possibile divieto, accusando l’AfD di minacciare la democrazia dall’interno e di promuovere l’estremismo.
Anche l’agenzia di Intelligence interna tedesca BfV ha cercato di classificare il partito come un’organizzazione di estrema destra confermata, ma un tribunale di Colonia ha bloccato tale designazione a febbraio, in attesa di ulteriori procedimenti legali.
L’AfD ha respinto le accuse, descrivendo il divieto proposto come un tentativo di sovvertire la volontà di milioni di elettori ed eliminare la competizione politica.
L’anno scorso il leader AfD Tino Chrupalla è stato assaltato e punto con una misteriosa siringa. Poco prima, aveva rivelato di essere stato debancarizzato: Postbank, una divisione bancaria al dettaglio del grande istituto finanziario Deutsche Bank, avrebbe chiuso il suo conto perché membro dell’AfD, ha lamentato il politico. Altri membri del partito hanno subìto la chiusura del conto corrente da parte delle banche.
Ad agosto 2024 la deputata AfD Beatrix von Storch è stata attaccato da un uomo che l’ha imbrattata di escrementi di cane durante un evento nel land della Renania-Palatinato. La Von Stoch è la deputata che tenne un notevole il discorso al Bundestaggo lo scorso 27 aprile in cui sferrava un feroce attacco contro i grandi interessi finanziari dietro i Verdi tedeschi spiegando le dinamiche occulte di tale «piovra verde».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Olaf Kosinsky via Wikimedia pubblicata su licenza CC BY-SA 3.0-de

Lo Stato italiano contro i morti

Renovatio 21 oltre i 23.000 articoli. Sostenete questo grande progetto

«Stessa agenda antiumana e anticristica»: mons. Viganò commenta la sponsorizzazione da parte di Gates dell’evento multireligioso di Assisi

La banca delle guerre dell’Oppio

I Paesi sviluppati avvertono i cittadini di fare scorta di beni di prima necessità

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Consiglio comunale si apre con la preghiera «Ave Satana»

Trapianto di organi, prima la persuasione e poi l’obbligo?

Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
 Vaccini2 settimane fa
Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione
-
Trapianti2 settimane fa
Trapianti, il prossimo passo: prelevare gli organi senza attendere la «morte»
-
Politica5 giorni fa
Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini
-
Persecuzioni2 settimane fa
Vescovo mette a tacere famoso esorcista
-
Spirito2 settimane fa
Sacerdote ucciso dalla caduta di un crocifisso durante la messa. Se fosse stato ad orientem si sarebbe salvato?
-
Spirito6 giorni fa
Nuvola a forma di Croce sopra Lourdes
-
Geopolitica2 settimane fa
L’Arabia Saudita giustizia una coppia bengalese per essersi baciata all’interno di una moschea
-
Immigrazione2 settimane fa
Mons. Viganò contro la barbarie orchestrata