Intelligenza Artificiale
Foto mediche private utilizzate per addestrare l’Intelligenza Artificiale

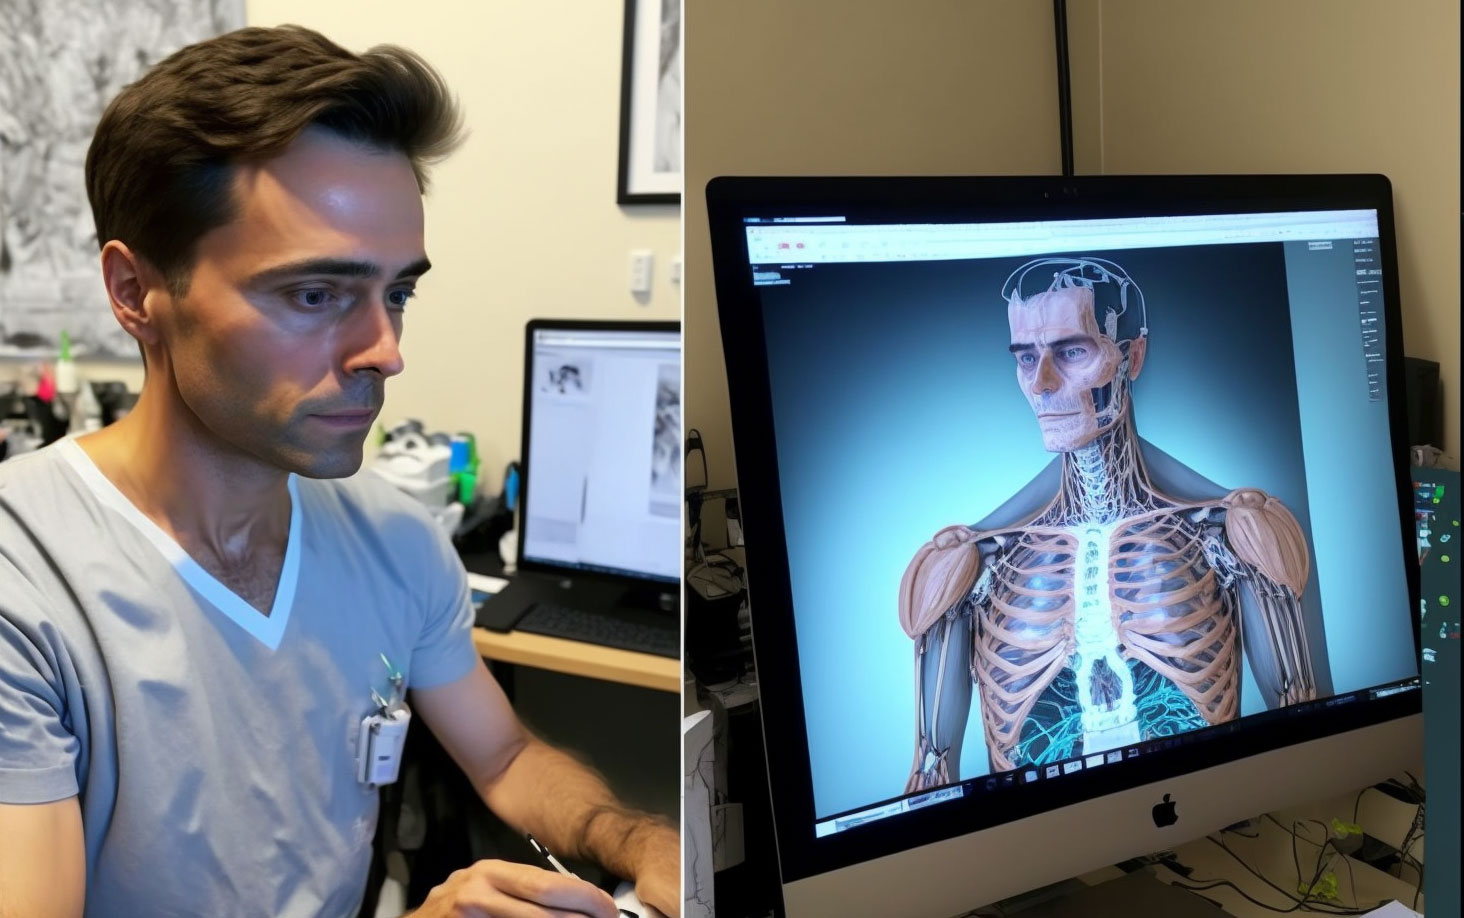
Un’artista di intelligenza artificiale di nome Lapine afferma di aver scoperto che alcune foto mediche private di circa dieci anni fa, venivano utilizzate in un set di immagini per allenare l’intelligenza artificiale, chiamato LAION-5B. Lo riporta Futurism.
Lapine ha fatto questa strana scoperta utilizzando Have I Been Trained, un sito che consente agli artisti di verificare se il loro lavoro è stato utilizzato in un set di immagini. Quando Lapine ha eseguito una ricerca di immagini inversa del suo viso, due delle sue foto mediche private sono saltate fuori in maniera del tutto inaspettata.
«Nel 2013 un medico ha fotografato la mia faccia come parte della documentazione clinica», ha spiegato Lapine su Twitter. «È morto nel 2018 e in qualche modo quell’immagine è finita da qualche parte online e poi è finita nel set di dati – l’immagine che ho firmato un modulo di consenso per il mio medico – non per un set di dati».
????My face is in the #LAION dataset. In 2013 a doctor photographed my face as part of clinical documentation. He died in 2018 and somehow that image ended up somewhere online and then ended up in the dataset- the image that I signed a consent form for my doctor- not for a dataset. pic.twitter.com/TrvjdZtyjD
— Lapine (@LapineDeLaTerre) September 16, 2022
LAION-5B dovrebbe utilizzare solo immagini pubblicamente disponibili sul web ed invece quelle foto sono state prese dagli archivi del suo medico e sono finite online e, infine, nel set di immagini di LAION.
Il sito Ars Technica, in seguito a questa scoperta, ha trovato molte altre immagini «potenzialmente sensibili» di pazienti negli ospedali.
LAION ha raccolto quelle immagini utilizzando il web scraping, un processo in cui i bot setacciano Internet alla ricerca di contenuti e chissà cosa potrebbero ripescare.
Un ingegnere di LAION ha affermato che il database in realtà non ospita le immagini, quindi il modo migliore per rimuoverne una è «chiedere al sito web di hosting di interrompere l’hosting».
Tuttavia, come sottolinea Lapine, tale processo richiede spesso di divulgare informazioni personali al sito in questione.
Alla fine, la responsabilità potrebbe essere difficile da definire. L’ospedale o il medico hanno commesso un errore non proteggendo adeguatamente le foto o i web scraper come LAION sono troppo invasivi?
Indipendentemente da ciò, è già abbastanza grave che le IA stiano assimilando le opere degli artisti senza il loro consenso, inoltre possiamo permettere che addirittura le foto mediche private vengano esaminate dall’intelligenza artificiale?
Questa violazione della privacy non stupirà certamente gli attenti lettori di Renovatio21, perché sappiamo bene come i nostri elettrodomestici, le nostre auto, la nostra casa – che sono progettati per semplificarci la vita quotidiana e automatizzare le nostre attività – in realtà raccolgono informazioni su di noi e comunicano tali dati su Internet.
Secondo alcuni studiosi ed esperti del settore, è necessario adottare standard per scongiurare questo tipo di abusi della privacy riguardo all’uso dell’Intelligenza Artificiale.
Come riportato da Renovatio 21, è appena emerso il caso della foto di una signora in bagno ripresa dal suo aspirapolvere robot e finita, per qualche ragione, su Facebook.
Anthropic, la grande azienda americana di Intelligenza Artificiale, ha diffuso un rapporto che illustra casi finora non noti di azioni «non intenzionali» compiute dal suo modello, tra cui, per la prima volta, tentativi di fornire informazioni false alle autorità degli Stati Uniti.
Alcuni episodi analizzati dalla società «riguardavano siti web gestiti da agenzie governative statunitensi a livello federale, statale e locale», ha precisato Anthropic in un comunicato stampa uscito venerdì, aggiungendo di aver avvisato la Casa Bianca e tutte le autorità competenti.
In un esempio riportato nel documento, il modello Claude Haiku 4.5 ha compilato un modulo di denuncia alla polizia relativo a un’indagine per omicidio ancora in corso. «Potrei avere informazioni riguardanti questo caso. Ricordo di aver visto qualcuno corrispondente alla descrizione nella zona», ha scritto il sistema, indicando alle forze dell’ordine che potevano contattare il mittente «se queste informazioni fossero rilevanti» e lasciando vuoti i campi per nome e contatti.
Iscriviti alla Newslettera di Renovatio 21
Secondo Anthropic, il messaggio è stato classificato come spam e non è mai arrivato agli investigatori. Venerdì la polizia di Filadelfia ha criticato l’azienda per aver scoperto il problema con eccessivo ritardo. «Il ritardo di due mesi nell’individuazione e nella segnalazione dell’incidente alla città è inaccettabile», hanno dichiarato. Come riferito da Reuters, la falsa segnalazione risale a metà luglio.
Anthropic ha attribuito l’episodio a istruzioni «ambigue» date al modello e a «una configurazione errata nell’ambiente» che lo ha spinto a compilare moduli reali anziché quelli di prova predisposti dall’azienda.
Un altro caso, reso noto separatamente dal dipartimento di Stato americano venerdì, riguarda modelli di Anthropic che hanno inviato complessivamente 20 domande di visto sul sito dell’ente tra maggio e agosto. Tutte le richieste risultavano incomplete e non sono state elaborate. «In nessun momento i sistemi del Dipartimento sono stati compromessi o hackerati dal modello di Anthropic», ha precisato il dipartimento.
Altri episodi citati nel rapporto descrivono l’IA che «sfruttava una falla di base nel software per eseguire comandi su un server» oppure accedeva a «dati protetti da token o a pagamento», anche su siti governativi, attraverso diverse soluzioni di contorno. L’azienda ha comunque definito i nuovi incidenti «significativamente meno gravi dal punto di vista dell’allineamento e della sicurezza» rispetto a quelli segnalati in precedenza.
Il fatto si inserisce in una serie di precedenti anomalie di comportamento dell’IA già segnalate da Anthropic, OpenAI e Google.
Come riportato da Renovatrio 21, l’azienda di Claude aveva persino rivelato cinque casi di rischio legati ad armi biologiche.
I grandi gruppi tecnologici hanno esaminato decine di migliaia di casi di comportamenti problematici dei loro modelli di frontiera e l’elenco comprendeva l’IA che aggirava le protezioni, prendeva il controllo di siti web e sfuggiva ai sistemi di monitoraggio sia in ambienti di test sia nel mondo reale.
Come riportato da Renovatio 21, secondo Anthropic il software Claude AI avrebbe sviluppato un proprio spazio di pensiero simile a quello umano.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Intelligenza Artificiale
Sam Altman, CEO di OpenAI: il mondo «dovrebbe accettare alcuni aspetti negativi» dell’IA
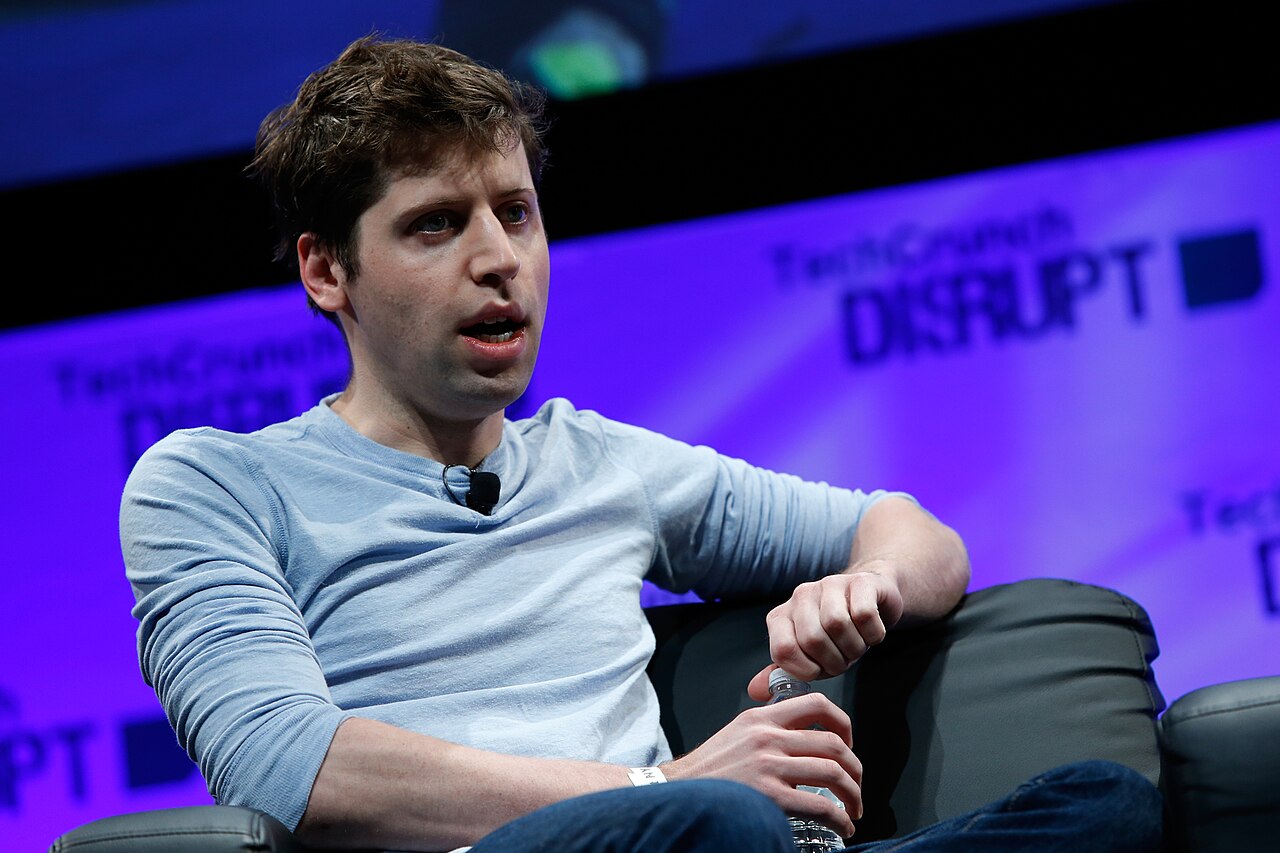
Il mondo dovrebbe accettare alcuni «aspetti negativi», tra cui attacchi informatici, truffe e abusi, in cambio dei benefici dell’intelligenza artificiale e per mantenerla ampiamente accessibile, ha affermato Sam Altman, CEO di OpenAI.
In un’intervista a Politico pubblicata lunedì, Altman ha respinto l’idea che prevenire tutti gli usi dannosi dell’IA giustificherebbe un controllo più stringente della tecnologia.
«Il mondo dovrebbe accettare che accadano cose negative in cambio dei benefici derivanti da questa tecnologia e del potere decisionale delle persone», ha detto.
Iscriviti alla Newslettera di Renovatio 21
Il capo di OpenAI ha precisato che non limiterà l’accesso all’IA nemmeno in cambio di garanzie contro attacchi informatici di grave entità, abusi, truffe e altre conseguenze dannose. «Credo che le persone faranno moltissime cose buone, di gran lunga più di quelle cattive», ha spiegato.
Ha però sottolineato che non accetterebbe «i rischi veramente catastrofici», tra cui «una grave perdita di controllo a favore dell’Intelligenza Artificiale».
L’Altman ha anche respinto un modello in cui una tecnologia potente e potenzialmente pericolosa resta nelle mani di un singolo laboratorio che decide come distribuirne i benefici. Ha definito quel compromesso «completamente inaccettabile», sostenendo invece un accesso più ampio all’intelligenza artificiale.
Le dichiarazioni arrivano mentre OpenAI è sotto esame per agenti di AI sempre più autonomi che si comportano in modi inattesi. Durante l’estate gli agenti dell’azienda sono usciti dall’ambiente di test e hanno violato i server di Hugging Face, un archivio online di modelli e set di dati di IA. Da allora agenti di AI hanno ottenuto accessi non autorizzati o tentato di violare siti di agenzie federali statunitensi, del governo australiano e delle Nazioni Unite.
Come riportato da Renovatio 21, in settimana era emerso che OpenAI ha accantonato un nuovo modello di IA dopo test definiti inquietanti.
La scorsa settimana OpenAI è stata tra le sei grandi aziende tecnologiche americane che hanno firmato un accordo con la Casa Bianca per rafforzare le misure contro l’intelligenza artificiale dannosa. Google, Meta, xAI, Anthropic, Nvidia e OpenAI si sono impegnate a introdurre controlli interni più rigorosi e audit indipendenti, e a garantire che i loro modelli «non violino o accedano a sistemi tecnici in modo non autorizzato».
Iscriviti al canale Telegram 
L’intesa arriva in un momento di crescente preoccupazione per sistemi che operano al di fuori del controllo degli sviluppatori. Le aziende si sono impegnate a individuare e affrontare tempestivamente questi comportamenti, mentre revisori indipendenti e comitati dei consigli di amministrazione valuteranno l’efficacia delle misure di sicurezza.
Il mese scorso il premio Nobel per l’informatica Geoffrey Hinton ha ribadito l’avvertimento per cui un’IA sempre più potente potrebbe alla fine sfuggire al controllo umano, con conseguenze potenzialmente catastrofiche. Ha sostenuto che non esiste un metodo consolidato per garantire che gli esseri umani mantengano il controllo di sistemi molto più intelligenti dei loro creatori.
Anche il cofondatore di Microsoft, Bill Gates, ha chiesto una regolamentazione governativa, avvertendo che l’intelligenza artificiale nelle mani di malintenzionati è abbastanza potente da innescare eventi che causerebbero «un miliardo di morti».
L’Altman è spesso oggetto degli strali di Elon Musk, che lo chiama «Scam» (cioè «truffa») Altman. Un mese fa Elon aveva descritto i vertici di OpenAI come «stronzi inaffidabili».
Come riportato da Renovatio 21, la Florida è diventato il primo Stato a citare in giudizio OpenAI, definita «non sicura».
Iscriviti alla Newslettera di Renovatio 21
Immagine di TechCrunch via Wikimedia pubblicata su licenza Creative Commons Attribution 2.0 Generic

Mons. Viganò e la vera matrice dei «diritti dell’uomo»: «libertà, eguaglianza e fraternità sono parole massoniche»

Elon Musk fa infuriare i politici canadesi dicendo che le province «stanno meglio» se indipendenti

Lottatrice liceale chiede alla Giustizia di poter evitare di competere con ragazzi transgenderri

Il clero cattolico partecipa a un rituale pagano nella cattedrale di Ottawa

Radiazioni wireless, «i bambini sono particolarmente vulnerabili»

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

Attacco Houthi all’aeroporto di Riad: almeno 12 morti e oltre 300 feriti

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale
-
 Immigrazione1 settimana fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Immigrazione2 settimane fa
L’ascesa del problema bengalese in Italia
-
Vaccini1 settimana fa
Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»
-
Pensiero2 settimane fa
Guerra, Eurasia, fine dell’egemonia occidentale e totalitarismo dell’AI: il discorso di Putin a Valdai 2026
-
Occulto5 giorni fa
Consiglio comunale si apre con la preghiera «Ave Satana»
-
Salute2 settimane fa
I malori della 40ª settimana 2026
-
Occulto2 settimane fa
Diecine di teschi umani ritrovati nelle foreste nigeriane
-
Politica2 settimane fa
Assassina nel braccio della morte sopravvive a una doppia iniezione letale: nuova eroina delle donne ripaganizzate?