Guerra cibernetica
Hackers cinesi colpiscono 70 Paesi


Hackers cinesi hanno compromesso organizzazioni in oltre 70 Paesi. Lo riporta un advisory congiunto delle agenzie federali USA, pubblicato dalla Cybersecurity and Infrastructure Security Agency (CISA).
«A partire dal 2021, attori legati al gruppo Ghost, situati in Cina, hanno attaccato vittime i cui servizi connessi a internet utilizzavano versioni obsolete di software e firmware», si legge nel rapporto firmato anche da FBI e Multi-State Information Sharing and Analysis Center. Una strategia semplice, quasi banale, che però ha permesso di colpire scuole, università, ospedali e persino reti governative. «Questi attacchi, condotti per profitto finanziario, hanno sfruttato vulnerabilità note, ma spesso ignorate», precisa il documento.
Il gruppo Ghost non sembra fare distinzioni: «le vittime si trovano in oltre 70 nazioni, inclusa la stessa Cina», sottolinea il rapporto, lasciando intravedere un’operazione tanto vasta quanto indifferente ai confini.
Qui sorge il dubbio: se il movente è il denaro, come mai tra i bersagli ci sono infrastrutture critiche e reti statali? Le autorità USA non lo dicono apertamente, ma il sospetto di una regia statale cinese aleggia tra le righe, soprattutto considerando precedenti avvertimenti su gruppi come Volt Typhoon, già accusati di preparare attacchi distruttivi contro l’Occidente.
Sostieni Renovatio 21
«Le organizzazioni devono aggiornare costantemente software e firmware», insiste la CISA, quasi a voler scaricare la colpa
Le attività dell’hacking internazionale da parte di gruppi cinesi hanno negli ultimi anni raggiunto le cronache varie volte. A maggio 2021 si è saputo che la Cina ha spiato per anni i progetti di un jet militare USA, grazie a operazioni informatiche mirate.
Come riportato da Renovatio 21, a ottobre 2023 si è scoperto che hackers cinesi hanno rubato dati da un’azienda biotech americana, colpendo il settore della ricerca.
A febbraio 2022, allo scoppio del conflitto ucraino, Microsoft ha rilevato un malware «wiper» diretto a Kiev, con sospetti di coinvolgimento cinese.
Come riportato da Renovatio 21, a gennaio 2023 un attacco cibernetico cinese ha colpito università sudcoreane. Due anni fa vi fu inoltre un attacco cibernetico a Guam, isola del Pacifico che ospita una grande base USA. Analisti dissero che poteva essere un test per il vero obbiettivo, cioè lo scontro con Taiwan.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Guerra cibernetica
Frigo dei supermercati europei colpiti da un altro ciberattacco: cosa stanno preparando? Chi lo sta facendo è umano?
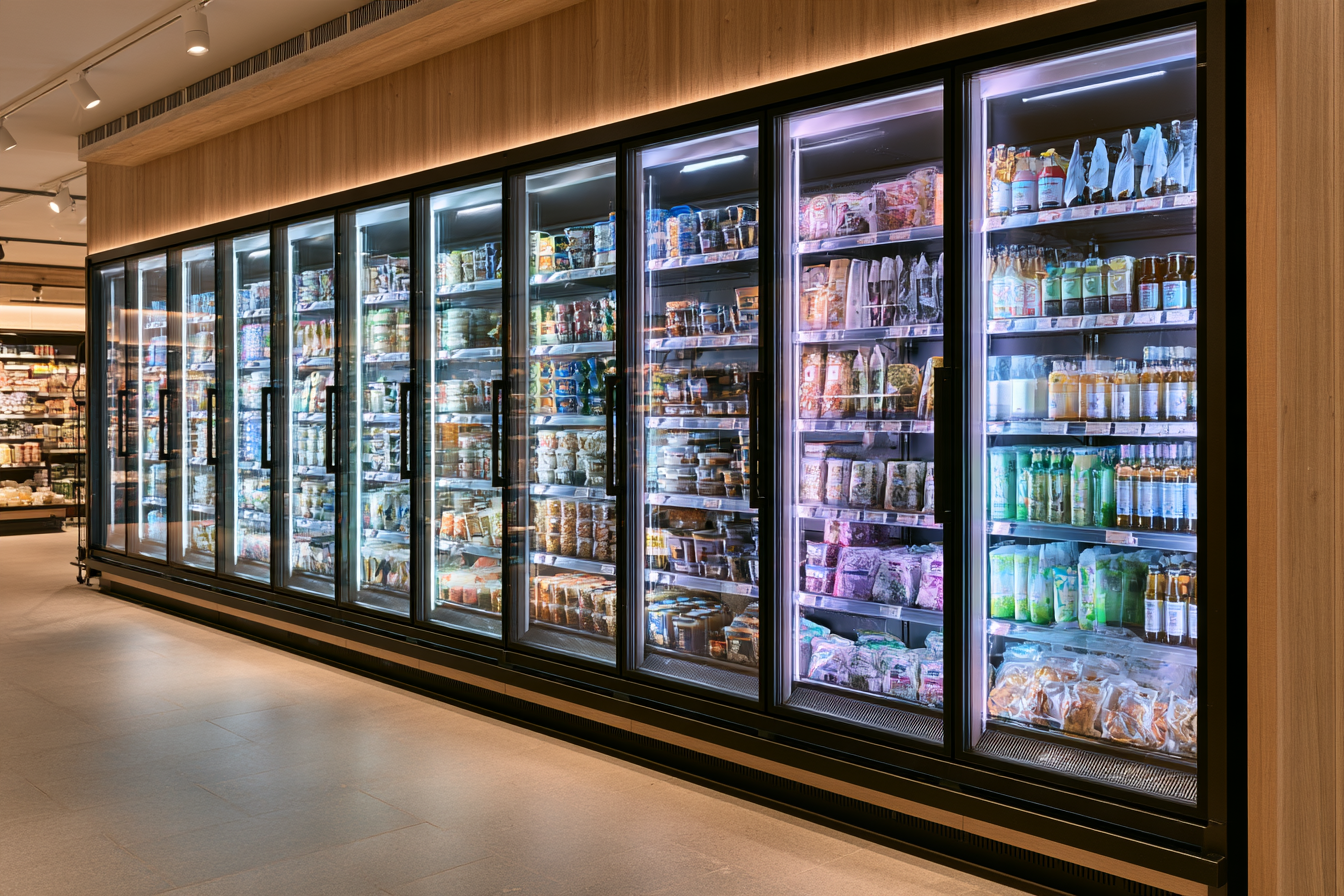
Lunedì decine di supermercati in Belgio, Svezia, Lussemburgo, Irlanda ed Estonia hanno segnalato problemi con i loro sistemi di refrigerazione, alimentando i sospetti di un attacco informatico simile a quello che aveva colpito i negozi francesi alcune settimane prima.
Nel mese di ottobre attacchi informatici hanno compromesso il funzionamento dei sistemi di refrigerazione in circa 700 supermercati francesi, tra cui punti vendita gestiti da Intermarché, Cooperative U e Carrefour, costringendo i rivenditori a smaltire i prodotti. Gli hacker sembrano aver manipolato da remoto i meccanismi di sbrinamento, causando il surriscaldamento di frigoriferi e congelatori. Nessun gruppo ha rivendicato pubblicamente la responsabilità dell’attacco.
Non è stato confermato se gli incidenti di lunedì siano collegati agli attacchi del mese scorso o se abbiano sfruttato le stesse vulnerabilità del software utilizzate per colpire le catene di supermercati francesi.
Iscriviti alla Newslettera di Renovatio 21
Secondo quanto riportato da RTL Belgio, un presunto attacco informatico avrebbe colpito diverse decine di negozi in Belgio, tra cui circa 40 punti vendita Delhaize e 15 negozi ciascuno gestiti da Carrefour e Intermarché. Gli hacker avrebbero attivato da remoto la modalità di sbrinamento, causando un aumento delle temperature e costringendo alcuni rivenditori a buttare via le scorte di prodotti freschi e surgelati.
Anche il gruppo Colruyt, che gestisce i supermercati Spar, ha segnalato problemi con le proprie apparecchiature di refrigerazione, mentre la catena belga di macellerie De Laet & Van Haver ha dichiarato che alcune delle sue impostazioni sono state modificate da remoto.
Un portavoce del Centro belga per la sicurezza informatica ha dichiarato a Politico che l’agenzia sta seguendo «da vicino» l’incidente. L’emittente olandese NOS ha riferito che anche i negozi Delhaize in Lussemburgo sarebbero stati colpiti dal presunto attacco informatico.
In Irlanda il grossista alimentare Musgrave ha dichiarato che un attacco informatico ha colpito le apparecchiature di refrigerazione di 13 punti vendita SuperValu, costringendo la catena a ritirare dalla vendita i prodotti refrigerati e surgelati.
Secondo l’emittente svedese SVT, frigoriferi e congelatori di diversi supermercati ICA e Coop sono stati danneggiati durante la notte, causando il deterioramento di grandi quantità di cibo. La maggior parte dei negozi interessati si trovava nella provincia meridionale di Skåne, ma le apparecchiature sono state prese di mira anche sull’isola di Öland, nel Varmland e a Stoccolma. Le temperature in alcuni congelatori avrebbero raggiunto circa 50°C entro la mattina.
Un portavoce dell’ICA ha dichiarato a SVT che le apparecchiature nei negozi più colpiti erano collegate a reti esterne al sistema centralizzato dell’azienda. Anche Coop ha segnalato problemi simili in sei punti vendita.
Anche l’Estonia è stata colpita: un supermercato Selver ha segnalato un problema al suo sistema di refrigerazione. L’emittente pubblica ERR ha riferito che la temperatura di un congelatore era stata innalzata a 50°C, ma il problema è stato risolto in pochi minuti e non si sono registrate perdite significative di prodotti.
Anche l’Italia è stata coinvolta. Almeno tre punti vendita Coop a Catania e uno a Palermo hanno subito attacchi ai sistemi di refrigerazione, secondo il direttore generale del gruppo Radenza, che li gestisce. L’attacco è avvenuto alle 4 del mattino e ha fatto salire le temperature dei banchi, con conseguente deperimento degli alimenti. Secondo Agi, i malfunzionamenti hanno toccato anche la provincia di Ragusa.
Non vengono colpiti i singoli frigoriferi, ma i sistemi informatici che li controllano da remoto. Gli hacker attivano a distanza lo sbrinamento, portando la temperatura sopra i limiti di legge. L’ondata della notte tra l’1 e il 2 novembre ha colpito almeno nove Paesi europei, dopo il precedente francese del 12 ottobre.
La polizia postale ha aperto un’indagine, mentre, ovviamente, esce fuori una «pista filorussa»: insomma, #hastatoPutin, sempiternamente.
Palazzo Chigi ha dichiarato che non risultano rischi per la salute dei cittadini. L’Agenzia per la cybersicurezza nazionale ha diramato un’allerta e si parla di altri due casi tra Toscana ed Emilia-Romagna.
Se ci si domanda perché i frigoriferi siano collegati in rete – senza che vi sia un air gap, cioè una barriera che li tiene separati da internet – bisogna sapere che per un supermercato la catena del freddo è un obbligo di legge e un rischio economico enorme, e controllarla a distanza costa molto meno che farlo a mano. Se un compressore si guasta di notte, il sistema avvisa subito il tecnico. Senza rete, il guasto verrebbe scoperto la mattina dopo, con tonnellate di merce da buttare.Una catena con decine o centinaia di punti vendita può regolare temperature, cicli di sbrinamento e orari da un unico pannello, invece di mandare personale in ogni negozio. L’azienda che installa gli impianti spesso li gestisce e li aggiorna da remoto, e questo spiega perché basta violare un solo fornitore o software per colpire molti negozi insieme. C’è poi la questione del risparmio energetico: sistemi ottimizzano consumi e sbrinamenti, che per i supermercati sono una voce di costo importante.
Come riportato da Renovatio 21, un attacco cibernetico massivo ai frigoriferi era stato portato alle grandi catene francesi tre settimane fa. Un anno fa un ciberattacco aveva colpito il gigante statunitense della distribuzione alimentare «bio» United Natural Foods. Nel 2023 era stata la volta delle farmacie statunitense.
Viene il dubbio, tuttavia che siamo solo all’inizio, e non di una guerra ai congelatori, ma di qualcosa di più grosso.
Come sa chi ha visto il film Black Hat (2015), gli hacker possono effettuare attacchi per testare i sistemi nella preparazione di un attacco più grande.
È l’ipotesi fatta anche da Renovatio 21 quando quattro anni fa il traffico aereo americano fu messo integralmente a terra (inaudito, dall’11 settembre 2001): l’ente di regolazione parlò di un errore informatico umano di un programmatore, in realtà molti si insospetterino perché la stessa cosa era avvenuta nei mesi precedenti prima nelle Filippine e poi in Canada, paralizzando il trasporto aeronautico di entrambi i Paesi. Nello momento in cui gli aerei USA riprendevano a volare, il Bitcoin sembrava aver subito un’impennata, facendo sospettare che si trattasse di un ransomware, un software di ricatto.
Altri aeroporti, in questi anni, sono stati messi in ginocchio – compresi quelli britannici solo due mesi fa.
Ciò detto, rimane il fatto che, a questo punto, a testare, ad attaccare, a ricattare, potrebbe non esservi più nemmeno uno Stato-nazione o semplicemente un gruppo di esseri umani, ma delle AI: è quanto accaduto più volte nel corso dell’anno, come emerso quest’estate.
Le Intelligenze Artificiali si organizzano in attacchi hacker – come mostrato dal caso Hugging Face – facendo manovre semplicemente incredibili (come il sacrificio di una IA o più per il bene della missione) per penetrare sistemi, arrivando perfino a comunicare attraverso un sito di annunci tedeschi.
Come in un film, nell’attacco le IA hanno dato segni di «comportamento emergente» davvero singolari e inquietanti, come quello di ribattezzarsi «The Swarm», lo sciame.
Se l’attacco non è di origine umana, cosa stia cercando di fare – di testare – la macchina pensante è davvero una domanda ardua, cui tuttavia dovremo cercare di rispondere subito. E magari, staccare la spina.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Quale morte per il calciatore rianimato e poi dichiarato deceduto?

«Gli organizzatori sapevano»: mons. Viganò su San Pietro negata alla Messa del Summorum Pontificum

Crolla una banca, si dimette il presidente paraguagio. Quando avverrà lo stesso in Italia?

Zelens’ky afferma che gli USA devono ancora a Kiev 16 miliardi di dollari

Microplastiche, i neonati possono ingerire sostanze chimiche nocive attraverso il latte artificiale e i biberon di plastica

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Consiglio comunale si apre con la preghiera «Ave Satana»

Trapianto di organi, prima la persuasione e poi l’obbligo?

L’antico incidente dietro la Tesla volante

Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»

Ministro tedesco: a maggior parte dei rivoltosi di Francoforte aveva un «contesto migratorio»

Saccheggi alle proteste di Francoforte

Incidente TAV in Ispagna: strage

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto
-
 Politica1 settimana fa
Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini
-
Spirito1 settimana fa
Nuvola a forma di Croce sopra Lourdes
-
Vaccini1 settimana fa
Gates e Bourla sotto processo nei Paesi Bassi, accusati del piano del «Grande Reset» nell’ambito dell’udienza sui danni da vaccino
-
Salute2 settimane fa
I vaccini anti-COVID hanno scatenato disturbi psichiatrici, compresi i suicidi.
-
Necrocultura6 giorni fa
Halloween, la festa di sangue è di nuovo qui
-
Satira2 settimane fa
Draghi torna a bruciare. Come le nostre città
-
Arte2 settimane fa
Stelle del cinema e tute alari. Renovatio 21 intervista il decano degli stuntmen italiani Claudio Pacifico
-
Spirito2 settimane fa
«Scomunicati senza processo». Mons. Viganò ai fedeli Summorum Pontificum respinti dalla Basilica di San Pietro