Guerra cibernetica
Guasto informatico paralizza l’Olanda: è stato un attacco hacker?

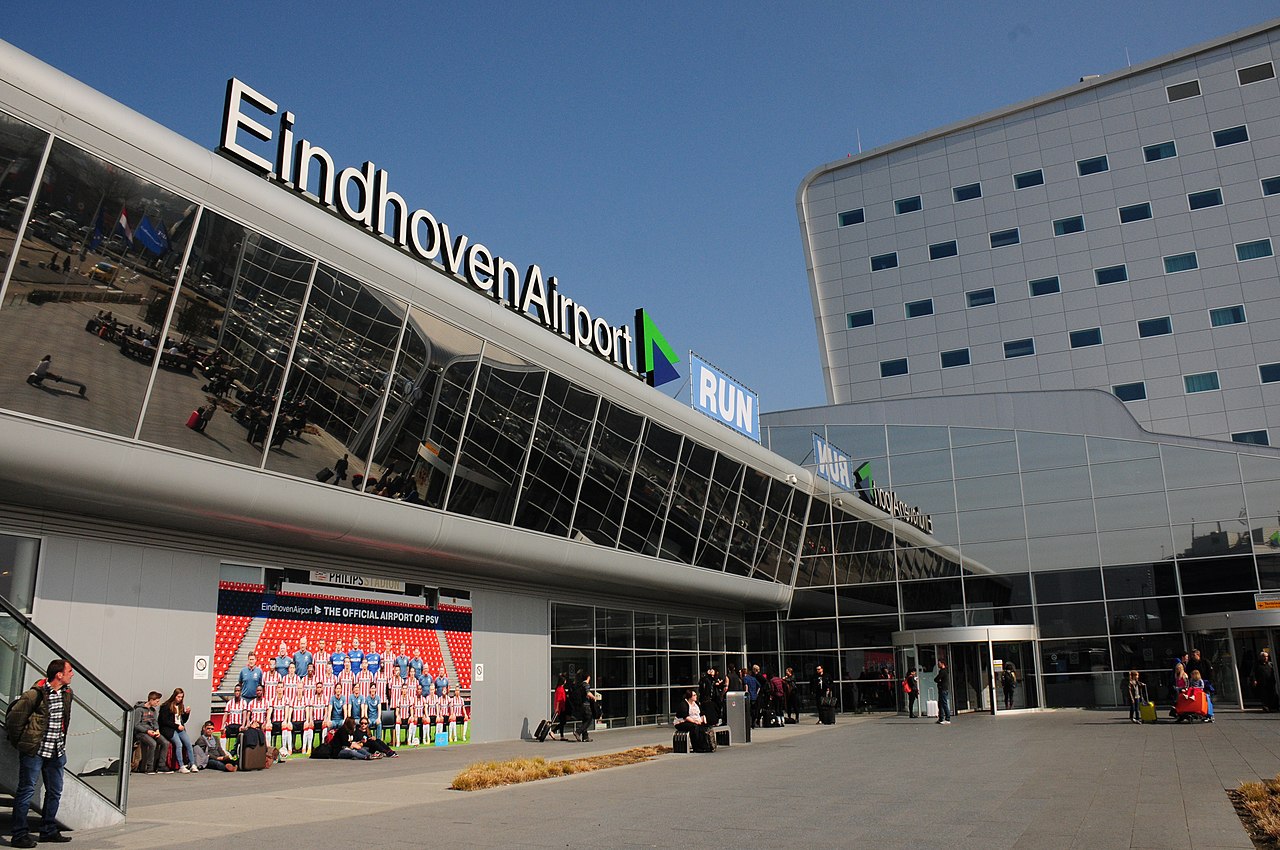
Un guasto alla rete del ministero della Difesa olandese ha causato problemi informatici a cascata in tutti i Paesi Bassi, provocando la chiusura dell’aeroporto di Eindhoven e persino l’interruzione delle comunicazioni con la polizia.
Il problema non specificato è stato rilevato per la prima volta martedì sera su una rete militare. Il Centro per la Cibersicurezza Nazionale Olandese (NCSC) non ha saputo dire se l’interruzione fosse stata causata da un attacco informatico.
«Stiamo riscontrando un’interruzione in una delle nostre reti presso il dipartimento della Difesa, una rete utilizzata anche da altre parti del governo olandese» ha detto mercoledì all’AP Laurens Bos, portavoce del ministero della Difesa.
Il NCSC ha osservato che non è stato possibile inviare avvisi di sicurezza a causa di un problema con il centro dati.
L’aeroporto di Eindhoven, che funge anche da base militare, ha dovuto sospendere tutti i voli mercoledì. Le compagnie low cost Transavia e Ryanair hanno cancellato la maggior parte dei loro voli, costringendo alcuni passeggeri a prendere autobus per 150 km a sud verso Bruxelles, in Belgio.
«Non c’è alcun traffico aereo e abbiamo pochissime informazioni sulla causa», ha detto ai media la portavoce dell’aeroporto Judith de Roy.
Iscriviti al canale Telegram 
La guardia costiera olandese ha dichiarato che i loro telefoni e le loro radio non funzionavano. Anche la polizia nazionale olandese, che si occupa dei controlli passaporti negli aeroporti e nei porti, ha dichiarato che i suoi ufficiali hanno fatto ricorso all’uso di cellulari e messaggi di testo.
Non è chiaro se la «grave interruzione» del servizio di telefonia mobile del provider KPN fosse collegata al problema del Ministero della Difesa.
D’altro canto, non sono stati segnalati problemi presso l’aeroporto più grande del Paese, Schiphol ad Amsterdam. Anche gli ospedali non sono sembrati interessati, così come l’amministrazione fiscale olandese e il servizio di emergenza nazionale (112).
Come riportato da Renovatio 21, il mese scorso, i sistemi informatici di tutto il mondo sono andati in crash a causa di un aggiornamento di sicurezza non valido distribuito dalla società di sicurezza informatica CrowdStrike.
Si stima che 8,5 milioni di sistemi che eseguono Microsoft Windows non siano stati in grado di riavviarsi correttamente per la maggior parte della giornata, in quella che è stata descritta come la più grande interruzione IT della storia.
Come riportato da Renovatio 21, a giugno il servizio di Intelligence e Sicurezza Militare olandese (MIVD) aveva segnalato che le conseguenze di una campagna di spionaggio informatico cinese, scoperta all’inizio di quest’anno, erano molto più gravi di quanto inizialmente previsto. Tra il 2022 e il 2023, gli hacker avrebbero compromesso 20.000 sistemi di sicurezza informatica Fortinet FortiGate in tutto il mondo, sfruttando una vulnerabilità critica.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Henk Monster via Wikimedia pubblicata su licenza Creative Commons Attribution 3.0 Unported
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

«Perché Fauci deve marcire in galera»

La lettera di Charles Dickens contro le esecuzioni pubbliche

Smotrich: Gaza dovrebbe essere rasa al suolo per «ragioni sioniste»

La Nuova Destra: il paganesimo salverà l’Europa?

Senatori americani accusano Trump di aver «tradito e l’Ucraina»

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

Attacco Houthi all’aeroporto di Riad: almeno 12 morti e oltre 300 feriti

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale
-
 Immigrazione1 settimana fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Vaccini1 settimana fa
Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»
-
Pensiero2 settimane fa
Guerra, Eurasia, fine dell’egemonia occidentale e totalitarismo dell’AI: il discorso di Putin a Valdai 2026
-
Occulto6 giorni fa
Consiglio comunale si apre con la preghiera «Ave Satana»
-
Salute2 settimane fa
I malori della 40ª settimana 2026
-
Immigrazione2 settimane fa
La Francia sconvolta dall’anarcotirannia scolastica
-
Politica2 settimane fa
Assassina nel braccio della morte sopravvive a una doppia iniezione letale: nuova eroina delle donne ripaganizzate?
-
Vaccini2 settimane fa
Calendari vaccinali infantili nei diversi Paesi