Guerra cibernetica
20 mila sistemi compromessi: l’Intelligence olandese accusa la Cina di cyber spionaggio

Il servizio di Intelligence e Sicurezza Militare olandese (MIVD) ha segnalato che le conseguenze di una campagna di spionaggio informatico cinese, scoperta all’inizio di quest’anno, erano molto più gravi di quanto inizialmente previsto. Tra il 2022 e il 2023, gli hacker avrebbero compromesso 20.000 sistemi di sicurezza informatica Fortinet FortiGate in tutto il mondo, sfruttando una vulnerabilità critica. Lo riporta il sito Redhotcyber.
Nel febbraio 2024, il MIVD, insieme al Servizio generale di Intelligence e Sicurezza olandese (AIVD), ha rilasciato un rapporto secondo il quale hacker cinesi avrebbero utilizzato una vulnerabilità RCE critica in FortiOS/FortiProxy (CVE-2022-42475) per diversi mesi.
Di conseguenza, gli aggressori hanno installato il trojan di accesso remoto Coathanger sui dispositivi compromessi, e successivamente è stato riportato che l’attacco ha coinvolto anche il Ministero della Difesa olandese.
Secondo il MIVD, circa 14.000 dispositivi sarebbero stati compromessi da un singolo gruppo di hacker cinesi. Gli obiettivi di questi attacchi includevano dozzine di governi occidentali, organizzazioni internazionali e numerose aziende del settore della difesa.
Iscriviti al canale Telegram 
Gli esperti avvertono che Coathanger, il trojan utilizzato, è in grado di «sopravvivere» ai riavvii del sistema e agli aggiornamenti del firmware, garantendo agli aggressori un accesso continuo ai sistemi compromessi. «Anche se la vittima installa le patch FortiGate, gli aggressori mantengono comunque l’accesso», affermano i rappresentanti del MIVD.
In totale, gli hacker hanno avuto accesso a 20.000 sistemi FortiGate in tutto il mondo tra il 2022 e il 2023. Inoltre, gli attacchi sono iniziati diversi mesi prima che venissero divulgate le informazioni relative alla vulnerabilità CVE-2022-42475.
Il MIVD ritiene che gli hacker cinesi continuino ad avere accesso a molte delle organizzazioni colpite, poiché Coathanger è estremamente difficile da rilevare. Il malware intercetta le chiamate di sistema per nascondere la propria presenza.
«Non è noto quante vittime abbiano effettivamente installato malware. I servizi segreti olandesi e l’NCSC ritengono probabile che l’attore statale possa potenzialmente espandere il proprio accesso a centinaia di vittime in tutto il mondo ed eseguire ulteriori azioni come il furto di dati» si legge nel comunicato. «Anche con il rapporto tecnico sul malware COATHANGER, le infezioni dell’attore sono difficili da identificare e rimuovere. L’NCSC e i servizi segreti olandesi affermano quindi che è probabile che l’attore statale abbia ancora accesso ai sistemi di un numero significativo di vittime».
Olanda e Cina si trovano si sono trovate l’una contro l’altra anche per un’altra storia recente che riguarda gli equilibri informatici mondiali.
Come riportato da Renovatio 21, le fabbriche di microchip a Taiwan potrebbero essere chiuse da remoto grazie ad un kill switch, un interruttore segreto che può fermarne l’attività presenti nelle macchine fornite a Formosa da un’azienda olandese, la ASML. Tali macchine, grandi come un autobus e dal costo di circa 217 milioni di dollari cadauna, utilizzano onde luminose ad alta frequenza per stampare i chip più avanzati al mondo.
«L’ASML ha rassicurato i funzionari sulla sua capacità di disabilitare le macchine da remoto quando il governo olandese ha incontrato l’azienda sulla minaccia, hanno detto altri due. I Paesi Bassi hanno effettuato simulazioni su una possibile invasione per valutare meglio i rischi, hanno aggiunto» ha scritto Bloomberg citando funzionari anonimi dell’amministrazione USA.
Il governo neerlandese aveva già imposto restrizioni all’ASML, impedendo la vendita di macchine EUV alla Cina comunista.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
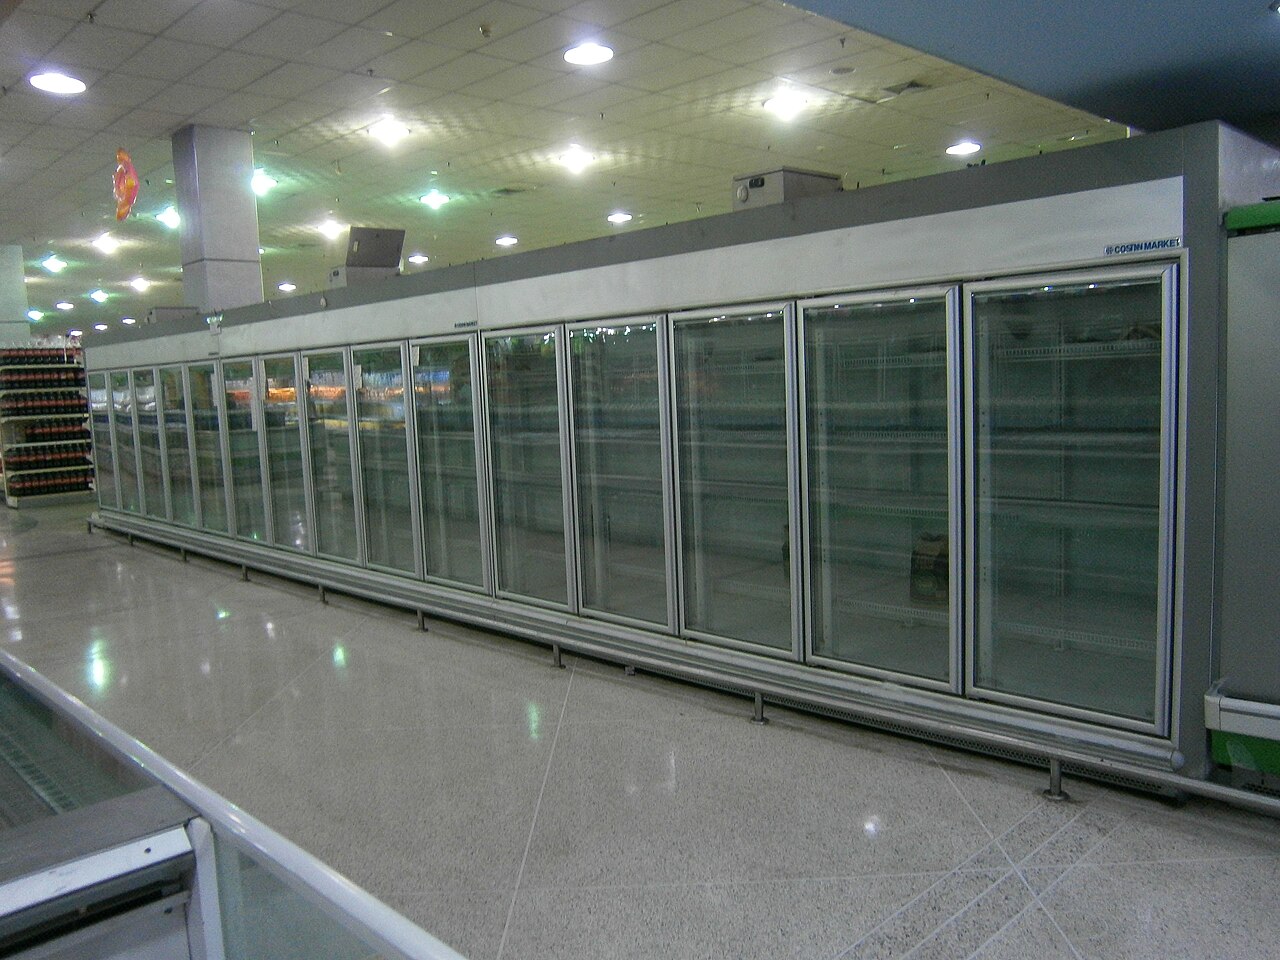
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Guerriglia anarco-tirannica a Bologna, Torino, Firenze, Roma. Immagini e analisi

Rivista medica ritira l’articolo sul vaccino contro il COVID: «dati falsificati»

Stelle del cinema e tute alari. Renovatio 21 intervista il decano degli stuntmen italiani Claudio Pacifico

I Manciù, gli Inglesi e l’oppio

Musk: il danaro dei contribuenti statunitensi riciclato attraverso l’Ucraina

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione6 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero1 settimana fa
L’antico incidente dietro la Tesla volante
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò
-
Vaccini1 settimana fa
Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»
-
Epidemie1 settimana fa
«Perché Fauci deve marcire in galera»