Guerra cibernetica
Gli hacker gay furry attaccano il think tank conservatore che sta sviluppando il «Progetto 2025»


Un gruppo di autoproclamati «gay furry hacker» ha rivendicato la responsabilità della violazione dei server di dati della Heritage Foundation, un think tank conservatore il cui manifesto «Progetto 2025» chiede una radicale riorganizzazione del governo degli Stati Uniti in senso di destra sotto la guida di Donald Trump.
Il gruppo, che si fa chiamare «SiegedSec», ha annunciato l’attacco hacker martedì pubblicando un link su Telegram che presumibilmente conteneva le password, gli indirizzi email e i nomi completi di ogni membro della Heritage Foundation. Tuttavia, il link è stato rimosso e, secondo i resoconti dei media, non sono state rilasciate altre informazioni sensibili.
«Il Progetto 2025 minaccia i diritti dell’assistenza sanitaria per l’aborto e in particolare le comunità LGBTQ+. Quindi, ovviamente, non lo tollereremo!» ha dichiarato il gruppo su Telegram.
Iscriviti al canale Telegram 
Tuttavia, la Heritage Foundation non è sembrata turbata dalla violazione. In un registro di chat pubblicato da SiegedSec mercoledì, un hacker che si fa chiamare «vio» dice al dirigente della Heritage Foundation Mike Howell che hanno eseguito il cyberattacco per «far luce su chi esattamente supporta la Heritage Foundation».
«Ecco perché ci avete hackerati? Solo per questo?» rispose Howell, prima di minacciare di identificare gli hacker e di parlare del loro stile di vita.
«Dio ha creato la natura, e le leggi della natura sono viziose», ha scritto. «Ecco perché dovete indossare un costume da animale perverso per soddisfare le vostre deviazioni sessuali. I Furry nascosti saranno presentati al mondo per i pervertiti degenerati che sono».
I cosiddetti «furry» sono membri di una sottocultura definibile come «fetish» che si vestono con costumi di animali antropomorfi, commerciano arte erotica e si incontrano in convegni. Il fenomeno pare coinvolgere principalmente gli Stati Uniti d’America.
Secondo una ricerca statistica svolta negli Stati Uniti, più del 37% trova che la sua «identità furry» sia molto legata alla sfera sessuale. Si apprende che esisterebbe per la tendenza anche un sottogenere pornografico chiamato «yiff». I dati raccolti rivelano che gli appartenenti al Furry Fandom in percentuale hanno un orientamento sessuale eterosessuale (37,2%), bisessuale (37.3%) ed omosessuale (25.5%).
Howell ha quindi detto a «vio» di aver segnalato il gruppo all’FBI. Nel giro di un’ora, SiegedSec ha annunciato su Telegram che si sarebbe sciolto «per la nostra salute mentale… e per evitare l’occhio dell’FBI». Non è chiaro se le azioni di Howell abbiano influenzato questa decisione, ma il dirigente di Heritage si è rivolto ai social media per rivendicare «vittoria completa e totale» a prescindere.
Nei mesi precedenti all’attacco hacker alla Heritage Foundation, SiegedSec si è assunto la responsabilità dell’attacco hacker a una serie di aziende collegate all’esercito israeliano, a un’università cattolica negli Stati Uniti, a un’azienda di chatbot AI e al quartier generale della NATO. L’attacco hacker della NATO «non aveva nulla a che fare con la guerra tra Russia e Ucraina», ha scritto SiegedSec su Telegram, spiegando che aveva preso di mira il blocco militare per il sostegno di alcuni stati membri a Israele e per presunti «attacchi ai diritti umani».
Come riportato da Renovatio 21, il gruppo hacker gay furry avevano attaccato anche un laboratorio atomico statunitense, dicendo che avrebbero riconsegnato i dati qualora gli scienziati si fossero impegnati nella creazione di una «ragazza-gatto».
«Siamo disposti a stringere un accordo con la INL. Se effettueranno ricerche sulla creazione di catgirl IRL, rimuoveremo questo post», ha scritto SiegedSec in un messaggio in cui annunciava la fuga di notizie lunedì. Una catgirl è un tipo di personaggio visto in alcuni anime e manga giapponesi, una ragazza umana con orecchie, coda o altre caratteristiche feline. «IRL» sta per «nella vita reale».
Il medesimo gruppo hacker ha rivendicato la divulgazione di centinaia di documenti NATO all’inizio di ottobre, nonché l’attacco hacker a diversi governi statali degli Stati Uniti a giugno, apparentemente per aver approvato leggi contro le procedure chirurgiche di «affermazione del genere», cioè le operazioni di cambio di sesso. In quell’occasione, SiegedSec ha fatto trapelare circa 180 gigabyte di dati solo dal Texas e ha affermato di aver violato anche Nebraska, Pennsylvania, South Dakota e South Carolina.
Secondo vari organi di stampa, la questione dei furry sta divenendo un tema anche nelle scuole superiore del Nord America, dove ad alcuni studenti è consentito travestirsi costantemente da animale gigante e, secondo i critici, comportarsi pure da tale.
Aiuta Renovatio 21
La Heritage Foundation ha ricevuto un’ampia copertura mediatica nelle ultime settimane dalla pubblicazione di «Project 2025». Questo documento di 900 pagine stabilisce come Trump potrebbe procedere per smantellare le agenzie federali, neutralizzare il potere delle agenzie di Intelligence statunitensi, dotare il suo gabinetto di lealisti e attuare severe restrizioni sui diritti di immigrazione e aborto.
Il presidente degli Stati Uniti Joe Biden ha descritto il manifesto come un progetto approvato da Trump per «distruggere l’America», nonostante Trump apparentemente non abbia avuto alcun ruolo nella sua creazione.
«Non so nulla del Progetto 2025», ha scritto l’ex presidente sulla sua piattaforma Truth Social la settimana scorsa. «Non l’ho visto, non ho idea di chi ne sia responsabile e, a differenza della nostra apprezzatissima Piattaforma Repubblicana, non ho avuto nulla a che fare con esso».
«I Democratici di Sinistra Radicale se la stanno spassando, tuttavia, cercando di agganciarmi a qualsiasi politica venga dichiarata o detta. È pura disinformazione da parte loro», aveva aggiunto l’ex presidente pochi giorni prima che tentassero di ucciderlo.
Iscriviti alla Newslettera di Renovatio 21
Immagine di dmuth via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
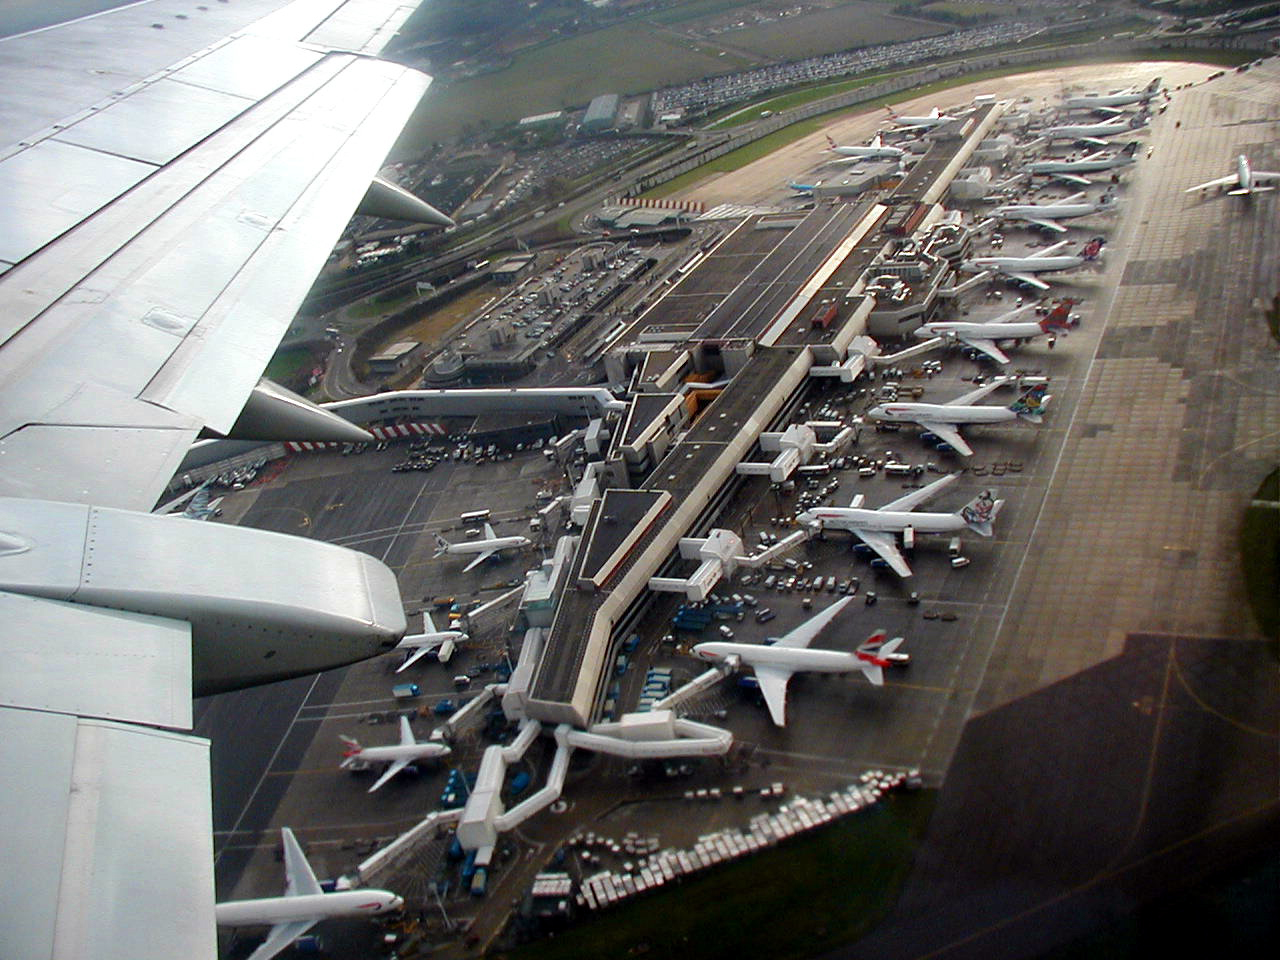
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Squalo sulle strade alluvionate di una città

Il presidente serbo Vucic si dimette

Nessun algoritmo può decidere della vita. E la morte cerebrale? Ripensando alle parole del papa

Le indagini sull’Arca di Noè entrano in una nuova fase con le trivellazioni vicino all’Ararat

Ritrovati 1.600 denti da latte in una fossa comune di un narcocartello messicano

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

Sì, vogliamo i funerali di Stato per Emma Bonino

Morte a Venezia. E inferno sulla Terra senza soprannaturale

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID
Squalo sulle strade alluvionate di una città

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX

UFO avvistato sopra Teheran

Kiev attacca Mosca durante le elezioni: sciame di droni «senza precedenti»

Esplosioni nella capitale saudita
-
 Vaccini2 settimane fa
Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi
-
Pensiero1 settimana fa
La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto
-
Politica2 settimane fa
Il principe Ranucci e i grembiuletti rossi: favola dell’estate
-
Pensiero4 giorni fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Intelligence2 settimane fa
I sei mostri dei fratelli Dulles
-
Oligarcato1 settimana fa
Bill Gates ha usato i fondi destinati ai vaccini per fare pressione sui governi: parla Angela Merkel
-
Pensiero1 settimana fa
L’Italia e il buco nero: discorso per Emma Bonino
-
Spirito2 settimane fa
Il cardinale Fernandez chiede ai cattolici di «avere stima» delle altre fedi